
Schwachstellen für CVE-2026-10816 identifizieren und beheben
Klicken Sie im NetScaler Console® Security Advisory Dashboard auf CVE-Erkennung. Suchen Sie auf der Registerkarte Betroffene Instanzen nach CVE-2026-10816. Die Liste der NetScaler-Instanzen, die von CVE-2026-10816 betroffen sind, wird angezeigt.
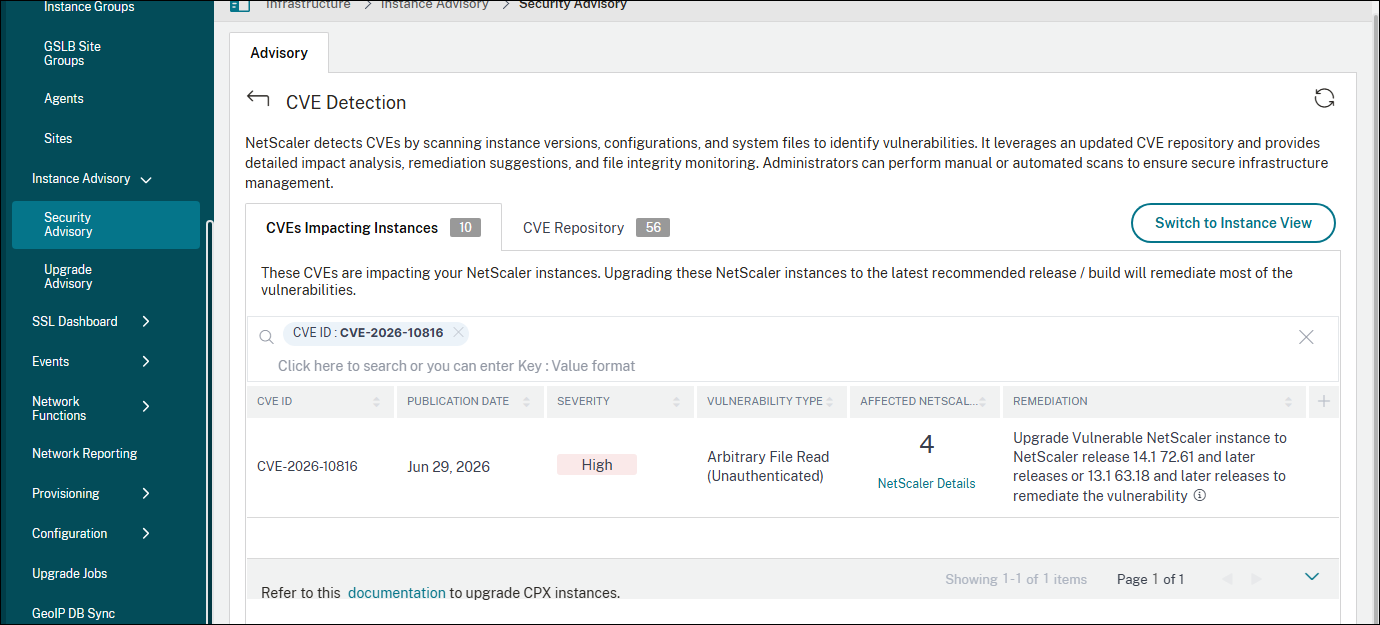
Weitere Informationen zum Security Advisory Dashboard finden Sie unter Sicherheitshinweis.
Hinweis:
Es kann einige Stunden dauern, bis der Scan des Sicherheitshinweissystems abgeschlossen ist und die Auswirkungen von CVE-2026-10816 im Sicherheitshinweismodul widergespiegelt werden. Um die Auswirkungen früher zu sehen, starten Sie einen On-Demand-Scan, indem Sie auf Jetzt scannen klicken.
CVE-2026-10816 beheben
Für von CVE-2026-10816 betroffene NetScaler-Instanzen ist die Behebung ein einstufiger Prozess, und Sie müssen die anfälligen NetScaler-Instanzen auf eine Version und einen Build aktualisieren, der den Fix enthält.
Wählen Sie in der GUI unter CVE-Erkennung > Betroffene Instanzen die Instanzen aus und klicken Sie auf Mit dem Upgrade-Workflow fortfahren. Der Upgrade-Workflow wird geöffnet, wobei die anfälligen NetScaler-Instanzen bereits ausgefüllt sind.
Weitere Informationen zur Verwendung von NetScaler Console zum Upgrade von NetScaler-Instanzen finden Sie unter Erstellen eines NetScaler-Upgrade-Jobs.
Dieser Schritt kann für alle anfälligen NetScaler-Instanzen gleichzeitig durchgeführt werden. Weitere Informationen finden Sie unter CVE-Erkennung.