
Eine API-Instanz bereitstellen
Um eine API-Instanz bereitzustellen, benötigen Sie einen API-Proxy. Ein API-Proxy ist ein virtueller Front-End-Server, auf dem die API-Sicherheit (NetScaler-Instanz) den API-Verkehr von API-Clients empfängt. Die API-Clients können Browser, mobile Anwendungen usw. sein.
Sie können einen API-Proxy mit verschiedenen API-Bereitstellungen teilen. In einer Organisation mit vielen API-Diensten können Sie für jeden API-Dienst einen separaten API-Proxy erstellen. Oder Sie können einen API-Proxy erstellen und ihn mit API-Instanzen für verschiedene API-Dienste teilen.
Beispielsweise werden die beiden API-Dienste
app1 und app2 auf derselben API-Sicherheit bereitgestellt und verwenden denselben virtuellen Front-End-Server. Sie möchten beiden API-Diensten dieselbe virtuelle IP-Adresse und SSL-Zertifikatsinformationen bereitstellen. In diesem Fall können Sie einen API-Proxy mit den erforderlichen Informationen hinzufügen und ihn mit separaten Bereitstellungen teilen. So können API-Dienste auf verschiedenen Bereitstellungen Anfragen über den gemeinsam genutzten API-Proxy empfangen.
Führen Sie als Administrator die folgenden Schritte aus, um eine API-Instanz bereitzustellen:
Einen API-Proxy hinzufügen
Führen Sie die folgenden Schritte aus, um einen API-Proxy hinzuzufügen:
-
Gehen Sie zu Security > API Security > API Proxy > Add.
-
Geben Sie Folgendes an:
-
Proxy Name – Ein Name für einen API-Proxy.
-
Target NetScaler Instance – Wählen Sie eine NetScaler-Instanz aus, die als API-Gateway fungiert.
-
IP address – Eine IP-Adresse des virtuellen Servers, der API-Dienste hostet.
-
Port – Eine Portnummer des virtuellen Servers, der API-Dienste hostet.
-
Protokoll – Legen Sie ein Protokoll fest, je nach Art des Datenverkehrs, den Sie auf dem API-Proxy empfangen möchten (HTTP oder HTTPS).
-
TLS-Sicherheitsprofil – Wählen Sie „Hoch“ oder „Mittel“ aus der Liste aus. Wenn Sie „Hoch“ auswählen, wird dies dem SSL-Profil mit der Bewertung A+ auf einer NetScaler-Instanz zugeordnet.
-
Zertifikatsspeicher – Wählen Sie das SSL-Zertifikat für die API-Sicherheit aus. Der NetScaler-Agent-Zertifikatsspeicher hilft Ihnen, Ihre SSL-Zertifikate an einem Ort zu speichern und zu verwalten.Im NetScaler-Agent-Zertifikatsspeicher können Sie SSL-Zertifikate im NetScaler-Agent speichern und diese während der NetScaler-Konfiguration wiederverwenden.Hinweis:Wenn Ihre vorhandenen Bereitstellungen das SSL-Zertifikat oder den Schlüssel verwenden, die sich nicht im NetScaler-Agent-Zertifikatsspeicher befinden, müssen Sie das Zertifikat und den Schlüssel mit demselben Namen zum Speicher hinzufügen.
-
Dienst-FQDN – Ein vollqualifizierter Domänenname, unter dem Ihre API-Dienste gehostet werden. Zum Beispiel:
api.example.com
Alternativ können Sie ein IPAM-Netzwerk auswählen, um die IP-Adresse zuzuweisen. Um die zugewiesene IP-Adresse aus dem IPAM-Netzwerk anzuzeigen, navigieren Sie zu Einstellungen > IPAM. Weitere Informationen zu IPAM finden Sie unter IPAM konfigurieren. -
-
Klicken Sie auf Speichern, um die Bereitstellungskonfiguration zu speichern.Wenn Sie diesen API-Proxy für die API-Sicherheit bereitstellen möchten, klicken Sie auf Speichern und bereitstellen.
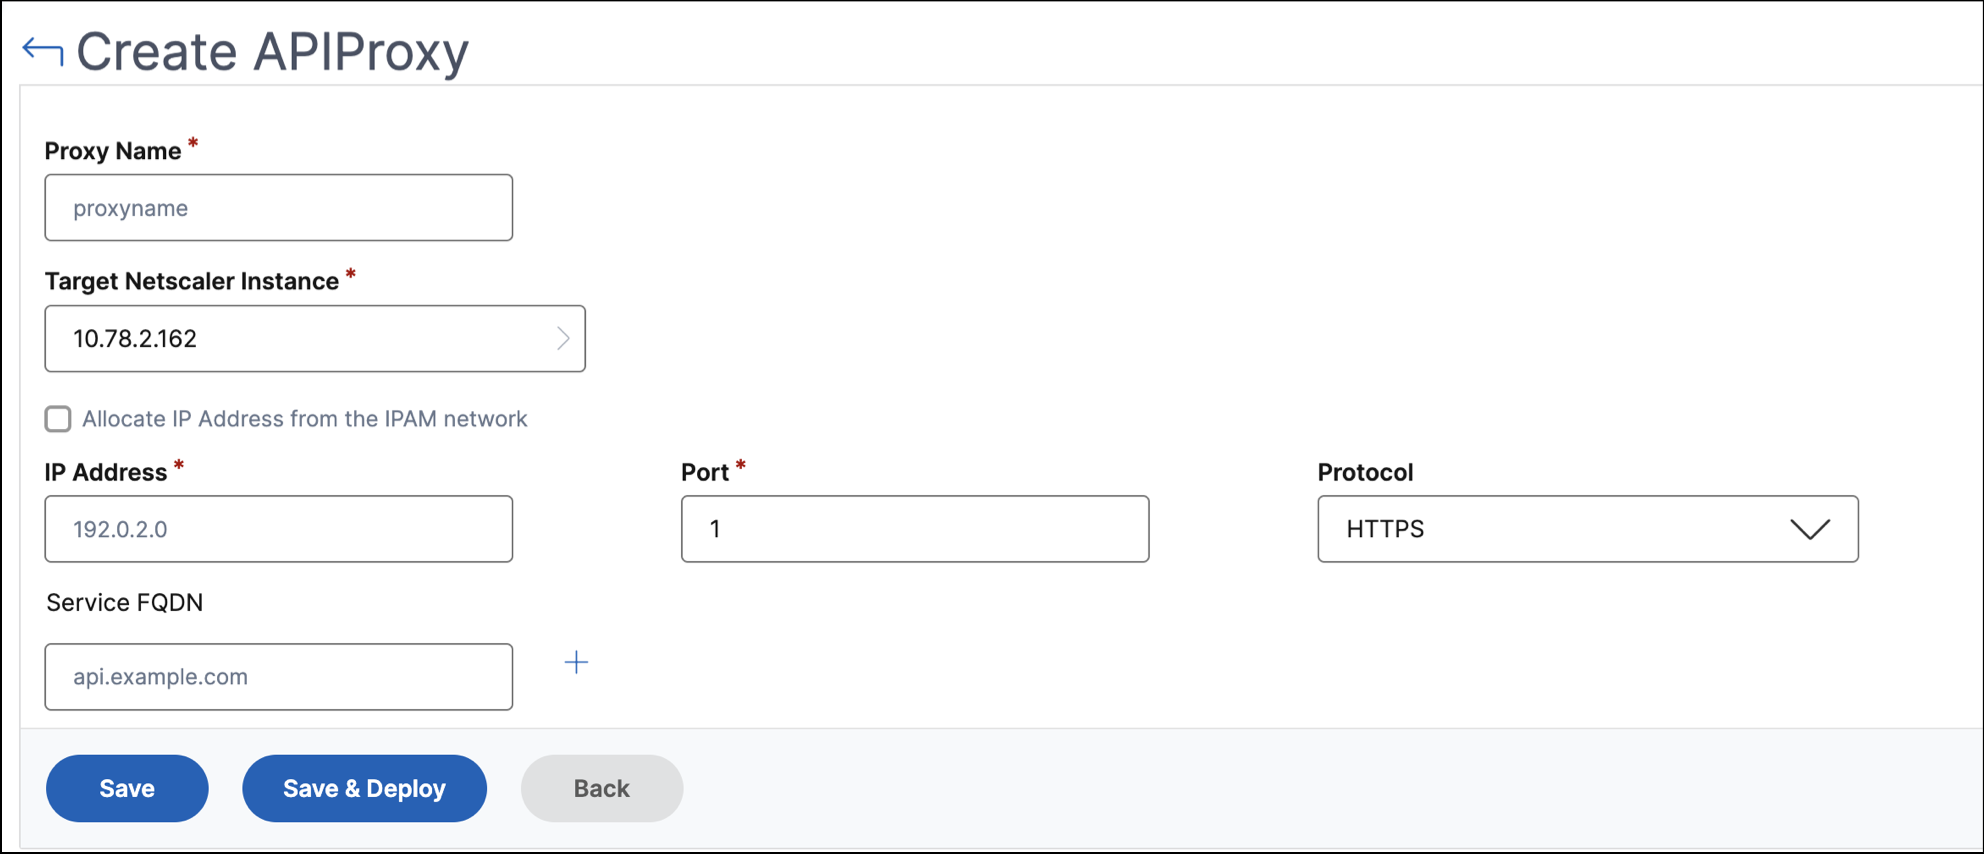
Nach dem Hinzufügen eines API-Proxys stellen Sie eine API-Instanz bereit.
Bereitstellen einer API-Instanz mithilfe des API-Proxys
Führen Sie die folgenden Schritte aus, um eine API-Instanz bereitzustellen:
-
Navigieren Sie zu Sicherheit > API-Sicherheit > Bereitstellungen.
-
Klicken Sie auf Hinzufügen.
-
Unter Bereitstellungsgrundlagen Info,
-
Geben Sie den Bereitstellungsnamen an.
-
Wählen Sie unter API-Definitionen die erforderliche API-Definition aus.
-
Wählen Sie den API-Proxy aus, den Sie mit dieser Bereitstellung verwenden möchten.
-
-
Klicken Sie unter Upstream-Dienste auf Hinzufügen, um Back-End- (Ursprungs-) API-Server hinzuzufügen, an die Sie den API-Datenverkehr ausleiten möchten. Sie können einen Upstream-Dienst mit seinem Domänennamen oder seiner IP-Adresse konfigurieren.Sie können SNIP-Adresse und Netzmaskendetails bei der Bereitstellung einer API-Instanz angeben. Die NetScaler-Instanz verwendet die angegebene SNIP-Adresse, um mit den Upstream-Diensten (Back-End) zu kommunizieren. Die angegebene SNIP-Adresse wird zur Quell-IP-Adresse für den an Upstream-Dienste gesendeten ausgehenden Datenverkehr. Sie können auch IPAM verwenden, um SNIP-Adresse und Netzmaske zu konfigurieren. Wenn Sie die SNIP-Adresse nicht konfigurieren, wird die Standard-SNIP-Adresse der NetScaler-Instanz zur Quell-IP-Adresse für die Upstream-Dienste.Hinweis:Standardmäßig sind die Optionen für SNIP-Adresse und Netzmaske optional. Wenn Sie jedoch eine dieser Optionen angeben, müssen Sie auch die andere Option angeben.
-
Geben Sie einen Namen für einen Upstream-Dienst an.
-
Geben Sie die Domäne an.
-
Geben Sie unter Dienste eine IP-Adresse und einen Portwert an. Um weitere IP-Adressen hinzuzufügen, klicken Sie auf Neue Zeile hinzufügen.
-
Klicken Sie auf Hinzufügen.
-
-
Geben Sie unter Routing die folgenden Details an, um den eingehenden API-Datenverkehr basierend auf dem Ressourcenpfadpräfix weiterzuleiten:
-
Geben Sie den Routennamen an.
-
Wählen Sie eine API-Ressource aus, um eine API-Anfrage zu empfangen.Hinweis:Sie können auch den benutzerdefinierten Pfad oder das Pfadpräfix angeben.
-
Wählen Sie einen Upstream-Dienst aus der Liste aus, an den Sie den API-Datenverkehr übertragen möchten.
-
-
Klicken Sie auf Speichern, um die Bereitstellungskonfiguration zu speichern.Wenn Sie die Konfiguration für die API-Sicherheit bereitstellen möchten, klicken Sie auf Speichern und bereitstellen.
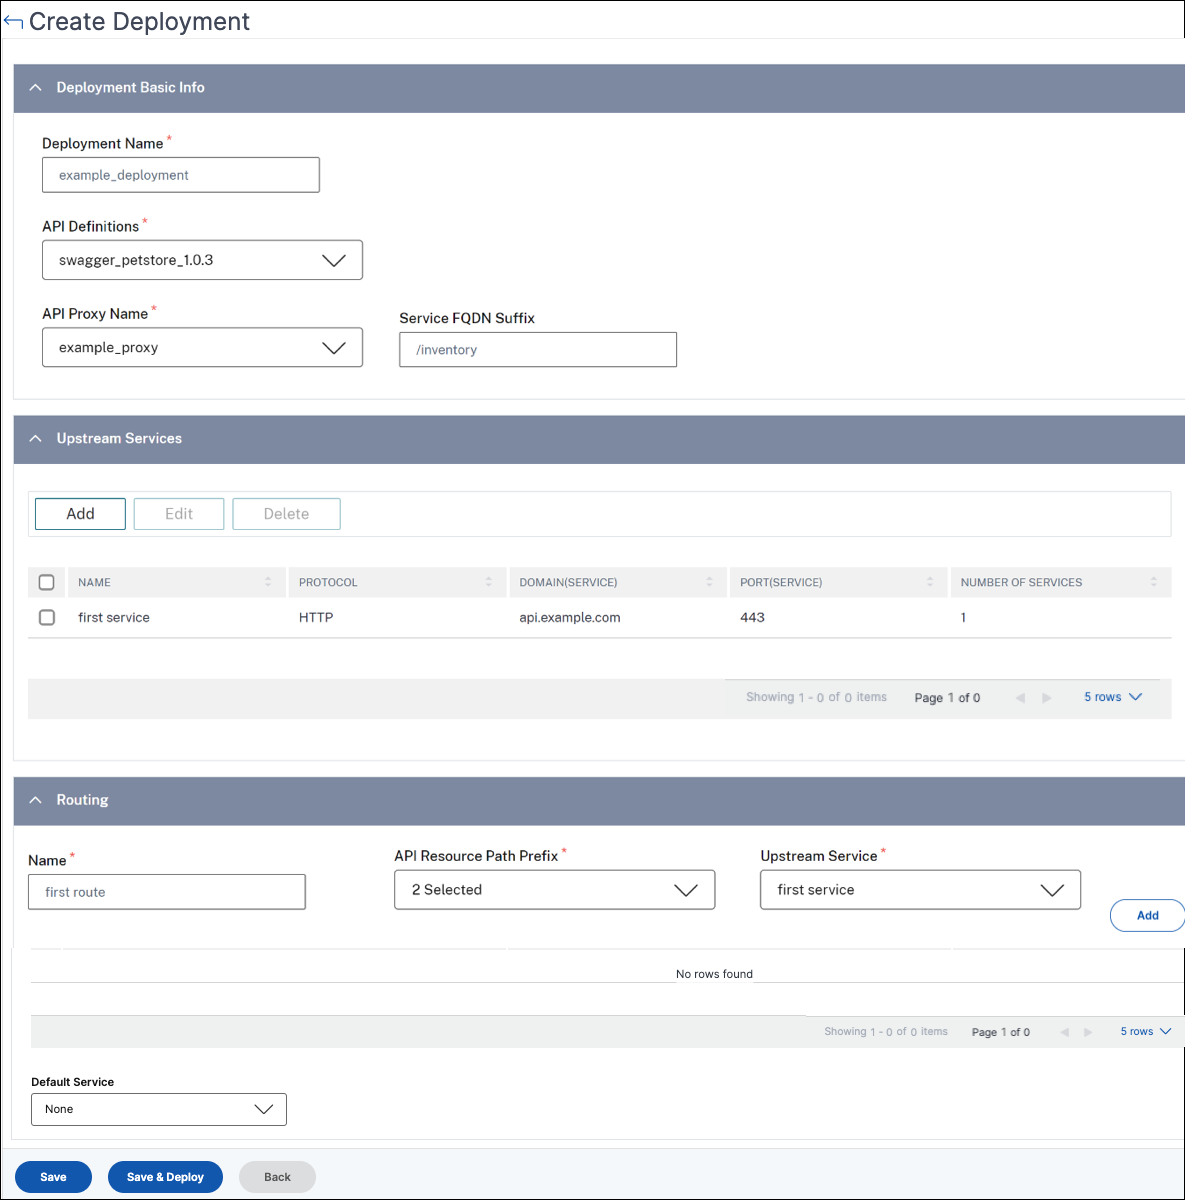
API-Analysen aktivieren
Im Folgenden sind die Voraussetzungen aufgeführt, um Analysen für eine Bereitstellung zu aktivieren:
-
Stellen Sie sicher, dass virtuelle Server lizenziert sind.
-
Stellen Sie sicher, dass der Analysestatus Deaktiviert ist.
-
Stellen Sie sicher, dass virtuelle Server den Status UP haben.
Um die API-Analysen für eine Bereitstellung zu aktivieren, gehen Sie wie folgt vor:
-
Wählen Sie unter Security > API Security > Deployments die Bereitstellung aus, für die Sie die API-Analysen aktivieren möchten.
-
Klicken Sie auf Analysen aktivieren.
-
Wählen Sie auf der Seite Analysen für die Bereitstellung konfigurieren den virtuellen Server aus und klicken Sie auf Analysen aktivieren.
-
Im Fenster Analysen aktivieren:
-
Wählen Sie den Insight-Typ aus (Web Insight, Security Insight, Bot Insight)
-
Wählen Sie Logstream oder IPFIX als Transportmodus aus.Weitere Informationen zu IPFIX und Logstream finden Sie unter Logstream-Übersicht.Der Ausdruck ist standardmäßig wahr.
-
Klicken Sie auf OK.
-
NetScaler Console aktiviert Analysen auf den ausgewählten virtuellen Servern.