
Erweiterte Infrastruktur-Analysen mit neuen Indikatoren
Mithilfe der NetScaler Console Infrastructure Analytics können Sie:
-
Eine neue Reihe von betrieblichen Problemen anzeigen, die in NetScaler-Instanzen auftreten.
-
Fehlermeldungen anzeigen und Empfehlungen zur Behebung der Probleme prüfen.
Als Administrator können Sie schnell die Ursachenanalyse von Problemen identifizieren.
Hinweis:
Regelindikatoren werden nicht unterstützt für:
-
NetScaler-Instanzen, die im Cluster-Modus konfiguriert sind.
-
NetScaler-Instanzen, die mit Admin-Partitionen konfiguriert sind.
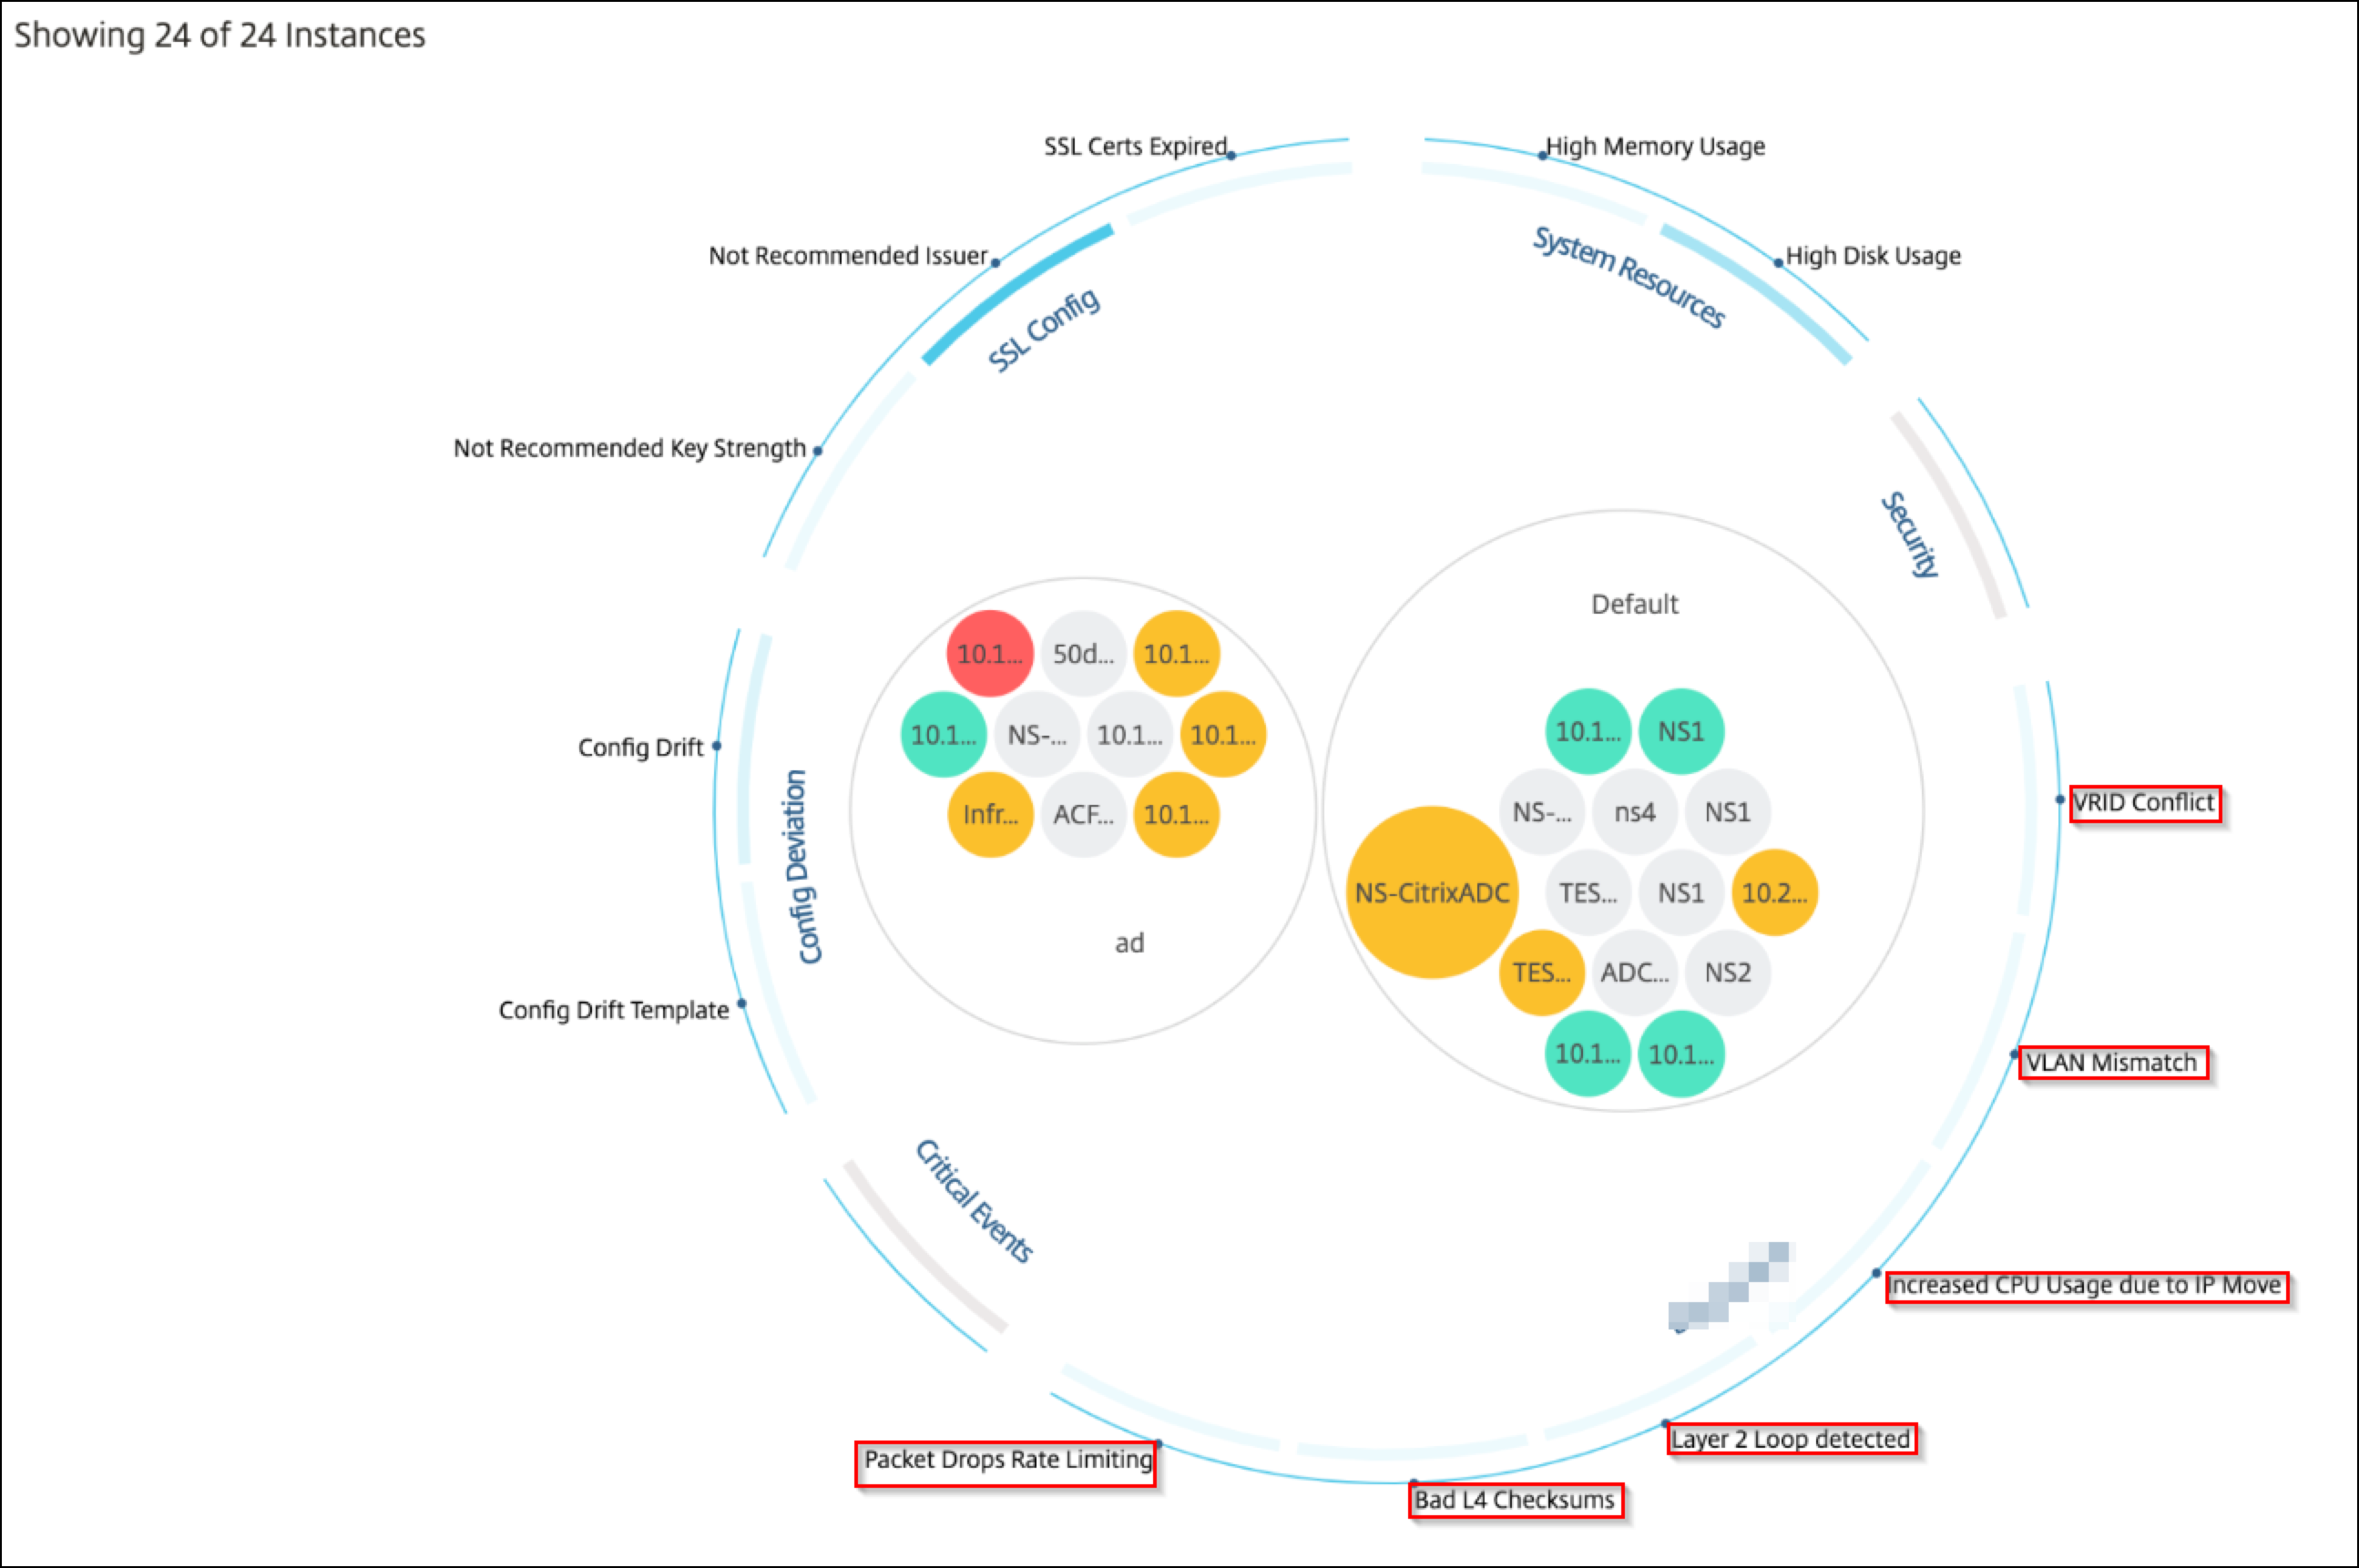
Navigieren Sie in der NetScaler Console zu Infrastructure > Infrastructure Analytics, um Indikatoren anzuzeigen für:
| Indikatorname in Infrastructure Analytics | Beschreibung |
|---|---|
| Portzuweisungsfehler | Erkennt, wenn NetScaler SNIP verwendet, um mit einer neuen Serververbindung zu kommunizieren und die auf diesem SNIP verfügbaren Ports erschöpft sind. Die empfohlene Aktion ist, ein weiteres SNIP im selben Subnetz hinzuzufügen. |
| Sitzungsaufbau | Erkennt, wenn der NetScaler-Speicher durch SSL-Sitzungen belegt ist. |
| Keine Standardroutenkonfiguration | Erkennt, wenn der Datenverkehr aufgrund fehlender Routen verworfen wird. |
| IP-Konflikt | Erkennt, ob dieselbe IP-Adresse auf zwei oder mehr Instanzen in einem Netzwerk konfiguriert oder angewendet wird. |
| VRID-Konflikt | Erkennt, wenn zeitweilige Zugriffsprobleme für die angegebene VRID auftreten. |
| VLAN-Fehlübereinstimmung | Erkennt, ob Fehler während der VLAN-Konfiguration auftreten, die an IP-Subnetze gebunden ist. |
| TCP-Small-Window-Angriff | Erkennt, wenn ein möglicher Small-Window-Angriff im Gange ist. Dieser Alarm dient nur zu Informationszwecken, da NetScaler diesen Angriff bereits abwehrt. |
| Ratensteuerungsschwelle | Erkennt, wenn Pakete basierend auf der konfigurierten Ratensteuerungsschwelle verworfen werden. |
| Persistenzlimit | Erkennt, wenn die maximale Anzahl von Zugriffen auf den NetScaler-Speicher angewendet wird. |
| Nichtübereinstimmung des GSLB-Standortnamens | Erkennt, wenn GSLB-Konfigurationssynchronisierungsfehler aufgrund einer Nichtübereinstimmung des Standortnamens auftreten. |
| Fehlerhafter IP-Header | Erkennt, wenn Integritätsprüfungen bei IPv4-Paketen fehlschlagen. |
| Fehlerhafte L4-Prüfsummen | Erkennt, wenn die Prüfsummenvalidierung für TCP-Pakete fehlschlägt. |
| Erhöhte CPU-Auslastung aufgrund von IP-Verschiebung | Erkennt, ob eine große Anzahl von MAC-Adressen aktualisiert werden muss. |
| Übermäßige Paketsteuerung | Erkennt hohe Werte der Software-Paketsteuerung aufgrund der Verwendung eines asymmetrischen RSS-Schlüsseltyps. |
| Layer-2-Schleife | Erkennt das Vorhandensein von Layer-2-Schleifen im Netzwerk. |
| Nichtübereinstimmung von getaggtem VLAN | Erkennt, wenn getaggte VLAN-Pakete auf einer ungetaggten Schnittstelle empfangen werden. |
Tabellarische Ansicht
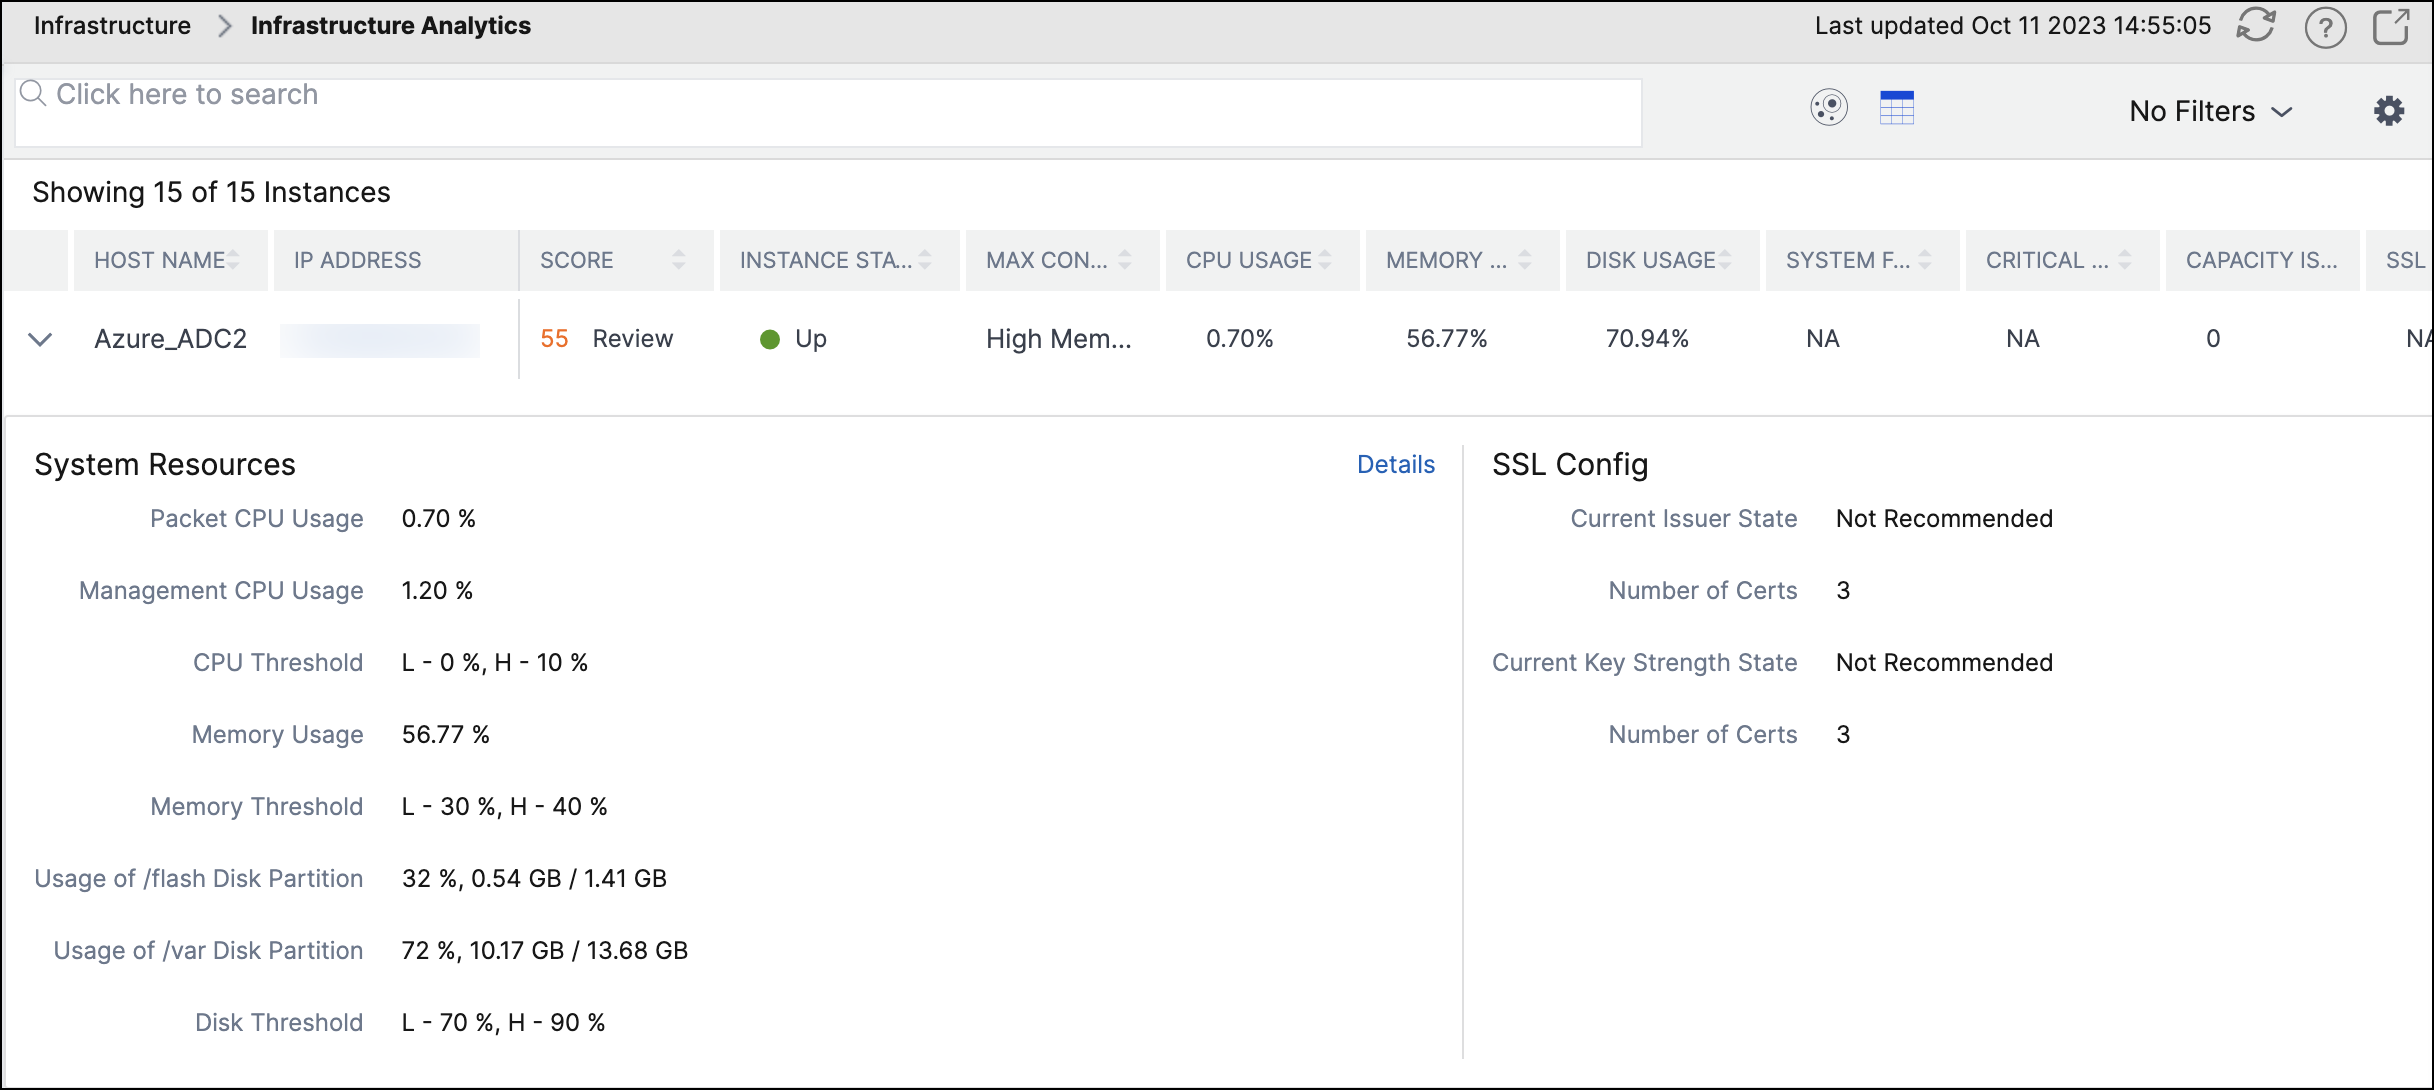
Sie können Anomalien auch mithilfe der Option 'Tabellenansicht' in Infrastructure Analytics anzeigen. Navigieren Sie zu Infrastructure > Infrastructure Analytics und klicken Sie dann auf  , um alle verwalteten Instanzen anzuzeigen. Klicken Sie auf
 , um Details zu erweitern.
, um alle verwalteten Instanzen anzuzeigen. Klicken Sie auf , um Details zu erweitern.
Details einer Anomalie anzeigen
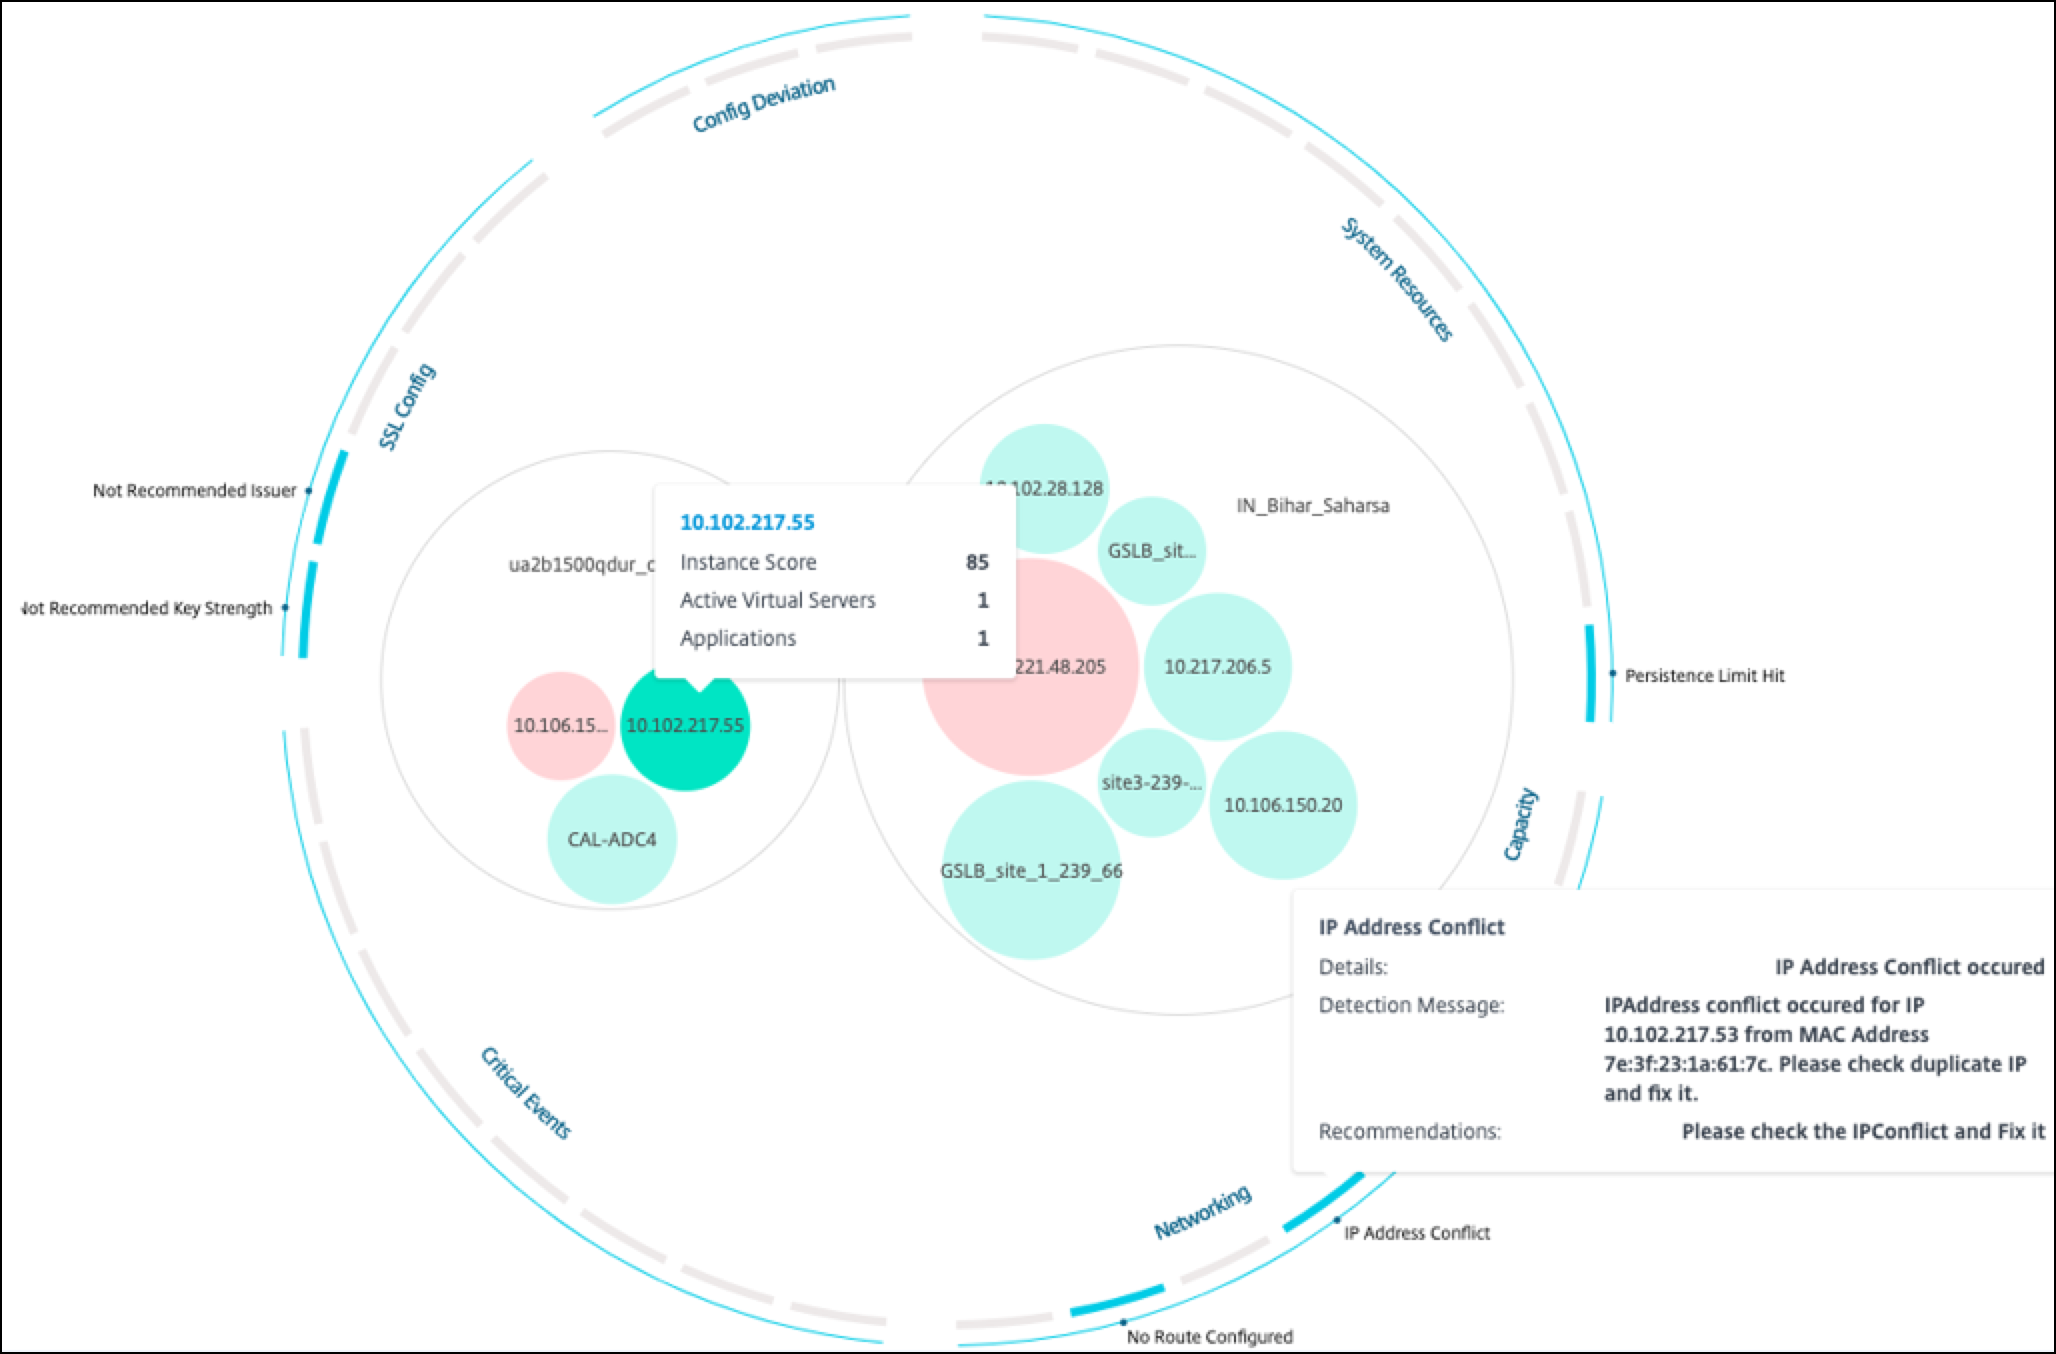
Wenn Sie beispielsweise Details zu einem IP-Adresskonflikt im Netzwerk anzeigen möchten, klicken Sie auf die Anomalie, die für den IP-Adresskonflikt angezeigt wird.
-
Details – Zeigt an, welche Anomalie erkannt wurde
-
Erkennungsmeldung – Zeigt die MAC-Adresse an, für die die IP-Adresse den Konflikt aufweist
-
Empfehlungen – Zeigt das Fehlerbehebungsverfahren zur Behebung dieses IP-Adresskonflikts an