
StyleBook für SNMP-Konfiguration
Eine Anwendung für das Simple Network Management Protocol (SNMP) hilft Ihnen, NetScaler-Ereignisse in der NetScaler Console zu protokollieren. Diese Anwendung wird auf der NetScaler Console ausgeführt und fragt den SNMP-Agenten auf einer NetScaler-Instanz ab. Der Agent durchsucht die Management Information Base (MIB) nach Daten, die von der Netzwerkverwaltungsanwendung angefordert wurden, und sendet die Daten an die Anwendung.
Wenn eine Konfigurationsänderung auf einer Instanz auftritt, wird eine SNMP-Trap generiert. Die Traps werden dann an ein Remote-Gerät gesendet, das als Trap-Zielserver oder SNMP-Trap-Ziel bezeichnet wird. NetScaler Console ist als Trap-Ziel konfiguriert. Sie können den SNMP-Agenten von einem Remote-Gerät, das als SNMP-Manager bezeichnet wird, nach systemspezifischen Informationen abfragen. Der Agent durchsucht dann die Management Information Base (MIB) nach den angeforderten Daten und sendet die Daten an den SNMP-Manager.
Führen Sie die folgenden Schritte aus, um SNMP-Konfigurationen auf einer NetScaler-Instanz mithilfe von StyleBook bereitzustellen:
-
Gehen Sie in der NetScaler Console zu Applications > Configuration > StyleBooks. Suchen Sie das StyleBook, indem Sie den Namen als
snmp_configurationeingeben. Klicken Sie auf Konfiguration erstellen.Das StyleBook wird als Benutzeroberflächenseite geöffnet, auf der Sie die Werte für alle in diesem StyleBook definierten Parameter eingeben können. -
Geben Sie die folgenden Parameter an:
-
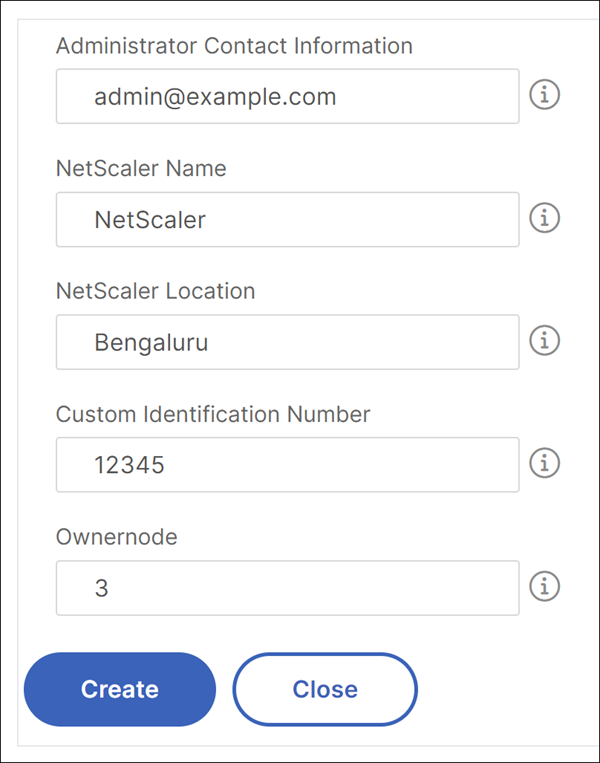
SNMP-MIB-Konfiguration – Geben Sie die folgenden Instanzinformationen an:
-
Administrator-Kontakt: Die E-Mail-Adresse eines Administrators.
-
NetScaler-Name: Name einer NetScaler-Instanz.
-
NetScaler-Standort: Der physische Standort einer Instanz.
-
Benutzerdefinierte Identifikationsnummer: Benutzerdefinierte Identifikationsnummer für den NetScaler. Diese Nummer hilft, eine Instanz zu identifizieren.
-
Ownernode: Die Clusterknoten-ID, auf der Sie diese MIB festlegen. Dieses Feld ist obligatorisch, um SNMP-MIB auf CLIP festzulegen.
-
-
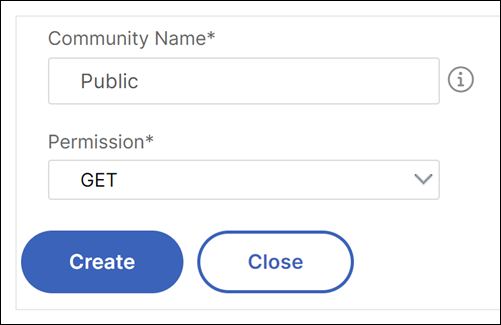
SNMP-Community-Konfiguration – Eine SNMP-Community-Konfiguration authentifiziert SNMP-Abfragen von SNMP-Managern. Sie können diese Zeichenfolge mit beliebigen SNMP-Abfragetypen wie GET, GET NEXT, ALL, GET BULK verknüpfen.
-
SNMP-Engine-ID-Konfiguration – Die SNMPv3-Engine verfügt über eine eindeutige Identifikation (ID). Diese ID wird in der Kommunikation zwischen SNMPv3-Benutzer und SNMPv3-Engine verwendet. Diese ID ist ein hexadezimaler Wert von mindestens 10 Zeichen. Geben Sie in dieser Konfiguration die
Ownernodean, die Sie bei der MIB-Konfiguration erwähnen.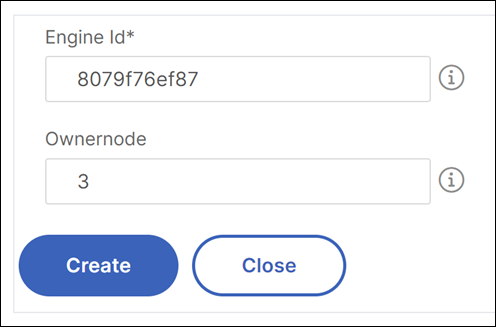
-
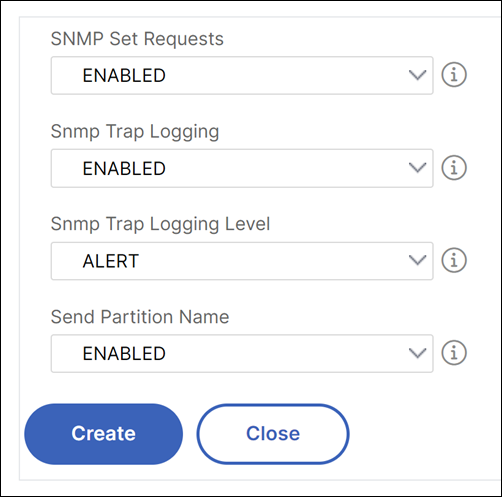
Konfiguration der SNMP-Optionen – Sie können SNMP-Optionen für einen SNMP-Manager aktivieren oder deaktivieren.
-
SNMP-Set-Anfragen: Aktivieren Sie diese Option, die es SNMP-Managern ermöglicht, Werte in MIB-Objekte zu schreiben.
-
SNMP-Trap-Protokollierung: Diese Option protokolliert SNMP-Trap-Ereignisse.
-
SNMP-Trap-Protokollierungsstufe: Diese Option sendet eine Überwachungsprotokollstufe von SNMP-Trap-Protokollen.
-
Partitionsnamen senden: Diese Option sendet den Partitionsnamen.
-
-
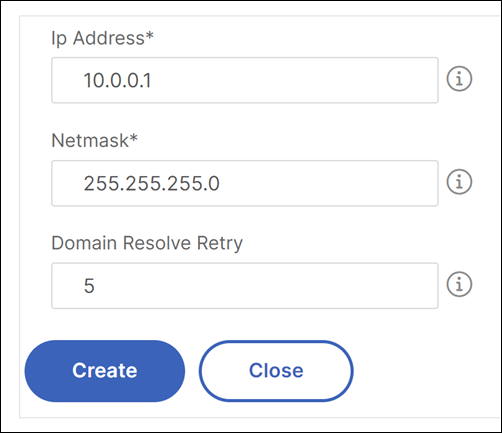
SNMP-Manager-Konfiguration – Ein SNMP-Manager zum Abfragen einer NetScaler-Instanz. Der Manager ist kompatibel mit SNMP V1, V2 und V3. Wenn Sie einen oder mehrere SNMP-Manager angeben, akzeptiert die Instanz keine SNMP-Abfragen von anderen Hosts als den angegebenen SNMP-Managern.
-
IP-Adresse: Eine IP-Adresse des SNMP-Managers.
-
Netzmaske: Subnetzmaske, die einer IPv4-Netzwerkadresse zugeordnet ist.
-
Wiederholung der Domänenauflösung: Wenn die letzte DNS-Abfrage den Hostnamen des SNMP-Managers nicht auflösen kann, wartet die NetScaler-Instanz das angegebene Intervall ab, bevor sie eine weitere DNS-Abfrage sendet.
-
-
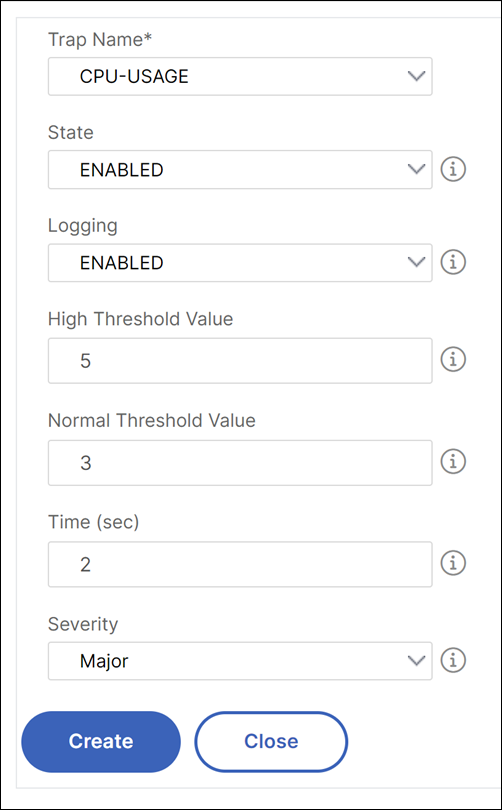
SNMP-Alarmkonfiguration – Fügen Sie SNMP-Alarme hinzu, um unternehmensspezifische Trap-Nachrichten zu generieren. Eine NetScaler-Instanz sendet die Trap-Nachrichten nur an Trap-Listener vom Typ (Klasse) SPECIFIC. Die SNMP-Alarme sind entweder ereignisbasiert oder schwellenwertbasiert.
-
Trap-Name: Name des SNMP-Alarms.
-
Status: Eine NetScaler-Instanz generiert Trap-Nachrichten nur für SNMP-Alarme, die aktiviert sind.
-
Protokollierung: Wenn Sie die Protokollierung aktivieren, protokolliert die NetScaler-Instanz jede Trap-Nachricht, die für diesen Alarm generiert wird.
-
Oberer Schwellenwert: Dieser Wert ist die maximale Grenze eines Attributs, das mit diesem Alarm verknüpft ist. Wenn das Attribut diesen Wert erreicht oder überschreitet, generiert eine NetScaler-Instanz eine SNMP-Trap-Nachricht.
-
Normaler Schwellenwert: Dieser Wert ist die minimale Grenze eines Attributs, das mit diesem Alarm verknüpft ist. Wenn das Attribut diesen Wert erreicht oder unterschreitet, generiert eine NetScaler-Instanz eine SNMP-Trap-Nachricht.
-
Zeit (Sek.): Ein Intervall, in dem die NetScaler-Instanz SNMP-Trap-Nachrichten generiert, wenn die angegebenen Bedingungen erfüllt sind.
-
Schweregrad: Der Schweregrad für die von diesem Alarm generierten Trap-Nachrichten. Dieses Feld ist hilfreich, wenn Sie möchten, dass eine Instanz Trap-Nachrichten basierend auf dem Schweregrad sendet.
-
-
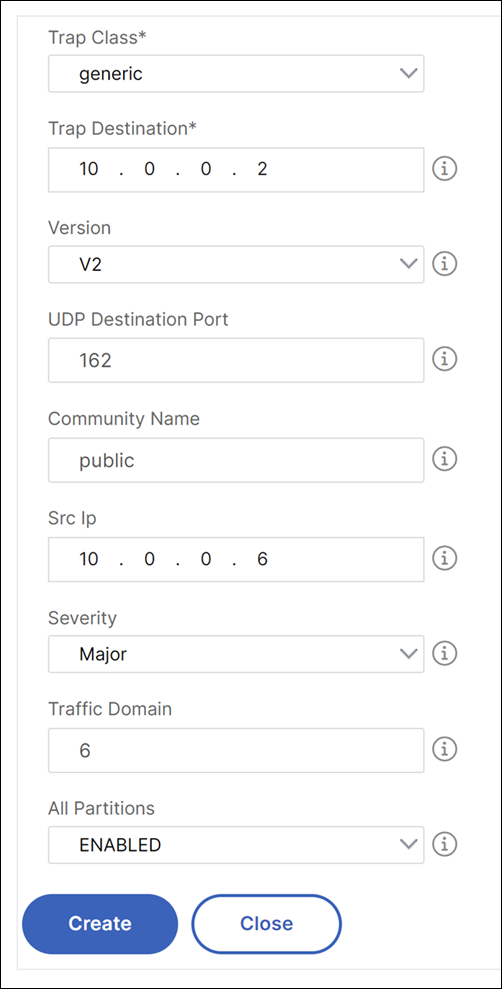
SNMP-Trap-Konfiguration – Diese Konfiguration fügt SNMP-Trap-Listener hinzu. Eine NetScaler-Instanz generiert Trap-Nachrichten, um anormale Bedingungen zu melden. Die Trap-Nachrichten werden an einen Trap-Listener gesendet, um Administratoren bei der Überwachung der Instanz und der schnellen Reaktion auf Probleme zu unterstützen.
-
Trap-Klasse: Typ der Trap-Nachrichten, die eine Instanz an einen Trap-Listener sendet.
-
Trap-Ziel: Die IPv4- oder IPv6-Adresse des Trap-Listeners. Eine Instanz sendet SNMP-Trap-Nachrichten an diese IP-Adresse.
-
Version: Eine SNMP-Version. Diese Version muss mit der Version auf dem Trap-Listener übereinstimmen. Andernfalls verwirft der Listener die Trap-Nachrichten.
-
UDP-Zielport: UDP-Port, an dem der Trap-Listener Trap-Nachrichten empfängt. Dieser Wert muss mit dem Wert auf dem Trap-Listener übereinstimmen. Andernfalls verwirft der Listener die Trap-Nachrichten.
-
Community-Name: Eine Zeichenfolge wird mit den Trap-Nachrichten gesendet. Der Trap-Listener verwendet diese Zeichenfolge zur Authentifizierung.
-
Quell-IP: Quell-IP-Adresse. Die IPv4- oder IPv6-Adresse einer NetScaler-Instanz.
-
Schweregrad: Der Schweregrad für die Trap-Nachrichten. Eine NetScaler-Instanz sendet die Trap-Nachrichten für die angegebenen und höheren Schweregrade.
-
Traffic-Domäne: Ein ganzzahliger Wert, der die Traffic-Domäne eindeutig identifiziert.
-
Alle Partitionen: Wenn diese Option aktiviert ist, sendet eine Instanz die Trap-Nachrichten aller Partitionen an die Ziel-IP-Adresse.
-
-
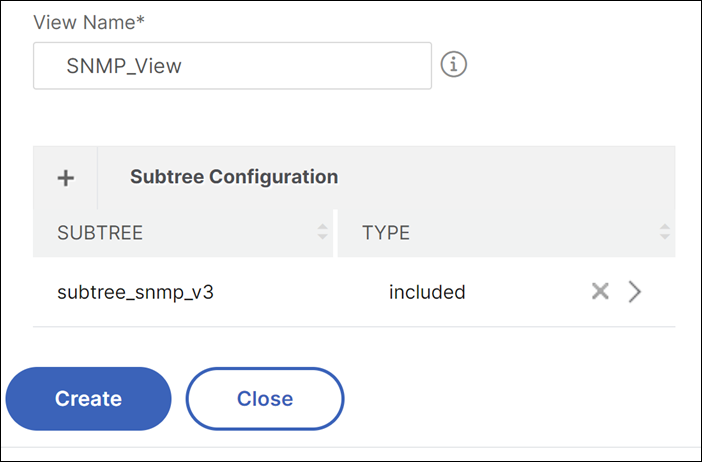
SNMP-Ansichtskonfiguration – SNMP-Ansichten werden verwendet, um die Zugriffssteuerung für einen SNMPv3-Benutzer zu implementieren. Die SNMP-Ansichten beschränken den Benutzerzugriff auf bestimmte Teile der MIB.
-
Ansichtsname: Ein Name für die SNMPv3-Ansicht.Eine Instanz kann mehrere SNMPv3-Ansichten mit demselben Namen haben, die sich durch die Einstellungen der Unterbaumparameter unterscheiden. Sie können maximal 1000 SNMPv3-Ansichten hinzufügen.
-
Unterbaum: Ein bestimmter Zweig (Unterbaum) des MIB-Baums, den Sie dieser SNMPv3-Ansicht zuordnen möchten. Sie müssen den Unterbaum als SNMP-OID angeben.
-
Typ: Dieses Feld ermöglicht es Ihnen, Unterbäume in eine Ansicht einzuschließen oder auszuschließen.
-
-
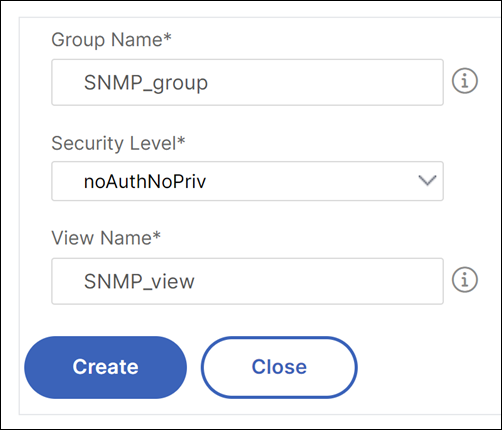
SNMP-Gruppenkonfiguration – Die SNMPv3-Benutzergruppen auf einer Instanz. Diese Gruppen sind logische Aggregationen von SNMPv3-Benutzern. SNMPv3-Gruppen werden verwendet, um die Zugriffssteuerung zu implementieren und die Sicherheitsstufen für die Benutzer zu definieren. Sie können maximal 1000 SNMPv3-Gruppen zu einer NetScaler-Instanz hinzufügen.
-
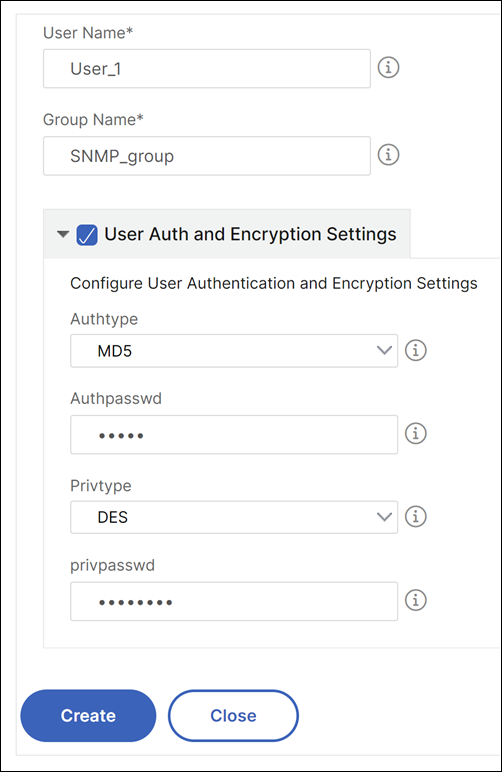
SNMP-Benutzerkonfiguration – Fügen Sie SNMPv3-Benutzer hinzu, die SNMP-Abfragen an eine NetScaler-Instanz senden können. Sie können maximal 1000 SNMPv3-Benutzer hinzufügen.
-
Name: Name des SNMPv3-Benutzers.
-
Gruppe: Name der konfigurierten SNMPv3-Gruppe, die Sie mit dem SNMPv3-Benutzer verbinden möchten. Die Zugriffsrechte (gebundene SNMPv3-Ansichten) und die für diese Gruppe festgelegte Sicherheitsstufe werden diesem Benutzer zugewiesen.
-
Authype: Ein Algorithmus, der zur Authentifizierung des SNMPv3-Benutzers für den Zugriff auf die NetScaler-Instanz verwendet wird. Sie müssen denselben Authentifizierungsalgorithmus angeben, wenn Sie den SNMPv3-Benutzer im SNMP-Manager konfigurieren.
-
Authpassword: Ein Passwort zur Authentifizierung. Dieses Passwort verwendet den angegebenen Authentifizierungsalgorithmustyp.
-
Privtype: Ein Algorithmus, der die Kommunikation zwischen einem SNMPv3-Benutzer und der NetScaler-Instanz verschlüsselt.
-
privpasswd: Ein Verschlüsselungsschlüssel für den in Privtype angegebenen Verschlüsselungsalgorithmus.
-
-
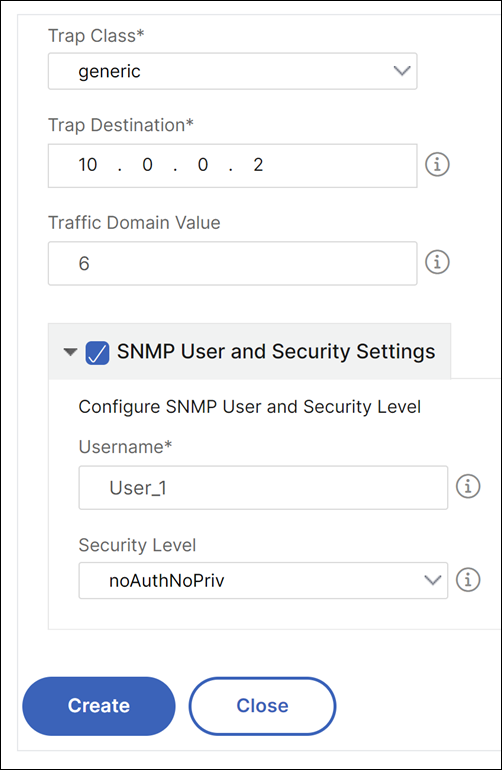
SNMP-Benutzer-Trap-Bindungskonfiguration – SNMPv3 bietet Sicherheitsfunktionen wie Authentifizierung und Verschlüsselung unter Verwendung der Anmeldeinformationen von SNMP-Benutzern. Ein SNMP-Manager kann SNMPv3-Trap-Nachrichten nur empfangen, wenn seine Konfiguration das dem SNMP-Benutzer zugewiesene Passwort enthält.
-
-
Wählen Sie unter Zielinstanzen Instanzen oder Instanzgruppen aus, in denen Sie die Konfiguration ausführen möchten.Hinweis:Sie können die Konfiguration auf mehr als einem NetScaler bereitstellen, indem Sie so viele Zielinstanzen wie nötig angeben.
-
Ordnen Sie unter Tag-Zuordnung alle vorhandenen und zukünftigen StyleBook-Tags der Konfiguration zu.Diese Option ordnet alle StyleBook-Tags einem Konfigurationspaket zu. Sie stellt auch sicher, dass neue Tags, die Sie in Zukunft zu den StyleBooks hinzufügen könnten, zugeordnet werden.
-
Klicken Sie auf Probelauf.Die Seite „Objekte“ zeigt die Objekte an, die in den NetScaler-Instanzen erstellt, geändert oder entfernt werden.
-
Klicken Sie auf Erstellen.Das Konfigurationspaket wird auf der Seite StyleBook > Konfigurationen angezeigt.