StyleBook für Web Application Firewall
NetScaler Web App Firewall ist eine Web Application Firewall (WAF), die Webanwendungen und Websites vor bekannten und unbekannten Angriffen schützt, einschließlich aller Anwendungs-Layer- und Zero-Day-Bedrohungen.
NetScaler Console bietet jetzt ein Standard-StyleBook, mit dem Sie bequemer eine Application Firewall-Konfiguration auf NetScaler-Instanzen erstellen können.
Bereitstellen von Application Firewall-Konfigurationen
Die folgende Aufgabe unterstützt Sie bei der Bereitstellung einer Lastausgleichskonfiguration zusammen mit der Application Firewall und der IP-Reputationsrichtlinie auf NetScaler-Instanzen in Ihrem Unternehmensnetzwerk.
So erstellen Sie eine LB-Konfiguration mit Application Firewall-Einstellungen:
-
Navigieren Sie in NetScaler Console zu Applications > Configurations > StyleBooks. Die Seite StyleBooks zeigt alle StyleBooks an, die Ihnen in NetScaler Console zur Verfügung stehen. Scrollen Sie nach unten und suchen Sie das HTTP/SSL Load Balancing StyleBook mit Application Firewall-Richtlinie und IP-Reputationsrichtlinie. Sie können auch nach dem StyleBook suchen, indem Sie den Namen als
lb-appfweingeben. Klicken Sie auf Create Configuration.Das StyleBook wird als Benutzeroberfläche geöffnet, auf der Sie die Werte für alle in diesem StyleBook definierten Parameter eingeben können. -
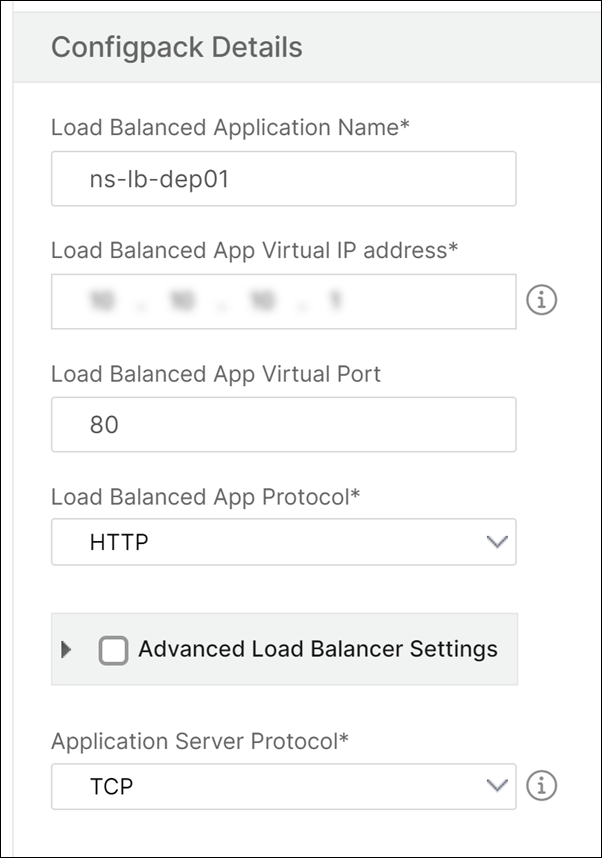
Geben Sie Werte für die folgenden Parameter ein:
-
Load Balanced Application Name. Name der Lastausgleichskonfiguration mit Application Firewall, die in Ihrem Netzwerk bereitgestellt werden soll.
-
Load balanced App Virtual IP address. Virtuelle IP-Adresse, unter der die NetScaler-Instanz Clientanfragen empfängt.
-
Load Balanced App Virtual Port. Der TCP-Port, der von den Benutzern für den Zugriff auf die Lastausgleichsanwendung verwendet werden soll.
-
Load Balanced App Protocol. Wählen Sie das Frontend-Protokoll aus der Liste aus.
-
Application Server Protocol. Wählen Sie das Protokoll des Anwendungsservers aus.
-
-
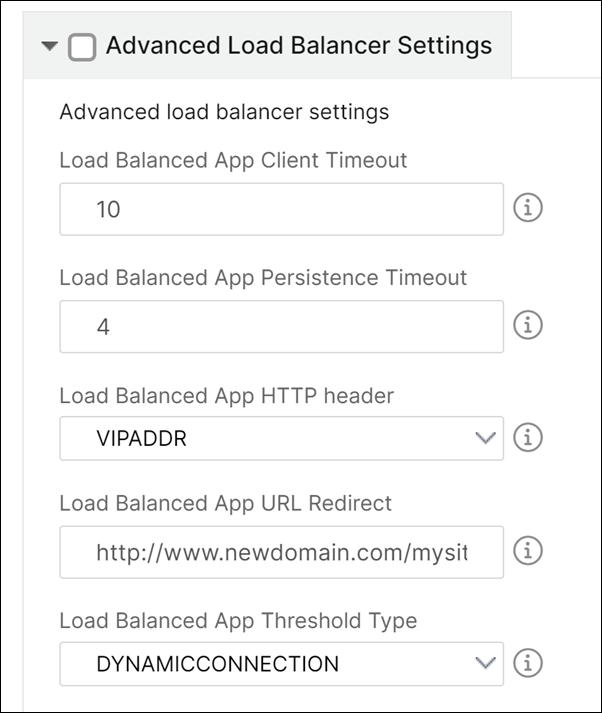
Optional können Sie die Erweiterten Load Balancer-Einstellungen aktivieren und konfigurieren.
-
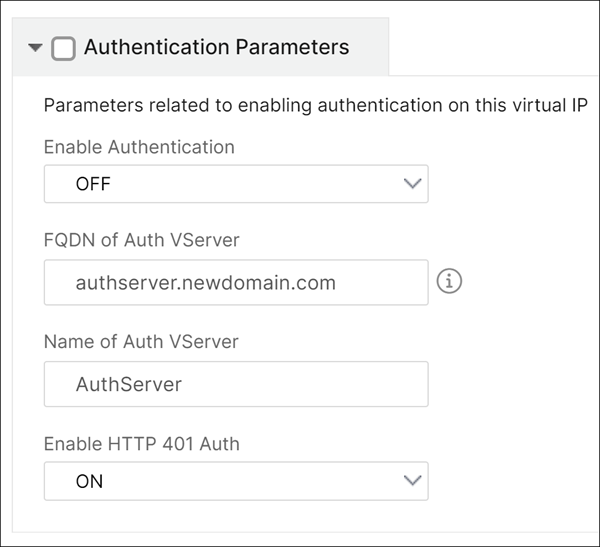
Optional können Sie auch einen Authentifizierungsserver für die Authentifizierung des Datenverkehrs für den virtuellen Lastausgleichsserver einrichten.
-
Klicken Sie im Abschnitt „Server-IPs und Ports“ auf „+“, um Anwendungsserver und die Ports zu erstellen, über die auf sie zugegriffen werden kann.
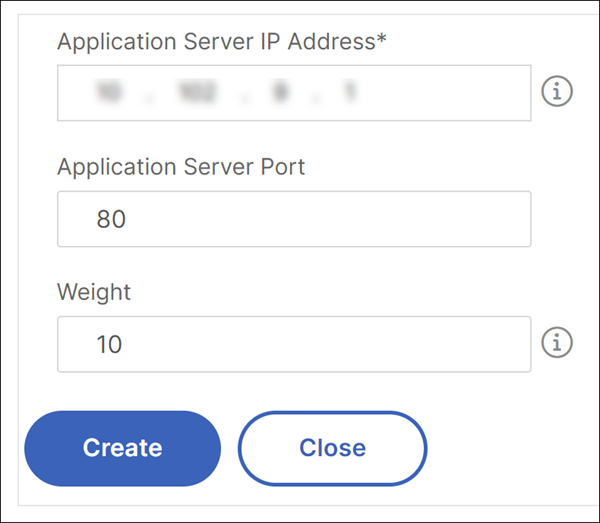
-
Sie können auch FQDN-Namen für Anwendungsserver erstellen.
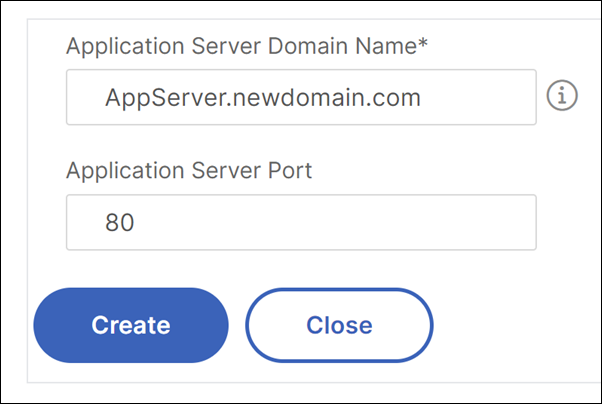
-
Sie können auch die Details des SSL-Zertifikats angeben.
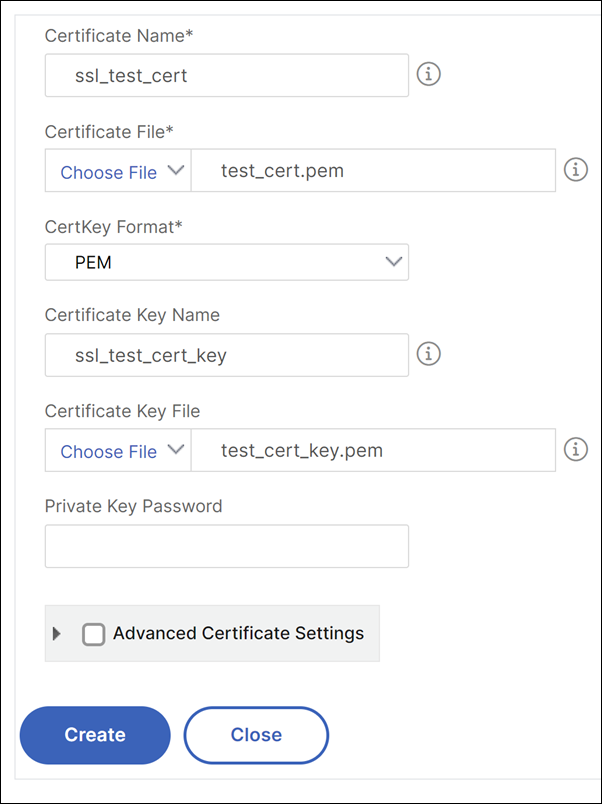
-
Sie können auch Monitore in der Ziel-NetScaler-Instanz erstellen.
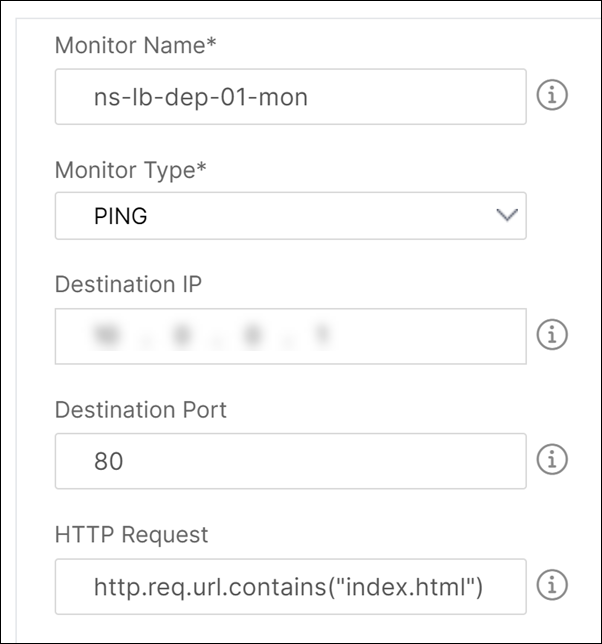
-
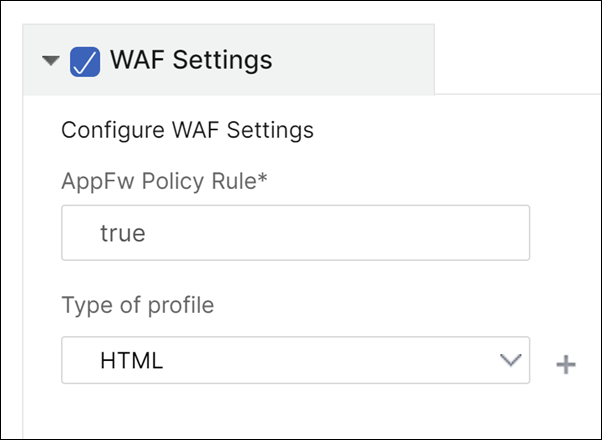
Um eine Anwendungs-Firewall auf dem virtuellen Server zu konfigurieren, aktivieren Sie die WAF-Einstellungen.Stellen Sie sicher, dass die Richtlinienregel der Anwendungs-Firewall „true“ ist, wenn Sie die Anwendungs-Firewall-Einstellungen auf den gesamten Datenverkehr dieser VIP anwenden möchten. Andernfalls geben Sie die NetScaler-Richtlinienregel an, um eine Untergruppe von Anforderungen auszuwählen, auf die die Anwendungs-Firewall-Einstellungen angewendet werden sollen. Wählen Sie anschließend den anzuwendenden Profiltyp aus – HTML oder XML.
-
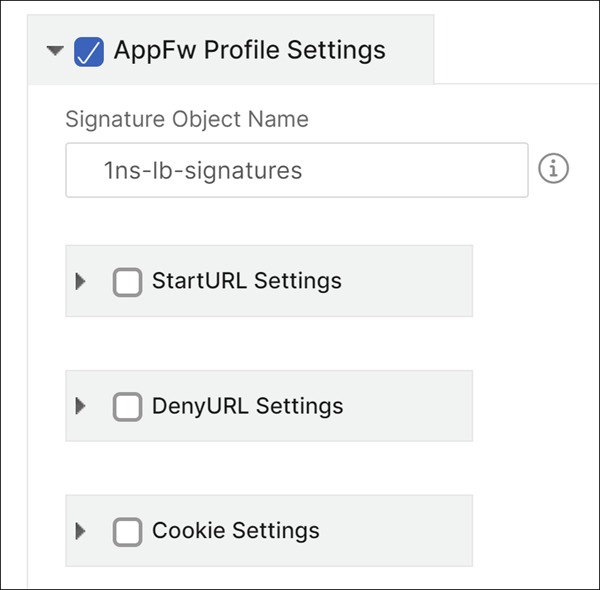
Optional können Sie detaillierte Anwendungssicherheits-Profil-Einstellungen konfigurieren, indem Sie das Kontrollkästchen „Anwendungssicherheits-Profileinstellungen“ aktivieren.
-
Optional, wenn Sie Anwendungssicherheits-Signaturen konfigurieren möchten, geben Sie den Namen des Signaturobjekts ein, das auf der NetScaler-Instanz erstellt wurde, auf der der virtuelle Server bereitgestellt werden soll.HinweisSie können mit diesem StyleBook kein Signaturobjekt erstellen.
-
Als Nächstes können Sie auch andere Anwendungssicherheits-Profileinstellungen konfigurieren, wie z. B. StartURL-Einstellungen, DenyURL-Einstellungen und andere.
 Weitere Informationen zur Anwendungssicherheit und den Konfigurationseinstellungen finden Sie unter Anwendungssicherheit.
-
Wählen Sie im Abschnitt Zielinstanzen die NetScaler-Instanz aus, auf der der Lastausgleichs-Virtual-Server mit der Anwendungssicherheit bereitgestellt werden soll.HinweisSie können auch auf das Aktualisierungssymbol klicken, um kürzlich entdeckte NetScaler-Instanzen in NetScaler Console zur verfügbaren Liste der Instanzen in diesem Fenster hinzuzufügen.
-
Sie können auch die IP-Reputationsprüfung aktivieren, um die IP-Adresse zu identifizieren, die unerwünschte Anfragen sendet. Sie können die IP-Reputationsliste verwenden, um Anfragen, die von einer IP mit schlechter Reputation kommen, präventiv abzulehnen.
-
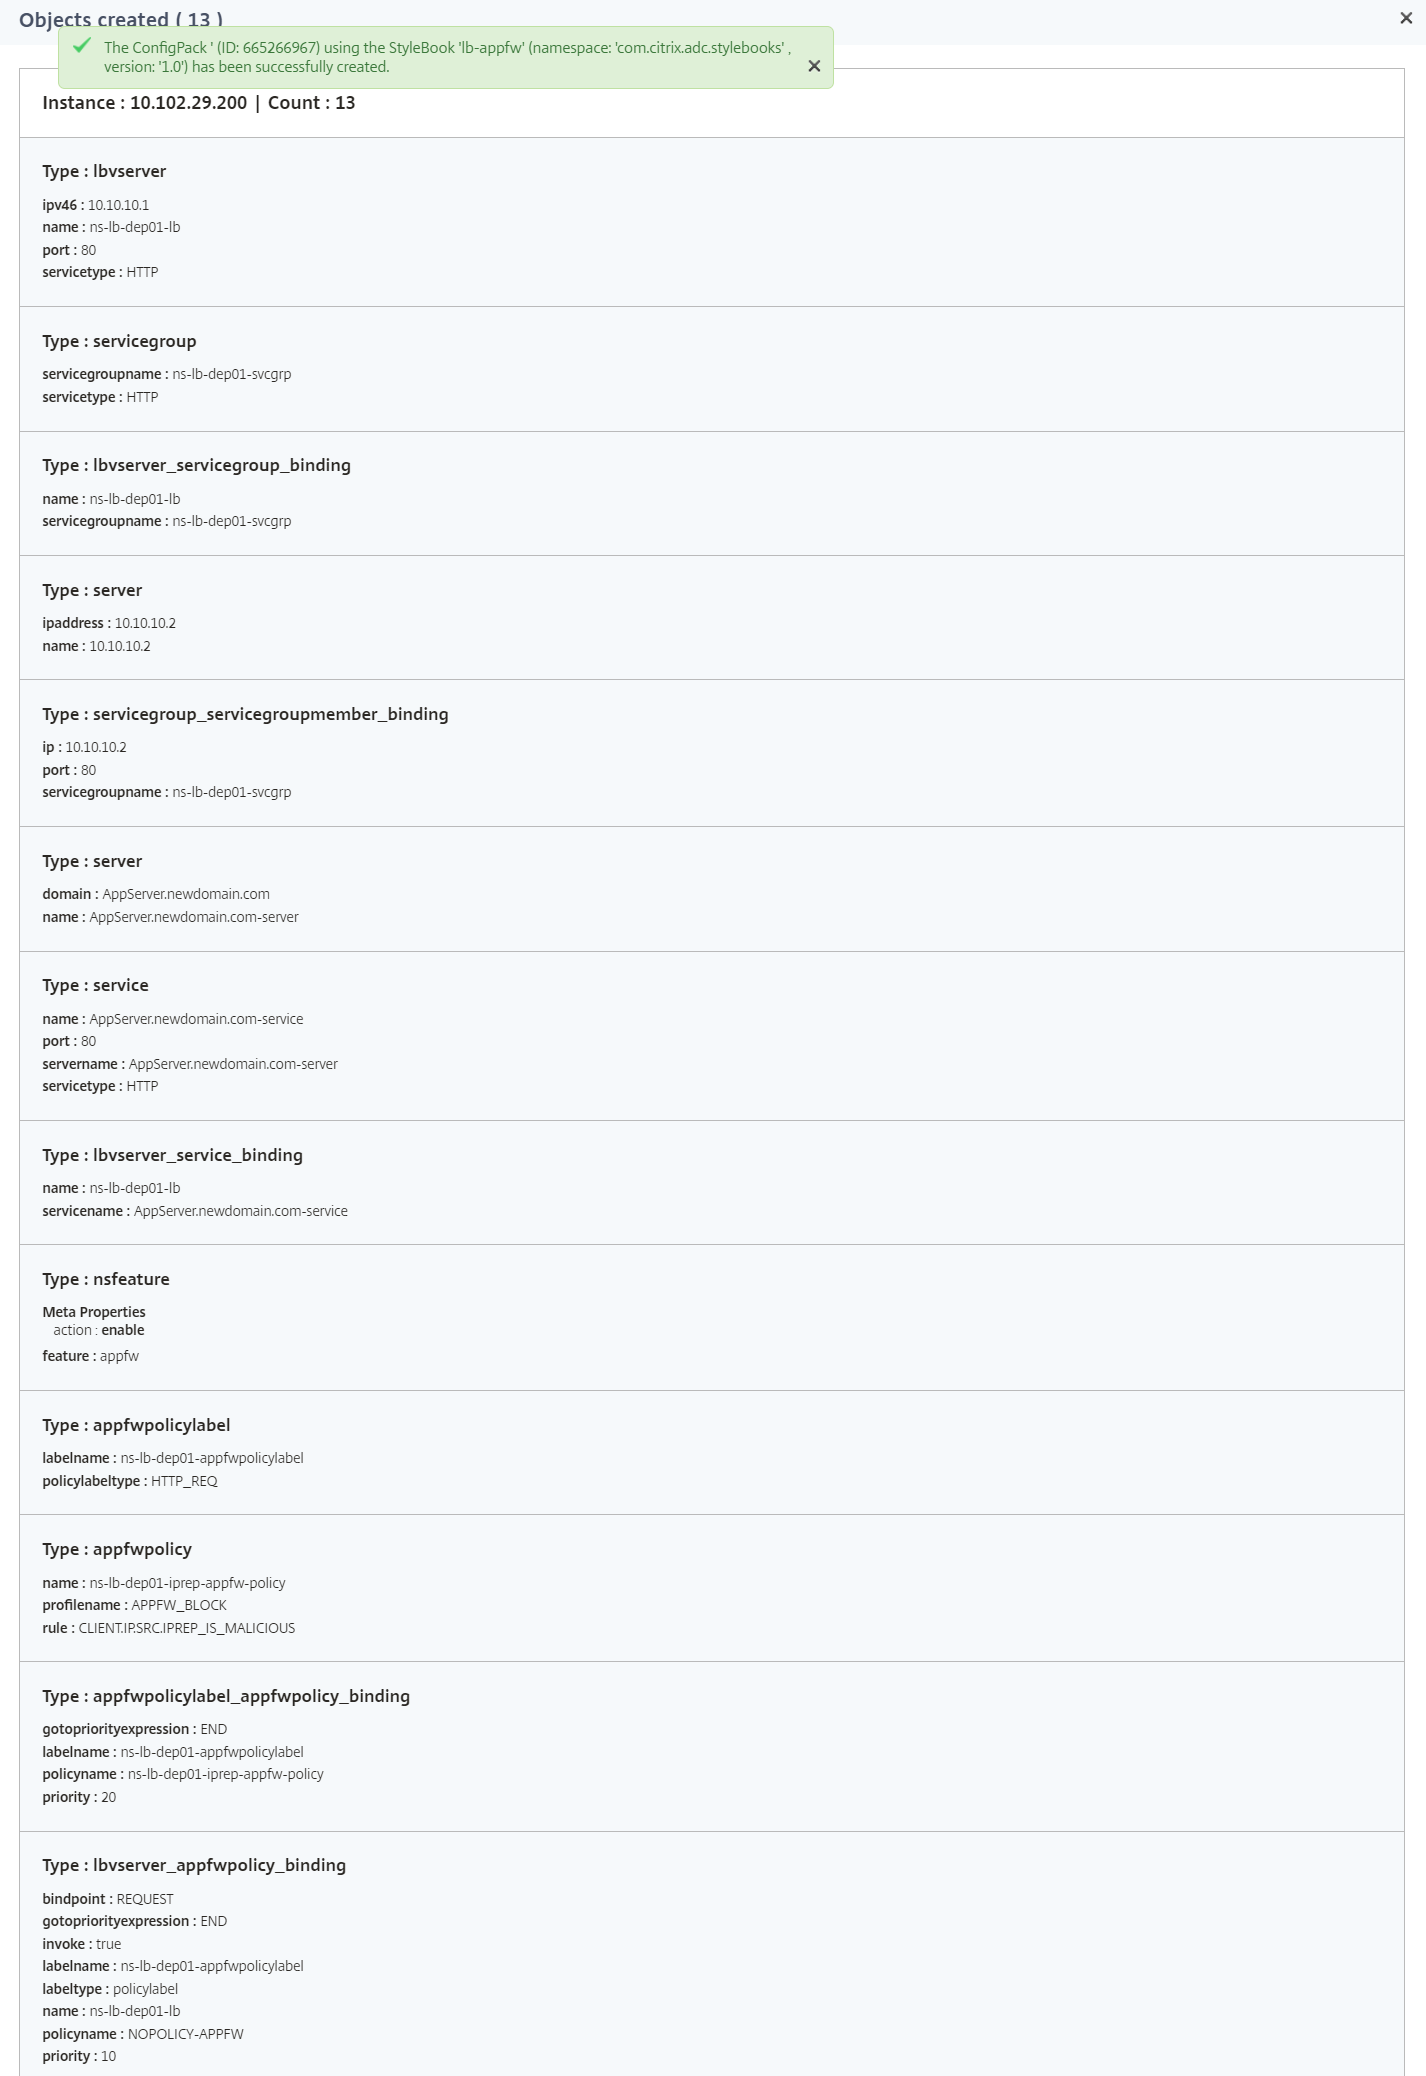
Klicken Sie auf Erstellen, um die Konfiguration auf den ausgewählten NetScaler-Instanzen zu erstellen.TippWir empfehlen Ihnen, Testlauf auszuwählen, um die Konfigurationsobjekte zu überprüfen, die auf der Zielinstanz erstellt werden müssen, bevor Sie die eigentliche Konfiguration auf der Instanz ausführen.Wenn die Konfiguration erfolgreich erstellt wurde, erstellt das StyleBook den erforderlichen Lastausgleichs-Virtual-Server, Anwendungsserver, Dienste, Dienstgruppen, Anwendungssicherheits-Labels, Anwendungssicherheits-Richtlinien und bindet diese an den Lastausgleichs-Virtual-Server.Die folgende Abbildung zeigt die auf jedem Server erstellten Objekte:
-
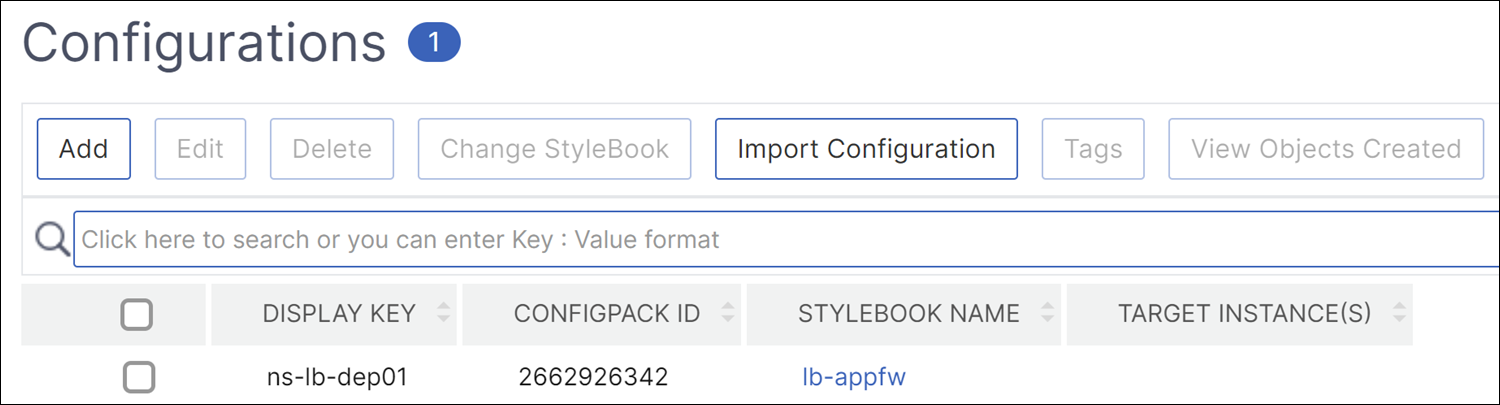
Um das auf NetScaler Console erstellte ConfigPack anzuzeigen, navigieren Sie zu Applications > Configurations.