
AWS IAM-Rollen auf NetScaler VPX-Instanz konfigurieren
Anwendungen, die auf einer Amazon EC2-Instanz ausgeführt werden, müssen AWS-Anmeldeinformationen in den AWS-API-Anfragen enthalten. Sie können AWS-Anmeldeinformationen direkt in der Amazon EC2-Instanz speichern und Anwendungen in dieser Instanz die Verwendung dieser Anmeldeinformationen gestatten. Sie müssen dann jedoch die Anmeldeinformationen verwalten und sicherstellen, dass sie sicher an jede Instanz übergeben werden, und jede Amazon EC2-Instanz aktualisieren, wenn es Zeit ist, die Anmeldeinformationen zu rotieren. Das ist eine Menge zusätzlicher Arbeit.
Stattdessen können und müssen Sie eine Identity and Access Management (IAM)-Rolle verwenden, um temporäre Anmeldeinformationen für Anwendungen zu verwalten, die auf einer Amazon EC2-Instanz ausgeführt werden. Wenn Sie eine Rolle verwenden, müssen Sie keine langfristigen Anmeldeinformationen (wie Benutzername und Passwort oder Zugriffsschlüssel) an eine Amazon EC2-Instanz verteilen. Stattdessen bietet die Rolle temporäre Berechtigungen, die Anwendungen verwenden können, wenn sie Aufrufe an andere AWS-Ressourcen tätigen. Wenn Sie eine Amazon EC2-Instanz starten, geben Sie eine IAM-Rolle an, die der Instanz zugeordnet werden soll. Anwendungen, die auf der Instanz ausgeführt werden, können dann die von der Rolle bereitgestellten temporären Anmeldeinformationen verwenden, um API-Anfragen zu signieren.
Die Ihrem AWS-Konto zugeordnete IAM-Rolle muss die folgenden IAM-Berechtigungen für verschiedene Szenarien besitzen.
HA-Paar mit IPv4-Adressen in derselben AWS-Zone:
"ec2:DescribeInstances",
 "ec2:AssignPrivateIpAddresses",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
HA-Paar mit IPv6-Adressen in derselben AWS-Zone:
"ec2:DescribeInstances",
 "ec2:AssignIpv6Addresses",
 "ec2:UnassignIpv6Addresses",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
HA-Paar mit sowohl IPv4- als auch IPv6-Adressen in derselben AWS-Zone:
"ec2:DescribeInstances",
 "ec2:AssignPrivateIpAddresses",
 "ec2:AssignIpv6Addresses",
 "ec2:UnassignIpv6Addresses",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
HA-Paar mit elastischen IP-Adressen über verschiedene AWS-Zonen hinweg:
"ec2:DescribeInstances",
 "ec2:DescribeAddresses",
 "ec2:AssociateAddress",
 "ec2:DisassociateAddress",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
HA-Paar mit privaten IP-Adressen über verschiedene AWS-Zonen hinweg:
"ec2:DescribeInstances",
 "ec2:DescribeRouteTables",
 "ec2:DeleteRoute",
 "ec2:CreateRoute",
 "ec2:ModifyNetworkInterfaceAttribute",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
HA-Paar mit sowohl privaten IP- als auch elastischen IP-Adressen über verschiedene AWS-Zonen hinweg:
"ec2:DescribeInstances",
 "ec2:DescribeAddresses",
 "ec2:AssociateAddress",
 "ec2:DisassociateAddress",
 "ec2:DescribeRouteTables",
 "ec2:DeleteRoute",
 "ec2:CreateRoute",
 "ec2:ModifyNetworkInterfaceAttribute",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
AWS-Backend-Autoscaling:
"ec2:DescribeInstances",
 "autoscaling:*",
 "sns:CreateTopic",
 "sns:DeleteTopic",
 "sns:ListTopics",
 "sns:Subscribe",
 "sqs:CreateQueue",
 "sqs:ListQueues",
 "sqs:DeleteMessage",
 "sqs:GetQueueAttributes",
 "sqs:SetQueueAttributes",
 "iam:SimulatePrincipalPolicy",
 "iam:GetRole"
Hinweise:
-
Wenn Sie eine beliebige Kombination der vorstehenden Funktionen verwenden, verwenden Sie die Kombination der IAM-Berechtigungen für jede der Funktionen.
-
Wenn Sie die Citrix CloudFormation-Vorlage verwenden, wird die IAM-Rolle automatisch erstellt. Die Vorlage erlaubt nicht die Auswahl einer bereits erstellten IAM-Rolle.
-
Wenn Sie sich über die GUI bei der VPX-Instanz anmelden, wird eine Aufforderung zur Konfiguration der erforderlichen Berechtigungen für die IAM-Rolle angezeigt. Ignorieren Sie die Aufforderung, wenn Sie die Berechtigungen bereits konfiguriert haben.
-
Eine IAM-Rolle ist sowohl für eigenständige als auch für Hochverfügbarkeitsbereitstellungen obligatorisch.
Eine IAM-Rolle erstellen
Diese Prozedur beschreibt, wie eine IAM-Rolle für die AWS-Backend-Autoscaling-Funktion erstellt wird.
Hinweis:
Sie können dieselbe Prozedur befolgen, um beliebige IAM-Rollen zu erstellen, die anderen Funktionen entsprechen.
-
Melden Sie sich bei der AWS Management Console für EC2 an.
-
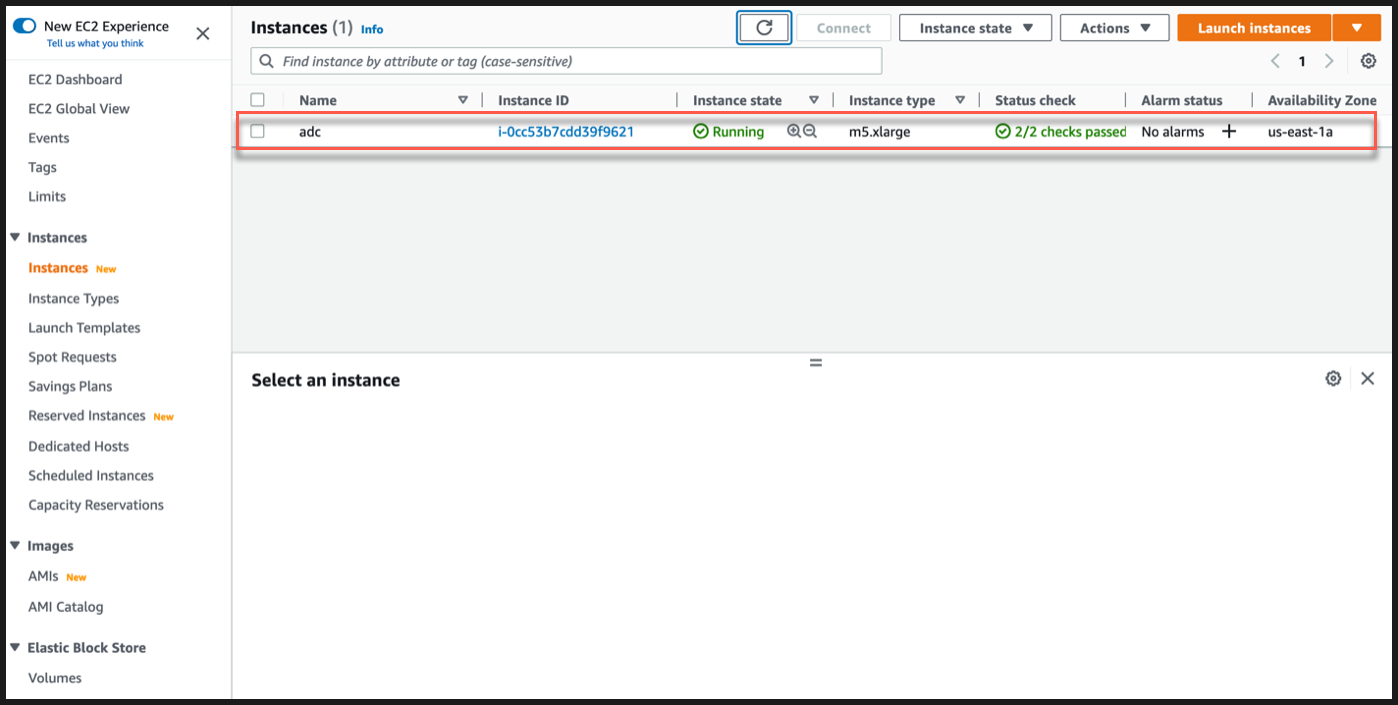
Gehen Sie zur EC2-Instanzseite und wählen Sie Ihre ADC-Instanz aus.
-
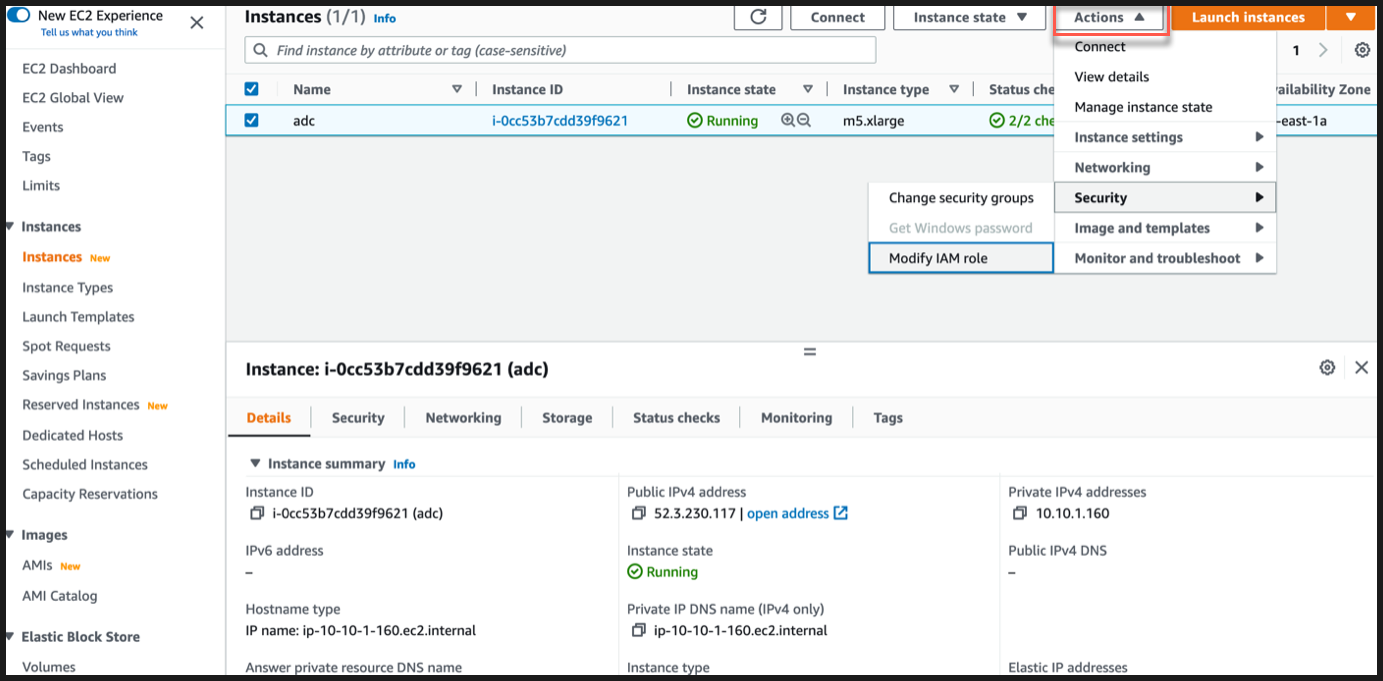
Navigieren Sie zu Aktionen > Sicherheit > IAM-Rolle ändern.
-
Auf der Seite IAM-Rolle ändern können Sie entweder eine vorhandene IAM-Rolle auswählen oder eine IAM-Rolle erstellen.
-
Um eine IAM-Rolle zu erstellen, führen Sie die folgenden Schritte aus:
-
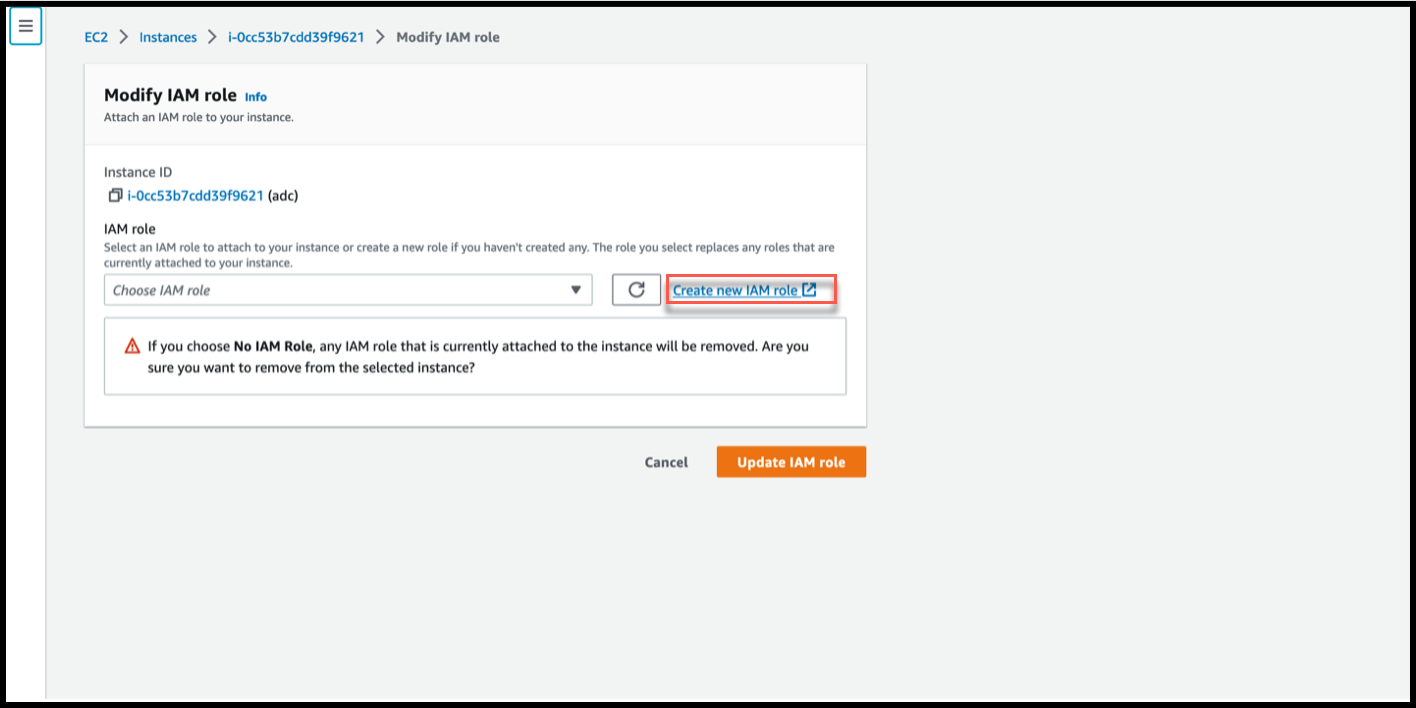
Auf der Seite IAM-Rolle ändern klicken Sie auf Neue IAM-Rolle erstellen.
-
Auf der Seite Rollen klicken Sie auf Rolle erstellen.Rolle erstellen(/en-us/vpx/media/iam-create-role.png)
-
Wählen Sie AWS service unter Trusted entity type und EC2 unter Common use cases aus und klicken Sie dann auf Next.Vertrauenswürdige Entität(/en-us/vpx/media/iam-trusted-entity.png)
-
Auf der Seite Add permissions klicken Sie auf Create policy.Richtlinie erstellen(/en-us/vpx/media/iam-create-policy.png)
-
Klicken Sie auf die Registerkarte JSON, um den JSON-Editor zu öffnen.JSON(/en-us/vpx/media/iam-json.png)
-
Im JSON-Editor löschen Sie alles und fügen die IAM-Berechtigungen für die Funktion ein, die Sie verwenden möchten.Fügen Sie beispielsweise die folgenden IAM-Berechtigungen für die AWS-Backend-Autoscaling-Funktion ein:
{
     "Version": "2012-10-17",
     "Statement": [
         {
             "Sid": "VisualEditor0",
             "Effect": "Allow",
             "Action": [
                 "ec2:DescribeInstances",
                 "autoscaling:*",
                 "sns:CreateTopic",
                 "sns:DeleteTopic",
                 "sns:ListTopics",
                 "sns:Subscribe",
                 "sqs:CreateQueue",
                 "sqs:ListQueues",
                 "sqs:DeleteMessage",
                 "sqs:GetQueueAttributes",
                 "sqs:SetQueueAttributes",
                 "iam:SimulatePrincipalPolicy",
                 "iam:GetRole"
             ],
             "Resource": "*"
         }
     ]
 }
Stellen Sie sicher, dass das von Ihnen angegebene Schlüssel-Wert-Paar „Version“ dasselbe ist wie das, das automatisch von AWS generiert wird. -
Klicken Sie auf Next: Review.IAM überprüfen(/en-us/vpx/media/iam-next-review.png)
-
Auf der Registerkarte Review policy geben Sie der Richtlinie einen gültigen Namen und klicken auf Create Policy.Richtlinie überprüfen(/en-us/vpx/media/iam-review-policy.png)
-
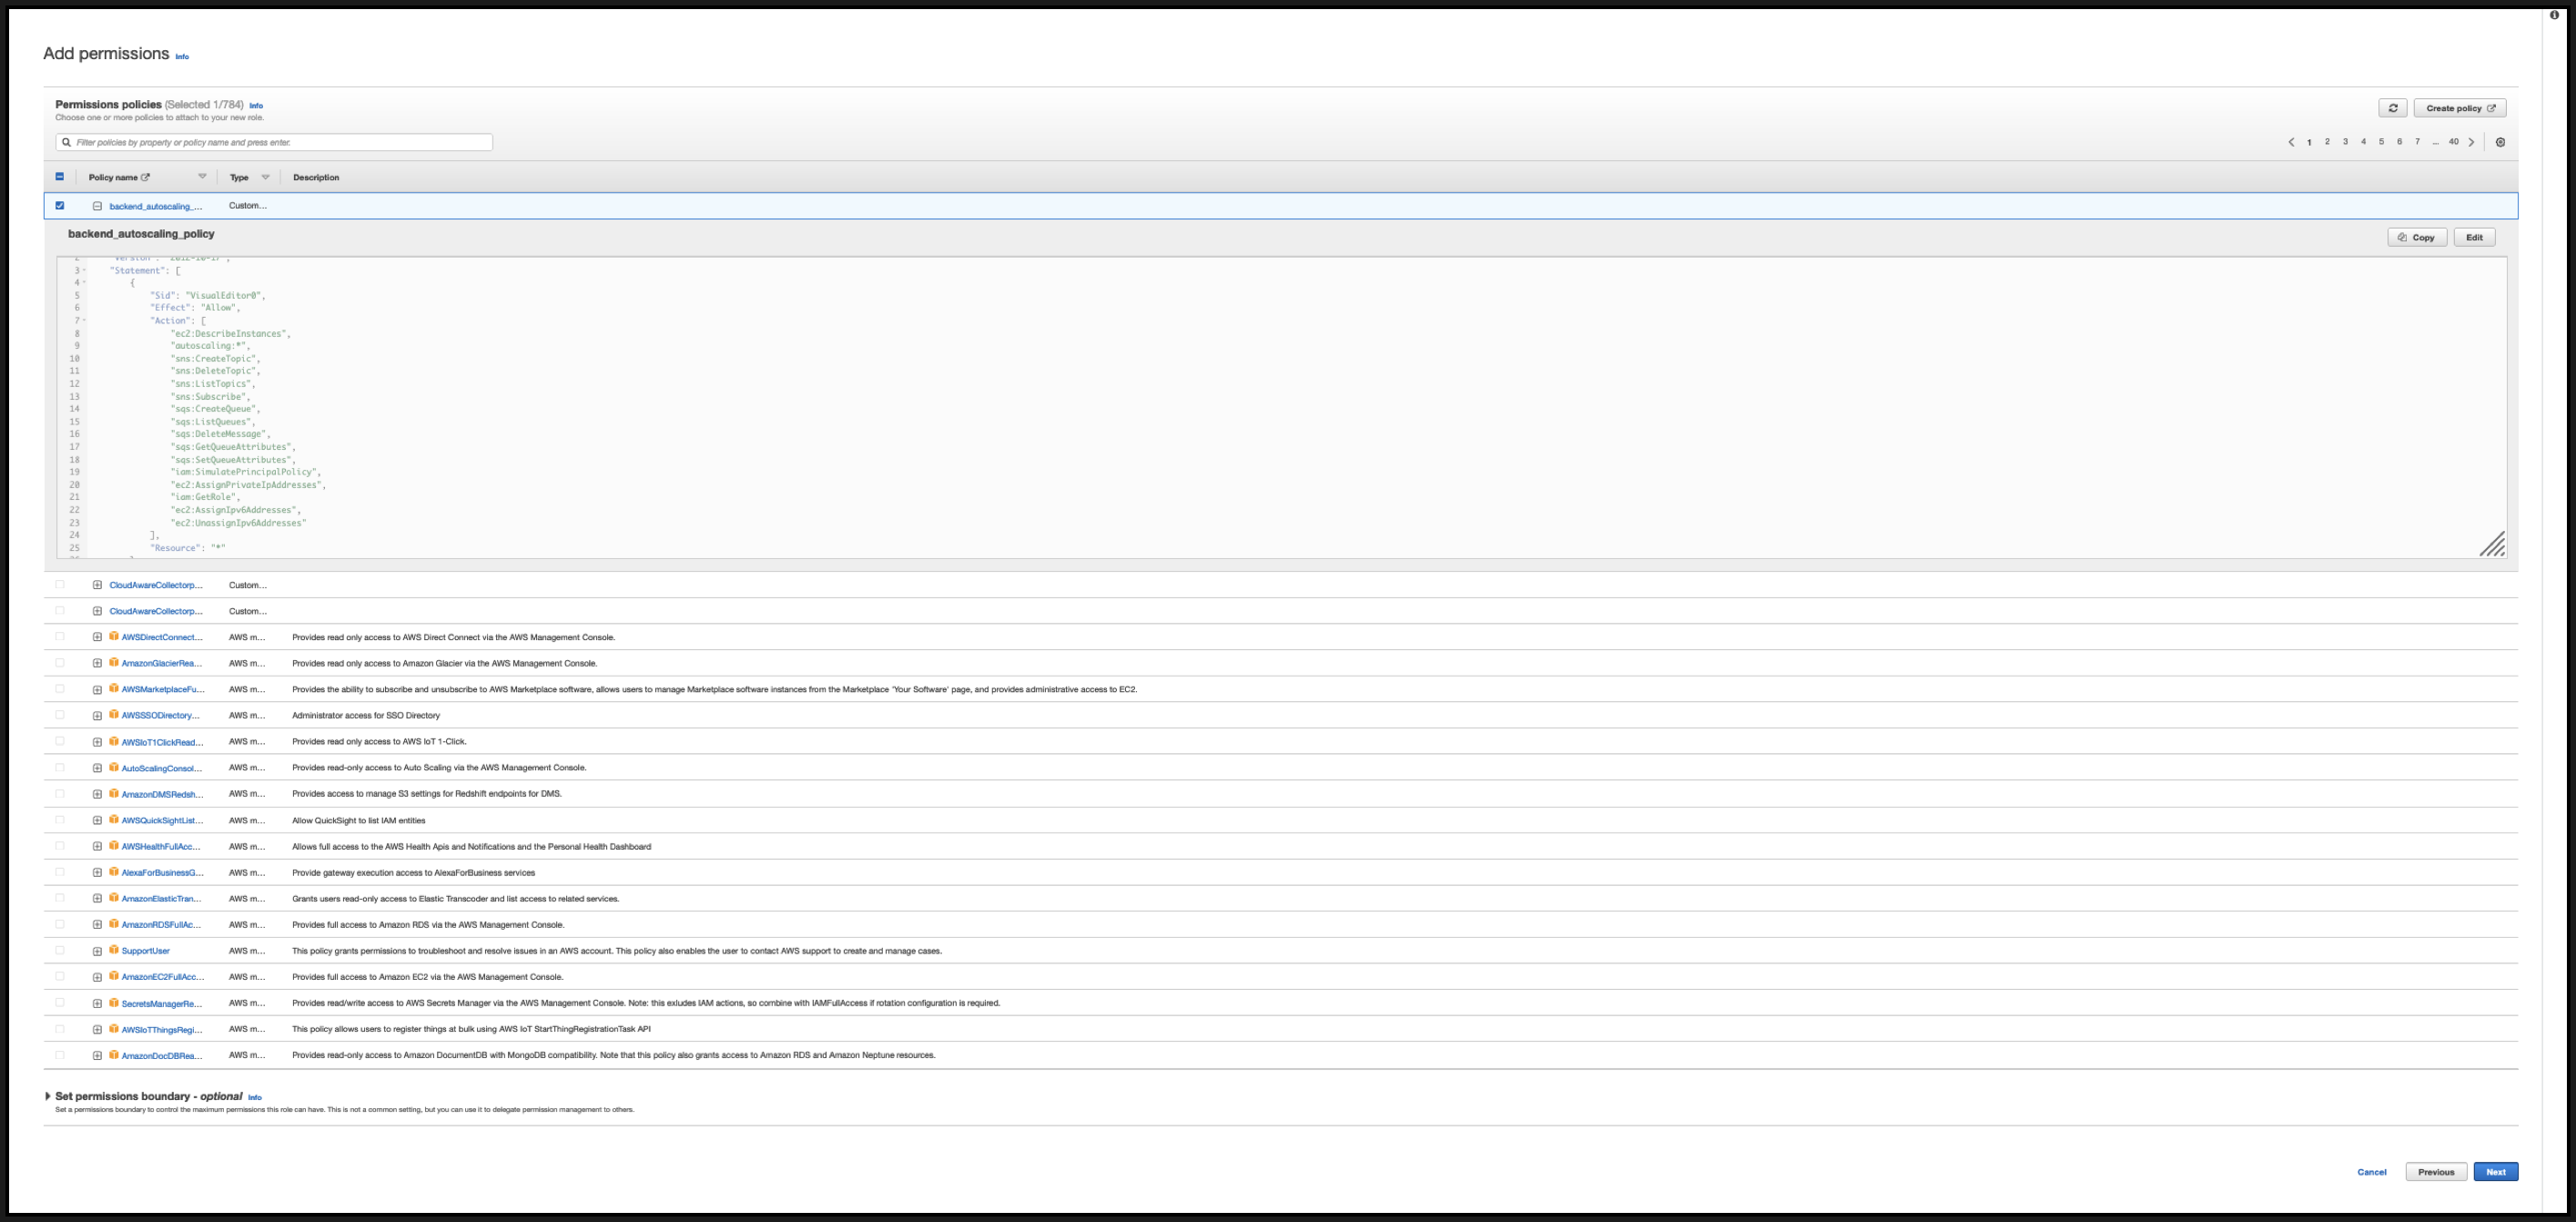
Auf der Seite Identity Access Management klicken Sie auf den Richtliniennamen, den Sie erstellt haben. erweitern Sie die Richtlinie, um das gesamte JSON zu überprüfen, und klicken Sie auf Next.
-
Auf der Seite Name, überprüfen und erstellen geben Sie der Rolle einen gültigen Namen.
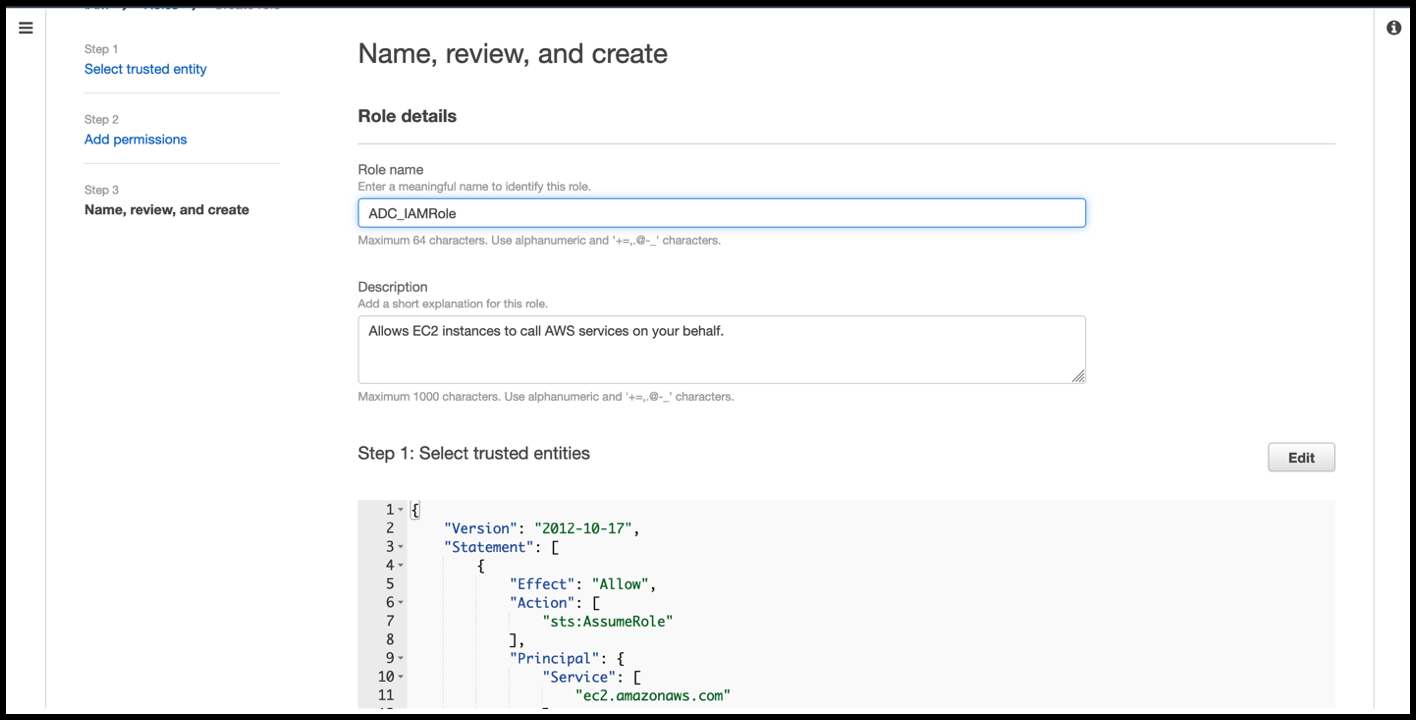
-
Klicken Sie auf Rolle erstellen.
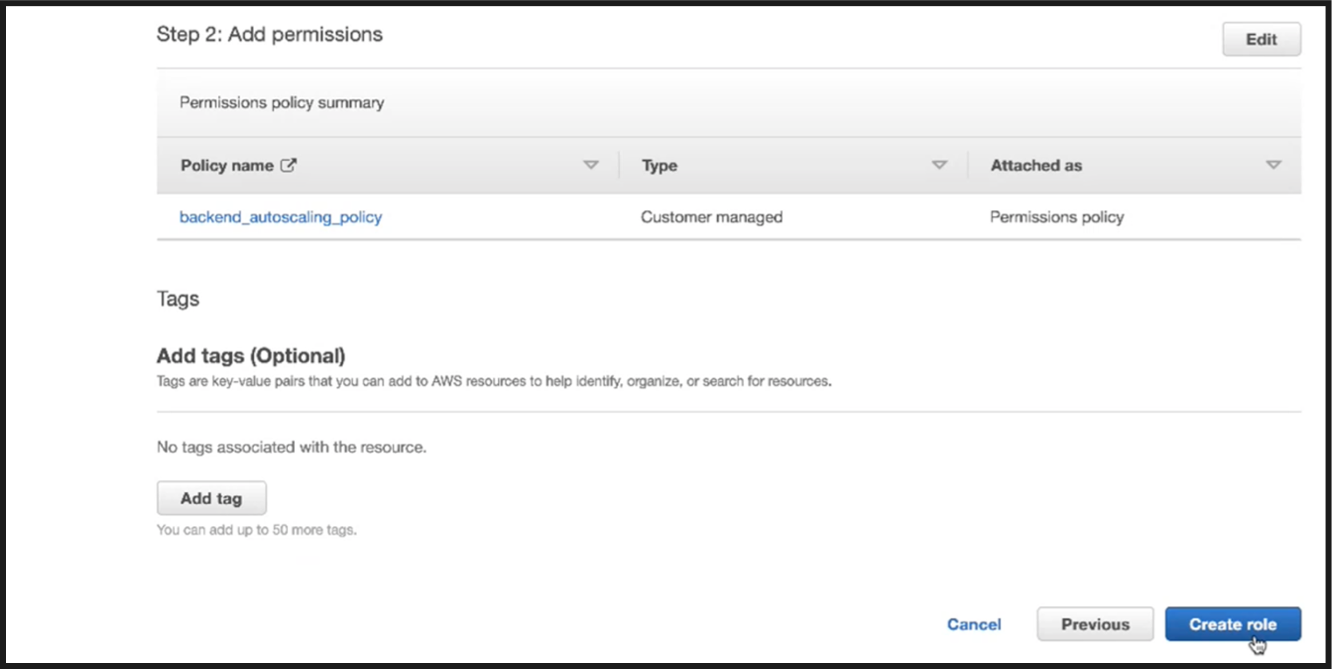
-
-
Wiederholen Sie die Schritte 1, 2 und 3. Wählen Sie die Schaltfläche Aktualisieren und wählen Sie das Dropdown-Menü, um die von Ihnen erstellte Rolle anzuzeigen.
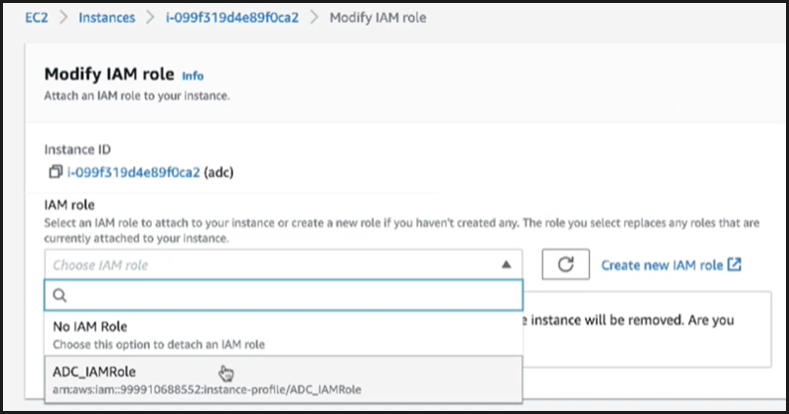
-
Klicken Sie auf IAM-Rolle aktualisieren.
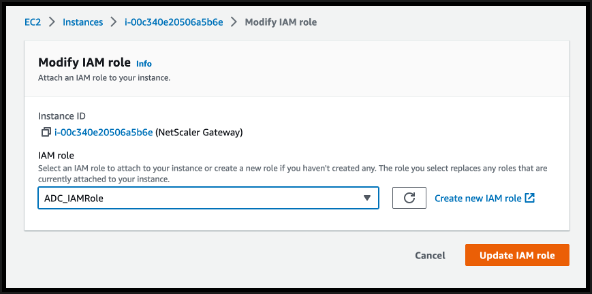
IAM-Richtlinien mit dem IAM-Richtliniensimulator testen
Der IAM-Richtliniensimulator ist ein Tool, mit dem Sie die Auswirkungen von IAM-Zugriffssteuerungsrichtlinien testen können, bevor Sie diese in die Produktion übernehmen. Es erleichtert die Überprüfung und Fehlerbehebung von Berechtigungen.
-
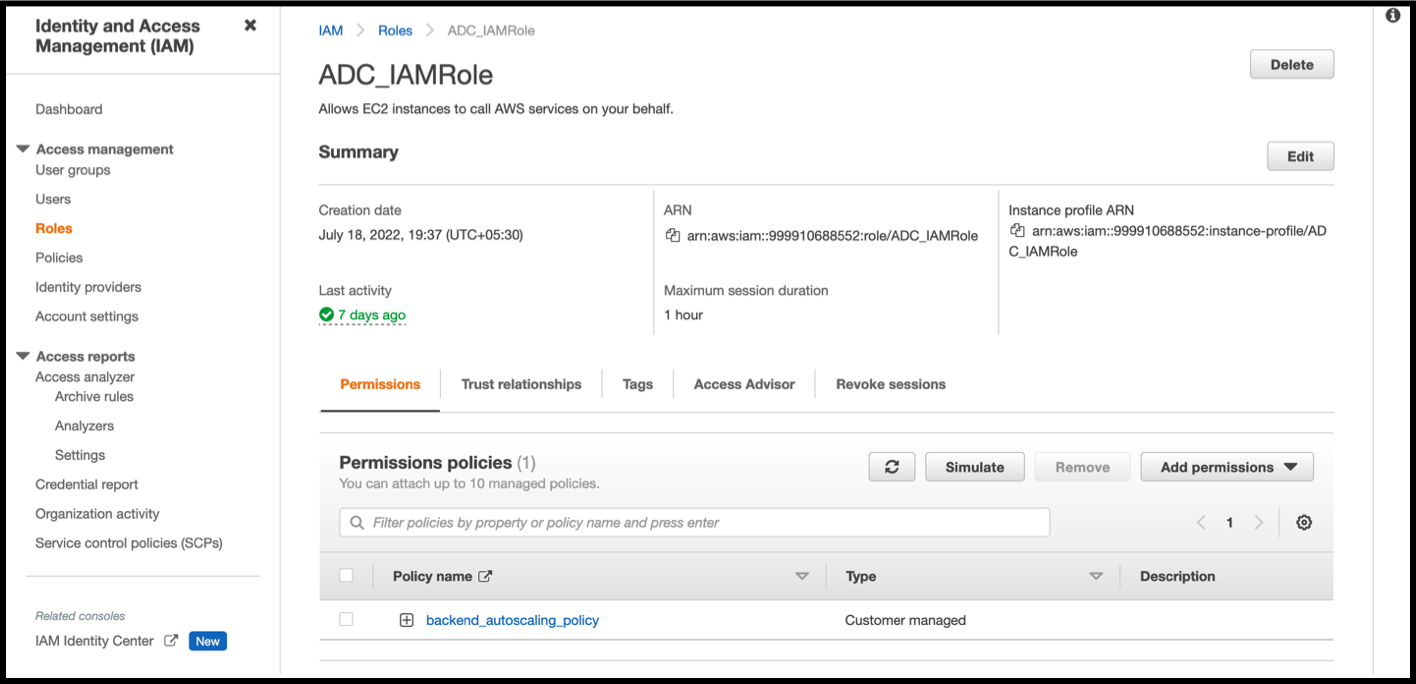
Auf der Seite IAM wählen Sie die IAM-Rolle aus, die Sie testen möchten, und klicken Sie auf Simulieren. Im folgenden Beispiel ist „ADC_IAMRole“ die IAM-Rolle.
-
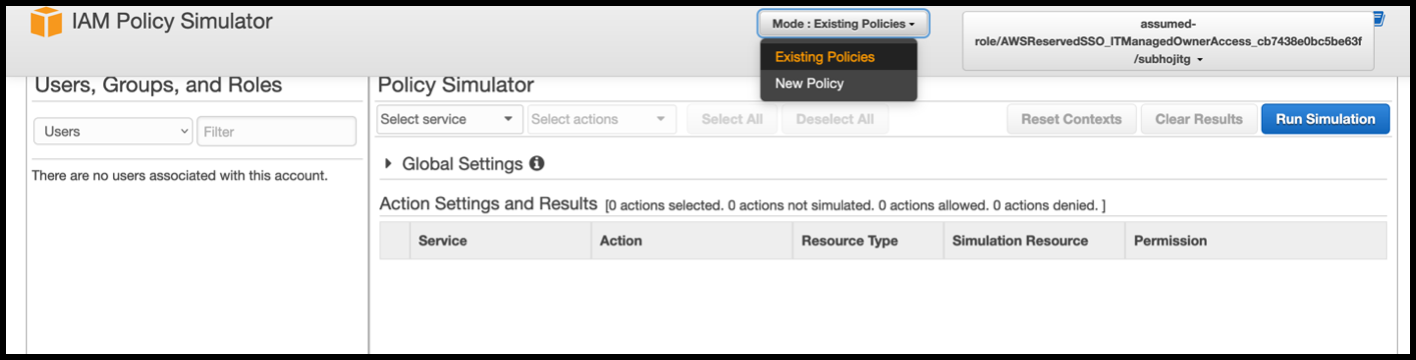
In der Konsole des IAM-Richtliniensimulators wählen Sie Vorhandene Richtlinien als Modus aus.
-
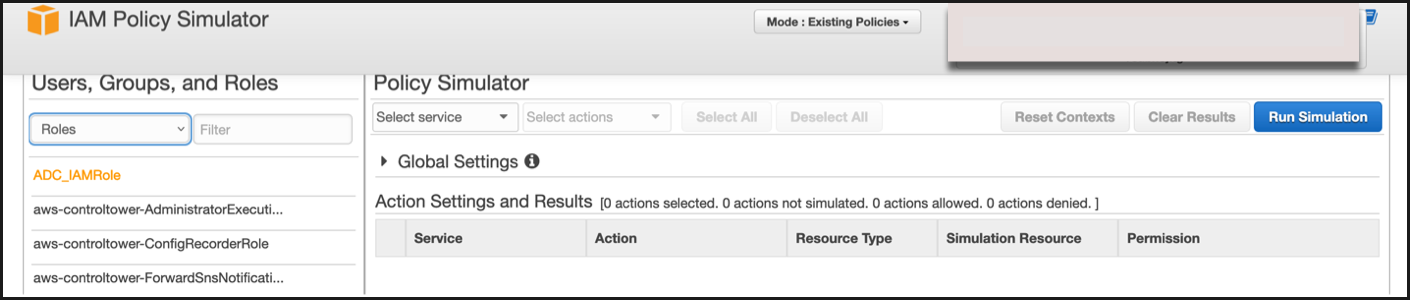
Wählen Sie auf der Registerkarte Benutzer, Gruppen und Rollen im Dropdown-Menü Rollen aus und wählen Sie eine vorhandene Rolle.
-
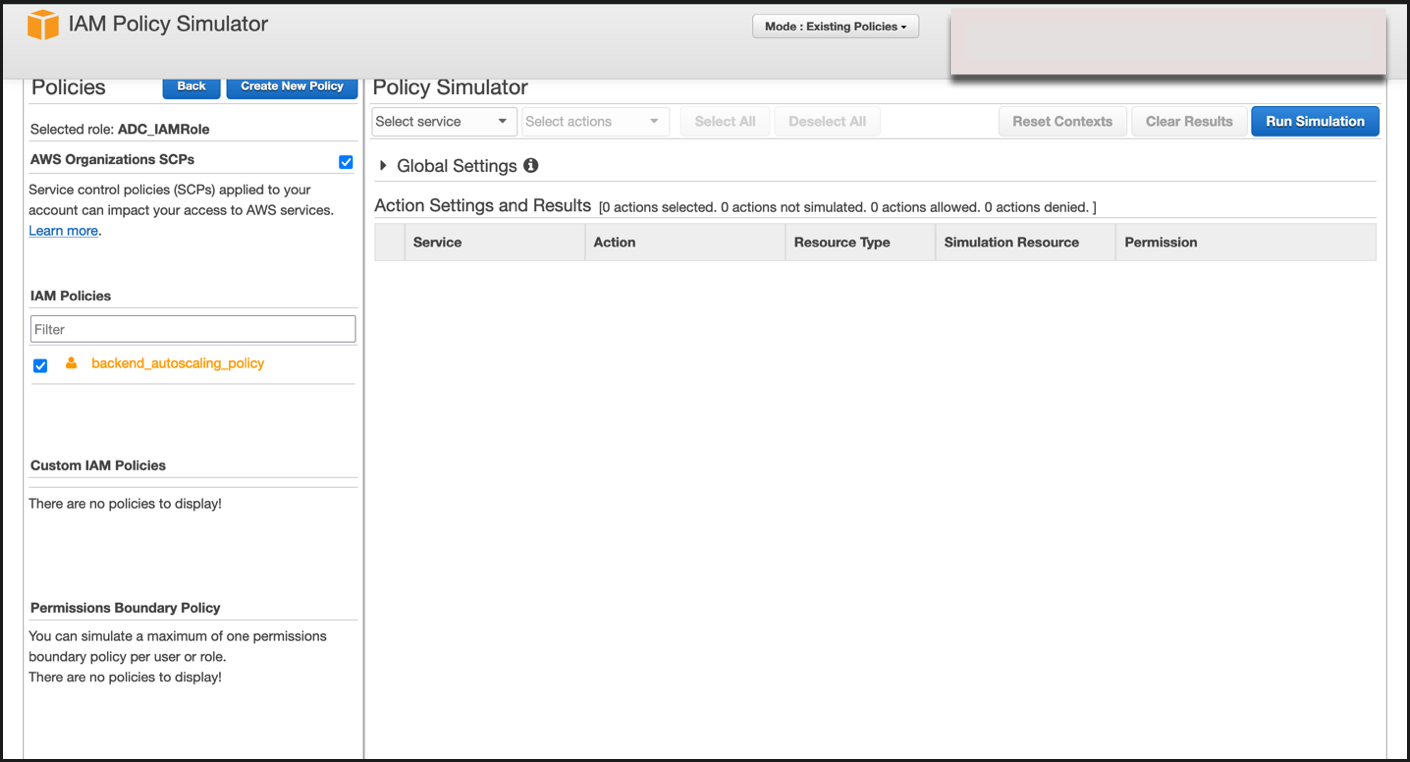
Nachdem Sie die vorhandene Rolle ausgewählt haben, wählen Sie die darunterliegende vorhandene Richtlinie aus.
-
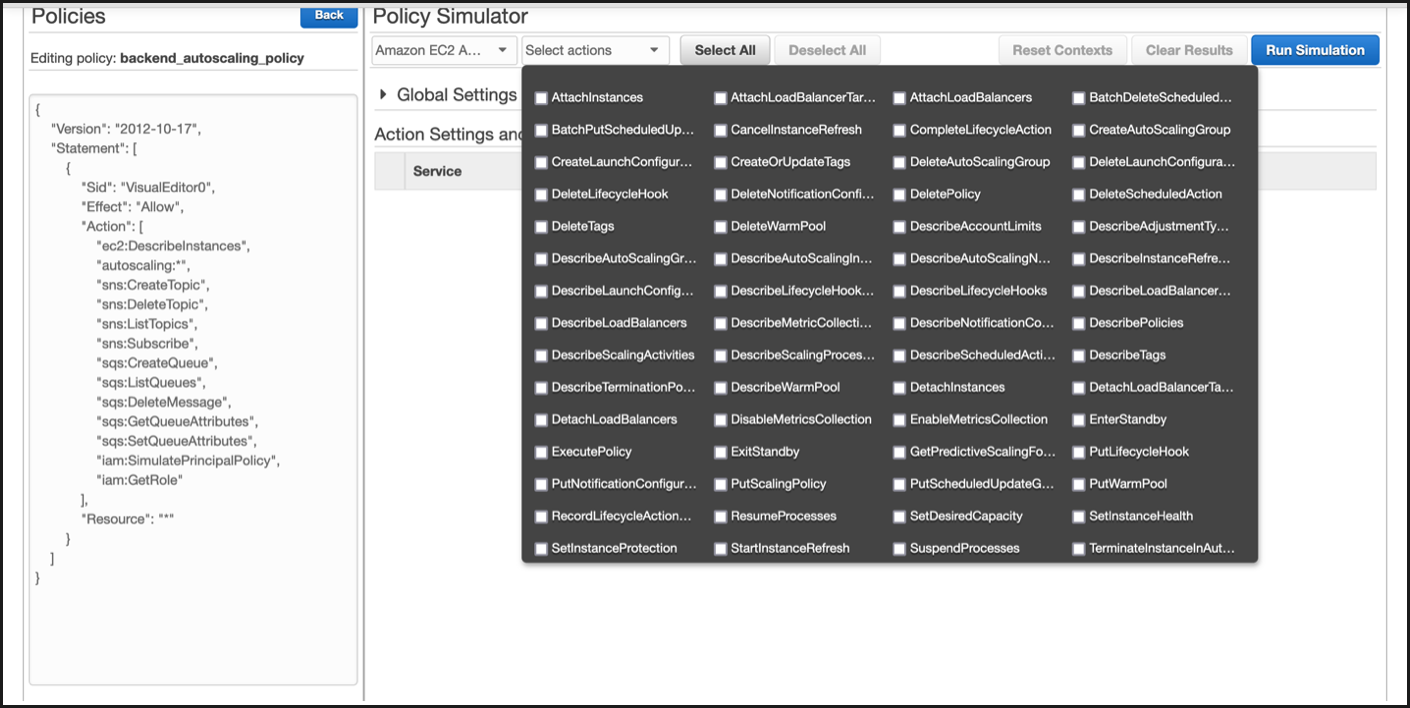
Nachdem Sie die Richtlinie ausgewählt haben, sehen Sie die genaue JSON-Struktur auf der linken Seite des Bildschirms. Wählen Sie die gewünschten Aktionen im Dropdown-Menü Aktionen auswählen aus.
-
Klicken Sie auf Simulation ausführen.
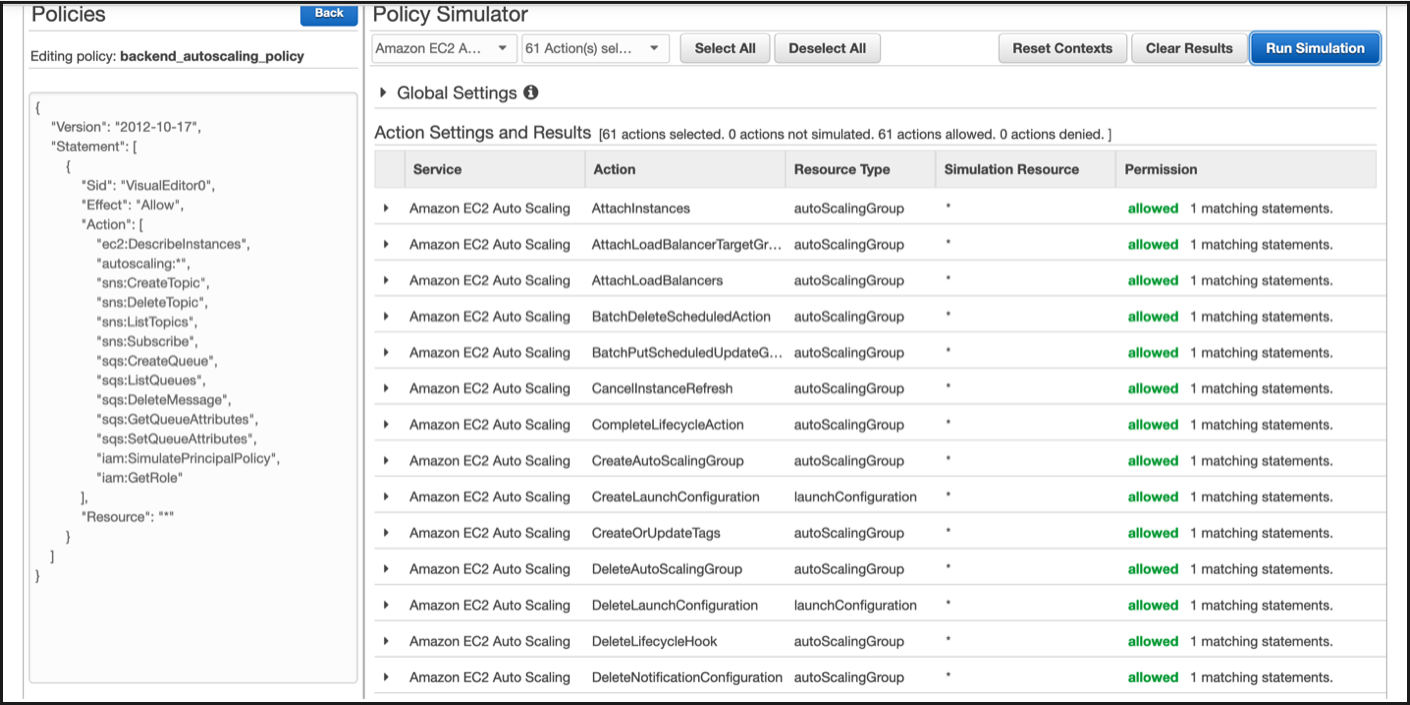
Weitere Informationen finden Sie in der AWS IAM-Dokumentation.