
Back-End-AWS-Autoscaling-Dienst hinzufügen
Ein effizientes Hosting von Anwendungen in einer Cloud beinhaltet eine einfache und kostengünstige Verwaltung von Ressourcen, abhängig vom Anwendungsbedarf. Um steigende Anforderungen zu erfüllen, müssen Sie Netzwerkressourcen nach oben skalieren. Wenn die Nachfrage nachlässt, müssen Sie die Skalierung reduzieren, um unnötige Kosten für ungenutzte Ressourcen zu vermeiden. Sie können die Kosten für den Betrieb der Anwendungen minimieren, indem Sie zu jedem Zeitpunkt nur so viele Instanzen bereitstellen, wie nötig sind. Um dies zu erreichen, müssen Sie ständig den Datenverkehr, den Speicher- und CPU-Verbrauch usw. überwachen. Die manuelle Überwachung des Datenverkehrs ist jedoch umständlich. Damit die Anwendungsumgebung dynamisch skaliert werden kann, müssen Sie die Prozesse zur Überwachung des Datenverkehrs und zur Skalierung von Ressourcen bei Bedarf automatisieren.
Integriert mit dem AWS Auto Scaling-Dienst bietet die NetScaler VPX-Instanz die folgenden Vorteile:
-
Lastenausgleich und Verwaltung: Automatische Konfiguration von Servern zum Hoch- und Herunterskalieren, je nach Bedarf. Die VPX-Instanz erkennt Autoscale™-Gruppen im Back-End-Subnetz automatisch und ermöglicht einem Benutzer die Auswahl der Autoscale-Gruppen zum Lastenausgleich. All dies geschieht durch die automatische Konfiguration der virtuellen und Subnetz-IP-Adressen auf der VPX-Instanz.
-
Hohe Verfügbarkeit: Erkennt Autoscale-Gruppen, die sich über mehrere Verfügbarkeitszonen erstrecken, und gleicht die Last der Server aus.
-
Bessere Netzwerkverfügbarkeit: Die VPX-Instanz unterstützt:
-
Back-End-Server in verschiedenen VPCs durch VPC-Peering
-
Back-End-Server in denselben Platzierungsgruppen
-
Back-End-Server in verschiedenen Verfügbarkeitszonen
-
-
Graceful Connection Termination: Entfernt Autoscale-Server ordnungsgemäß, wodurch der Verlust von Client-Verbindungen bei Skalierungsaktivitäten durch die Funktion „Graceful Timeout“ vermieden wird.
-
Verbindungsentleerung für Standby-Server: Verhindert das Senden neuer Client-Verbindungen an den Server im Standby-Zustand. Die Standby-Server sind jedoch weiterhin Teil der Autoscaling-Gruppe und bearbeiten weiterhin die bestehenden Client-Verbindungen, bis diese geschlossen werden. Wenn der Server wieder in den InService-Zustand wechselt, nimmt er die Bearbeitung neuer Verbindungen wieder auf. Sie können den Standby-Zustand verwenden, um Server zu aktualisieren, zu ändern oder Fehler zu beheben oder um je nach Anforderung zu skalieren. Weitere Informationen finden Sie in der AWS-Dokumentation.
Diagramm: AWS Autoscaling-Dienst mit einer NetScaler VPX-Instanz
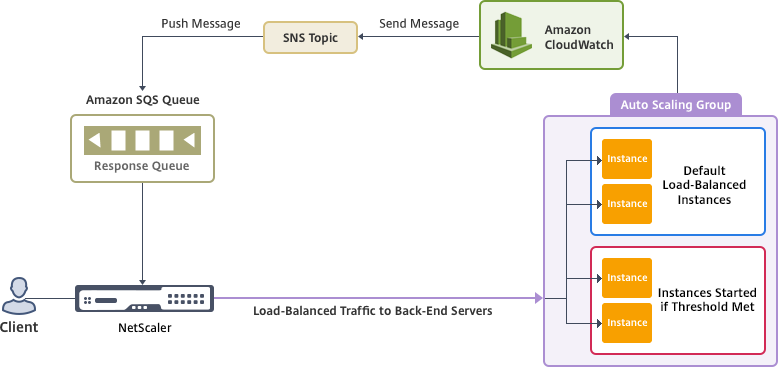
Dieses Diagramm veranschaulicht, wie der AWS Autoscaling-Dienst mit einer NetScaler VPX-Instanz (Load Balancing Virtual Server) kompatibel ist. Weitere Informationen finden Sie in den folgenden AWS-Themen.
Bevor Sie beginnen
Bevor Sie Autoscaling mit Ihrer NetScaler VPX-Instanz verwenden, müssen Sie die folgenden Aufgaben erledigen.
-
Lesen Sie die folgenden Themen:
-
Erstellen Sie eine NetScaler VPX-Instanz auf AWS entsprechend Ihren Anforderungen.
-
Weitere Informationen zum Erstellen einer eigenständigen NetScaler VPX-Instanz finden Sie unter Bereitstellen einer eigenständigen NetScaler VPX-Instanz auf AWS und Szenario: eigenständige Instanz
-
Weitere Informationen zur Bereitstellung von VPX-Instanzen im HA-Modus finden Sie unter Bereitstellen eines Hochverfügbarkeitspaares auf AWS.
Hinweis:Wir empfehlen Folgendes:-
Verwenden Sie die CloudFormation-Vorlage zum Erstellen von NetScaler VPX-Instanzen auf AWS.
-
Erstellen Sie drei separate Schnittstellen: eine für die Verwaltung (NSIP), eine für den clientseitigen LB Virtual Server (VIP) und eine für die Subnetz-IP (NSIP).
-
-
Erstellen Sie eine AWS Autoscale-Gruppe. Wenn Sie keine vorhandene Autoscaling-Konfiguration haben, müssen Sie:
-
Eine Startkonfiguration erstellen
-
Eine Autoscaling-Gruppe erstellen
-
Die Autoscaling-Gruppe überprüfen
Weitere Informationen finden Sie unter<http://docs.aws.amazon.com/autoscaling/latest/userguide/GettingStartedTutorial.html>. -
-
Ab NetScaler-Release 14.1-12.x müssen Sie in einer AWS Autoscale-Gruppe eine Scale-Down-Richtlinie nur dann angeben, wenn Sie die Option „Graceful“ aktiviert haben. In NetScaler-Releases vor 14.1-12.x mussten Sie mindestens eine Scale-Down-Richtlinie angeben, unabhängig davon, ob die Option „Graceful“ aktiviert war oder nicht.Die NetScaler VPX-Instanz unterstützt nur die Schrittskalierungsrichtlinie. Die einfache Skalierungsrichtlinie und die Zielverfolgungsskalierungsrichtlinie werden für die Autoscale-Gruppe nicht unterstützt.
-
Stellen Sie sicher, dass Ihr AWS-Konto über die folgenden IAM-Berechtigungen verfügt:
{
     "Version": "2012-10-17",
     "Statement": \[
      {
             "Action": \[
                 "ec2:DescribeInstances",
                 "ec2:DescribeNetworkInterfaces",
                 "ec2:DetachNetworkInterface",
                 "ec2:AttachNetworkInterface",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:RebootInstances",
                 "autoscaling:\*",
                 "sns:\*",
                 "sqs:\*"

             “iam: SimulatePrincipalPolicy”
             “iam: GetRole”
             \],
             "Resource": "\*",
             "Effect": "Allow"
         }
     \]
 }
Den AWS Autoscaling-Dienst zu einer NetScaler VPX-Instanz hinzufügen
Führen Sie die folgenden Schritte aus, um den Autoscaling-Dienst zu einer VPX-Instanz hinzuzufügen:
-
Melden Sie sich mit Ihren Anmeldeinformationen für
nsrootbei der VPX-Instanz an. -
Navigieren Sie zu System > AWS > Cloud Profile und klicken Sie auf Hinzufügen.Die Konfigurationsseite Cloud-Profil erstellen wird angezeigt.
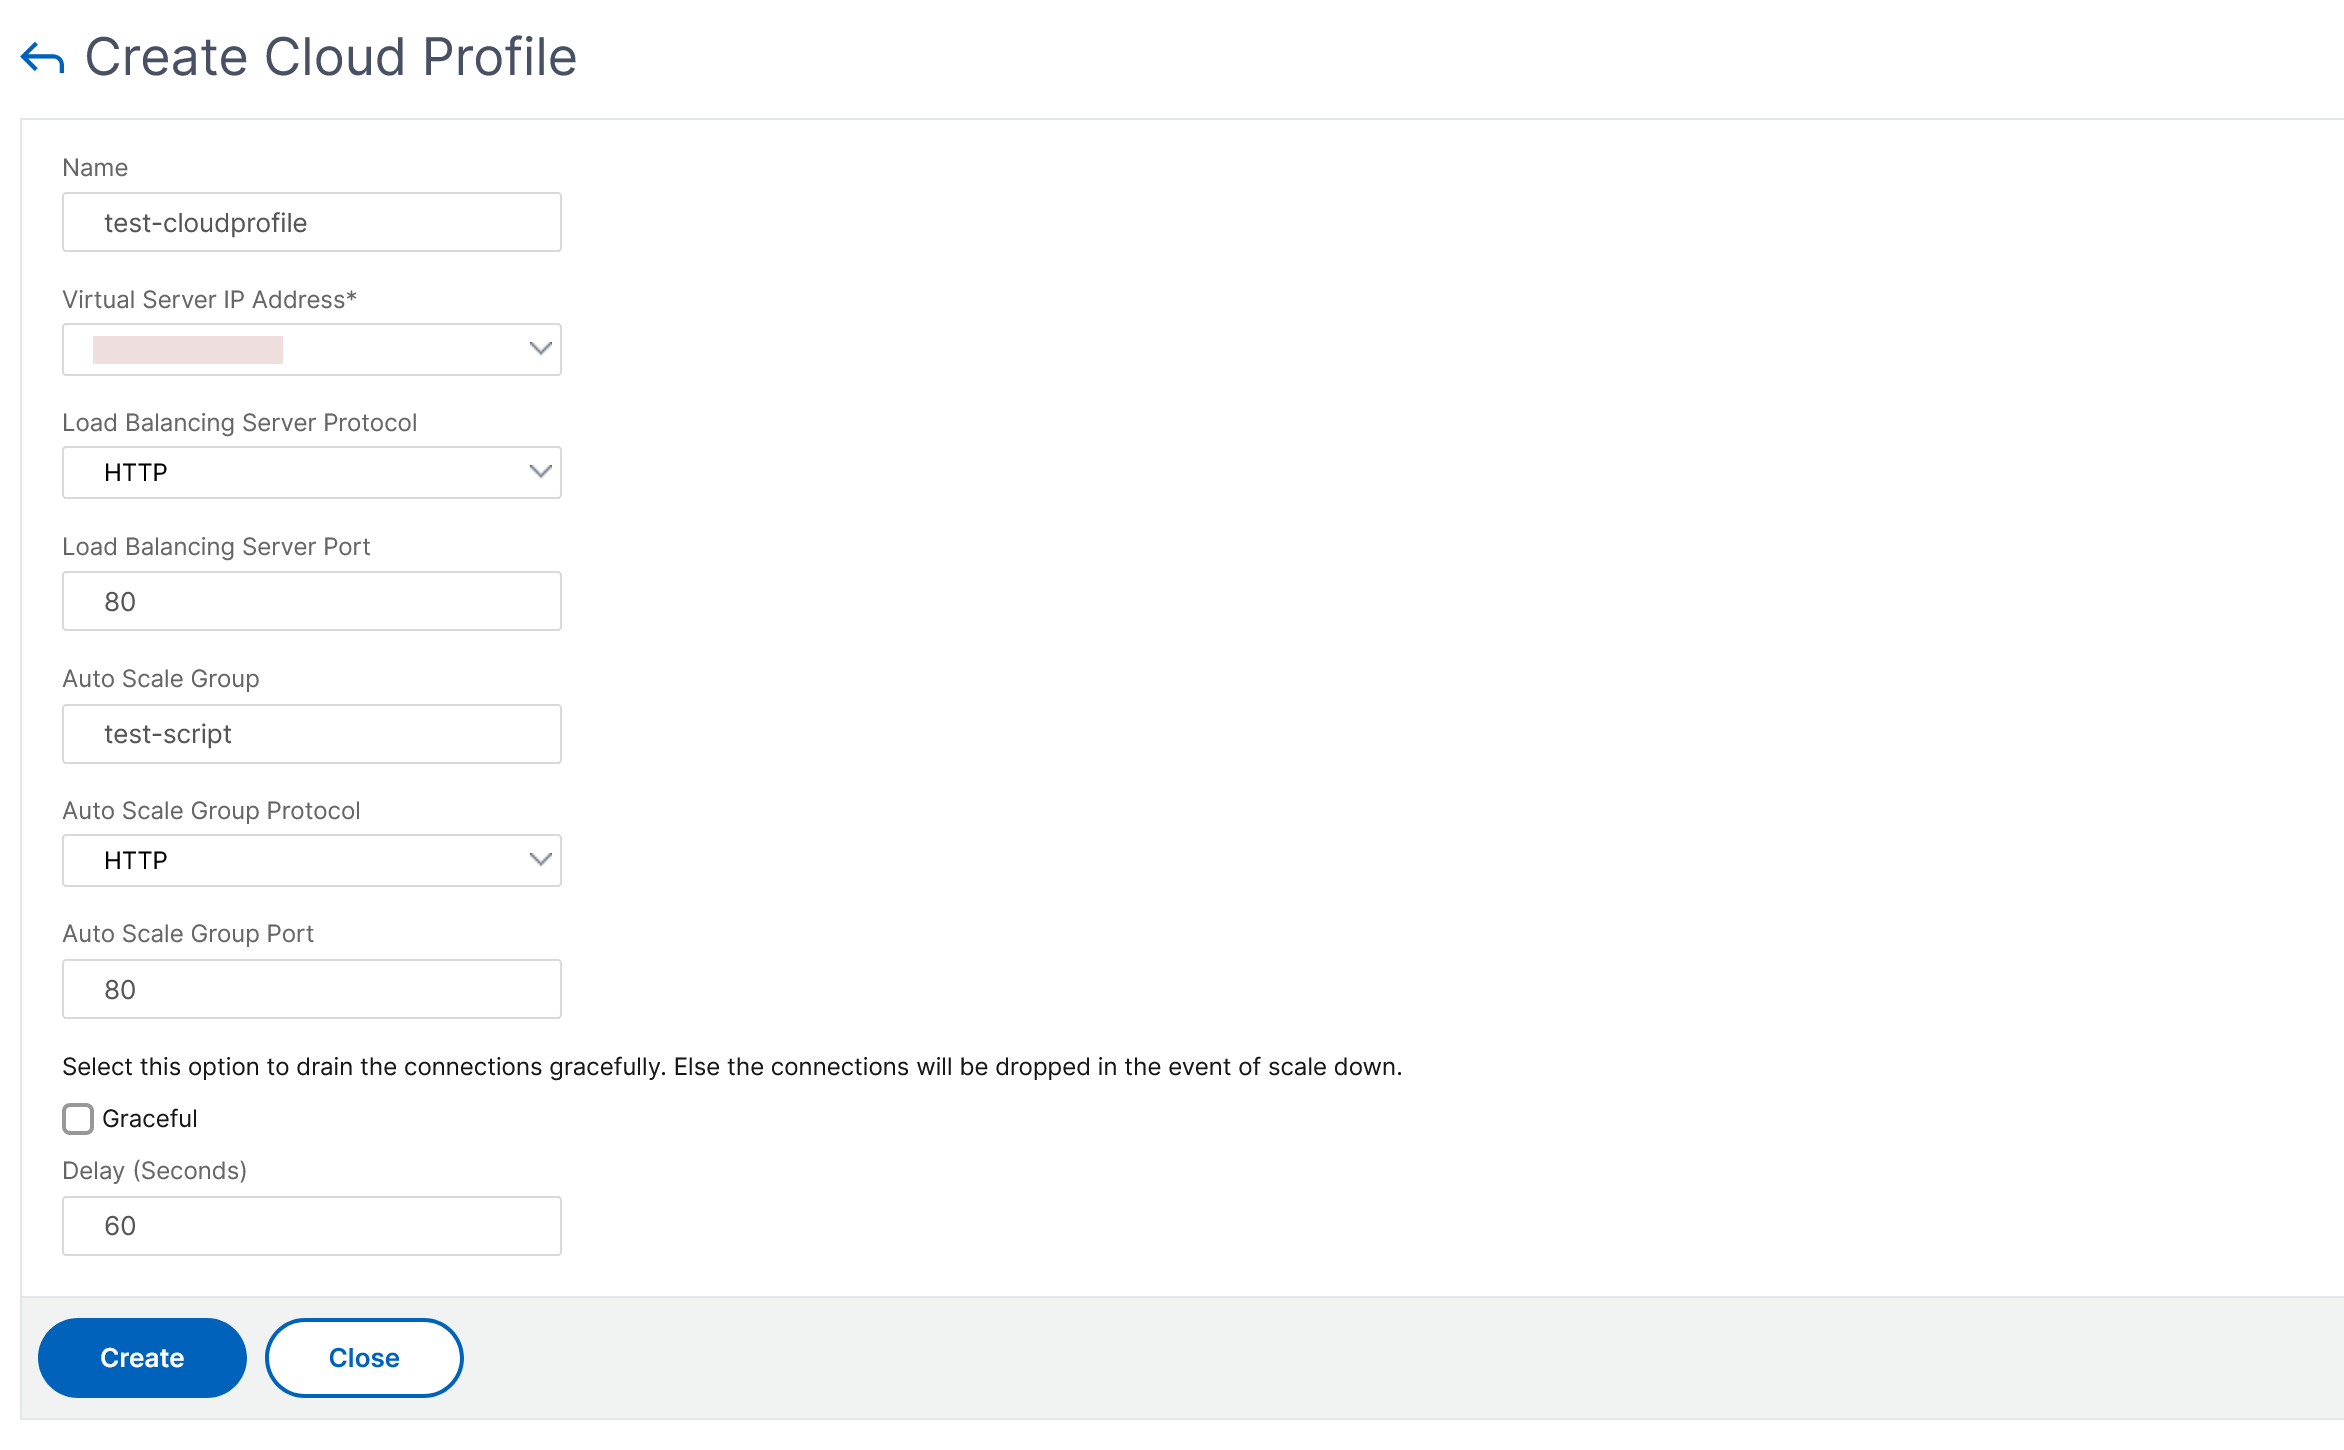 Wichtige Hinweise beim Erstellen eines Cloud-Profils:
-
Die IP-Adresse des virtuellen Servers wird automatisch aus der freien IP-Adresse ausgefüllt, die der VPX-Instanz zur Verfügung steht. Weitere Informationen finden Sie unter Mehrere IP-Adressen verwalten.
-
Geben Sie den genauen Namen der Autoscaling-Gruppe ein, die Sie in Ihrem AWS-Konto konfiguriert haben. Weitere Informationen finden Sie unter AWS Auto Scaling-Gruppen.
-
Bei der Auswahl des Protokolls und Ports der Autoscaling-Gruppe stellen Sie sicher, dass Ihre Server auf diesen Protokollen und Ports lauschen und dass Sie den richtigen Monitor in der Dienstgruppe binden. Standardmäßig wird der TCP-Monitor verwendet.
-
Für Autoscaling vom Typ SSL-Protokoll scheint nach dem Erstellen des Cloud-Profils der virtuelle Lastausgleichsserver oder die Dienstgruppe aufgrund eines fehlenden Zertifikats ausgefallen zu sein. Sie können das Zertifikat manuell an den virtuellen Server oder die Dienstgruppe binden.
-
Wählen Sie Graceful aus und geben Sie einen Timeout-Wert im Feld Verzögerung an, um die Autoscaling-Server ordnungsgemäß zu entfernen. Diese Option initiiert ein Scale-Down-Ereignis. Die VPX-Instanz entfernt den Server nicht sofort, sondern markiert einen der Server zur ordnungsgemäßen Löschung. Während dieses Zeitraums lässt die VPX-Instanz keine neuen Verbindungen zu diesem Server zu. Bestehende Verbindungen werden bedient, bis der Timeout eintritt. Nach dem Timeout entfernt die VPX-Instanz den Server.Wenn Sie die Option Graceful nicht auswählen, wird der Server in der Autoscaling-Gruppe sofort entfernt, nachdem die Last sinkt. Dies kann zu Dienstunterbrechungen für die bestehenden verbundenen Clients führen.
-
Nachdem Sie das Cloud-Profil erstellt haben, wird ein virtueller NetScaler-Lastausgleichsserver und eine Dienstgruppe mit den Servern der Autoscaling-Gruppe als Mitglieder erstellt. Ihre Backend-Server müssen über die auf der VPX-Instanz konfigurierte SNIP erreichbar sein.
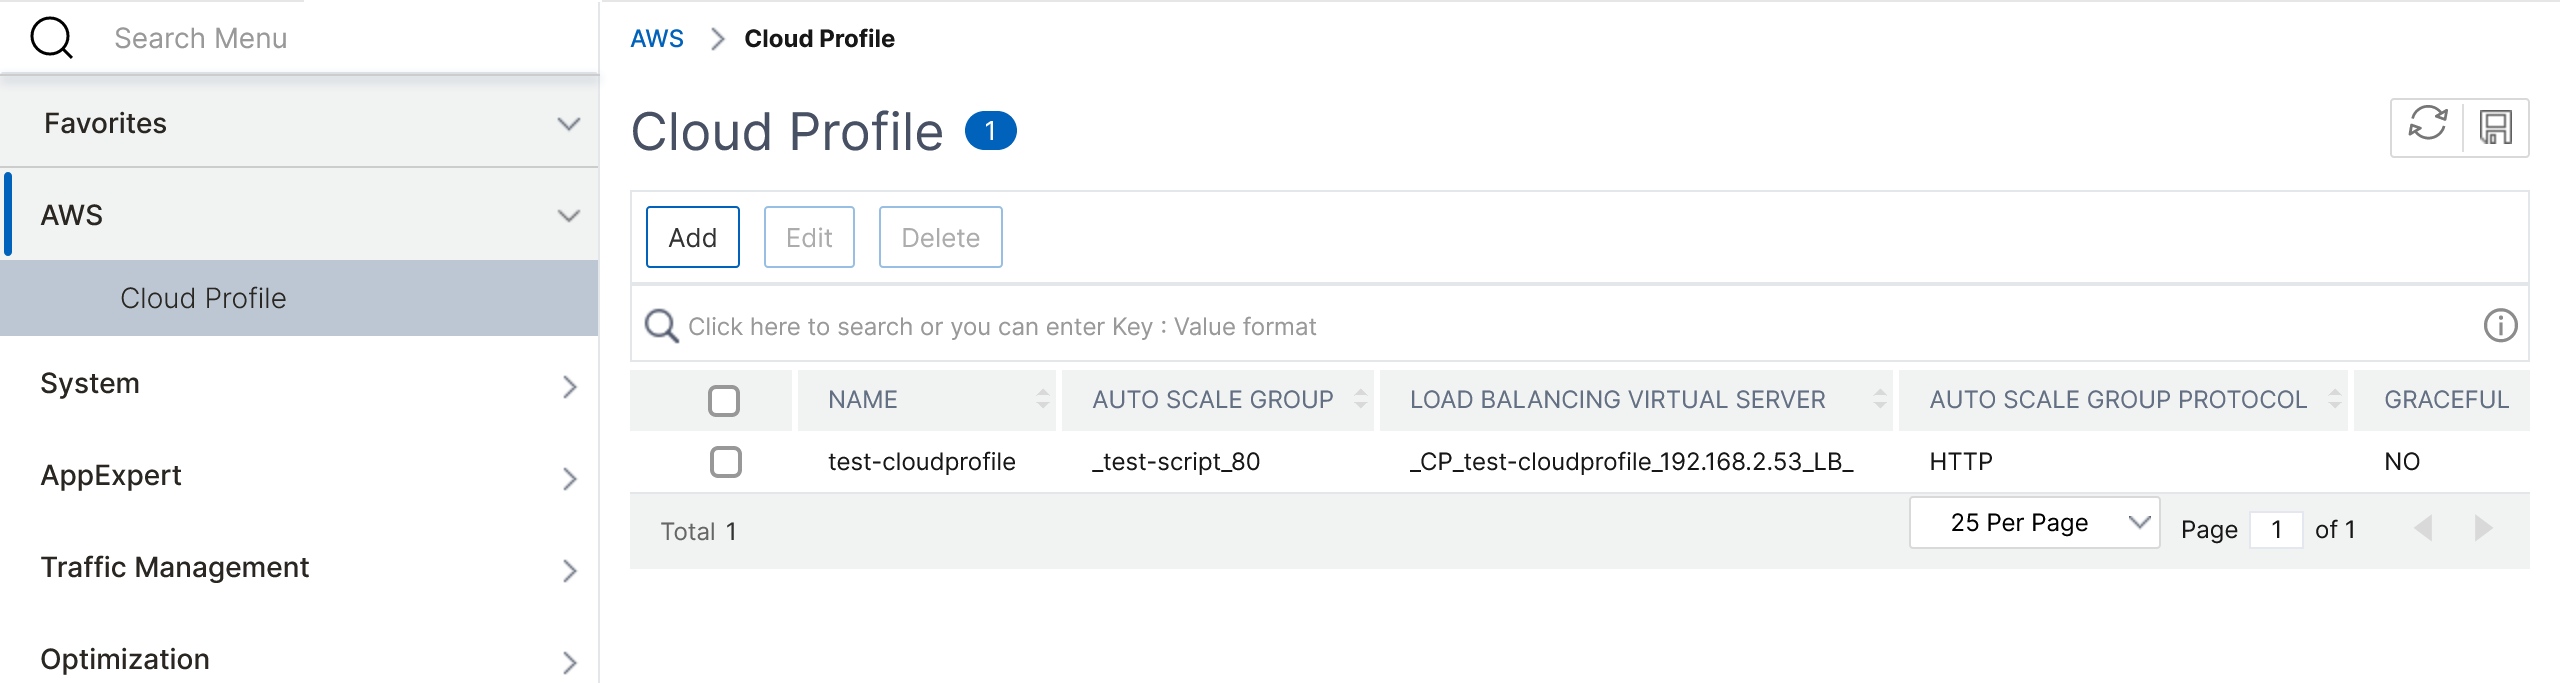
Hinweis:
-
Um Autoscaling-bezogene Informationen in der AWS-Konsole anzuzeigen, navigieren Sie zu EC2 > Dashboard > Auto Scaling > Auto Scaling Group.
-
Sie können verschiedene Cloud-Profile für verschiedene Dienste (unter Verwendung unterschiedlicher Ports) mit derselben Autoscaling-Gruppe (ASG) in AWS erstellen. Somit unterstützt die NetScaler VPX-Instanz mehrere Dienste mit derselben Autoscaling-Gruppe in der Public Cloud.