
Always On VPN antes del inicio de sesión de Windows (formalmente servicio Always On)
La función AlwaysOn VPN antes del inicio de sesión de Windows (formalmente servicio Always On) permite a un usuario establecer un túnel VPN a nivel de máquina incluso antes de que el usuario inicie sesión en un sistema Windows. El túnel permanece activo hasta que la máquina se apaga. Después de que el usuario inicia sesión, el túnel VPN a nivel de máquina es asumido por un túnel VPN a nivel de usuario. Después de que el usuario cierra sesión, el túnel a nivel de usuario se desactiva y se establece un túnel a nivel de máquina. Always On VPN antes del inicio de sesión de Windows solo se puede configurar mediante políticas de autenticación avanzadas. Para obtener más detalles, consulte Configurar Always On VPN antes del inicio de sesión de Windows.
Capacidades de Always On VPN antes del inicio de sesión de Windows
-
El administrador puede proporcionar una contraseña de un solo uso a los usuarios que trabajan de forma remota por primera vez, con la que los usuarios pueden conectarse al controlador de dominio para cambiar su contraseña.
-
El administrador puede gestionar/aplicar políticas de AD de forma remota al dispositivo incluso antes de que el usuario inicie sesión.
-
El administrador puede proporcionar un nivel de control granular a los usuarios en función del grupo de usuarios después de que el usuario inicie sesión. Por ejemplo, utilizando un túnel a nivel de usuario, puede restringir o proporcionar acceso a un recurso a un grupo de usuarios específico.
-
El túnel de usuario se puede configurar para MFA según los requisitos del usuario.
-
Varios usuarios pueden usar la misma máquina. El acceso a recursos selectivos se proporciona en función del perfil de usuario. Por ejemplo, varios usuarios pueden usar una máquina en un quiosco sin problemas.
-
Los usuarios que trabajan de forma remota se conectan al controlador de dominio para cambiar su contraseña.
-
La máquina Windows puede verificar la credencial de inicio de sesión del usuario utilizando el directorio activo corporativo (AD) y las credenciales de Windows en la máquina no se almacenan en caché. Además, los nuevos usuarios de AD corporativo pueden iniciar sesión sin problemas en la máquina.
-
La máquina Windows pasa a formar parte de la intranet corporativa incluso antes de que los usuarios inicien sesión, lo que permite a los administradores de TI acceder a la máquina cliente desde la red corporativa con fines de depuración.
-
El túnel VPN para una máquina Windows permanece conectado incluso cuando diferentes usuarios inician o cierran sesión en la máquina.
Descripción de Always On VPN antes del inicio de sesión de Windows
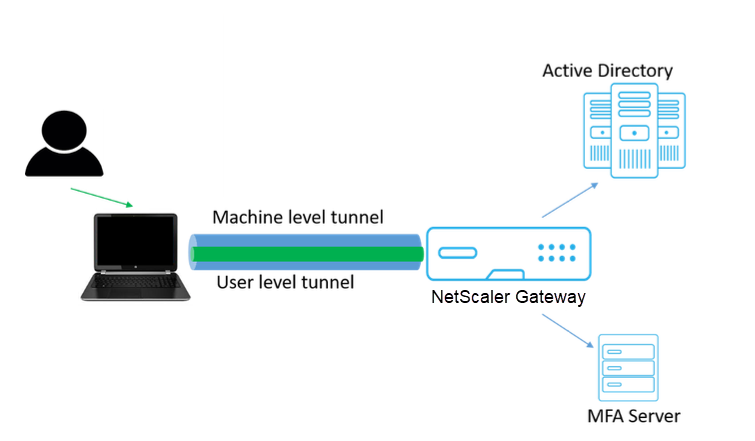
A continuación se muestra el flujo de eventos para la funcionalidad Always On VPN antes del inicio de sesión de Windows.
-
El usuario enciende el portátil. El túnel a nivel de máquina se establece hacia NetScaler Gateway utilizando el certificado del dispositivo como identidad.
-
El usuario inicia sesión en el portátil con las credenciales de AD.
-
Después del inicio de sesión, se solicita al usuario la autenticación multifactor (MFA).
-
Tras una autenticación correcta, el túnel a nivel de máquina se reemplaza por el túnel a nivel de usuario.
-
Una vez que el usuario cierra la sesión, el túnel a nivel de usuario se reemplaza por el túnel a nivel de máquina.
Puntos a tener en cuenta:
-
NetScaler Gateway y el complemento VPN deben ser de la versión 13.0.41.20 o posterior.
-
Si una máquina cliente no tiene conectividad a Internet, Always On VPN antes del inicio de sesión de Windows espera a que la conectividad a Internet esté disponible antes de establecer el túnel VPN.
-
Si una máquina cliente está conectada a una red de portal cautivo, Always On VPN antes del inicio de sesión de Windows espera a que el usuario se autentique en el portal cautivo. Después de que el usuario inicia sesión y se habilita el acceso a Internet, Always On VPN antes del inicio de sesión de Windows establece el túnel VPN.
-
La función Always On VPN antes del inicio de sesión de Windows admite portales cautivos para NetScaler.
-
Si la opción de credenciales de inicio de sesión en caché no está habilitada para Windows, los usuarios no pueden iniciar sesión en los siguientes escenarios:
-
La máquina no tiene conectividad a Internet
-
La máquina está conectada a una red de portal cautivo
-
-
Los administradores deben comprobar el estado de revocación del certificado del dispositivo antes de presentar la página de inicio de sesión a los usuarios finales.
Pantalla del administrador de credenciales de Windows después de la configuración de Always On VPN antes del inicio de sesión de Windows
Una vez configurada la función Always On VPN before Windows Logon, la pantalla del administrador de credenciales de Windows se modifica de la siguiente manera.
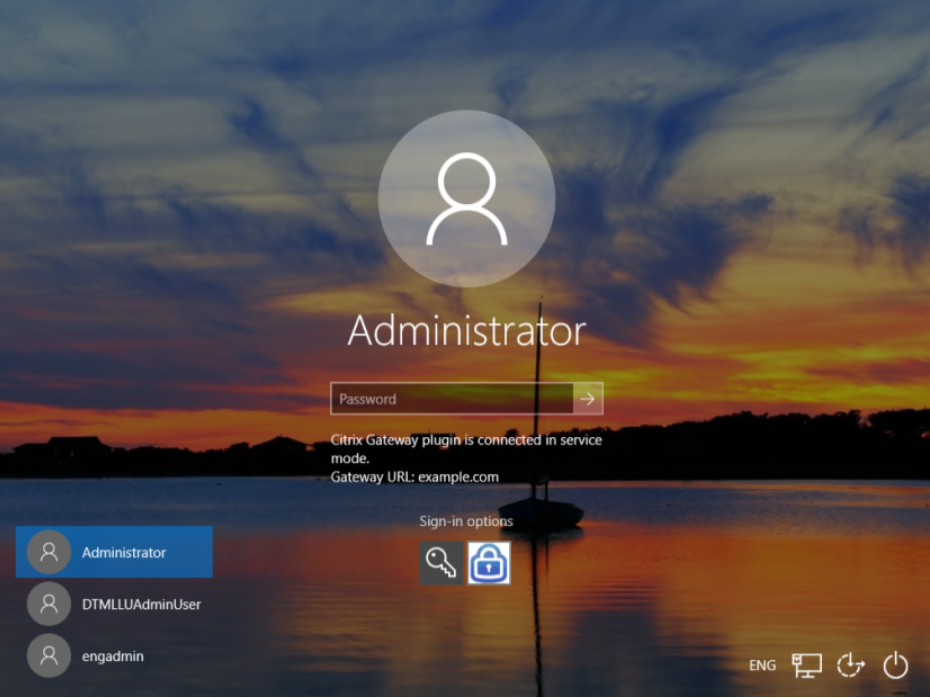
Al hacer clic en Opciones de inicio de sesión en la pantalla de inicio de sesión, se muestra la siguiente información:
-
El icono de NetScaler Gateway sugiere si la máquina está conectada a NetScaler Gateway o no.
-
Según el modo de configuración del usuario, una de las siguientes declaraciones se muestra en la pantalla de inicio de sesión.
-
NetScaler Gateway está conectado en modo de servicio
-
NetScaler Gateway está conectado en modo de usuario
-