
Configuración completa de VPN en NetScaler Gateway
Esta sección describe cómo configurar una configuración completa de VPN en un dispositivo NetScaler Gateway. Contiene consideraciones de red y el enfoque ideal para resolver problemas desde la perspectiva de la red.
Requisitos previos
-
Instale un certificado SSL y vincúlelo al servidor virtual VPN.
-
Documentación de NetScaler - Vinculación del par de claves de certificado al servidor virtual basado en SSL
-
Cree un perfil de autenticación para NetScaler Gateway.
-
Para obtener información adicional, consulte la documentación de NetScaler - Configuración de la autenticación de usuarios externos
-
Para obtener información adicional, consulte Lista de comprobación: Utilice AD FS para implementar y administrar el inicio de sesión único
-
-
Descargue Cliente VPN.
-
Cree una directiva de sesión que permita conexiones VPN completas.
Cuando los usuarios se conectan con el cliente Citrix Secure Access, Secure Hub o la aplicación Citrix Workspace, el software cliente establece un túnel seguro a través del puerto 443 (o cualquier puerto configurado en NetScaler Gateway) y envía información de autenticación. Una vez establecido el túnel, NetScaler Gateway envía información de configuración al cliente Citrix Secure Access, Citrix Secure Hub o la aplicación Citrix Workspace, describiendo las redes que se van a proteger. Esa información también contiene una dirección IP si habilita las IP de intranet.
Usted configura las conexiones de los dispositivos de usuario definiendo los recursos a los que los usuarios pueden acceder en la red interna. La configuración de las conexiones de los dispositivos de usuario incluye lo siguiente:
-
Tunelización dividida
-
Direcciones IP para usuarios, incluyendo grupos de direcciones (IPs de intranet)
-
Conexiones a través de un servidor proxy
-
Definición de los dominios a los que los usuarios tienen acceso permitido
-
Configuración de tiempo de espera
-
Inicio de sesión único
-
Software de usuario que se conecta a través de NetScaler Gateway
-
Acceso para dispositivos móviles
La mayoría de las conexiones de dispositivos de usuario se configuran mediante un perfil que forma parte de una política de sesión. También puede definir la configuración de conexión de dispositivos de usuario mediante políticas de autenticación, tráfico y autorización individuales. También se pueden configurar mediante aplicaciones de intranet.
Configurar una configuración VPN completa en un dispositivo NetScaler Gateway
Para configurar una configuración VPN en el dispositivo NetScaler Gateway, complete el siguiente procedimiento:
-
Vaya a Administración de tráfico > DNS.
-
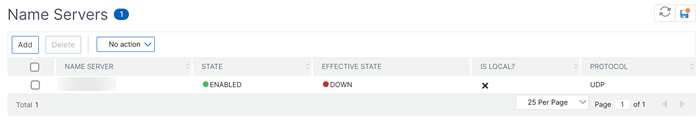
Seleccione el nodo Servidores de nombres, como se muestra en la siguiente captura de pantalla. Asegúrese de que el servidor de nombres DNS esté en la lista. Si no está disponible, agregue un servidor de nombres DNS.
-
Expanda NetScaler Gateway > Directivas.
-
Seleccione el nodo Sesión.
-
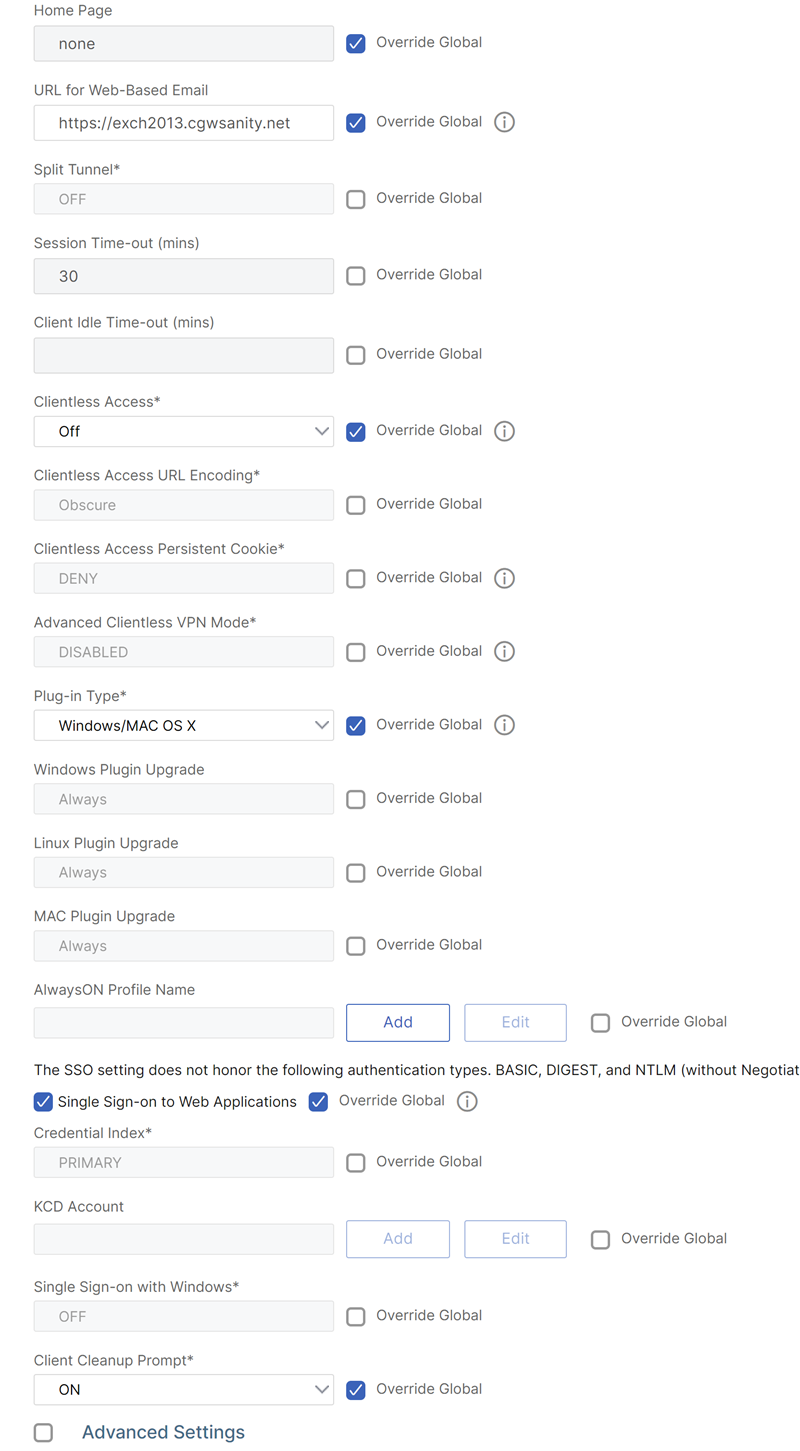
En la página Directivas y perfiles de sesión de NetScaler Gateway, haga clic en la ficha Perfiles y, a continuación, en Agregar. Para cada componente que configure en el cuadro de diálogo Configurar perfil de sesión de NetScaler Gateway, asegúrese de seleccionar la opción Anular global para el componente respectivo.
-
Haga clic en la ficha Experiencia del cliente.
-
Escriba la URL del portal de intranet en el campo Página de inicio si desea presentar cualquier URL cuando el usuario inicie sesión en la VPN. Si el parámetro de página de inicio se establece en "nohomepage.html", la página de inicio no se muestra. Cuando se inicia el plug-in, se inicia una instancia del explorador y se cierra automáticamente.
-
Asegúrese de seleccionar la configuración deseada de la lista Túnel dividido.
-
Seleccione DESACTIVADO en la lista Acceso sin cliente si desea FullVPN.
-
Asegúrese de que Windows/Mac OS X esté seleccionado en la lista Tipo de plug-in.
-
Seleccione la opción Inicio de sesión único en aplicaciones web si lo desea.
-
Asegúrese de que la opción Solicitud de limpieza del cliente esté seleccionada si es necesario, como se muestra en la siguiente captura de pantalla:
-
Haga clic en la ficha Seguridad.
-
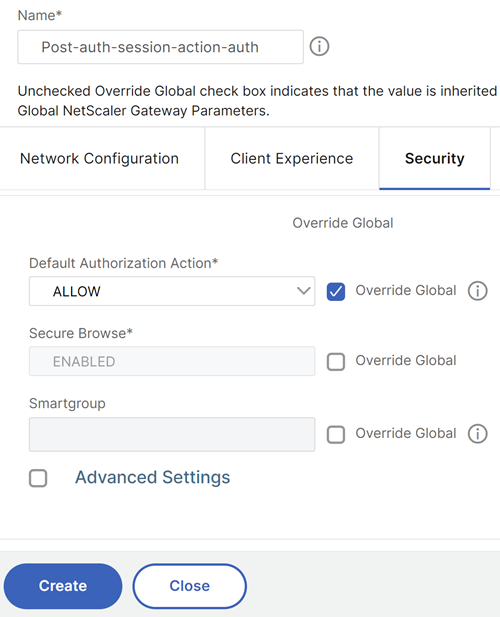
Asegúrese de que PERMITIR esté seleccionado en la lista Acción de autorización predeterminada.
-
Haga clic en la ficha Aplicaciones publicadas.
-
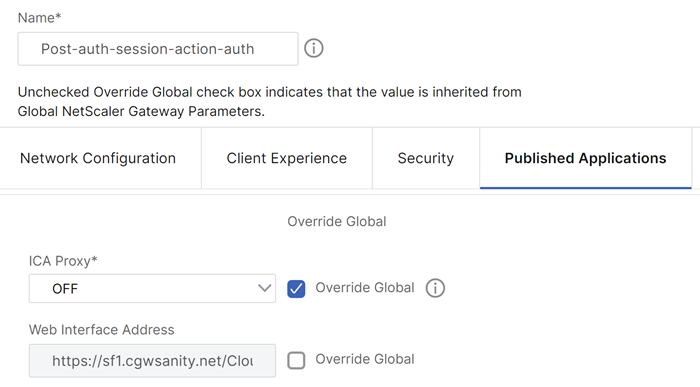
Asegúrese de que DESACTIVADO esté seleccionado en la lista Proxy ICA® en la opción Aplicaciones publicadas.
-
Haga clic en Crear.
-
Haga clic en Cerrar.
-
Haga clic en la pestaña Directivas de la página Directivas y perfiles de sesión de NetScaler Gateway en el servidor virtual o active las directivas de sesión en el nivel GRUPO/USUARIO según sea necesario.
-
Cree una directiva de sesión con una expresión requerida o verdadera, como se muestra en la siguiente captura de pantalla:
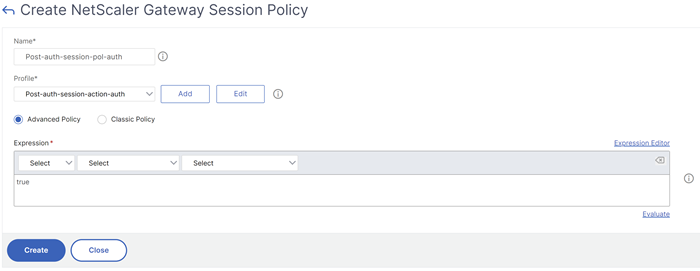
-
Enlace la directiva de sesión al servidor virtual VPN. Para obtener más información, consulte Enlazar directivas de sesión.Si el túnel dividido se configuró en ON, debe configurar las aplicaciones de intranet a las que desea que los usuarios accedan cuando estén conectados a la VPN. Para obtener más información sobre las aplicaciones de intranet, consulte Configurar aplicaciones de intranet para el cliente Citrix Secure Access.
-
Vaya a NetScaler Gateway > Recursos > Aplicaciones de intranet.
-
Cree una aplicación de intranet. Seleccione Transparente para FullVPN con cliente Windows. Seleccione el protocolo que desea permitir (TCP, UDP o CUALQUIERA), el tipo de destino (dirección IP y máscara, rango de direcciones IP o nombre de host).
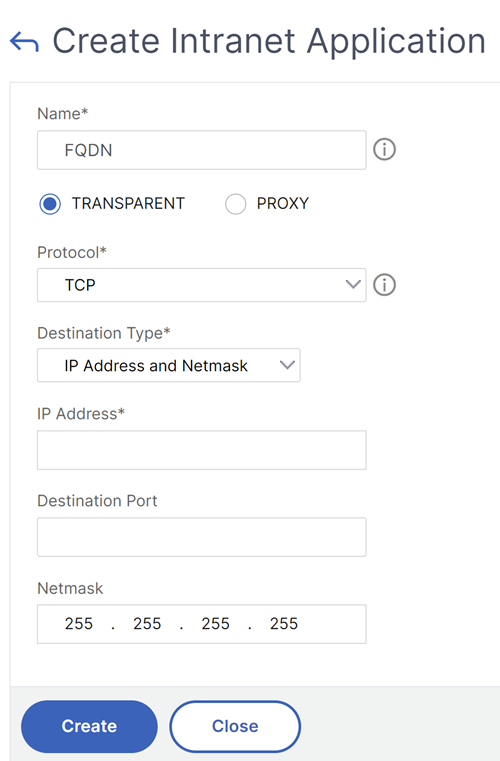
-
Si es necesario, establezca una nueva directiva para VPN en iOS y Android utilizando la siguiente expresión:
HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixVPN")&&HTTP.REQ.HEADER("User-Agent").CONTAINS("NSGiOSplugin")&&HTTP.REQ.HEADER("User-Agent").CONTAINS("Android") -
Enlace las aplicaciones de intranet creadas en el nivel USUARIO/GRUPO/VSERVER según sea necesario.
-
Nota:
Las aplicaciones web publicadas en el puerto 80 (HTTP) se bloquean automáticamente incluso cuando una directiva de acceso las permite explícitamente. Para resolver este problema, ejecute el siguiente comando en el shell de NetScaler Gateway:
nsapimgr -y -s vpn_http_port80=0
Para que persista entre reinicios, agregue este comando a
/nsconfig/rc.netscaler.
Configurar tunelización dividida
-
Vaya a Configuración > NetScaler Gateway > Directivas > Sesión.
-
En el panel de detalles, en la ficha Perfiles, seleccione un perfil y, a continuación, haga clic en Editar.
-
En la ficha Experiencia del cliente, junto a Tunelización dividida, seleccione Anulación global, seleccione una opción y, a continuación, haga clic en Aceptar.Configuración de la tunelización dividida y la autorizaciónAl planificar la implementación de NetScaler Gateway, es importante tener en cuenta la tunelización dividida y la acción de autorización predeterminada y las directivas de autorización.Por ejemplo, tiene una directiva de autorización que permite el acceso a un recurso de red. Tiene la tunelización dividida establecida en ON y no configura las aplicaciones de intranet para enviar tráfico de red a través de NetScaler Gateway. Cuando NetScaler Gateway tiene este tipo de configuración, se permite el acceso al recurso, pero los usuarios no pueden acceder a él.
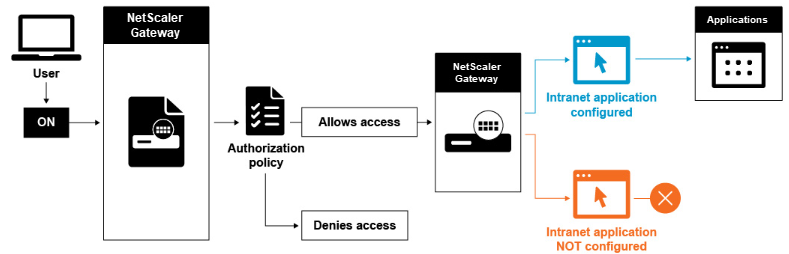
Si la directiva de autorización deniega el acceso a un recurso de red, el cliente de Citrix Secure Access envía tráfico a NetScaler Gateway, pero el acceso al recurso se deniega en las siguientes condiciones.
-
Tiene la tunelización dividida establecida en ON.
-
Las aplicaciones de intranet están configuradas para enrutar el tráfico de red a través de NetScaler Gateway
Para obtener más información sobre las directivas de autorización, consulte lo siguiente:
Para configurar el acceso a la red a los recursos de red internos
-
Vaya a Configuración > NetScaler Gateway > Recursos > Aplicaciones de intranet.
-
En el panel de detalles, haga clic en Agregar.
-
Complete los parámetros para permitir el acceso a la red, haga clic en Crear y, a continuación, haga clic en Cerrar.
Cuando no configuramos las IP de intranet para los usuarios de VPN, el usuario envía el tráfico a la VIP de NetScaler Gateway y, desde allí, el dispositivo NetScaler crea un nuevo paquete al recurso de la aplicación de intranet en la LAN interna. Este nuevo paquete se originará desde la SNIP hacia la aplicación de intranet. Desde aquí, la aplicación de intranet recibe el paquete, lo procesa y luego intenta responder al origen de ese paquete (la SNIP en este caso). La SNIP recibe el paquete y envía la respuesta al cliente que realizó la solicitud.
Cuando se utiliza una dirección IP de intranet, el usuario envía el tráfico a la VIP de NetScaler Gateway y, desde allí, el dispositivo NetScaler asigna la IP del cliente a una de las direcciones del grupo de intranet configuradas. Tenga en cuenta que el dispositivo NetScaler será el propietario del grupo de IP de intranet y, por esta razón, estos rangos no deben utilizarse en la red interna. El dispositivo NetScaler asigna una IP de intranet para las conexiones VPN entrantes, como lo haría un servidor DHCP. El dispositivo NetScaler crea un nuevo paquete para la aplicación de intranet en la LAN a la que accedería el usuario. Este nuevo paquete se originará desde una de estas IP hacia la aplicación de intranet. Desde aquí, las aplicaciones de intranet reciben el paquete, lo procesan y luego intentan responder al origen de ese paquete (la IP de intranet). En este caso, el paquete de respuesta debe enrutarse de vuelta al dispositivo NetScaler, donde se encuentran estas direcciones (recuerde que el dispositivo NetScaler es el propietario de las subredes de IP de intranet). Para realizar esta tarea, el administrador de red debe tener una ruta a la IP de intranet, apuntando a una de las SNIP. Se recomienda dirigir el tráfico de vuelta a la SNIP que contiene la ruta desde la cual el paquete sale del dispositivo NetScaler por primera vez para evitar cualquier tráfico asimétrico.
Opciones de tunelización dividida
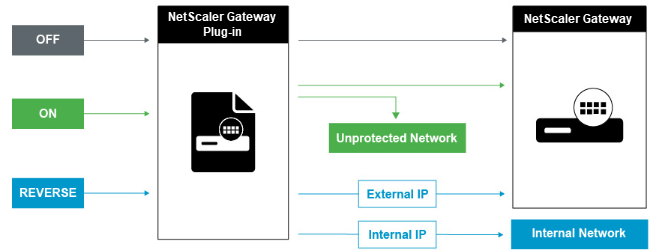
Las siguientes son las diversas opciones de tunelización dividida.
Túnel dividido DESACTIVADO
Cuando el túnel dividido está desactivado, el cliente de Citrix Secure Access captura todo el tráfico de red originado en un dispositivo de usuario y lo envía a través del túnel VPN a NetScaler Gateway. En otras palabras, el cliente VPN establece una ruta predeterminada desde el PC cliente que apunta a la VIP de NetScaler Gateway, lo que significa que todo el tráfico debe enviarse a través del túnel para llegar al destino. Dado que todo el tráfico se enviará a través del túnel, las políticas de autorización deben determinar si el tráfico puede pasar a los recursos de red internos o si se deniega.
Mientras está configurado en “desactivado”, todo el tráfico pasa por el túnel, incluido el tráfico web estándar a los sitios web. Si el objetivo es supervisar y controlar este tráfico web, debe reenviar estas solicitudes a un proxy externo mediante el dispositivo NetScaler. Los dispositivos de usuario también pueden conectarse a través de un servidor proxy para acceder a redes internas.
NetScaler Gateway admite los protocolos HTTP, SSL, FTP y SOCKS. Para habilitar la compatibilidad con proxy para las conexiones de usuario, debe especificar esta configuración en NetScaler Gateway. Puede especificar la dirección IP y el puerto utilizados por el servidor proxy en NetScaler Gateway. El servidor proxy se utiliza como proxy de reenvío para todas las conexiones posteriores a la red interna.
Para obtener más información, consulte los siguientes enlaces:
Túnel dividido ACTIVADO
Puede habilitar el túnel dividido para evitar que el cliente de Citrix Secure Access envíe tráfico de red innecesario a NetScaler Gateway. Si el túnel dividido está habilitado, el cliente de Citrix Secure Access solo envía el tráfico destinado a las redes protegidas (aplicaciones de intranet) por NetScaler Gateway a través del túnel VPN. El cliente de Citrix Secure Access no envía tráfico de red destinado a redes no protegidas a NetScaler Gateway. Cuando se inicia el cliente de Citrix Secure Access, obtiene la lista de aplicaciones de intranet de NetScaler Gateway y establece una ruta para cada subred definida en la pestaña de aplicaciones de intranet en el PC cliente. El cliente de Citrix Secure Access examina todos los paquetes transmitidos desde el dispositivo de usuario y compara las direcciones dentro de los paquetes con la lista de aplicaciones de intranet (tabla de enrutamiento creada cuando se inició la conexión VPN). Si la dirección de destino en el paquete está dentro de una de las aplicaciones de intranet, el cliente de Citrix Secure Access envía el paquete a través del túnel VPN a NetScaler Gateway. Si la dirección de destino no está en una aplicación de intranet definida, el paquete no se cifra y el dispositivo de usuario enruta el paquete de forma adecuada utilizando el enrutamiento predeterminado definido originalmente en el PC cliente. "Cuando se habilita el túnel dividido, las aplicaciones de intranet definen el tráfico de red que se intercepta y se envía a través del túnel".
Túnel dividido inverso
NetScaler Gateway también admite el túnel dividido inverso, que define el tráfico de red que NetScaler Gateway no intercepta. Si configura el túnel dividido en inverso, las aplicaciones de intranet definen el tráfico de red que NetScaler Gateway no intercepta. Cuando habilita el túnel dividido inverso, todo el tráfico de red dirigido a direcciones IP internas omite el túnel VPN, mientras que el resto del tráfico pasa por NetScaler Gateway. El túnel dividido inverso se puede utilizar para registrar todo el tráfico LAN no local. Por ejemplo, si los usuarios tienen una red inalámbrica doméstica y han iniciado sesión con el cliente de Citrix Secure Access, NetScaler Gateway no intercepta el tráfico de red destinado a una impresora u otro dispositivo dentro de la red inalámbrica.
Nota:
El cliente de Citrix Secure Access para Windows, macOS, iOS y Android admite el túnel dividido inverso basado en FQDN. Para los clientes de Windows, a partir de Citrix Secure Access 22.6.1.5, esta función solo funciona si el controlador WFP está habilitado.
Puntos a tener en cuenta
Túnel dividido inverso basado en IP:
-
El número de reglas basadas en direcciones IP está limitado a 1024.
-
Compatible con los controladores DNE y WFP.
Túnel dividido inverso basado en nombre de host:
-
El número de nombres de host a los que se puede acceder durante una sesión VPN está restringido por el número de direcciones IP utilizables especificadas en el rango de suplantación de FQDN. Esto se debe a que cada nombre de host ocupa una dirección IP del rango de suplantación de FQDN. Una vez que el rango de IP se agota, la dirección IP asignada menos recientemente se reutiliza para el siguiente nombre de host nuevo.
-
Se deben configurar los sufijos DNS.Nota:
-
El cliente Citrix Secure Access™ para Windows, macOS, iOS y Android admite el túnel dividido inverso basado en nombre de host.
-
Para los clientes de Windows, el túnel dividido inverso basado en nombre de host solo es compatible con el controlador WFP. Habilite el modo de controlador WFP estableciendo el valor de registro
EnableWFPen1. Para obtener más información, consulte Cliente Citrix Secure Access de Windows que utiliza la Plataforma de filtrado de Windows. -
Para clientes Android, el túnel dividido inverso basado en nombre de host está en vista previa. Póngase en contacto con el soporte de NetScaler® para habilitar esta función.
-
Túnel dividido inverso basado en IP y en nombre de host:
-
Solo compatible con el controlador WFP. Se aplican todas las demás directrices mencionadas en el túnel dividido inverso basado en IP y el túnel dividido inverso basado en nombre de host.
Configurar la resolución de servicio de nombres
Durante la instalación de NetScaler Gateway, puede usar el asistente de NetScaler Gateway para configurar otros ajustes, incluidos los proveedores de servicios de nombres. Los proveedores de servicios de nombres traducen el nombre de dominio completo (FQDN) a una dirección IP. En el asistente de NetScaler Gateway, también puede realizar lo siguiente:
-
Configurar un servidor DNS o WINS
-
Establecer la prioridad de la búsqueda DNS
-
Establecer el número de veces que se debe reintentar la conexión al servidor.
Cuando ejecuta el asistente de NetScaler Gateway, puede agregar un servidor DNS en ese momento. Puede agregar otros servidores DNS y un servidor WINS a NetScaler Gateway mediante un perfil de sesión. Luego puede dirigir a los usuarios y grupos para que se conecten a un servidor de resolución de nombres que sea diferente del que configuró originalmente con el asistente.
Antes de configurar otro servidor DNS en NetScaler Gateway, cree un servidor virtual que actúe como servidor DNS para la resolución de nombres.
Para agregar un servidor DNS o WINS dentro de un perfil de sesión
-
En la utilidad de configuración, pestaña de configuración > NetScaler Gateway > Directivas > Sesión.
-
En el panel de detalles, en la pestaña Perfiles, seleccione un perfil y, a continuación, haga clic en Abrir.
-
En la pestaña Configuración de red, realice una de las siguientes acciones:
-
Para configurar un servidor DNS, junto a Servidor virtual DNS, haga clic en Anular global, seleccione el servidor y, a continuación, haga clic en Aceptar.
-
Para configurar un servidor WINS, junto a IP del servidor WINS, haga clic en Anular global, escriba la dirección IP y, a continuación, haga clic en Aceptar.
-