
Implementar un par VPX de alta disponibilidad con dirección IP privada en Google Cloud Platform
Puede implementar un par VPX de alta disponibilidad en GCP utilizando una dirección IP privada. La IP del cliente (VIP) debe configurarse como dirección IP de alias en el nodo principal. Tras la conmutación por error, la dirección IP del cliente se mueve al nodo secundario para que el tráfico se reanude.
Para obtener más información sobre la alta disponibilidad, consulte Alta disponibilidad.
Antes de empezar
-
Lea las limitaciones, los requisitos de hardware y los puntos a tener en cuenta mencionados en Implementar una instancia de NetScaler VPX en Google Cloud Platform. Esta información también se aplica a las implementaciones de alta disponibilidad.
-
Habilite la API de Cloud Resource Manager para su proyecto de GCP.
-
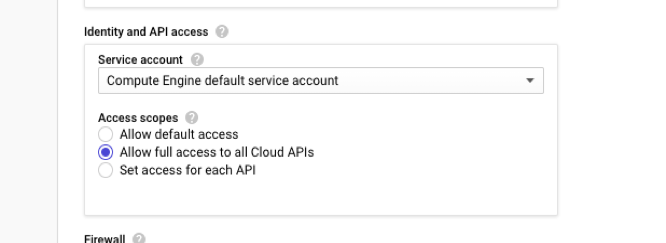
Permita el acceso completo a todas las API de Cloud al crear las instancias.
-
Asegúrese de que su cuenta de servicio de GCP tenga los siguientes permisos de IAM:
REQUIRED_INSTANCE_IAM_PERMS = [
 "compute.forwardingRules.list",
 "compute.forwardingRules.setTarget",
 "compute.instances.setMetadata",
 "compute.instances.get",
 "compute.instances.list",
 "compute.instances.updateNetworkInterface",
 "compute.targetInstances.list",
 "compute.targetInstances.use",
 "compute.targetInstances.create",
 "compute.zones.list",
 "compute.zoneOperations.get",
] -
Si ha configurado direcciones IP externas en una interfaz que no sea la interfaz de administración, asegúrese de que su cuenta de servicio de GCP tenga los siguientes permisos de IAM adicionales:
REQUIRED_INSTANCE_IAM_PERMS = [
 "compute.addresses.use"
 "compute.instances.addAccessConfig",
 "compute.instances.deleteAccessConfig",
 "compute.networks.useExternalIp",
 "compute.subnetworks.useExternalIp",
] -
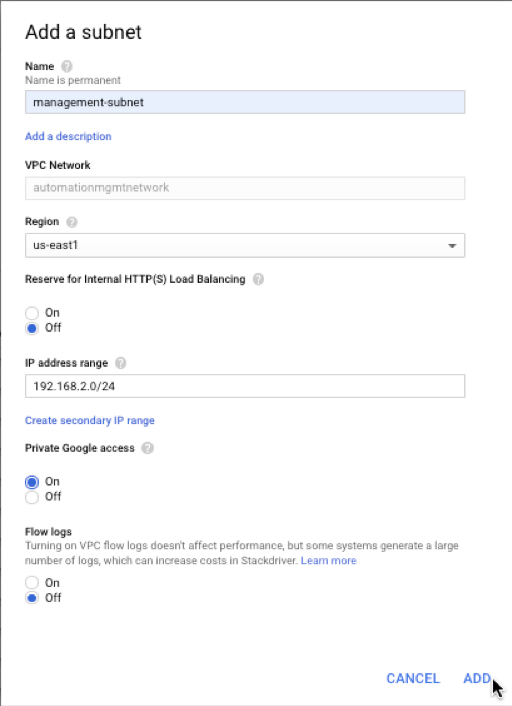
Si sus máquinas virtuales no tienen acceso a Internet, debe habilitar el Acceso privado a Google en la subred de administración.
-
Si ha configurado reglas de reenvío de GCP en el nodo principal, lea las limitaciones y los requisitos mencionados en Compatibilidad con reglas de reenvío para pares VPX de alta disponibilidad en GCP para actualizarlas al nuevo nodo principal en caso de conmutación por error.
Cómo implementar un par VPX de alta disponibilidad en Google Cloud Platform
Aquí tiene un resumen de los pasos de implementación de alta disponibilidad:
-
Cree redes VPC en la misma región. Por ejemplo, Asia-este.
-
Cree dos instancias VPX (nodos principal y secundario) en la misma región. Pueden estar en la misma zona o en zonas diferentes. Por ejemplo, Asia este-1a y Asia este-1b.
-
Configure los ajustes de alta disponibilidad en ambas instancias utilizando la GUI de NetScaler o los comandos de la CLI de ADC.
Paso 1. Crear redes VPC
Cree redes VPC según sus requisitos. Citrix® recomienda crear tres redes VPC para asociarlas con la NIC de administración, la NIC de cliente y la NIC de servidor.
Para crear una red VPC, siga estos pasos:
-
Inicie sesión en la consola de Google > Redes > Red VPC > Crear red VPC.
-
Complete los campos obligatorios y haga clic en Crear.
Para obtener más información, consulte la sección Crear redes VPC en Implementar una instancia de NetScaler VPX en Google Cloud Platform.
Paso 2. Crear dos instancias VPX
Cree dos instancias VPX siguiendo los pasos que se indican en Escenario: implementar una instancia VPX independiente con varias NIC y varias IP.
Importante:
Asigne una dirección IP de alias de cliente al nodo principal. No utilice la dirección IP interna de la instancia VPX para configurar la VIP.
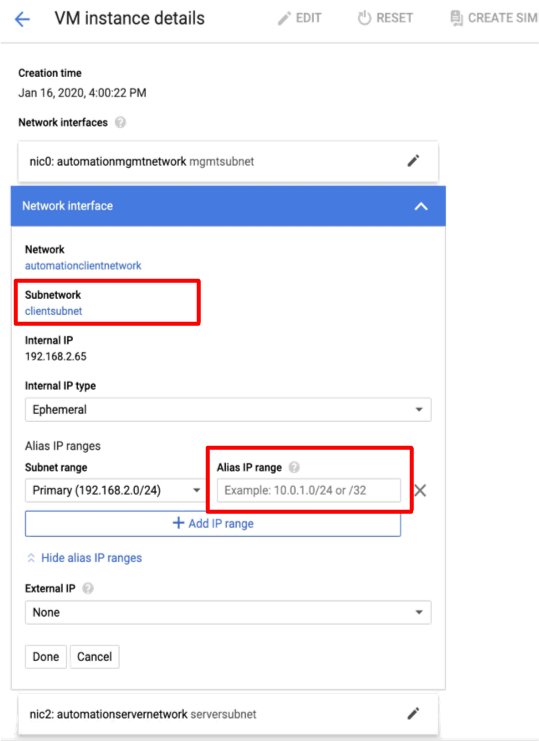
Para crear una dirección IP de alias de cliente, siga estos pasos:
-
Vaya a la instancia de VM y haga clic en Editar.
-
En la ventana Interfaz de red, edite la interfaz de cliente.
-
En el campo Rango de IP de alias, introduzca la dirección IP de alias de cliente.
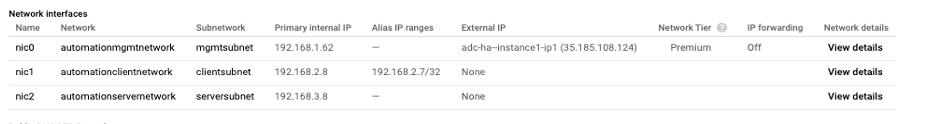
Después de la conmutación por error, cuando el antiguo primario se convierte en el nuevo secundario, las direcciones IP de alias se mueven del antiguo primario y se adjuntan al nuevo primario.
Después de configurar las instancias VPX, puede configurar las direcciones IP virtuales (VIP) y de subred (SNIP). Para obtener más información, consulte Configuración de direcciones IP propiedad de NetScaler.
Paso 3. Configurar alta disponibilidad
Después de haber creado las instancias en Google Cloud Platform, puede configurar la alta disponibilidad mediante la GUI o la CLI de NetScaler.
Configurar alta disponibilidad mediante la GUI
Paso 1. Configure la alta disponibilidad en modo INC habilitado en ambos nodos.
En el nodo principal, realice los siguientes pasos:
-
Inicie sesión en la instancia con el nombre de usuario
nsrooty el ID de instancia del nodo de la consola de GCP como contraseña. -
Vaya a Configuration > System > High Availability > Nodes, y haga clic en Agregar.
-
En el campo Dirección IP del nodo remoto, introduzca la dirección IP privada de la NIC de administración del nodo secundario.
-
Seleccione la casilla Activar el modo INC (Configuración de red independiente) en el nodo propio.
-
Haga clic en Crear.
En el nodo secundario, realice los siguientes pasos:
-
Inicie sesión en la instancia con el nombre de usuario
nsrooty el ID de instancia del nodo de la consola de GCP como contraseña. -
Vaya a Configuration > System > High Availability > Nodes y haga clic en Add.
-
En el campo Remote Node IP address, introduzca la dirección IP privada de la NIC de administración del nodo principal.
-
Seleccione la casilla de verificación Turn on INC (Independent Network Configuration) mode on self node.
-
Haga clic en Create.
Antes de continuar, asegúrese de que el estado de sincronización del nodo secundario se muestre como SUCCESS en la página Nodes.
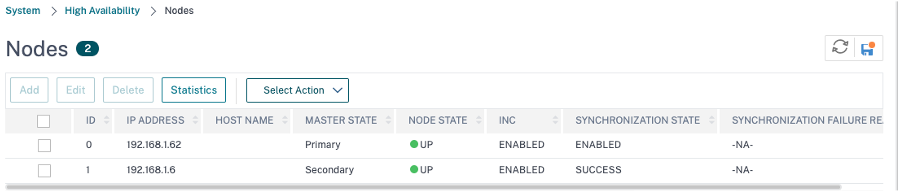
Nota:
Una vez que el nodo secundario se sincroniza con el nodo principal, el nodo secundario tiene las mismas credenciales de inicio de sesión que el nodo principal.
Paso 2. Agregue la dirección IP virtual y la dirección IP de subred en ambos nodos.
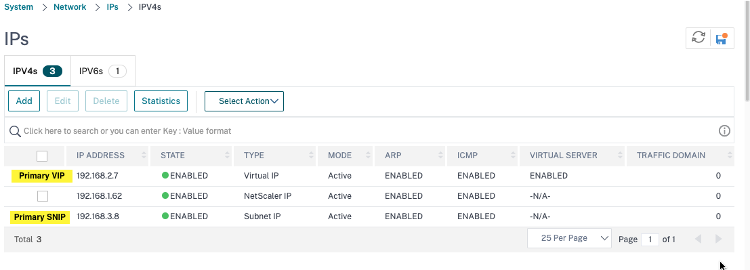
En el nodo principal, realice los siguientes pasos:
-
Vaya a System > Network > IPs > IPv4s y haga clic en Add.
-
Para crear una dirección IP de alias de cliente (VIP):
-
Introduzca la dirección IP de alias y la máscara de red configuradas para la subred del cliente en la instancia de VM.
-
En el campo IP Type, seleccione Virtual IP en el menú desplegable.
-
Haga clic en Crear.
-
-
Para crear una dirección IP de servidor (SNIP):
-
Introduzca la dirección IP interna de la interfaz orientada al servidor de la instancia principal y la máscara de red configurada para la subred del servidor.
-
En el campo Tipo de IP, seleccione IP de subred en el menú desplegable.
-
Haga clic en Crear.
-
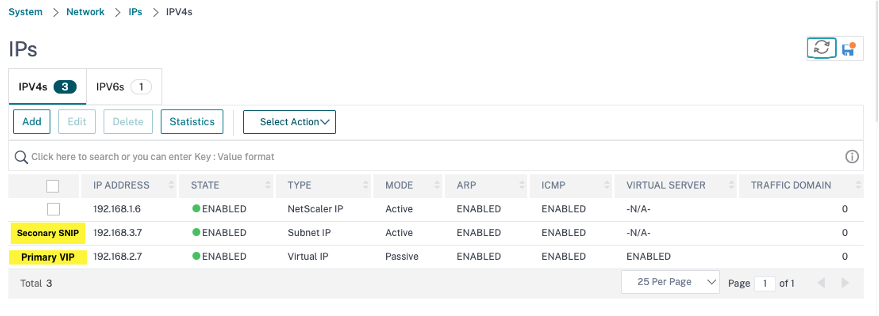
En el nodo secundario, realice los siguientes pasos:
-
Vaya a Sistema > Red > IP > IPv4s y haga clic en Agregar.
-
Para crear una dirección IP de alias de cliente (VIP):
-
Introduzca la dirección IP de alias y la máscara de red configuradas para la subred del cliente en la instancia de VM principal.
-
En el campo Tipo de IP, seleccione IP de subred en el menú desplegable.
-
Haga clic en Crear.
-
-
Para crear una dirección IP de servidor (SNIP):
-
Introduzca la dirección IP interna de la interfaz orientada al servidor de la instancia secundaria y la máscara de red configurada para la subred del servidor.
-
En el campo Tipo de IP, seleccione IP de subred en el menú desplegable.
-
Haga clic en Crear.
-
Paso 3. Agregue un servidor virtual de equilibrio de carga en el nodo principal.
-
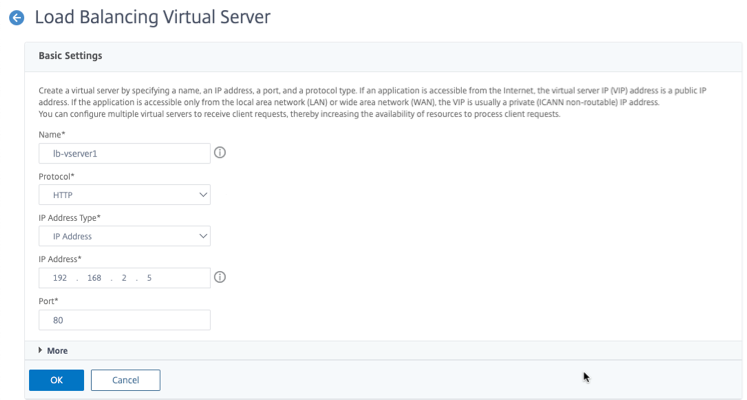
Vaya a Configuración > Administración del tráfico > Equilibrio de carga > Servidores virtuales > Agregar.
-
Agregue los valores necesarios para Nombre, Protocolo, Tipo de dirección IP (Dirección IP), Dirección IP (dirección IP de alias de cliente principal) y Puerto, y haga clic en Aceptar.
Paso 4. Agregue un servicio o grupo de servicios en el nodo principal.
-
Vaya a Configuración > Administración del tráfico > Equilibrio de carga > Servicios > Agregar.
-
Agregue los valores necesarios para Nombre del servicio, Dirección IP, Protocolo y Puerto, y haga clic en Aceptar.
Paso 5. Enlace el servicio o grupo de servicios al servidor virtual de equilibrio de carga en el nodo principal.
-
Vaya a Configuración > Administración del tráfico > Equilibrio de carga > Servidores virtuales.
-
Seleccione el servidor virtual de equilibrio de carga configurado en el Paso 3 y haga clic en Editar.
-
En la ficha Servicio y grupos de servicios, haga clic en Sin enlace de servicio de servidor virtual de equilibrio de carga.
-
Seleccione el servicio configurado en el Paso 4 y haga clic en Enlazar.
Paso 5. Guarde la configuración.
Después de una conmutación por error forzada, el secundario se convierte en el nuevo principal. La IP de alias del cliente (VIP) y la IP de alias del servidor (SNIP) del antiguo principal se mueven al nuevo principal.
Configurar la alta disponibilidad mediante la CLI
Paso 1. Configure la alta disponibilidad en modo INC Enabled en ambas instancias utilizando la CLI de NetScaler.
En el nodo principal, escriba el siguiente comando.
add ha node 1 <sec_ip> -inc ENABLED
En el nodo secundario, escriba el siguiente comando.
add ha node 1 <prim_ip> -inc ENABLED
El
sec_ip se refiere a la dirección IP interna de la NIC de gestión del nodo secundario.
El
prim_ip se refiere a la dirección IP interna de la NIC de gestión del nodo principal.
Paso 2. Añada VIP y SNIP en ambos nodos.
Escriba los siguientes comandos en el nodo principal:
add ns ip <primary_client_alias_ip> <subnet> -type VIP
Nota:
Introduzca la dirección IP de alias y la máscara de red configuradas para la subred del cliente en la instancia de VM.
add ns ip <primary_snip> <subnet> -type SNIP
El
primary_snip se refiere a la dirección IP interna de la interfaz orientada al servidor de la instancia principal.
Escriba los siguientes comandos en el nodo secundario:
add ns ip <primary_client_alias_ip> <subnet> -type VIP
Nota:
Introduzca la dirección IP de alias y la máscara de red configuradas para la subred del cliente en la instancia de VM principal.
add ns ip <secondary_snip> <subnet> -type SNIP
El
secondary_snip se refiere a la dirección IP interna de la interfaz orientada al servidor de la instancia secundaria.
Nota:
Introduzca la dirección IP y la máscara de red configuradas para la subred del servidor en la instancia de VM.
Paso 3. Agregue un servidor virtual en el nodo principal.
Escriba el siguiente comando:
add <server_type> vserver <vserver_name> <protocol> <primary_client_alias_ip> <port>
Paso 4. Agregue un servicio o grupo de servicios en el nodo principal.
Escriba el siguiente comando:
add service <service_name> <service_ip_address> <protocol> <port>
Paso 5. Enlace el servicio o grupo de servicios al servidor virtual de equilibrio de carga en el nodo principal.
Escriba el siguiente comando:
bind <server_type> vserver <vserver_name> <service_name>
Nota:
Para guardar la configuración, escriba el comando
save config. De lo contrario, las configuraciones se perderán después de reiniciar las instancias.