
Analyse d'infrastructure améliorée avec de nouveaux indicateurs
À l'aide de NetScaler® ADM Infrastructure Analytics, vous pouvez :
-
Afficher un nouvel ensemble de problèmes opérationnels qui se produisent dans les instances NetScaler.
-
Afficher les messages d'erreur et consulter les recommandations pour résoudre les problèmes.
En tant qu'administrateur, vous pouvez rapidement identifier l'analyse des causes profondes des problèmes.
Remarque
Les indicateurs de règles ne sont pas pris en charge pour :
-
Les instances NetScaler configurées en mode cluster.
-
Les instances NetScaler configurées avec des partitions d'administration.
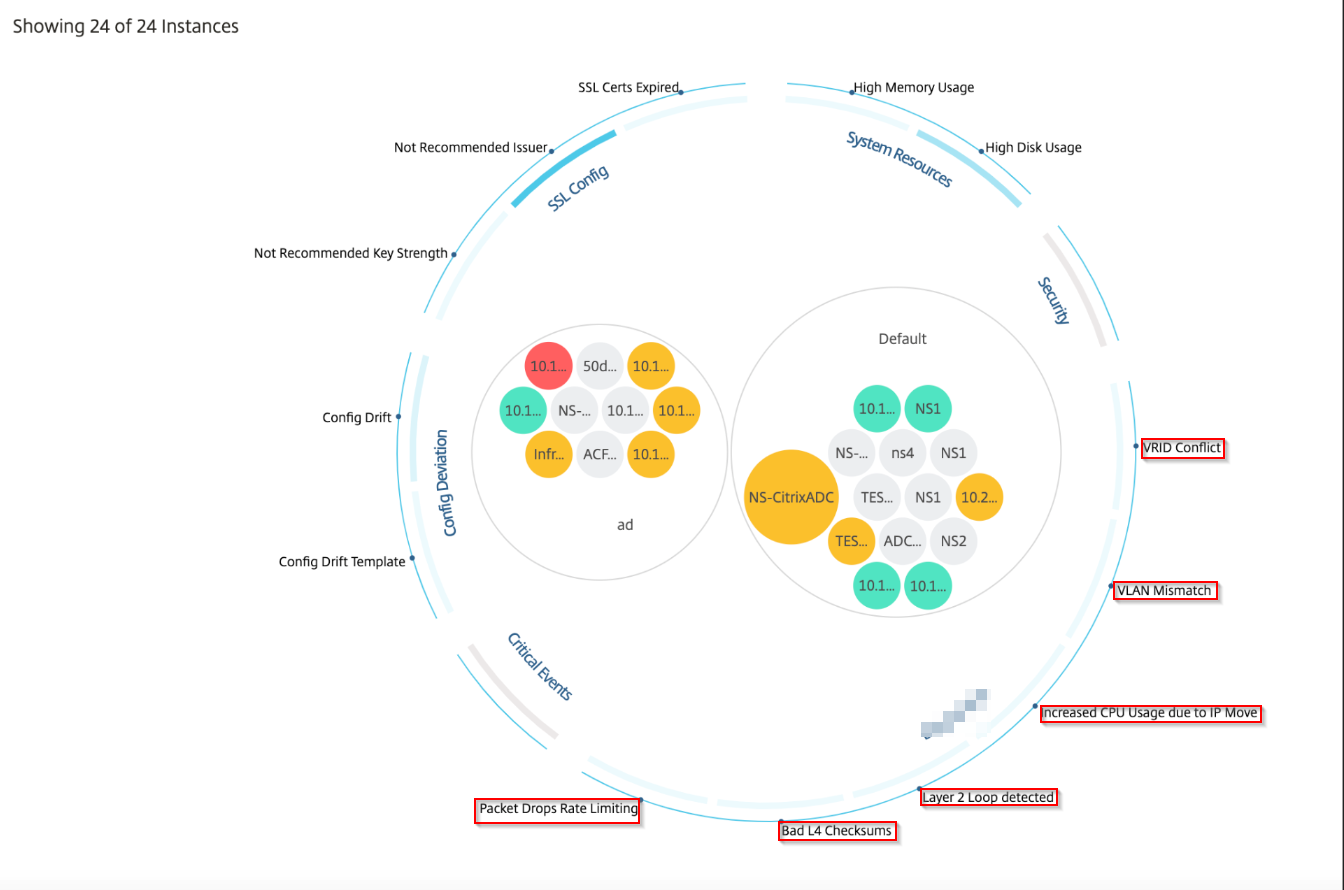
Dans NetScaler ADM, accédez à Infrastructure > Infrastructure Analytics pour afficher les indicateurs pour :
| Nom de l'indicateur dans Infrastructure Analytics | Description |
|---|---|
| Échec de l'allocation de port | Détecte quand NetScaler utilise un SNIP pour communiquer avec une nouvelle connexion de serveur et que le nombre total de ports disponibles sur ce SNIP est épuisé. L'action recommandée consiste à ajouter un autre SNIP dans le même sous-réseau. |
| Aucune configuration de route par défaut | Détecte quand le trafic est abandonné en raison de l'indisponibilité des routes. |
| Conflit d'adresses IP | Détecte si une même adresse IP est configurée ou appliquée sur deux instances ou plus dans un réseau. |
| Conflit de VRID | Détecte quand des problèmes d'accès intermittents surviennent pour le VRID spécifié. |
| Incompatibilité de VLAN | Détecte si des erreurs se produisent lors de la configuration VLAN liée aux sous-réseaux IP. |
| Attaque par petite fenêtre TCP | Détecte quand une attaque par petite fenêtre est potentiellement en cours. Cette alerte est uniquement informative, car l'ADC atténue déjà cette attaque. |
| Seuil de contrôle de débit | Détecte quand des paquets sont abandonnés en fonction du seuil de contrôle de débit configuré. |
| Limite de persistance | Détecte quand un nombre maximal d'accès est imposé à la mémoire NetScaler. |
| Incompatibilité de nom de site GSLB | Détecte quand des échecs de synchronisation de configuration GSLB se produisent en raison d'une incompatibilité de nom de site. |
| En-tête IP malformé | Détecte les échecs des contrôles de cohérence sur les paquets IPv4. |
| Sommes de contrôle L4 incorrectes | Détecte les échecs de validation des sommes de contrôle pour les paquets TCP. |
| Augmentation de l'utilisation du CPU due au déplacement d'IP | Détecte si un grand nombre d'adresses MAC doivent être mises à jour. |
| Direction excessive des paquets | Détecte des niveaux élevés de direction logicielle des paquets en raison de l'utilisation d'un type de clé RSS asymétrique. |
| Boucle de couche 2 | Détecte la présence de boucles de couche 2 dans le réseau. |
| Incompatibilité VLAN étiqueté | Détecte la réception de paquets VLAN étiquetés sur une interface non étiquetée. |
Vue tabulaire
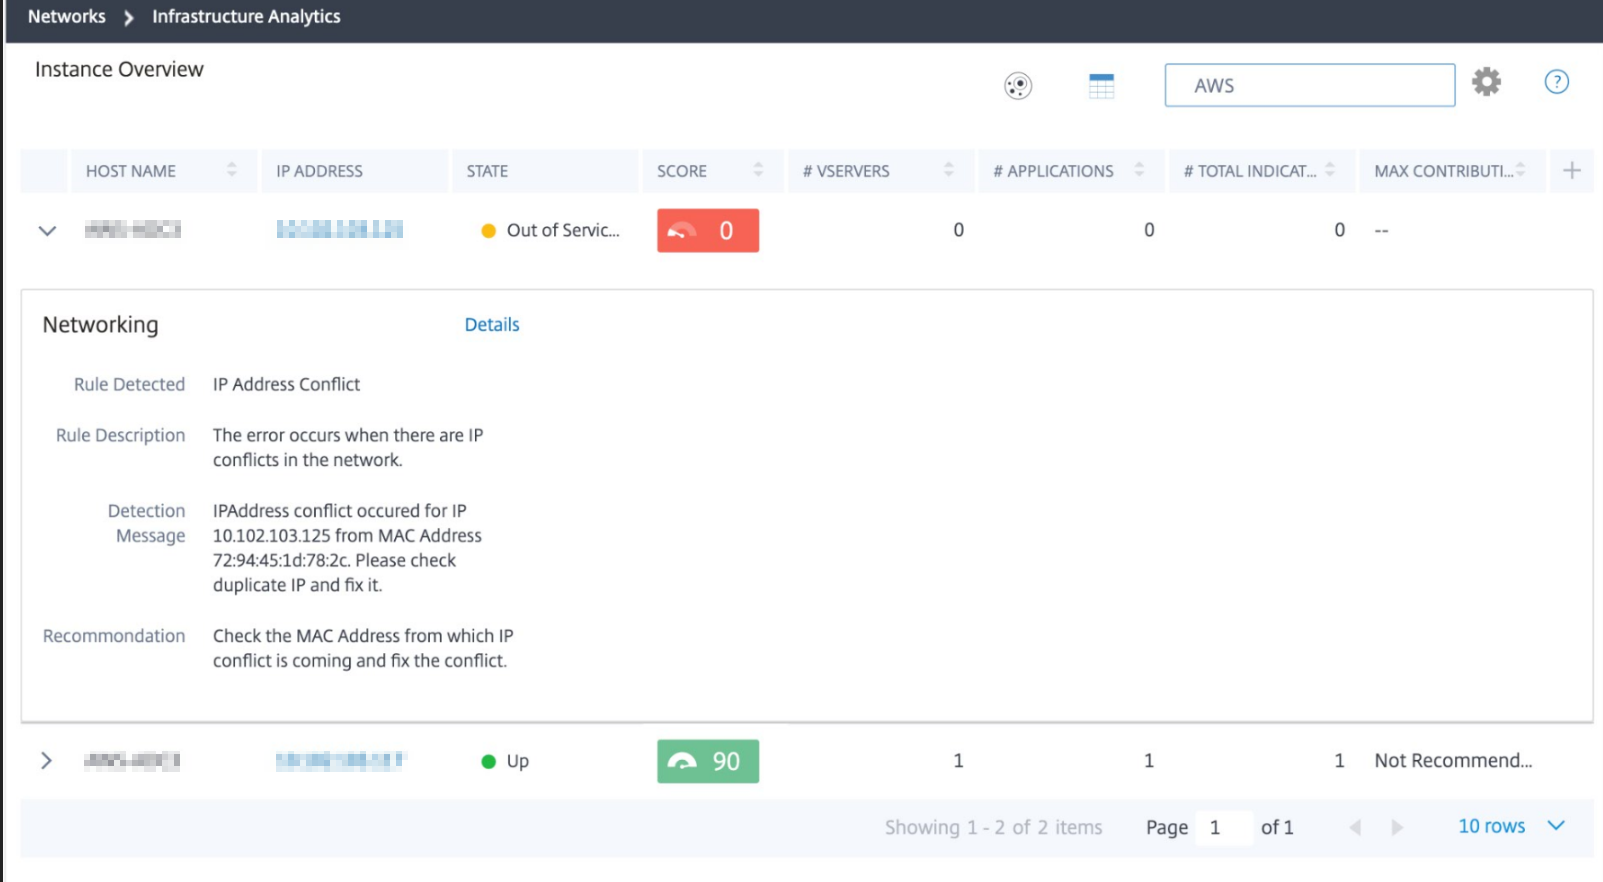
Vous pouvez également afficher les anomalies à l'aide de l'option de vue tabulaire dans Infrastructure Analytics. Accédez à Infrastructure > Infrastructure Analytics, puis cliquez sur  pour afficher toutes les instances gérées. Cliquez sur
 pour développer les détails.
pour afficher toutes les instances gérées. Cliquez sur pour développer les détails.
Afficher les détails d'une anomalie
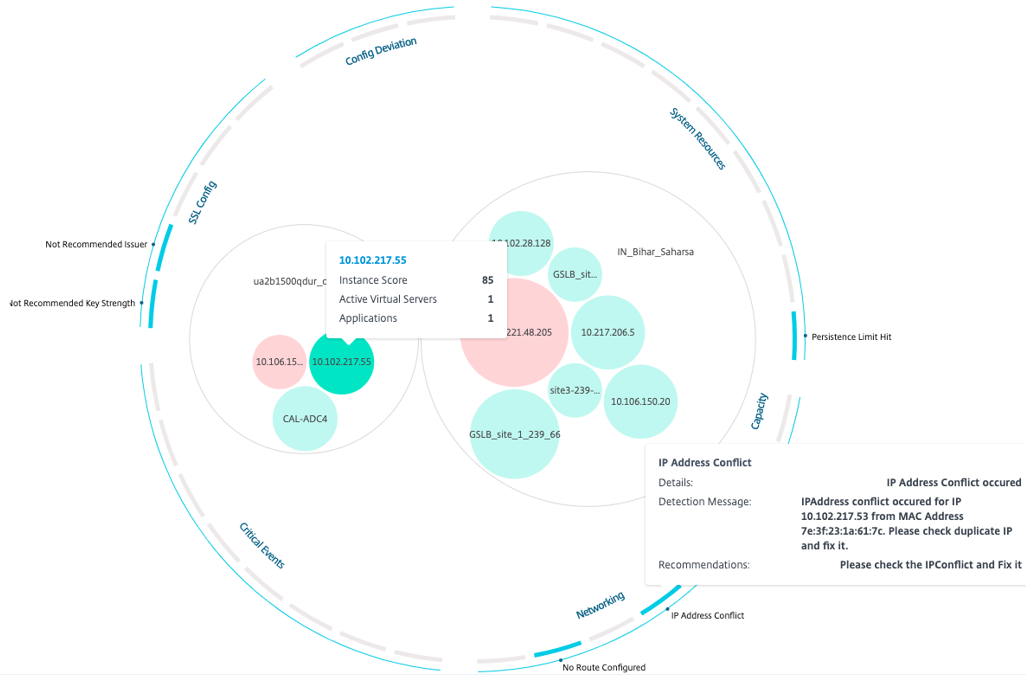
Par exemple, si vous souhaitez afficher les détails d'un conflit d'adresses IP dans le réseau, cliquez sur l'anomalie affichée pour le conflit d'adresses IP afin d'en afficher les détails.
-
Détails - Indique l'anomalie détectée
-
Message de détection - Indique l'adresse MAC pour laquelle l'adresse IP est en conflit
-
Recommandations - Indique l'action à entreprendre pour résoudre ce conflit d'adresses IP