Identifier et corriger les vulnérabilités pour CVE-2025-8424
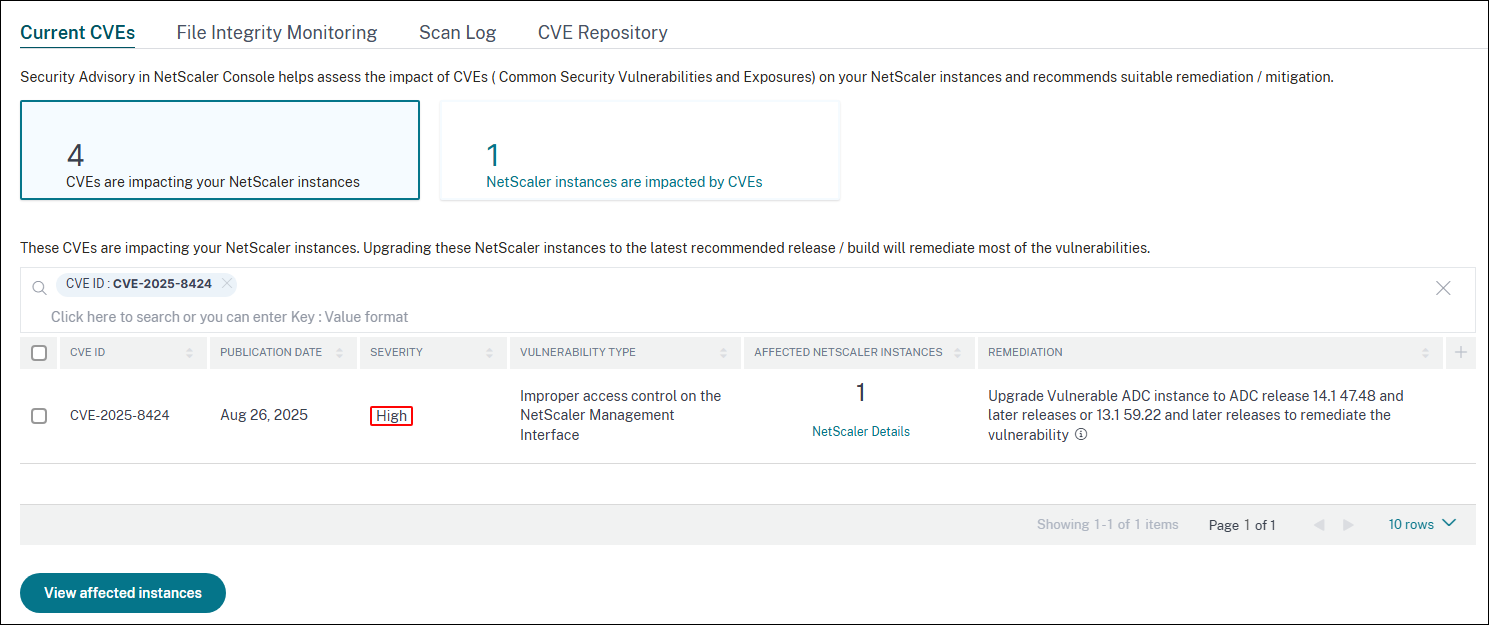
Dans le tableau de bord des avis de sécurité de NetScaler Console, sous CVE actuelles
<number of> Les instances NetScaler sont affectées par des CVE, vous pouvez voir toutes les instances vulnérables en raison de CVE-2025-8424. Pour vérifier les détails des instances affectées par les CVE, sélectionnez CVE-2025-8424 et cliquez sur Afficher les instances affectées.
Remarque :
Pour comprendre la raison de la vulnérabilité de NetScaler, téléchargez le rapport CSV dans l'onglet Journaux d'analyse de l'avis de sécurité.
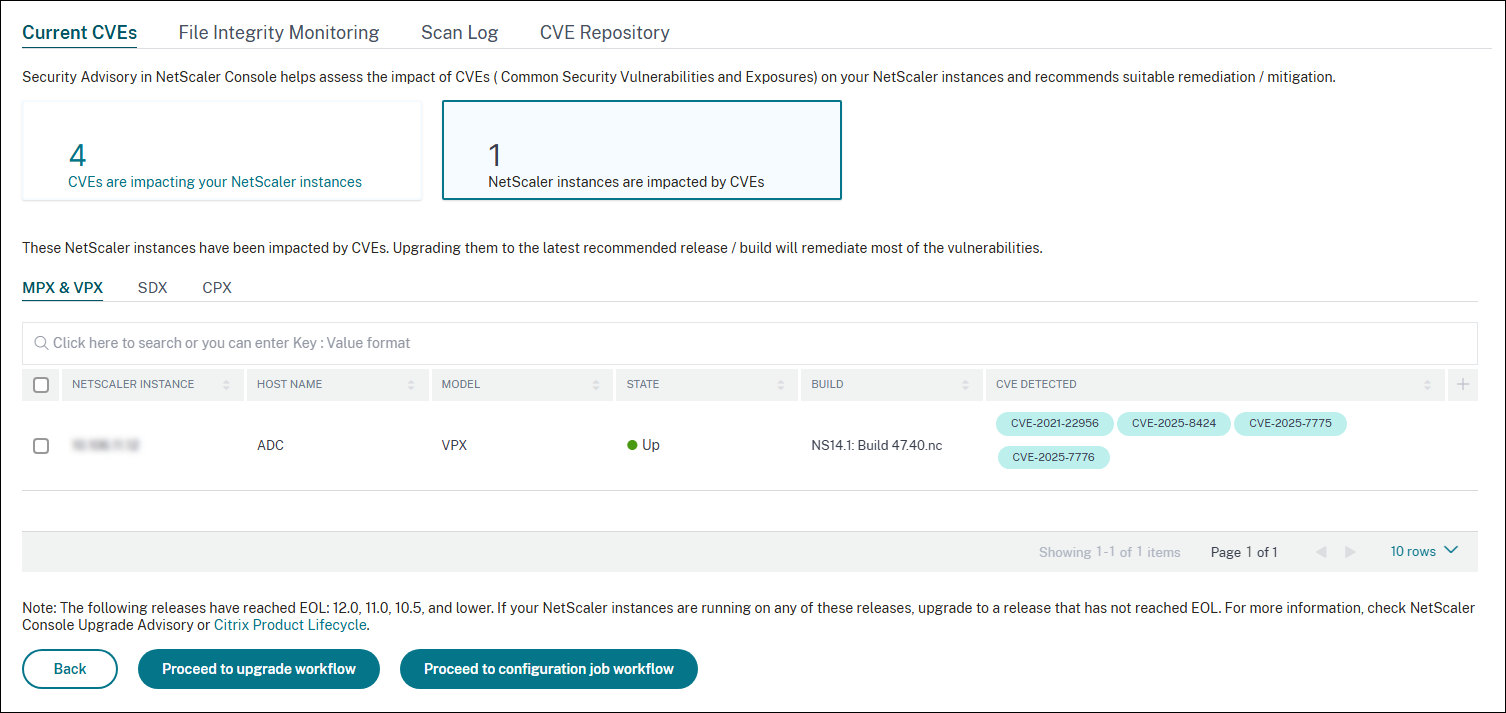
La fenêtre
<number of> Instances NetScaler affectées par des CVE apparaît. Dans la capture d'écran suivante, vous pouvez voir le nombre et les détails des instances NetScaler affectées par CVE-2025-8424.
Pour plus d'informations sur le tableau de bord des avis de sécurité, consultez Avis de sécurité.
Remarque :
Il peut falloir quelques heures pour que l'analyse du système d'avis de sécurité se termine et reflète l'impact de CVE-2025-8424 dans le module d'avis de sécurité. Pour voir l'impact plus tôt, lancez une analyse à la demande en cliquant sur Analyser maintenant.
Corriger CVE-2025-8424
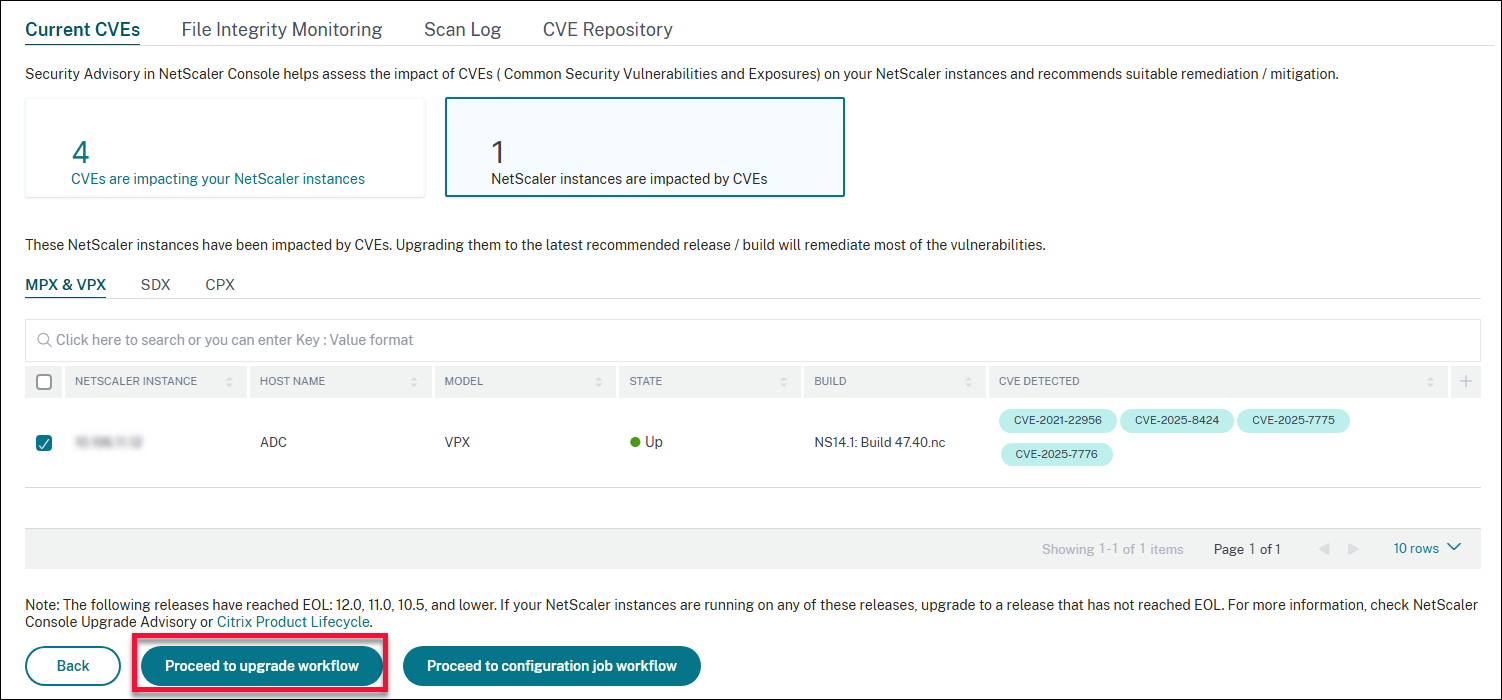
Pour les instances NetScaler affectées par CVE-2025-8424, la correction est un processus en une seule étape et vous devez mettre à niveau les instances NetScaler vulnérables vers une version et une build qui contiennent le correctif. Dans l'interface graphique, sous CVE actuelles > Les instances NetScaler sont affectées par des CVE, vous pouvez voir l'étape de correction.
Sous CVE actuelles > Instances NetScaler affectées par des CVE, vous voyez le flux de travail suivant pour ce processus de correction en une seule étape, qui est Passer au flux de travail de mise à niveau.
Pour mettre à niveau les instances vulnérables, sélectionnez les instances et cliquez sur Passer au flux de travail de mise à niveau. Le flux de travail de mise à niveau s'ouvre avec les instances NetScaler vulnérables déjà renseignées.
IMPORTANT
Si vos instances NetScaler vulnérables ont le fichier /etc/httpd.conf copié dans le répertoire /nsconfig, consultez Considérations relatives à la mise à niveau pour les configurations NetScaler personnalisées avant de planifier la mise à niveau de NetScaler.
Pour plus d'informations sur l'utilisation de NetScaler Console pour mettre à niveau les instances NetScaler, consultez Créer une tâche de mise à niveau NetScaler.