
Activer la collecte de données pour les appliances NetScaler Gateway déployées en mode saut unique
Lorsque NetScaler Gateway est déployé en mode saut unique, NetScaler Gateway se trouve en périphérie du réseau et agit comme proxy pour les connexions ICA vers l'infrastructure de livraison de bureaux. Ce déploiement est le plus simple et le plus courant. Ce mode assure la sécurité si un utilisateur externe tente d'accéder au réseau interne d'une organisation. En mode saut unique, les utilisateurs accèdent aux appliances NetScaler via un réseau privé virtuel (VPN).
Pour commencer à collecter les rapports, vous devez ajouter l'appliance NetScaler Gateway à l'inventaire de NetScaler Console et activer AppFlow sur NetScaler Console. L'image suivante illustre une NetScaler Console déployée en mode saut unique
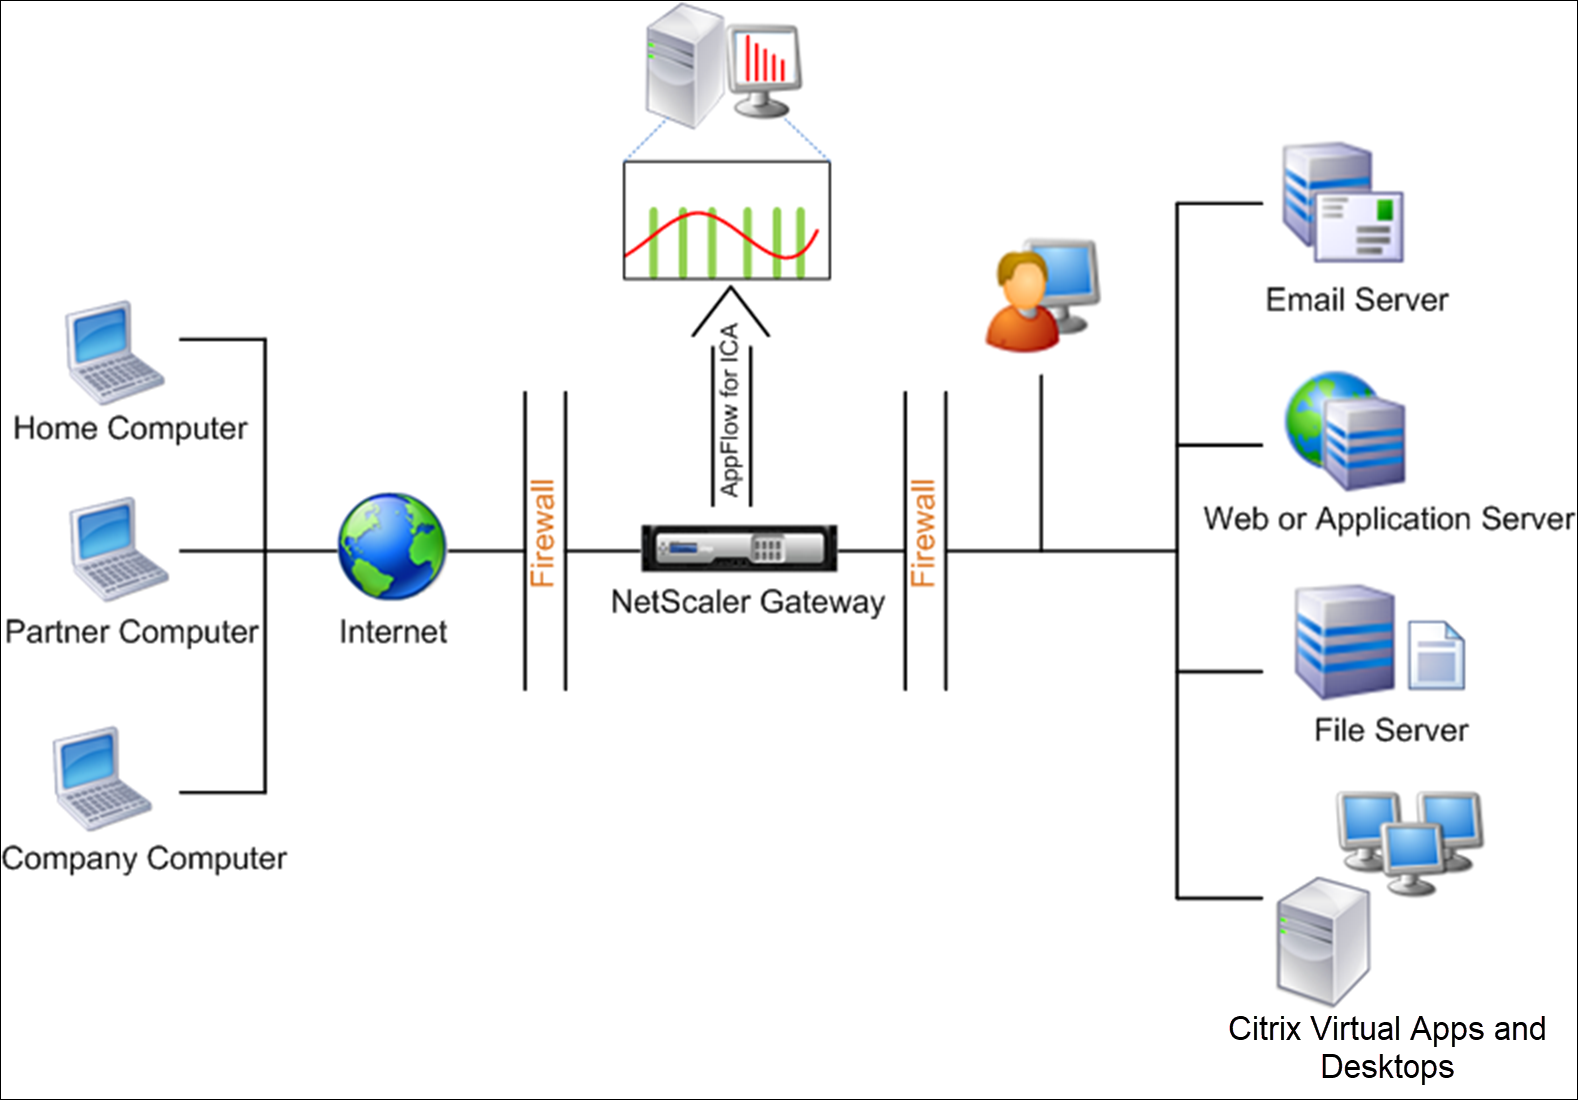
Activer la fonctionnalité AppFlow depuis NetScaler Console
-
Accédez à Infrastructure > Instances, et sélectionnez l'instance NetScaler pour laquelle vous souhaitez activer l'analyse.
-
Dans la liste Sélectionner une action, sélectionnez Configurer l'analyse.
-
Sélectionnez les serveurs virtuels VPN, puis cliquez sur Activer l'analyse.
-
Sélectionnez Web Insight.
-
Cliquez sur OK.
Remarque
Les commandes suivantes commencent à s'exécuter en arrière-plan lorsque vous activez AppFlow® en mode saut unique. Ces commandes sont explicitement spécifiées ici à des fins de dépannage.
-
add appflow collector \<name\> -IPAddress \<ip\_addr\> -
add appflow action \<name\> -collectors \<string\> -
set appflow param -flowRecordInterval \<secs\> -
disable ns feature AppFlow -
enable ns feature AppFlow -
add appflow policy \<name\> \<rule\> \<expression\> -
set appflow policy \<name\> -rule \<expression\> -
bind vpn vserver \<vsname\> -policy \<string\> -type \<type\> >-priority \<positive\_integer\> -
set vpn vserver \<name\> -appflowLog ENABLED -
save ns config