This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
配置 NetScaler Gateway 预身份验证 EPA 扫描域检查
您可以配置 NetScaler Gateway 预身份验证 EPA 扫描以检查用户设备是否基于域。
- 导航到 NetScaler Gateway > 策略 > 预身份验证。
-
单击 预身份验证配置文件选项卡, 然后单击 添加。
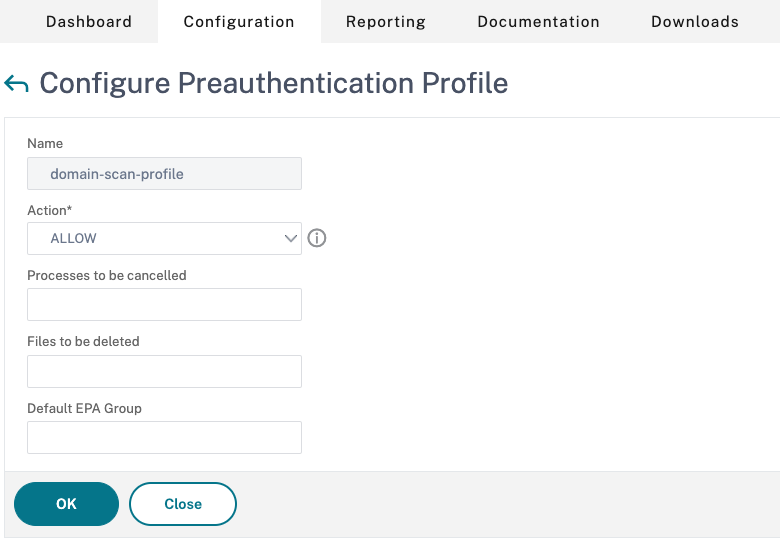
- 输入新配置文件的名称,然后单击 创建。
- 切换到 预身份验证策略 选项卡,然后单击 添加。
- 输入策略的名称。
- 在 请求操作中,选择以前创建的域扫描配置文件。
- 在 表达式中,单击 OPSWAT EPA 编辑器。
-
在 表达式编辑器中,选择 Windows 以扫描基于 Windows 的系统,然后选择 域检查。
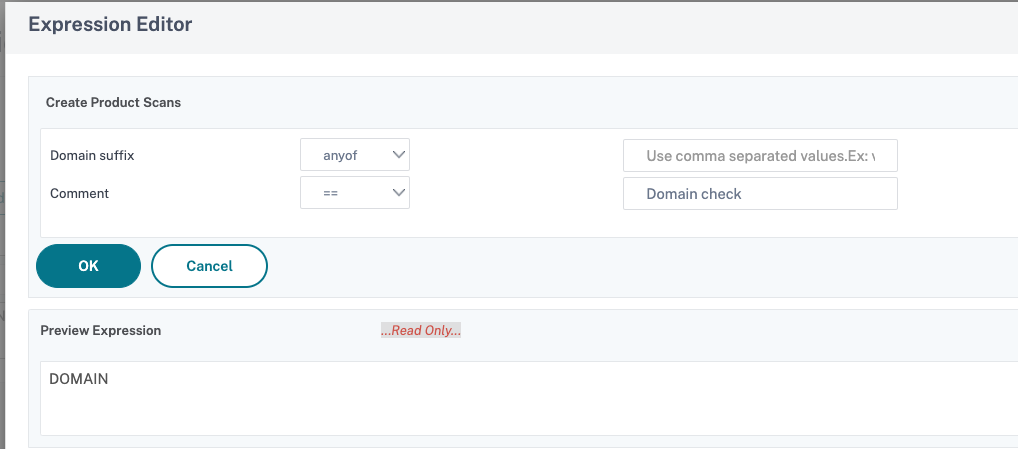
- 单击 + 并输入域后缀和注释(如果有)。在此示例中,’example.com’ 用作域后缀。
-
单击 确定 ,然后单击 完成。
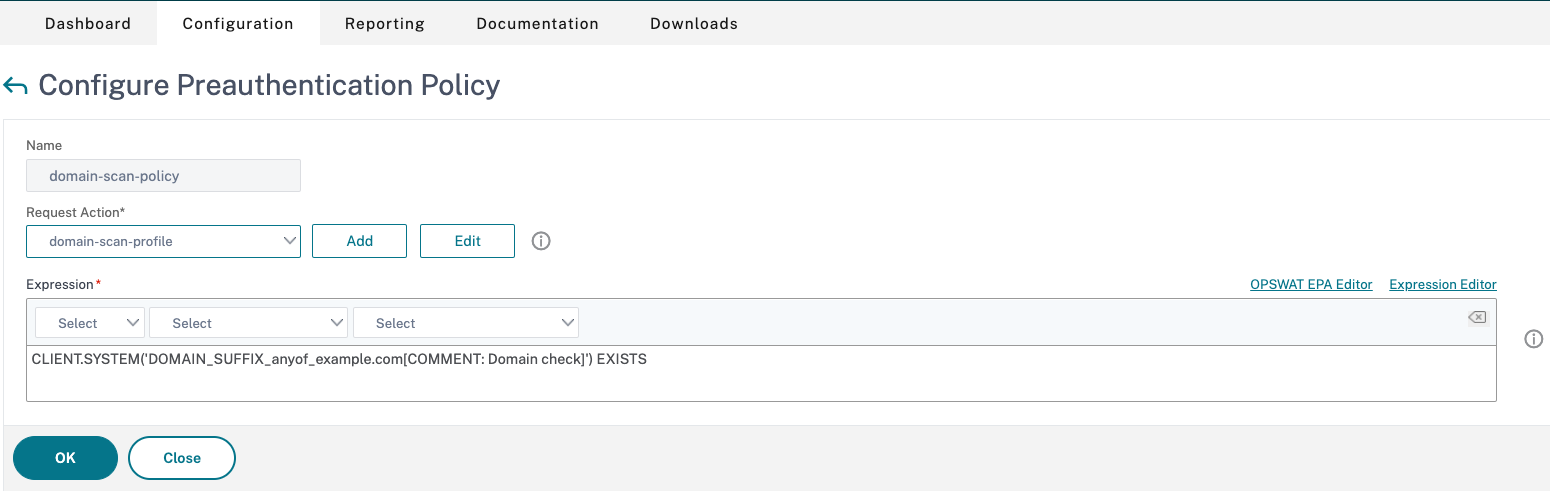
- 在“创建预身份验证策略”页面上,单击“创建”。
- 将策略绑定到虚拟服务器以启用该策略。
- 导航到 NetScaler Gateway > 虚拟服务器。
- 选择虚拟服务器,然后单击 编辑。
- 在 Policies (策略)部分中,单击 + 号。
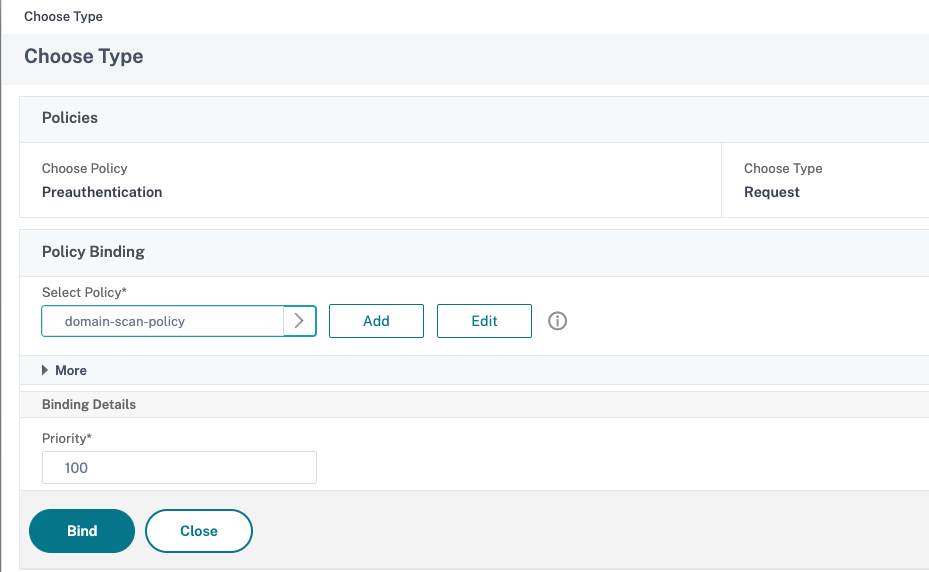
- 在 选择策略中,选择 预身份验证, 然后单击 继续。
- 在 选择策略中,选择为域扫描创建的策略,然后单击 绑定。
- 单击 Done(完成)。 策 略窗格显示绑定到虚拟服务器的其他策略和新的预身份验证策略。
启用扫描后,使用域成员资格与策略中的设置匹配的合适客户端对其进行测试。使用未确认的客户端重复扫描,以验证新策略的功能。
使用 NetScaler CLI 进行配置
要为域检查启用预身份验证策略,请在命令提示符下键入:
add aaa preauthenticationpolicy <policy name> "CLIENT.SYSTEM(DOMAIN_SUFFIX_anyof_<domain>[COMMENT: Domain check]) EXISTS" <Action Name>
<!--NeedCopy-->
以下是域检查的预身份验证策略:
EPA Domain Check CLIENT.SYSTEM('DOMAIN_SUFFIX_anyof_<domain>[COMMENT: Domain check]') EXISTS
<!--NeedCopy-->
共享
共享
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.