NetScaler CPX als Proxy zur Ermöglichung des Ost-West-Datenverkehrsflusses bereitstellen
Bei dieser Bereitstellung fungiert die NetScaler CPX-Instanz als Proxy, um die Kommunikation zwischen Anwendungskontainern auf mehreren Hosts zu ermöglichen. Die NetScaler CPX-Instanz wird zusammen mit den Anwendungen auf mehreren Hosts bereitgestellt und bietet den kürzesten Kommunikationspfad.
Die folgende Abbildung veranschaulicht den Datenverkehrsfluss zwischen zwei Anwendungen über die NetScaler CPX-Instanzen.
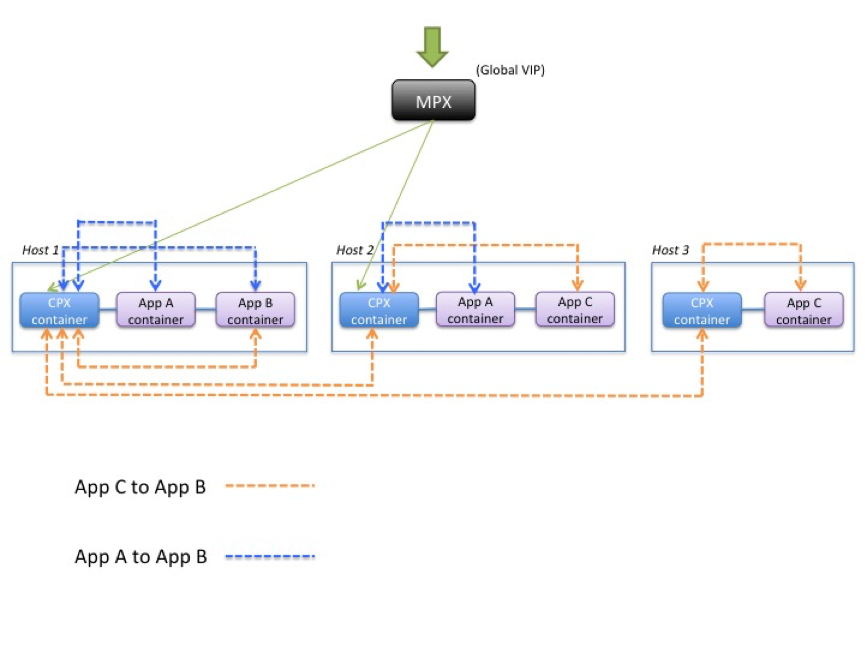
Diese Abbildung zeigt den Datenverkehrsfluss zwischen Anwendung C und Anwendung B sowie zwischen Anwendung A und Anwendung B. Wenn App C (auf einem der Hosts) eine Anfrage an B sendet, wird die Anfrage zuerst vom NetScaler CPX-Container auf demselben Host wie App C empfangen. Anschließend leitet der NetScaler CPX-Container den Datenverkehr an den NetScaler CPX-Container weiter, der auf demselben Host wie App B gehostet wird, und dann wird der Datenverkehr an App B weitergeleitet. Ein ähnlicher Datenverkehrspfad wird verfolgt, wenn App A eine Anfrage an App B sendet.
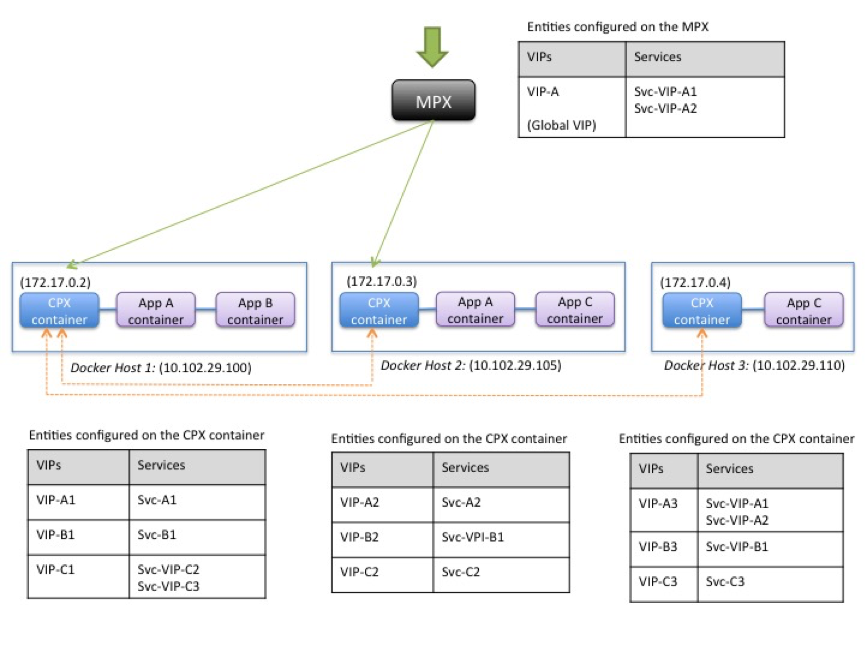
In diesem Beispiel wird auch ein NetScaler MPX bereitgestellt, um den Datenverkehr von Internet über eine globale VIP zu den Anwendungen zu ermöglichen. Der Datenverkehr vom NetScaler MPX wird von den NetScaler CPX-Containern empfangen, die den Datenverkehr dann auf die Anwendungskontainer verteilen.
Das folgende Diagramm veranschaulicht diese Topologie mit den Konfigurationen, die für die Kommunikation eingerichtet werden müssen.
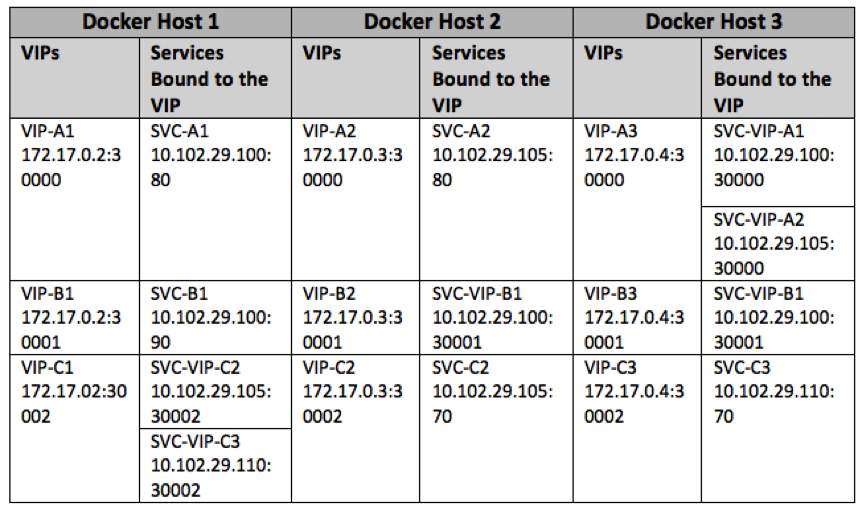
Die folgende Tabelle listet die IP-Adressen und Ports auf, die auf den NetScaler CPX-Instanzen in dieser Beispielkonfiguration konfiguriert sind.
Um dieses Beispielszenario zu konfigurieren, führen Sie den folgenden Befehl an der Linux-Shell-Eingabeaufforderung aus, während Sie den NetScaler CPX-Container auf allen drei Docker-Hosts erstellen:
docker run -dt -p 22 -p 80 -p 161/udp -p 30000-30002: 30000-30002 --ulimit core=-1 --privileged=truecpx:6.2
<!--NeedCopy-->
Führen Sie die folgenden Befehle entweder über die Jobs-Funktion in NetScaler® MAS oder über NITRO-APIs aus.
Auf der NetScaler CPX-Instanz auf Docker-Host 1:
    add lb vserver VIP-A1 HTTP 172.17.0.2 30000
    add service svc-A1 10.102.29.100 HTTP 80
    bind lb vserver VIP-A1 svc-A1
    add lb vserver VIP-B1 HTTP 172.17.0.2 30001
    add service svc-B1 10.102.29.100 HTTP 90
    bind lb vserver VIP-B1 svc-B1
    add lb vserver VIP-C1 HTTP 172.17.0.2 30002
    add service svc-VIP-C2 10.102.29.105 HTTP 30002
    add service svc-VIP-C3 10.102.29.110 HTTP 30002
    bind lb vserver VIP-C1 svc-VIP-C2
    bind lb vserver VIP-C1 svc-VIP-C3
<!--NeedCopy-->
Auf der NetScaler CPX-Instanz auf Docker-Host 2:
    add lb vserver VIP-A2 HTTP 172.17.0.3 30000
    add service svc-A2 10.102.29.105 HTTP 80
    bind lb vserver VIP-A2 svc-A2
    add lb vserver VIP-B2 HTTP 172.17.0.3 30001
    add service svc-VIP-B1 10.102.29.100 HTTP 30001
    bind lb vserver VIP-B2 svc-VIP-B1
    add lb vserver VIP-C2 HTTP 172.17.0.3 30002
    add service svc-C2 10.102.29.105 HTTP 70
    bind lb vserver VIP-C2 svc-C2
<!--NeedCopy-->
Auf der NetScaler CPX-Instanz auf Docker-Host 3:
    add lb vserver VIP-A3 HTTP 172.17.0.4 30000
    add service svc-VIP-A1 10.102.29.100 HTTP 30000
    add service svc-VIP-A2 10.102.29.105 HTTP 30000
    bind lb vserver VIP-A3 svc-VIP-A1
    bind lb vserver VIP-A3 svc-VIP-A2
    add lb vserver VIP-B3 HTTP 172.17.0.4 30001
    add service svc-VIP-B1 10.102.29.100 HTTP 30001
    bind lb vserver VIP-B3 svc-VIP-B1
    add lb vserver VIP-C3 HTTP 172.17.0.4 30002
    add service svc-C3 10.102.29.110 HTTP 70
    bind lb vserver VIP-C3 svc-C3
<!--NeedCopy-->