
Bereitstellen des NetScaler Ingress Controller in OpenShift mithilfe des NetScaler Operator
In diesem Setup konfiguriert der NetScaler Ingress Controller NetScaler MPX oder NetScaler VPX, die sich außerhalb des OpenShift-Clusters befinden.
Voraussetzungen
-
Red Hat OpenShift Cluster (Version 4.1 oder höher).
-
Stellen Sie den NetScaler Operator bereit. Informationen zur Bereitstellung des NetScaler Operator finden Sie unter Bereitstellen des NetScaler Operator.
-
Ermitteln Sie die IP-Adresse, über die der NetScaler Ingress Controller mit NetScaler kommunizieren muss. Diese IP-Adresse kann je nach Art der NetScaler-Bereitstellung eine der folgenden IP-Adressen sein:
-
NSIP (für Standalone-Appliances) – Die Management-IP-Adresse einer Standalone-NetScaler-Appliance. Weitere Informationen finden Sie unter IP-Adressierung in NetScaler.
-
SNIP (für Appliances im Hochverfügbarkeitsmodus) – Die Subnetz-IP-Adresse. Weitere Informationen finden Sie unter IP-Adressierung in NetScaler.
-
CLIP (für Appliances im Clustermodus) – Die Cluster-Management-IP-Adresse (CLIP) für eine geclusterte NetScaler-Bereitstellung. Weitere Informationen finden Sie unter IP-Adressierung für einen Cluster.
-
-
Der Benutzername und das Kennwort von NetScaler VPX oder NetScaler MPX, die als Ingress-Gerät verwendet werden. NetScaler muss über ein Systembenutzerkonto (nicht Standard) mit bestimmten Berechtigungen verfügen, damit der NetScaler Ingress Controller NetScaler VPX oder NetScaler MPX konfigurieren kann. Anweisungen zum Erstellen eines Systembenutzerkontos auf NetScaler finden Sie unter Systembenutzerkonto für NetScaler NetScaler Ingress Controller in NetScaler erstellen.Sie können den Benutzernamen und das Kennwort direkt als Umgebungsvariablen an den Controller übergeben oder OpenShift-Secrets verwenden (empfohlen). Um ein Secret für den Benutzernamen und das Kennwort mit dem folgenden Befehl zu erstellen, ändern Sie
<username>und<password>in die erforderlichen Werte:oc create secret generic nslogin --from-literal=username=<username> --from-literal=password=<password> -
Um in einen beliebigen Service Monitor zu exportieren, installieren Sie die Service Monitor CRD mit dem folgenden Befehl:
oc create -f https://raw.githubusercontent.com/prometheus-operator/prometheus-operator/refs/heads/main/example/prometheus-operator-crd/monitoring.coreos.com_servicemonitors.yaml
Bereitstellen des NetScaler Ingress Controller als eigenständiger Pod mithilfe des NetScaler Operator
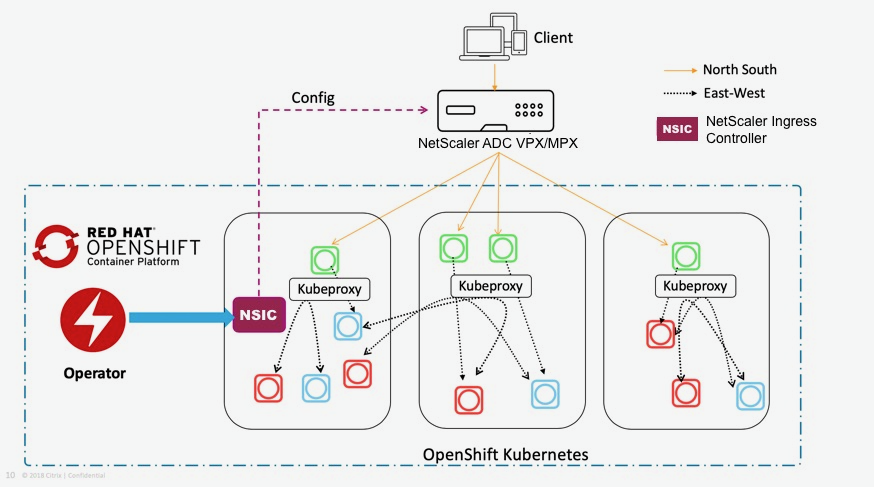
Mithilfe des NetScaler Operator können Sie den NetScaler Ingress Controller als eigenständigen Pod in einem OpenShift-Cluster bereitstellen. Der NetScaler Ingress Controller konfiguriert NetScaler MPX oder NetScaler VPX, die als Ingress-Gerät oder Router für eine im OpenShift-Cluster ausgeführte Anwendung bereitgestellt werden. Das folgende Diagramm erläutert die Topologie:
Führen Sie die folgenden Schritte aus:
-
Melden Sie sich bei der OpenShift 4.x Cluster-Konsole an.
-
Stellen Sie eine Apache-Anwendung über die Konsole bereit.
-
Navigieren Sie zu Workloads > Deployments > Create Deployment und verwenden Sie die folgende YAML-Datei, um die Bereitstellung zu erstellen.HINWEIS:Die Apache-Anwendung dient nur zu Demonstrationszwecken. Sie können die YAML-Datei entsprechend Ihren Anforderungen anpassen.
---
 apiVersion: apps/v1
 kind: Deployment
 metadata:
   name: apache
   labels:
       name: apache
 spec:
   selector:
     matchLabels:
       app: apache
   replicas: 2
   template:
     metadata:
       labels:
         app: apache
     spec:
       containers:
       - name: apache
         image: httpd:latest
         ports:
         - containerPort: 80
     ---
-
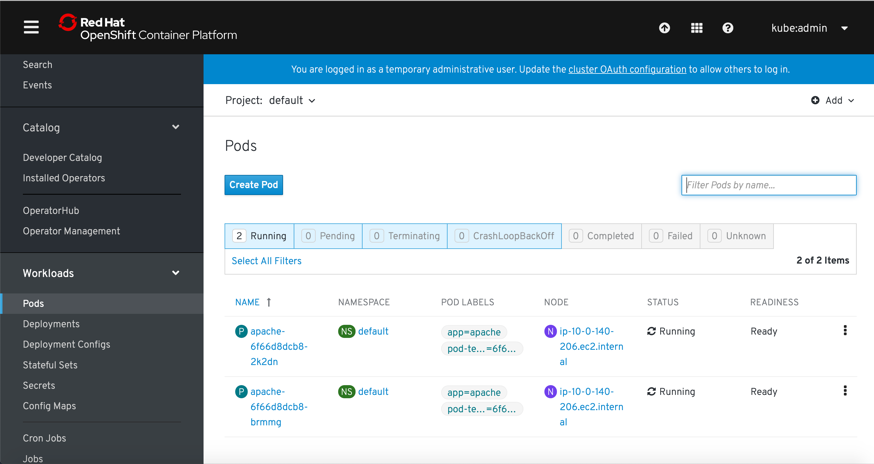
Navigieren Sie zum Abschnitt Workloads > Pods und stellen Sie sicher, dass die Apache-Anwendungs-Pods aktiv sind.
-
-
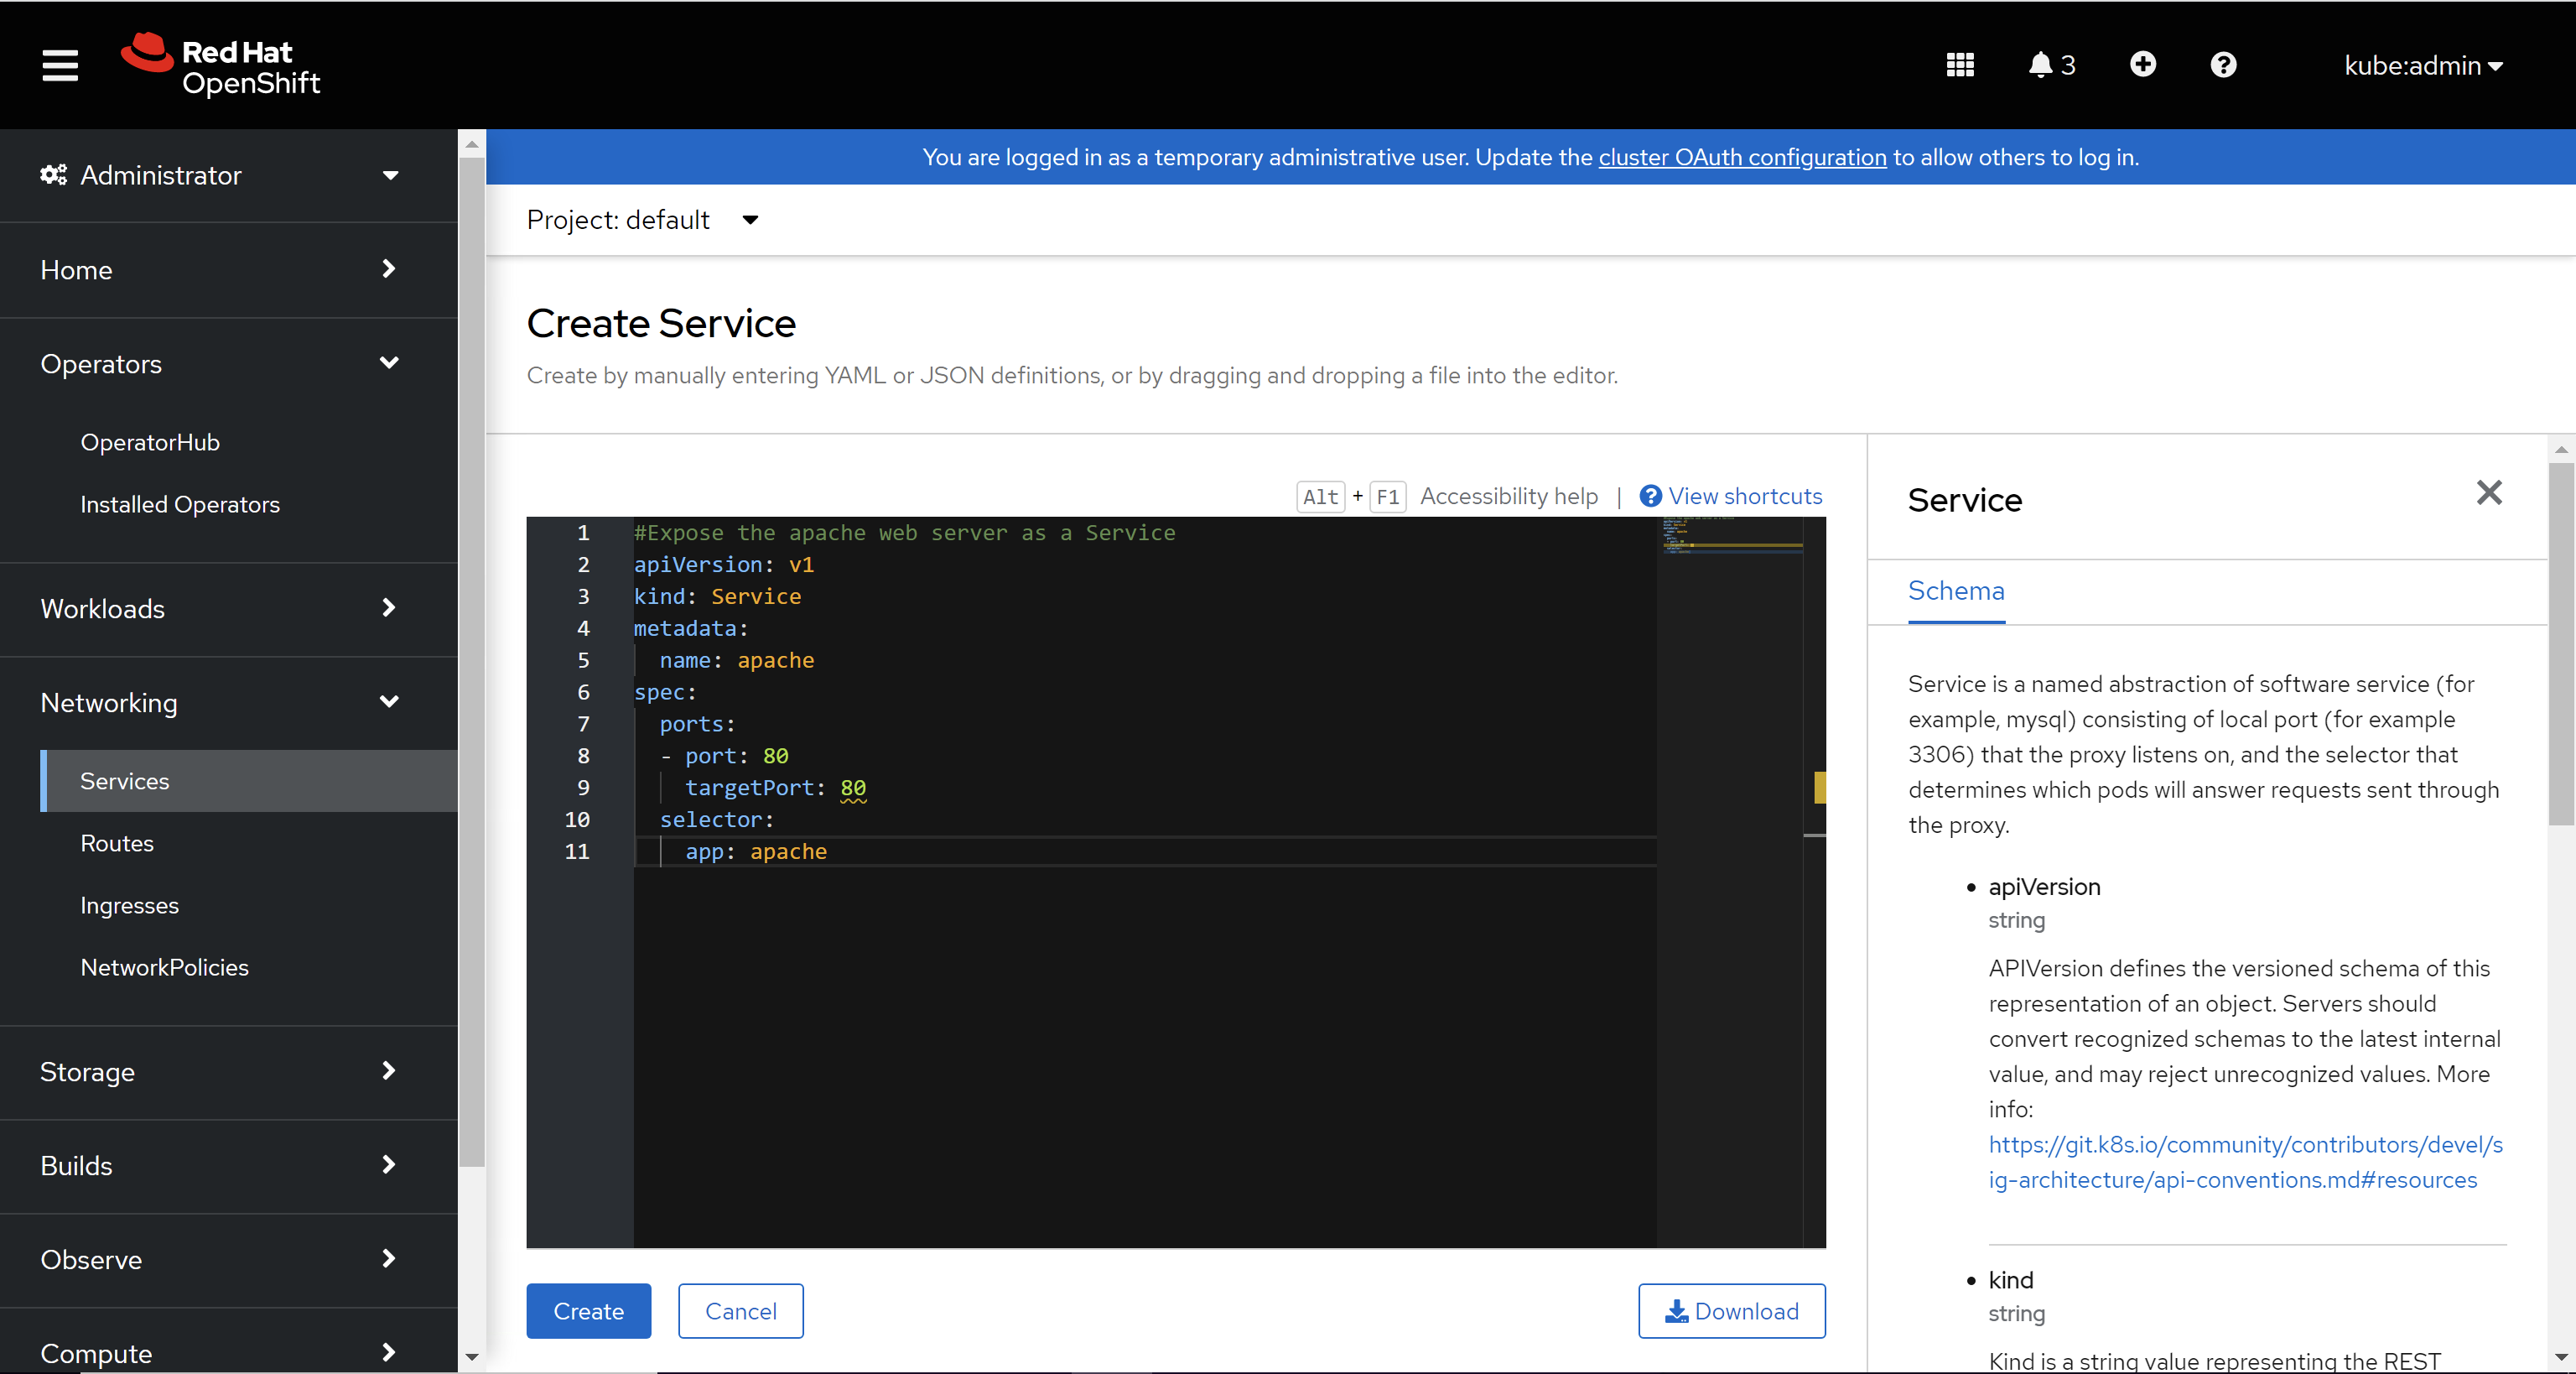
Erstellen Sie einen Dienst für die Apache-Anwendung. Navigieren Sie zu Networking > Services > Create Service und verwenden Sie die folgende YAML-Datei.
apiVersion: v1
 kind: Service
 metadata:
   name: apache
 spec:
   ports:
   - port: 80
     targetPort: 80
   selector:
     app: apache
-
Erstellen Sie einen Ingress für die Apache-Anwendung. Navigieren Sie zu Networking > Ingress > Create Ingress und verwenden Sie die folgende YAML, um den Ingress zu erstellen. Stellen Sie sicher, dass Sie die VIP-Adresse von NetScaler VPX in der Ingress-YAML aktualisieren, bevor Sie sie im Cluster anwenden.
apiVersion: networking.k8s.io/v1
 kind: Ingress
 metadata:
   annotations:
     ingress.citrix.com/frontend-ip: <NSVIP>
   name: vpx-ingress
   spec:
     ingressClassName: nsic-vpx
     rules:
     - host: citrix-ingress-operator.com
       http:
         paths:
         - backend:
             service:
               name: apache
               port:
                 number: 80
           path: /
           pathType: Prefix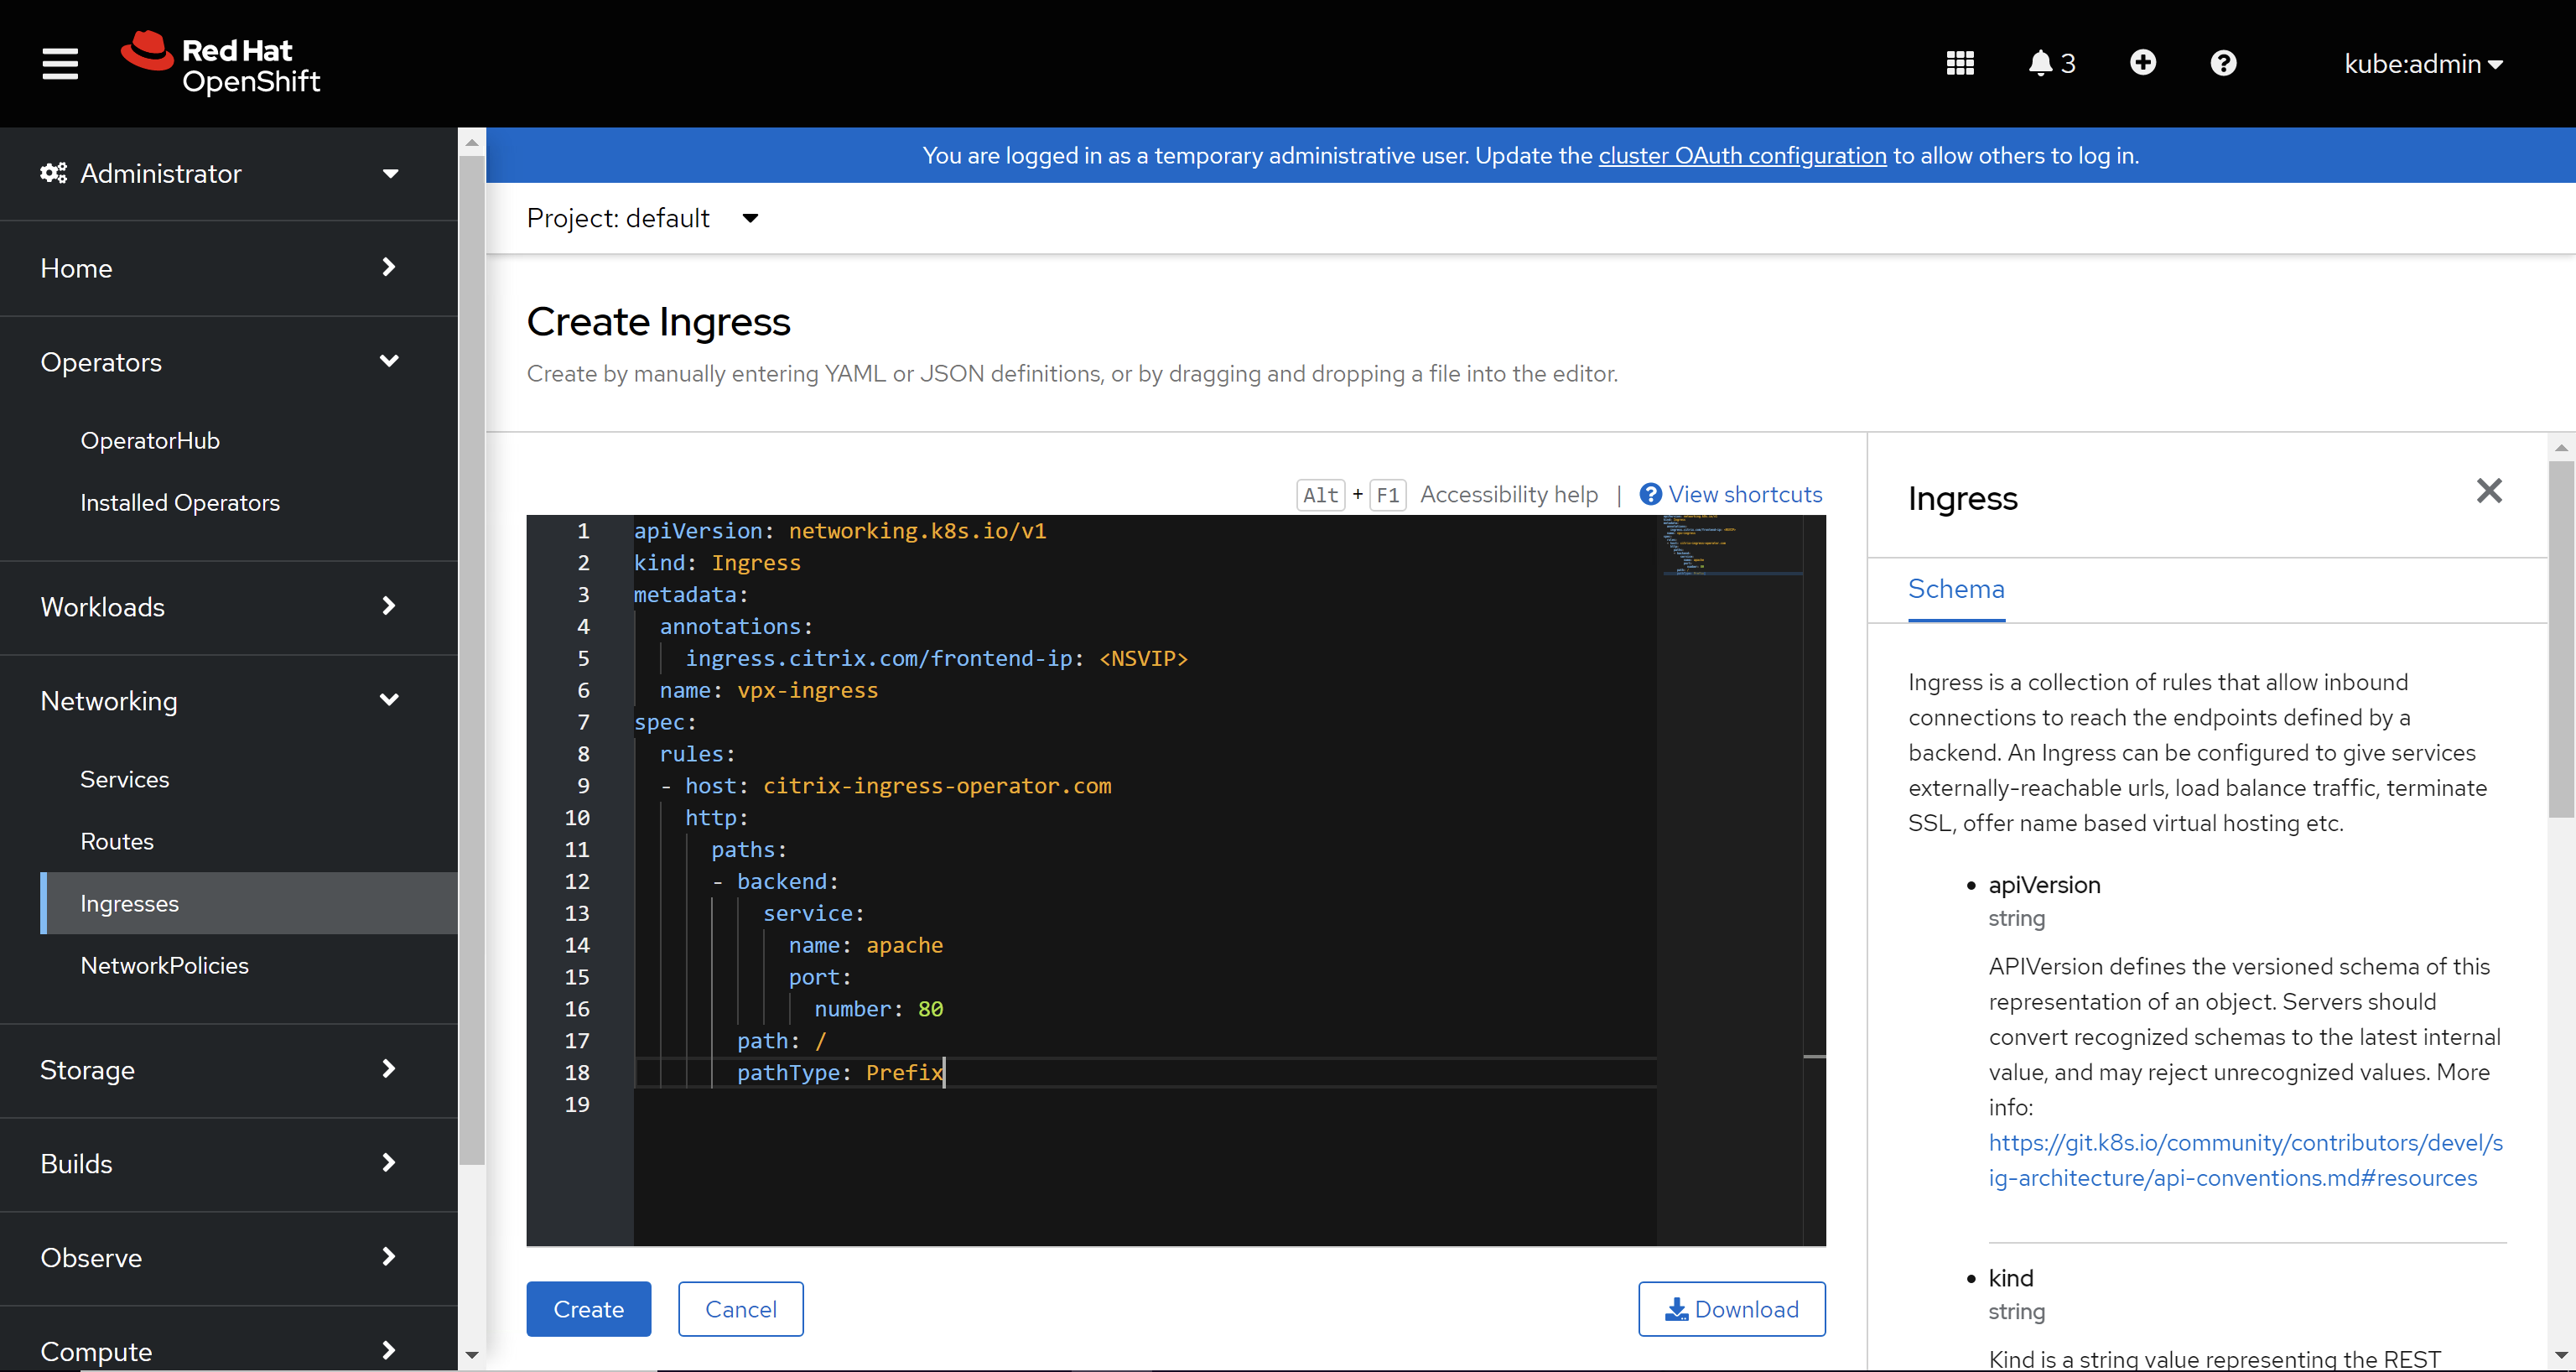
-
Navigieren Sie zu Operators > Installed Operators und klicken Sie auf NetScaler® Operator.

-
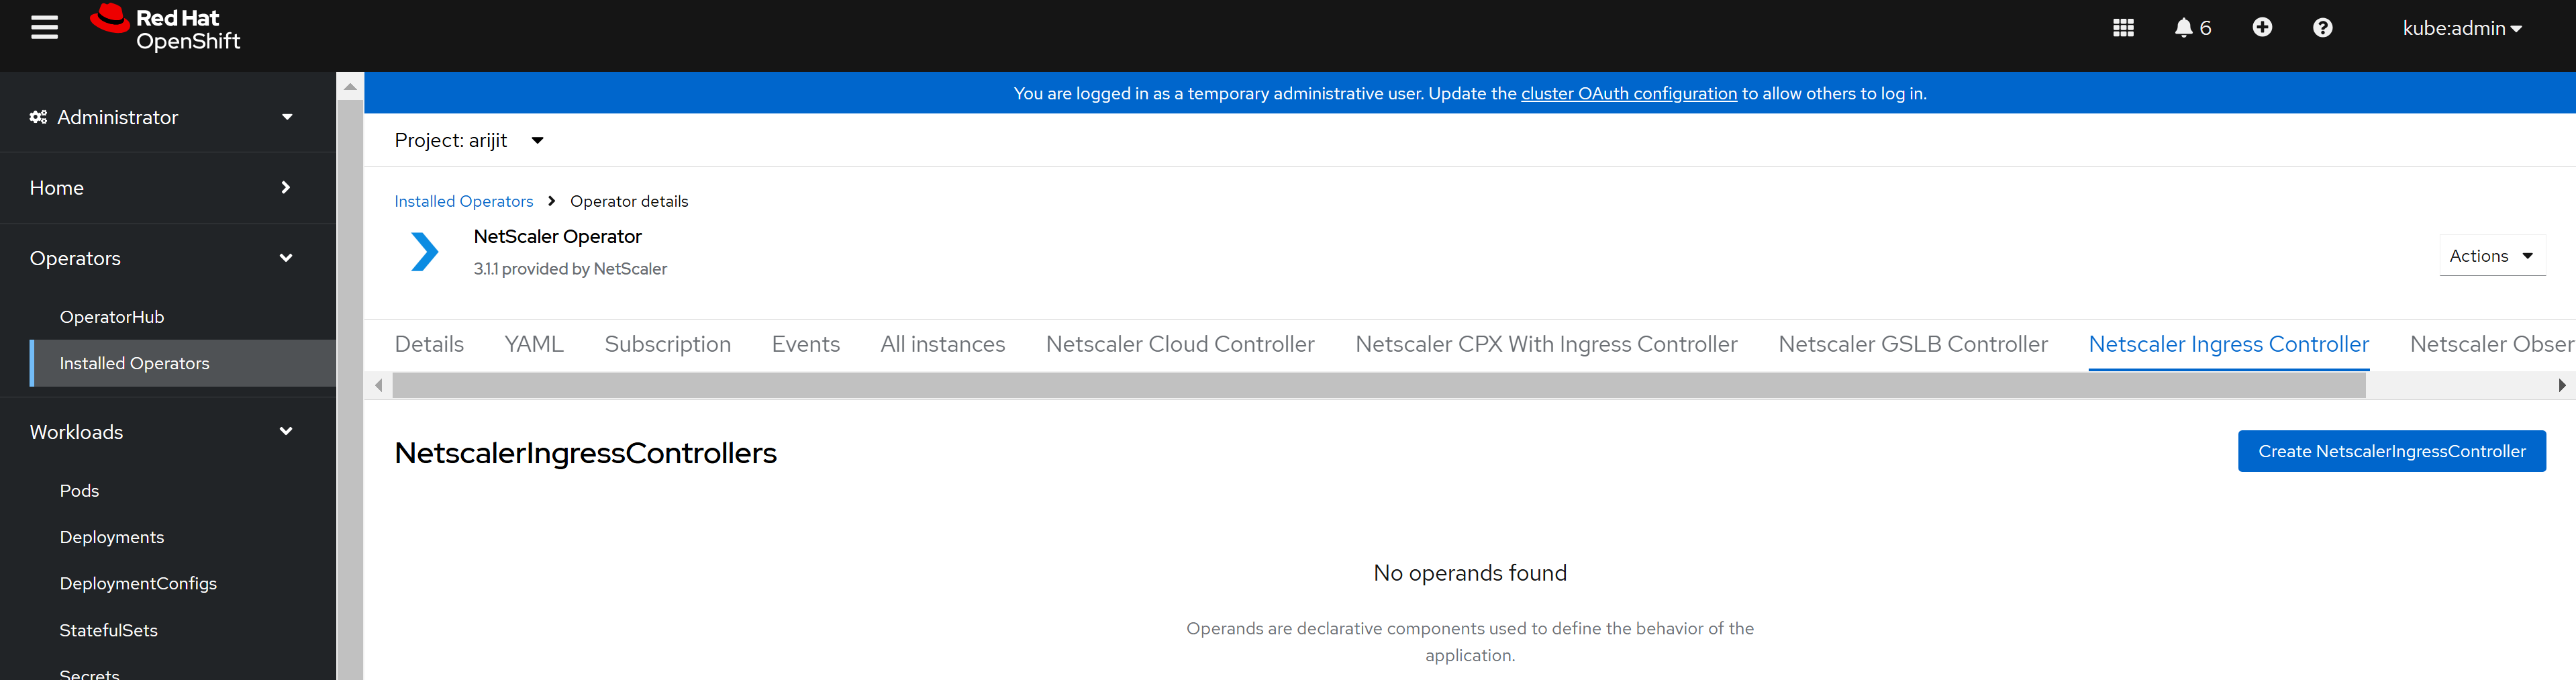
Klicken Sie auf die Registerkarte NetScaler NetScaler Ingress Controller und wählen Sie Create NetScalerIngressController.
 Die YAML-Definition des NetScaler NetScaler Ingress Controllers wird angezeigt. Optional können Sie die Schaltfläche
Form viewauswählen und die Parameter in einem Formular aktualisieren.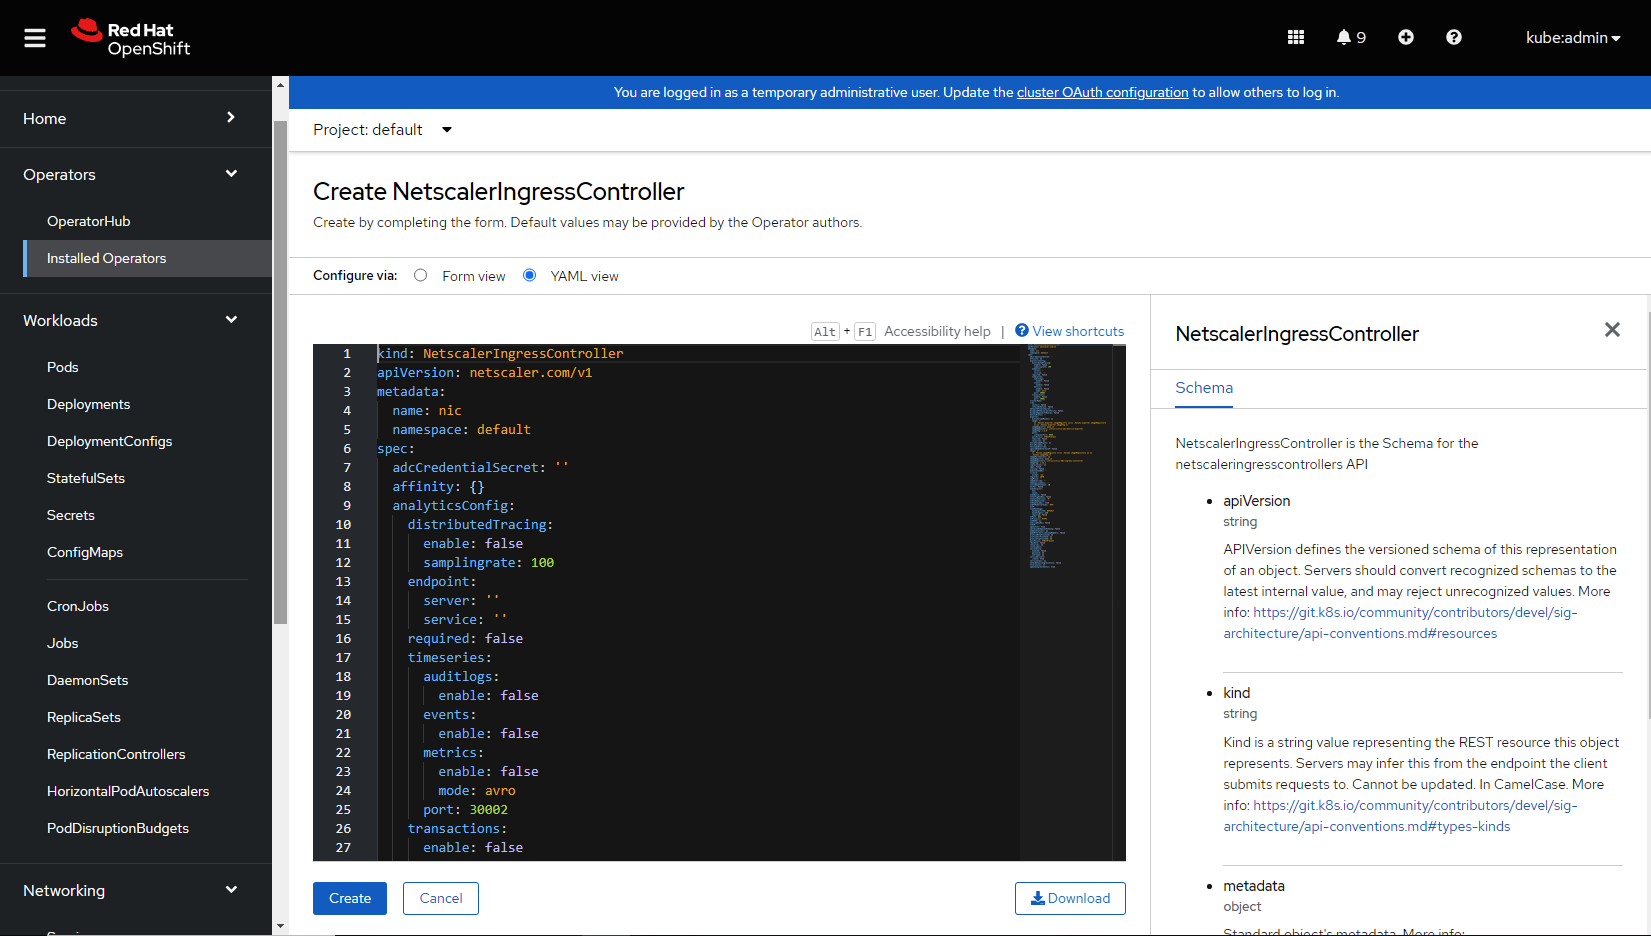
-
Beachten Sie die folgende Tabelle, die die obligatorischen und optionalen Parameter auflistet, die Sie während der Installation konfigurieren können.Hinweis:
-
Stellen Sie sicher, dass der Parameter
acceptLicenseaufYesgesetzt ist. -
Geben Sie einen eindeutigen Wert für
entityPrefixan. -
Geben Sie die IP-Adresse der NetScaler VPX-Instanz für den Parameter
nsIPund das Kubernetes-Secret, das mit NetScaler VPX-Anmeldeinformationen erstellt wurde, im ParameteradcCredentialSecretan. -
Um den NetScaler Ingress Controller mit der in diesem Verfahren angegebenen Ingress-Ressource zu verknüpfen, geben Sie den Ingress-Klassennamen mit dem Parameter
ingressClassalsingressClass: [‘NSIC-vpx’]an.
-
Hinweis:
Optional können Sie auf
form view klicken und die Parameter nach Bedarf einstellen.
Sie können weitere verfügbare Parameter je nach Anwendungsfall konfigurieren.
| Parameter | Obligatorisch oder optional | Standardwert | Beschreibung |
|---|---|---|---|
| acceptLicense | Obligatorisch | Nein | Setzen Sie diesen Wert auf Yes, um die EULA des NetScaler Ingress Controllers zu akzeptieren. |
| Affinität | Optional | N/V | Affinitäts-Labels für die Pod-Zuweisung. |
| extraVolumes | Optional | N/V | Zusätzliche VolumeMounts, die gemountet werden sollen. |
| imagePullSecrets | Optional | N/A | Liste der Kubernetes-Secrets, die zum Abrufen der Images aus einer privaten Docker-Registry oder einem Repository verwendet werden sollen. Weitere Informationen zum Erstellen dieses Secrets finden Sie unter Pull an Image from a Private Registry. |
| nodeSelector | Optional | N/A | Das Schlüssel-Wert-Paar des Knoten-Labels, das für die nodeSelector-Option in der NetScaler Ingress Controller-Bereitstellung verwendet werden soll. |
| podAnnotations | Optional | N/A | Zuordnung von Anmerkungen, die den Pods hinzugefügt werden sollen. |
| Tolerierungen | Optional | N/A | Die Toleranzen für die NetScaler Ingress Controller-Bereitstellung. |
| Parameter | Obligatorisch/Optional | Standardwert | Beschreibung |
|---|---|---|---|
| analyticsConfig | |||
| distributedTracing.enable | Optional | falsch | Setzen Sie diesen Wert auf true, um OpenTracing in NetScaler zu aktivieren. |
| distributedTracing.samplingrate | Optional | 100 | OpenTracing-Abtastrate in Prozent. |
| erforderlich | Obligatorisch | falsch | Setzen Sie diesen Wert auf true, wenn Sie NetScaler so konfigurieren möchten, dass Metriken und Transaktionsdatensätze an den Analyseserver gesendet werden. |
| endpoint.metrics.service | Optional | N/A | Die IP-Adresse oder DNS-Adresse des Analyseservers. Format: servicename.namespace, servicename.namespace.svc.cluster.local,namespace/servicename. |
| endpoint.transactions.service | Optional | N/A | Eine IP-Adresse oder ein Dienstname mit dem Namespace des im Kubernetes-Umfeld bereitgestellten Analysedienstes. Format: namespace/servicename. |
| timeseries.port | Optional | 30002 | Der Port, der verwendet wird, um den Analysedienst außerhalb des Clusters für einen Zeitreihen-Endpunkt verfügbar zu machen. |
| timeseries.auditlogs.enable | Optional | falsch | Setzen Sie diesen Wert auf true, um Audit-Log-Daten von NetScaler zu exportieren. |
| timeseries.events.enable | Optional | falsch | Setzen Sie diesen Wert auf true, um Ereignisse von NetScaler zu exportieren. |
| timeseries.metrics.enable | Optional | falsch | Setzen Sie diesen Wert auf true, um das Senden von Metriken von NetScaler zu aktivieren. |
| timeseries.metrics.mode | Optional | Avro | Modus des Metrik-Endpunkts. |
| timeseries.metrics.exportFrequency | Optional | 30 | Zeitintervall für den Export von Zeitreihendaten. Mögliche Werte liegen zwischen 30 und 300 Sekunden. |
| timeseries.metrics.schemaFile | Optional | schema.json | Name einer Schemadatei mit den erforderlichen NetScaler-Zählern, die für den Metrik-Collector hinzugefügt und konfiguriert werden sollen. Eine Referenz-Schemadatei reference_schema.json mit allen unterstützten Zählern ist auch im Pfad /var/metrics_conf/ verfügbar. Diese Schemadatei kann als Referenz verwendet werden, um eine benutzerdefinierte Liste von Zählern zu erstellen. |
| timeseries.metrics.enableNativeScrape | Optional | falsch | Setzen Sie diesen Wert auf true für den nativen Export von Metriken. |
| transactions.port | Optional | 30001 | Der Port, der verwendet wird, um den Analysedienst außerhalb des Clusters für einen Transaktionsendpunkt verfügbar zu machen. |
| transactions.enable | Optional | falsch | Setzen Sie diesen Wert auf true, um Transaktionen von NetScaler zu exportieren. |
| Parameter | Obligatorisch/Optional | Standardwert | Beschreibung |
|---|---|---|---|
| Exporter | |||
| extraVolumeMounts | Optional | N/A | Zusätzliche VolumeMounts, die im Exporter-Container gemountet werden sollen. |
| Image | Optional | quay.io/netscaler/netscaler-adc-metrics-exporter@sha<sha value of the latest release> |
Das Metrik-Exporter-Image, das auf Quay.io gehostet wird. |
| erforderlich | Optional | falsch | Auf true setzen, um den Exporter for NetScaler Stats zusammen mit dem NetScaler Ingress Controller auszuführen und Metriken für den NetScaler MPX oder NetScaler VPX abzurufen. |
| pullPolicy | Optional | IfNotPresent | Die Pull-Richtlinie für das Exporter-Image. |
| ports.containerPort | Optional | 8888 | Der Container-Port des Exporters. |
| Ressourcen | Optional | N/A | CPU-/Speicherressourcen für einen Metrik-Exporter-Container. |
| serviceMonitorExtraLabels | Optional | N/A | Zusätzliche Labels für einen Service-Monitor, wenn der Exporter aktiviert ist. |
| Parameter | Obligatorisch/Optional | Standardwert | Beschreibung |
|---|---|---|---|
| ingressController | |||
| clusterName | Optional | N/A | Eine eindeutige Kennung des Kubernetes-Clusters, auf dem der NetScaler Ingress Controller bereitgestellt wird. |
| defaultSSLCertSecret | Optional | N/A | Kubernetes-Secret-Name, der als Standard-Nicht-SNI-Zertifikat in NetScaler verwendet werden soll. |
| defaultSSLSNICertSecret | Optional | N/A | Kubernetes-Secret-Name, der als Standard-SNI-Zertifikat in NetScaler verwendet werden soll. |
| disableAPIServerCertVerify | Optional | falsch | Legen Sie diesen Parameter auf True fest, um die API-Server-Zertifikatsüberprüfung zu deaktivieren. |
| disableOpenshiftRoutes | Optional | falsch | Standardmäßig werden OpenShift-Routen in der OpenShift-Umgebung verarbeitet. Dieser Parameter kann verwendet werden, um die Verarbeitung der OpenShift-Routen durch den NetScaler Ingress Controller zu deaktivieren. |
| enableLivenessProbe | Optional | wahr | Auf false setzen, um die Einstellungen für die Liveness-Probe für den NetScaler Ingress Controller zu deaktivieren. |
| enableReadinessProbe | Optional | wahr | Auf false setzen, um die Einstellungen für die Readiness-Probe für den NetScaler Ingress Controller zu deaktivieren. |
| entityPrefix | Optional | N/A | Das Präfix für die Ressourcen auf NetScaler MPX oder NetScaler VPX. |
| ignoreNodeExternalIP | Optional | Falsch | Beim Hinzufügen der Knoten-IP-Adresse als Dienstgruppenmitglied für LoadBalancer-Dienste oder NodePort-Dienste hat der NetScaler Ingress Controller ein Auswahlkriterium, bei dem er Node ExternalIP wählt, falls verfügbar, und Node InternalIP, falls Node ExternalIP nicht verfügbar ist. Einige Benutzer möchten jedoch möglicherweise Node InternalIP anstelle von Node ExternalIP verwenden, selbst wenn Node ExternalIP vorhanden ist. Wenn diese Variable auf true gesetzt ist, priorisiert NSIC die Verwendung der Node InternalIP für Dienstgruppenmitglieder, selbst wenn Node ExternalIP vorhanden ist. |
| Image | Obligatorisch | quay.io/netscaler/netscaler-k8s-ingress-controller@sha value of latest release |
Das NetScaler Ingress Controller-Image, das auf Quay.io gehostet wird. |
| ingressClass | Optional | N/A | Parameter zum Zuordnen einer bestimmten Ingress-Ressource zum NetScaler Ingress Controller. Weitere Informationen zur Ingress-Klasse finden Sie unter Ingress-Klassen-Unterstützung. Für Kubernetes-Versionen >= 1.19 erstellt dieser Parameter ein IngressClass-Objekt mit dem hier angegebenen Namen. |
| extraVolumeMounts | Optional | N/A | Zusätzliche VolumeMounts, die im NetScaler Ingress Controller-Container gemountet werden sollen. |
| IP-Adressverwaltung | Optional | falsch | Setzen Sie diesen Parameter auf true, um den IPAM-Controller zu verwenden, um automatisch eine IP-Adresse für den Dienst vom Typ LoadBalancer zuzuweisen. |
| jsonLog | Optional | falsch | Setzen Sie dieses Argument auf true, wenn Protokollnachrichten im JSON-Format erforderlich sind. |
| kubernetesURL | Optional | N/A | Die kube-apiserver-URL, die der NetScaler Ingress Controller zum Registrieren der Ereignisse verwendet. Wenn der Wert nicht angegeben ist, verwendet der NetScaler Ingress Controller die interne kube-apiserver IP-Adresse. |
| livenessProbe | Optional | N/A | LivenessProbe-Einstellungen für NetScaler Ingress Controller. |
| logLevel | Optional | INFO | Die Protokollierungsstufe zur Steuerung der vom NetScaler Ingress Controller generierten Protokolle. Die unterstützten Protokollierungsstufen sind: CRITICAL, ERROR, WARNING, INFO, DEBUG, TRACE und NONE. |
| logProxy | Optional | N/A | Elasticsearch- oder Kafka- oder Zipkin-Endpunkt für den NetScaler Observability Exporter. |
| multiClusterPrefix | Optional | mc | Das Präfix für die gemeinsam genutzten Ressourcen auf NetScaler MPX oder NetScaler VPX für die Multicluster-Ingress-Funktion. NetScaler Ingress Controller, die die IP-Adresse des virtuellen Content-Switching-Servers gemeinsam nutzen, müssen mit demselben Wert für multiClusterPrefix konfiguriert werden. Weitere Informationen finden Sie (https://docs.netscaler.com/de-de/netscaler-k8s-ingress-controller/deploy/multicluster-ingress). |
| namespaceLabels | Optional | N/A | Geben Sie die Namespace-Label-Selektoren an, die vom NetScaler Ingress Controller für routeSharding im OpenShift-Cluster verwendet werden sollen. |
| nodeLabels | Optional | "" | Wenn sich Pods auf Knoten mit Knoten-Labels befinden, konfiguriert der NetScaler Ingress Controller den NetScaler, um die VIP über BGP zu bewerben. |
| nodeWatch | Optional | falsch | Setzen Sie den Parameter auf true, wenn Sie die Netzwerkroute von NetScaler MPX oder NetScaler VPX zu den Pods im Kubernetes-Cluster automatisch konfigurieren möchten. Weitere Informationen finden Sie unter Route auf der NetScaler-Instanz automatisch konfigurieren. |
| nsncPbr | Optional | falsch | Setzen Sie diesen Parameter auf true, um den NetScaler Ingress Controller darüber zu informieren, dass der NetScaler Node Controller Policy Based Routes (PBR) auf NetScaler konfiguriert. Weitere Informationen finden Sie unter NSNC-PBR-SUPPORT |
| openShift | Optional | wahr | Legen Sie diesen Parameter auf false fest, wenn die OpenShift-Umgebung nicht verwendet wird. |
| optimizeEndpointBinding | Optional | falsch | Legen Sie diesen Parameter auf true fest, um die Bindung von Back-End-Endpunkten an eine Dienstgruppe in einem einzigen API-Aufruf zu ermöglichen. Empfohlen, wenn die Anzahl der Endpunkte (Pods) pro Anwendung groß ist. Gilt nur für NetScaler Version >=13.0-45.7. |
| podIPsforServiceGroupMembers | Optional | falsch | Standardmäßig fügt der NetScaler Ingress Controller die Knoten-IP-Adresse und den Knoten-Port als Dienstgruppenmitglieder hinzu, wenn LoadBalancer-Dienste und NodePort-Dienste konfiguriert werden. Wenn auf True gesetzt, fügt der NetScaler Ingress Controller die Pod-IP-Adresse und den Pod-Port anstelle der Knoten-IP-Adresse und des Knoten-Ports hinzu. Sie können diesen Parameter auf true setzen, wenn eine Route zwischen NetScaler und internen Pods von K8s-Clustern besteht, entweder über das Argument feature-node-watch oder über den NetScaler Node Controller. |
| profileHttpFrontend | Optional | N/A | Das Frontend-HTTP-Profil kann auf zwei Arten konfiguriert werden: inline über die Konfiguration oder über ein vorhandenes vorkonfiguriertes Profil. Ein leerer Wert ist ebenfalls zulässig. Weitere Informationen finden Sie unter Konfiguration mit FRONTEND_HTTP_PROFILE. |
| profileSslFrontend | Optional | N/A | Das Frontend-SSL-Profil kann auf zwei Arten konfiguriert werden: inline über die Konfiguration oder über ein vorhandenes vorkonfiguriertes Profil. Ein leerer Wert ist ebenfalls zulässig. profileSslFrontend.bindings.ciphers kann nur mit der Konfiguration verwendet werden. Weitere Informationen finden Sie unter Konfiguration mit FRONTEND_SSL_PROFILE. |
| profileTcpFrontend | Optional | N/A | Das Frontend-TCP-Profil kann auf zwei Arten konfiguriert werden: inline über die Konfiguration oder über ein vorhandenes vorkonfiguriertes Profil. Ein leerer Wert ist ebenfalls zulässig. Weitere Informationen finden Sie unter Konfiguration mit FRONTEND_TCP_PROFILE. |
| pullPolicy | Obligatorisch | IfNotPresent | Die Image-Pull-Policy des NetScaler Ingress Controllers. |
| rbacRole | Optional | falsch | Legen Sie diesen Parameter auf true fest, um den NetScaler Ingress Controller mit der RBAC-Rolle rbacRole=true bereitzustellen; standardmäßig wird der NetScaler Ingress Controller mit der RBAC ClusterRole (rbacRole=false) installiert. |
| readinessProbe | Optional | N/A | Einstellungen der Readiness-Probe des NetScaler Ingress Controllers. |
| Ressourcen | Optional | N/A | CPU-/Speicherressourcen für den NetScaler Ingress Controller Container. |
| routeLabels | Optional | N/A | Die Routenlabel-Selektoren, die vom NetScaler Ingress Controller für das RouteSharding im OpenShift-Cluster verwendet werden sollen. |
| serviceClass | Optional | N/A | Parameter, der verwendet wird, um nur bestimmte Dienste dem NetScaler Ingress Controller zuzuordnen, wenn mehrere Ingress-Controller bereitgestellt werden. Weitere Informationen zur Dienstklasse finden Sie unter Unterstützung der Dienstklasse. |
| setAsDefaultIngressClass | Optional | False | Legt das IngressClass-Objekt als Standard-Ingress-Klasse fest. Neuen Ingresses ohne angegebenes Feld „ingressClassName“ wird diese Ingress-Klasse zugewiesen. Dieser Parameter ist nur für Kubernetes-Versionen >= 1.19 anwendbar. |
| updateIngressStatus | Optional | wahr | Legen Sie diesen Parameter fest, wenn das Feld Status.LoadBalancer.Ingress der vom NetScaler Ingress Controller verwalteten Ingress-Ressourcen mit zugewiesenen IP-Adressen aktualisiert werden muss. Weitere Informationen finden Sie hier. |
| Parameter | Obligatorisch/Optional | Standardwert | Beschreibung |
|---|---|---|---|
| Netzskalierer | |||
| adcCredentialSecret | Obligatorisch | NA | Geheimnis, das für den NetScaler Ingress Controller erforderlich ist, um eine Verbindung zu NetScaler herzustellen. |
| nitroReadTimeout | Optional | 20 | Das Nitro-Lese-Timeout in Sekunden. |
| nsConfigDnsRec | Optional | falsch | Auf true setzen, um die Hinzufügung von DNS-Adresdatensätzen in NetScaler über Ingress zu ermöglichen. |
| nsCookieVersion | Optional | 0 | Die Version des Persistenz-Cookies (0 oder 1). |
| nsDnsNameserver | Optional | N/A | DNS-Nameserver in NetScaler. |
| nsHTTP2ServerSide | Optional | AUS | Legen Sie diesen Parameter auf ON fest, um HTTP2 für NetScaler-Dienstgruppenkonfigurationen zu aktivieren. |
| nsIP | Obligatorisch | N/A | NetScaler IP-Adresse. |
| nsLbHashAlgo.required | Optional | falsch | Der konsistente Hashing-Algorithmus für den Lastausgleich. |
| nsLbHashAlgo.hashFingers | Optional | 256 | Die Anzahl der Finger, die für den Hashing-Algorithmus verwendet werden sollen. Mögliche Werte liegen zwischen 1 und 1024. |
| nsLbHashAlgo.hashAlgorithm | Optional | Standard | Der unterstützte Algorithmus. Die unterstützten Algorithmen sind default, jarh und prac. |
| nsPort | Optional | 443 | Der Port, der vom NetScaler Ingress Controller für die Kommunikation mit NetScaler verwendet wird. Für HTTP kann Port 80 verwendet werden. |
| nsProtocol | Optional | HTTPS | Das Protokoll, das vom NetScaler Ingress Controller zur Kommunikation mit NetScaler verwendet wird. Sie können HTTP auf Port 80 verwenden. |
| nsSNIPS | Optional | N/A | Die Liste der Subnetz-IP-Adressen auf dem NetScaler, die zur Erstellung von PBR-Routen anstelle von statischen Routen verwendet wird PBR-Unterstützung |
| nsSvcLbDnsRec | Optional | falsch | Setzen Sie diesen Parameter auf true, um die Hinzufügung von DNS-Adressdatensätzen in NetScaler über den Typ LoadBalancer Service zu aktivieren. |
| nsVIP | Optional | N/A | Die virtuelle IP-Adresse auf NetScaler. |
-
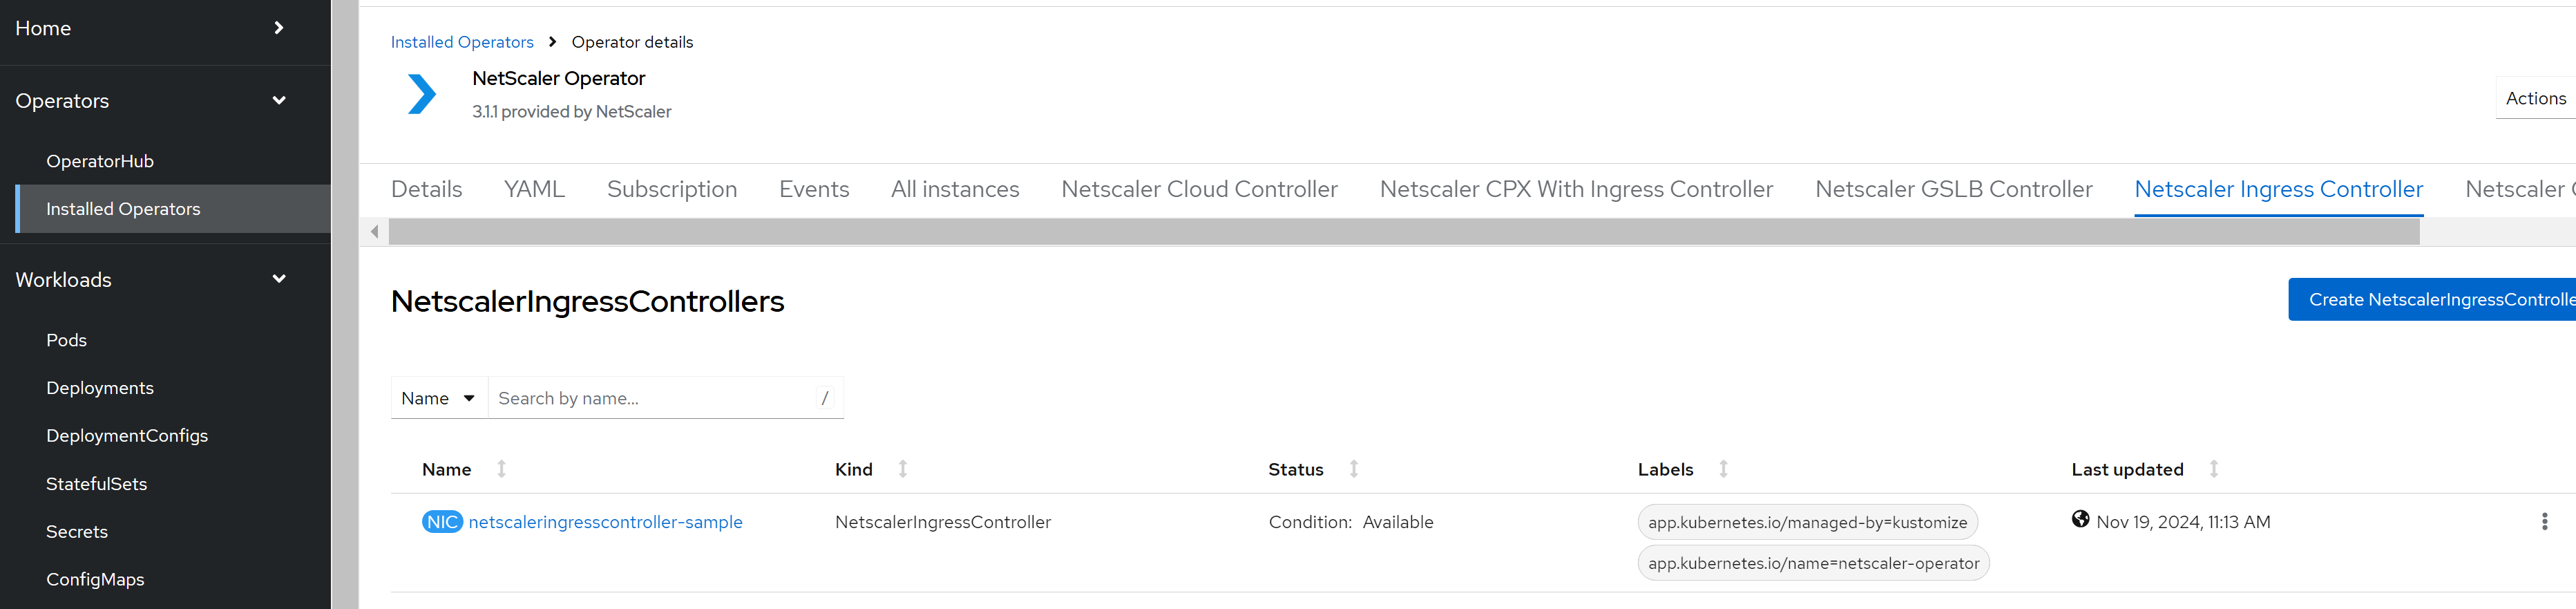
Nachdem Sie die Werte für die erforderlichen Parameter aktualisiert haben, klicken Sie auf Erstellen.Stellen Sie sicher, dass der NetScaler Ingress Controller erfolgreich bereitgestellt und initialisiert wurde.
-
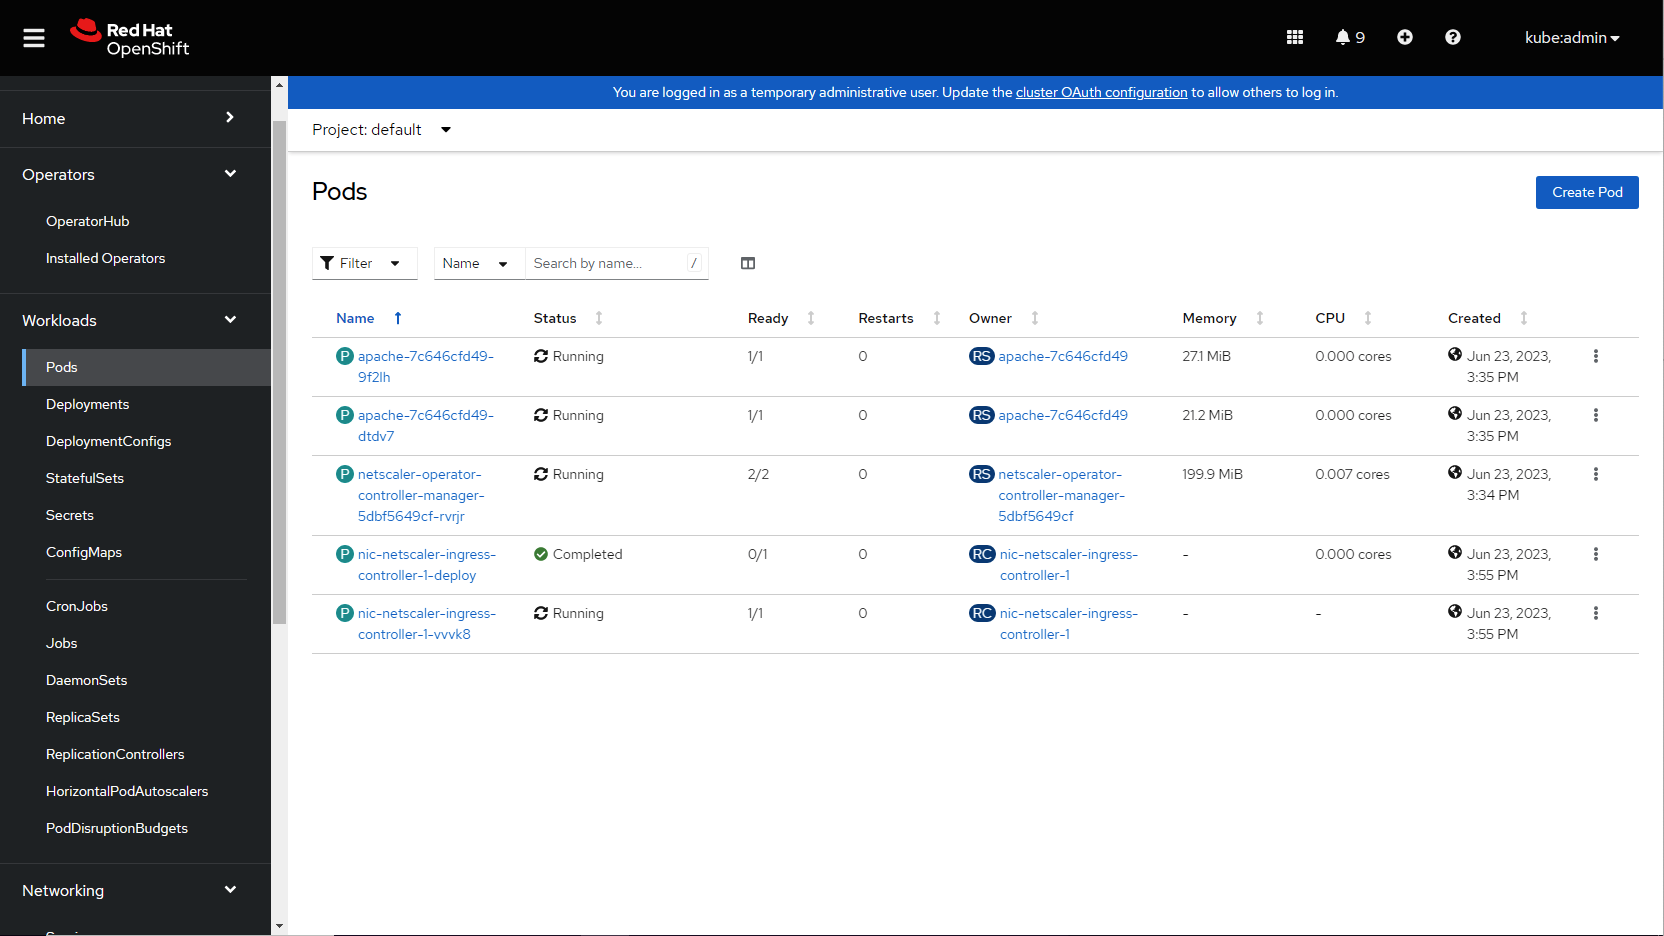
Navigieren Sie zum Abschnitt Workloads > Pods und überprüfen Sie, ob der NetScaler NetScaler Ingress Controller Pod aktiv ist und ausgeführt wird.
-
Überprüfen Sie die Bereitstellung, indem Sie Datenverkehr senden:
curl http://citrix-ingress-Operator.com --resolve citrix-ingress-Operator.com:80:<VIP>Der vorherige curl-Befehl sollte Folgendes zurückgeben:<html><body><h1>It works!</h1></body></html>
Hinweis:
-
Stellen Sie sicher, dass das Pod-Netzwerk im OpenShift-Cluster von NetScaler VPX oder NetScaler MPX erreichbar ist, wenn Sie einen Dienst vom Typ ClusterIP für Ihre Anwendung verwenden. Informationen zum automatischen Konfigurieren einer statischen Route mit NetScaler Ingress Controller finden Sie unter Statische Route konfigurieren.
Referenzen
-
Informationen zur Bereitstellung von NetScaler Observability Exporter mit NetScaler Operator finden Sie unter NetScaler Observability Exporter mit NetScaler Operator bereitstellen.
-
Informationen zur Bereitstellung von NetScaler Agent Operator finden Sie unter Einen NetScaler Agent Operator über die OpenShift-Konsole installieren.
-
Alternativ können Sie den NetScaler Ingress Controller mit Helm-Charts bereitstellen. Siehe Den NetScaler NetScaler Ingress Controller mit Helm-Charts bereitstellen.