
Configuración del servidor de autenticación externo
El servicio de administración de NetScaler SDX puede autenticar usuarios con cuentas de usuario locales o mediante un servidor de autenticación externo. El dispositivo admite los siguientes tipos de autenticación:
-
Local: se autentica en el servicio de administración mediante una contraseña, sin referencia a un servidor de autenticación externo. Los datos de usuario se almacenan localmente en el servicio de administración.
-
RADIUS: se autentica en un servidor de autenticación RADIUS externo.
-
LDAP: se autentica en un servidor de autenticación LDAP externo.
-
TACACS: se autentica en un servidor de autenticación externo Terminal Access Controller Access-Control System (TACACS).
Para configurar una autenticación externa, especifique el tipo de autenticación y configure un servidor de autenticación.
Adición de un servidor RADIUS
Para configurar la autenticación RADIUS, especifique el tipo de autenticación como RADIUS y configure el servidor de autenticación RADIUS.
El servicio de administración admite la autenticación de respuesta a desafíos RADIUS según las especificaciones de RADIUS. Los usuarios de RADIUS se pueden configurar con una contraseña de un solo uso en el servidor RADIUS. Cuando el usuario inicia sesión en un dispositivo SDX, se le solicita que especifique esta contraseña de un solo uso.
Para agregar un servidor RADIUS
-
En la ficha Configuración, en Sistema, expanda Autenticación y, a continuación, haga clic en Radius.
-
En el panel de detalles, haga clic en Agregar.
-
En el cuadro de diálogo Crear servidor Radius, escriba o seleccione los valores de los parámetros:
-
Nombre*: nombre del servidor.
-
Nombre del servidor / Dirección IP*—nombre de dominio completo (FQDN) o dirección IP del servidor. Nota: El DNS debe poder resolver el FQDN especificado a una dirección IP, y solo se utiliza el DNS principal para resolver el FQDN. Para configurar manualmente el DNS principal, consulte la sección "Adición de un DNS principal para la resolución de nombres FQDN".
-
Puerto*—Puerto en el que se ejecuta el servidor RADIUS. Valor predeterminado: 1812.
-
Tiempo de espera*—Número de segundos que el sistema espera una respuesta del servidor RADIUS. Valor predeterminado: 3.
-
Clave secreta*—Clave compartida entre el cliente y el servidor. Esta información es necesaria para la comunicación entre el sistema y el servidor RADIUS.
-
Habilitar extracción de dirección IP de NAS—Si está habilitado, la dirección IP del servicio de administración se envía al servidor como
nasipde acuerdo con el protocolo RADIUS. -
NASID—Si está configurado, esta cadena se envía al servidor RADIUS como
nasidde acuerdo con el protocolo RADIUS. -
Prefijo de grupo—Cadena de prefijo que precede a los nombres de grupo dentro de un atributo RADIUS para la extracción de grupos RADIUS.
-
ID de proveedor de grupo—ID de proveedor para usar la extracción de grupos RADIUS.
-
Tipo de atributo de grupo—Tipo de atributo para la extracción de grupos RADIUS.
-
Separador de grupo—Cadena de separador de grupo que delimita los nombres de grupo dentro de un atributo RADIUS para la extracción de grupos RADIUS.
-
Identificador de proveedor de dirección IP—ID de proveedor del atributo en RADIUS que denota la IP de la intranet. Un valor de 0 indica que el atributo no está codificado por el proveedor.
-
Tipo de atributo de dirección IP—Tipo de atributo del atributo de dirección IP remota en una respuesta RADIUS.
-
Identificador de proveedor de contraseña—ID de proveedor de la contraseña en la respuesta RADIUS. Se utiliza para extraer la contraseña del usuario.
-
Tipo de atributo de contraseña—Tipo de atributo del atributo de contraseña en una respuesta RADIUS.
-
Codificación de contraseña—Cómo deben codificarse las contraseñas en los paquetes RADIUS que viajan del sistema al servidor RADIUS. Valores posibles: pap, chap, mschapv1 y mschapv2.
-
Grupo de autenticación predeterminado: grupo predeterminado que se elige cuando la autenticación se realiza correctamente, además de los grupos extraídos.
-
Contabilidad: permite que el Servicio de administración registre información de auditoría con el servidor RADIUS.
-
-
Haga clic en Crear y, a continuación, en Cerrar.
Adición de un servidor de autenticación LDAP
Para configurar la autenticación LDAP, especifique el tipo de autenticación como LDAP y configure el servidor de autenticación LDAP.
Para agregar un servidor LDAP
-
En la ficha Configuración, en Sistema, expanda Autenticación y, a continuación, haga clic en LDAP.
-
En el panel de detalles, haga clic en Agregar.
-
En el cuadro de diálogo Crear servidor LDAP, escriba o seleccione los valores para los parámetros:
-
Nombre*: nombre del servidor.
-
Nombre del servidor/dirección IP*: FQDN o dirección IP del servidor.Nota: El DNS debe poder resolver el FQDN especificado en una dirección IP, y solo el DNS principal se utiliza para resolver el FQDN. Para configurar manualmente el DNS principal, consulte la sección "Adición de un DNS principal para la resolución de nombres FQDN".
-
Puerto*: puerto en el que se ejecuta el servidor LDAP. Valor predeterminado: 389.
-
Tiempo de espera*: número de segundos que el sistema espera una respuesta del servidor LDAP.
-
DN base: base o nodo donde debe comenzar la búsqueda LDAP.
-
Tipo: tipo de servidor LDAP. Valores posibles: Active Directory (AD) y Novell Directory Service (NDS).
-
Nombre distinguido de enlace administrativo: Nombre distinguido completo que se utiliza para enlazar con el servidor LDAP.
-
Contraseña administrativa: Contraseña que se utiliza para enlazar con el servidor LDAP.
-
Validar certificado LDAP: Marque esta opción para validar el certificado recibido del servidor LDAP.
-
Nombre de host LDAP: Nombre de host del servidor LDAP. Si el parámetro validateServerCert está habilitado, este parámetro especifica el nombre de host en el certificado del servidor LDAP. Una falta de coincidencia del nombre de host provoca un error de conexión.
-
Atributo de nombre de inicio de sesión del servidor: Atributo de nombre utilizado por el sistema para consultar el servidor LDAP externo o un Active Directory.
-
Filtro de búsqueda: Cadena que se combinará con la cadena de búsqueda de usuario LDAP predeterminada para formar el valor. Por ejemplo, vpnallowed=true con ldaploginame
samaccounty el nombre de usuario proporcionado por el usuario bob daría como resultado una cadena de búsqueda LDAP de: (&(vpnallowed=true)(samaccount=bob). -
Atributo de grupo: Nombre del atributo para la extracción de grupos del servidor LDAP.
-
Nombre del subatributo: Nombre del subatributo para la extracción de grupos del servidor LDAP.
-
Tipo de seguridad: Tipo de cifrado para la comunicación entre el dispositivo y el servidor de autenticación. Valores posibles:PLAINTEXT: No se requiere cifrado.TLS: Comunicarse mediante el protocolo TLS.SSL: Comunicarse mediante el protocolo SSL
-
Grupo de autenticación predeterminado: Grupo predeterminado que se elige cuando la autenticación se realiza correctamente, además de los grupos extraídos.
-
Referencias: Habilita el seguimiento de las referencias LDAP recibidas del servidor LDAP.
-
Máximo de referencias LDAP: Número máximo de referencias LDAP a seguir.
-
Habilitar cambio de contraseña: permite al usuario modificar la contraseña si esta caduca. Solo puede cambiar la contraseña cuando el tipo de seguridad configurado es TLS o SSL.
-
Habilitar extracción de grupos anidados: habilita la función de extracción de grupos anidados.
-
Nivel máximo de anidamiento: número de niveles en los que se permite la extracción de grupos.
-
Identificador de nombre de grupo: nombre que identifica de forma única un grupo en el servidor LDAP.
-
Atributo de búsqueda de grupo: atributo de búsqueda de grupo LDAP. Se utiliza para determinar a qué grupos pertenece un grupo.
-
Subatributo de búsqueda de grupo: subatributo de búsqueda de grupo LDAP. Se utiliza para determinar a qué grupos pertenece un grupo.
-
Filtro de búsqueda de grupo: cadena que se combinará con la cadena de búsqueda de grupo LDAP predeterminada para formar el valor de búsqueda.
-
-
Haga clic en Crear y, a continuación, haga clic en Cerrar.
Compatibilidad con la autenticación de clave pública SSH para usuarios LDAP
El dispositivo SDX ahora puede autenticar a los usuarios LDAP mediante la autenticación de clave pública SSH para el inicio de sesión. La lista de claves públicas se almacena en el objeto de usuario en el servidor LDAP. Durante la autenticación, SSH extrae las claves públicas SSH del servidor LDAP. El inicio de sesión se realiza correctamente si alguna de las claves públicas recuperadas es compatible con SSH.
El mismo nombre de atributo de la clave pública extraída debe estar presente tanto en el servidor LDAP como en el dispositivo NetScaler SDX.
Importante
Para la autenticación basada en claves, debe especificar una ubicación de las claves públicas estableciendo el valor de
Authorizedkeysfile en el archivo /etc/sshd_config en el siguiente aspecto:
AuthorizedKeysFile .ssh/authorized_keys
Usuario del sistema. Puede especificar la ubicación de las claves públicas para cualquier usuario del sistema estableciendo el valor de
Authorizedkeysfile en el archivo /etc/sshd_config*`.
Usuarios LDAP. La clave pública recuperada se almacena en el directorio
/var/pubkey/<user_name>/tmp_authorized_keys-<pid>. El pid es el número único añadido para diferenciar entre solicitudes SSH simultáneas del mismo usuario. Esta ubicación es temporal para almacenar la clave pública durante el proceso de autenticación. La clave pública se elimina del sistema una vez completada la autenticación.
Para iniciar sesión con el usuario, ejecute el siguiente comando desde el símbolo del sistema:
$ ssh –i <private key> <username>@<IPAddress>
Para configurar el servidor LDAP mediante la GUI:
-
Vaya a Sistema > Autenticación > LDAP.
-
En la página LDAP, haga clic en la pestaña Servidores.
-
Haga clic en cualquiera de los servidores LDAP disponibles.
-
En la página Configurar servidor LDAP de autenticación, seleccione Autenticación.
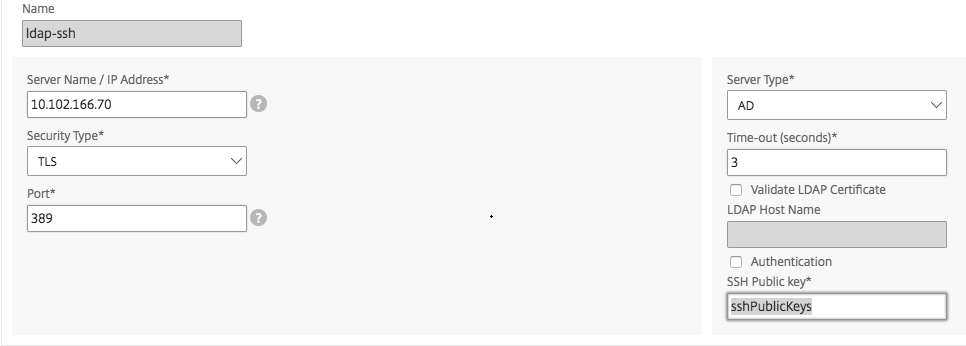
Nota:
Desactive la casilla de verificación Autenticación para usar "sshPublicKeys" para la autenticación de usuarios LDAP.
Adición de un DNS principal para la resolución de nombres FQDN
Si define un servidor RADIUS o LDAP utilizando el FQDN del servidor en lugar de su dirección IP, configure manualmente el DNS principal para resolver el nombre del servidor. Puede utilizar la GUI o la CLI.
Para configurar el DNS principal mediante la GUI, vaya a Sistema > Configuración de red > DNS.
Para configurar el DNS principal mediante la CLI, siga estos pasos.
-
Abra una consola Secure Shell (SSH).
-
Inicie sesión en el dispositivo NetScaler SDX utilizando las credenciales de administrador.
-
Ejecute el comando
networkconfig. -
Seleccione el menú apropiado y actualice la dirección IPv4 del DNS, y guarde los cambios.
Si vuelve a ejecutar el comando
networkconfig, verá la dirección DNS actualizada.
Adición de un servidor TACACS
Para configurar la autenticación TACACS, especifique el tipo de autenticación como TACACS y configure el servidor de autenticación TACACS.
Para añadir un servidor TACACS
-
En la ficha Configuración, en Sistema, expanda Autenticación y, a continuación, haga clic en TACACS.
-
En el panel de detalles, haga clic en Agregar.
-
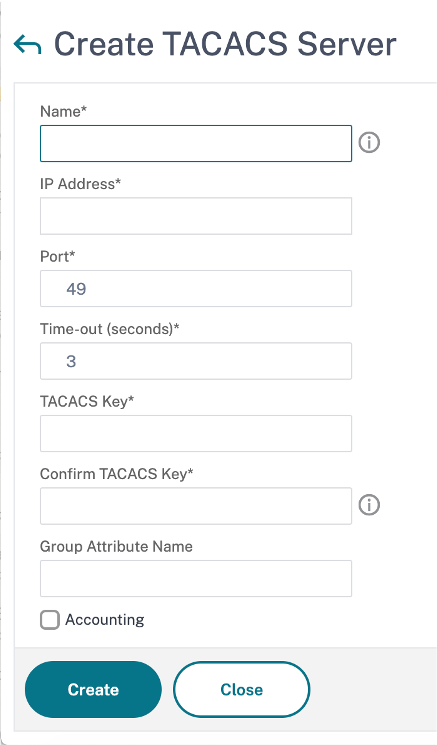
En el cuadro de diálogo Crear servidor TACACS, escriba o seleccione los valores para los parámetros:
-
Nombre: nombre del servidor TACAS
-
Dirección IP: dirección IP del servidor TACACS
-
Puerto: puerto en el que se ejecuta el servidor TACACS. Valor predeterminado: 49
-
Tiempo de espera: número máximo de segundos que el sistema espera una respuesta del servidor TACACS
-
Clave TACACS: clave compartida entre el cliente y el servidor. Esta información es necesaria para que el sistema se comunique con el servidor TACACS.
-
Contabilidad: permite que el Servicio de administración registre información de auditoría con el servidor TACACS.
-
Nombre del atributo de grupo: nombre del atributo de grupo configurado en el servidor TACACS+.
-
-
Haga clic en Crear y luego en Cerrar.