
Déployer NetScaler BLX™ sur AWS
Vous pouvez déployer NetScaler® BLX sur une instance Linux disponible sur AWS. BLX déployé sur AWS vous permet d'utiliser les capacités de calcul cloud d'AWS et les fonctionnalités de NetScaler pour vos besoins métier.
Terminologie AWS
Cette section décrit la liste des termes et expressions AWS couramment utilisés. Pour plus d'informations, consultez le Glossaire AWS.
| Terme | Définition |
|---|---|
| Amazon Machine Image (AMI) | Une image machine, qui fournit les informations nécessaires pour lancer une instance, qui est un serveur virtuel dans le cloud. |
| Elastic Block Store | Fournit des volumes de stockage par blocs persistants à utiliser avec les instances Amazon EC2 dans le cloud AWS. |
| Simple Storage Service (S3) | Stockage pour Internet. Il est conçu pour faciliter le calcul à l'échelle du web pour les développeurs. |
| Elastic Compute Cloud (EC2) | Un service web qui fournit une capacité de calcul sécurisée et redimensionnable dans le cloud. Il est conçu pour faciliter le calcul cloud à l'échelle du web pour les développeurs. |
| Elastic Load Balancing (ELB) | Distribue le trafic d'application entrant sur plusieurs instances EC2 dans plusieurs zones de disponibilité. Cela augmente la tolérance aux pannes de vos applications. |
| Interface réseau élastique (ENI) | Une interface réseau virtuelle que vous pouvez attacher à une instance dans un Virtual Private Cloud (VPC). |
| Adresse IP élastique (EIP) | Une adresse IPv4 publique statique que vous avez allouée dans Amazon EC2 ou Amazon VPC, puis attachée à une instance. Les adresses IP élastiques sont associées à votre compte, et non à une instance spécifique. Elles sont élastiques car vous pouvez facilement les allouer, les attacher, les détacher et les libérer en fonction de l'évolution de vos besoins. |
| Type d'instance | Amazon EC2 propose une large sélection de types d'instances optimisés pour s'adapter à différents cas d'utilisation. Les types d'instances comprennent diverses combinaisons de CPU, de mémoire, de stockage et de capacité réseau, et vous offrent la flexibilité de choisir la combinaison de ressources appropriée pour vos applications. |
| Gestion des identités et des accès (IAM) | Une identité AWS avec des politiques d'autorisation qui déterminent ce que l'identité peut et ne peut pas faire dans AWS. Vous pouvez utiliser un rôle IAM pour permettre aux applications s'exécutant sur une instance EC2 d'accéder en toute sécurité à vos ressources AWS. |
| Passerelle Internet | Connecte un réseau à Internet. Vous pouvez acheminer le trafic pour les adresses IP en dehors de votre VPC vers la passerelle Internet. |
| Paire de clés | Un ensemble d'informations d'identification de sécurité que vous utilisez pour prouver votre identité électroniquement. Une paire de clés se compose d'une clé privée et d'une clé publique. |
| Tables de routage | Un ensemble de règles de routage qui contrôle le trafic quittant tout sous-réseau associé à la table de routage. Vous pouvez associer plusieurs sous-réseaux à une seule table de routage, mais un sous-réseau ne peut être associé qu'à une seule table de routage à la fois. |
| Groupes de sécurité | Un ensemble nommé de connexions réseau entrantes autorisées pour une instance. |
| Sous-réseaux | Un segment de la plage d'adresses IP d'un VPC auquel les instances EC2 peuvent être attachées. Vous pouvez créer des sous-réseaux pour regrouper les instances en fonction des besoins de sécurité et opérationnels. |
| Virtual Private Cloud (VPC) | Un service web permettant de provisionner une section logiquement isolée du cloud AWS où vous pouvez lancer des ressources AWS dans un réseau virtuel que vous définissez. |
| Mise à l'échelle automatique | Un service web pour lancer ou arrêter automatiquement des instances Amazon EC2 en fonction de politiques, de calendriers et de contrôles de santé définis par l'utilisateur. |
| CloudFormation | Un service pour écrire ou modifier des modèles qui créent et suppriment des ressources AWS associées en tant qu'unité. |
Comment NetScaler BLX fonctionne sur AWS
NetScaler BLX est un package logiciel léger qui s'exécute nativement sur les systèmes Linux. Vous pouvez installer BLX sur n'importe quelle AMI Linux prise en charge par BLX et disponible sur la place de marché AWS. Pour plus d'informations sur les distributions Linux prises en charge, consultez Distributions Linux prises en charge.
BLX s'exécute en tant que processus Linux sur une instance Linux EC2 au sein d'un VPC AWS. L'instance AMI Linux nécessite un minimum de 2 CPU virtuels et 2 Go de mémoire. Une instance EC2 lancée au sein d'un VPC AWS peut avoir plusieurs interfaces ou plusieurs adresses IP par interface. Chaque instance BLX nécessite au moins trois sous-réseaux IP :
-
Un sous-réseau de gestion (NSIP)
-
Un sous-réseau côté client (VIP)
-
Un sous-réseau orienté back-end (SNIP)
Remarque :
Nous recommandons trois interfaces réseau pour un déploiement BLX standard sur AWS.
AWS prend actuellement en charge la fonctionnalité multi-IP uniquement pour les instances exécutées au sein d'un VPC AWS. Une instance BLX dans un VPC peut être utilisée pour équilibrer la charge des serveurs exécutés dans des instances EC2. Un VPC Amazon vous permet de créer et de contrôler un environnement de réseau virtuel, y compris votre propre plage d'adresses IP, vos sous-réseaux, vos tables de routage et vos passerelles réseau.
Remarque :
Par défaut, vous pouvez créer jusqu'à 5 instances VPC par région AWS pour chaque compte AWS. Vous pouvez demander des limites VPC plus élevées en soumettant le formulaire de demande d'Amazon.
La figure suivante montre une topologie simple d'un VPC AWS avec un BLX déployé sur une AMI Linux.
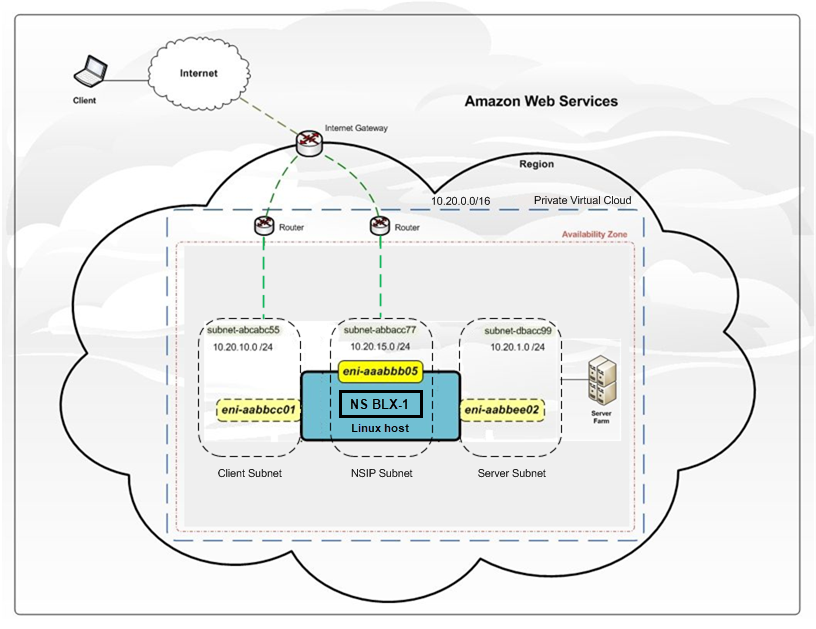
Le VPC AWS comprend :
-
Une seule passerelle Internet pour acheminer le trafic entrant et sortant du VPC
-
Une connectivité réseau entre la passerelle Internet et Internet
-
Trois sous-réseaux, un pour la gestion, un pour le client et un pour le serveur
-
Une connectivité réseau entre la passerelle Internet et les deux sous-réseaux (gestion et client)
-
Une instance BLX autonome installée sur une instance Linux qui dispose de trois ENI attachées à chaque sous-réseau
Prérequis
Avant de tenter de créer une instance dans AWS, examinez les points suivants :
-
Assurez-vous que l'instance EC2 répond aux exigences système BLX.
-
Nous recommandons de créer une instance de type m5.xlarge ou supérieur pour de meilleures performances.
-
Vous avez besoin de trois adresses IP pour configurer NSIP, VIP et SNIP.Remarque :Les adresses IP configurées comme VIP et SNIP doivent avoir une adresse IP publique associée.
-
Vous avez besoin d'un compte AWS pour lancer une AMI Linux dans un AWS Virtual Private Cloud (VPC). Vous pouvez créer un compte AWS gratuitement sur aws.amazon.com.
-
Vous avez besoin d'un compte utilisateur AWS Identity and Access Management (IAM) pour contrôler en toute sécurité l'accès aux services et ressources AWS pour vos utilisateurs. Pour plus d'informations sur la création d'un compte utilisateur IAM, consultez Création d'utilisateurs IAM (Console).
-
Vous pouvez utiliser toutes les fonctionnalités fournies par la console de gestion AWS depuis votre programme de terminal. Pour plus d'informations, consultez le guide de l'utilisateur AWS CLI. Vous avez également besoin de l'AWS CLI pour modifier le type d'interface réseau en SR-IOV.
-
Pour les types d'instances compatibles avec le pilote Elastic Network Adapter (ENA) (par exemple, les instances M5, C5), la version du firmware doit être 13.0 ou ultérieure.
Limitations et directives d'utilisation
Les limitations et directives d'utilisation suivantes s'appliquent lors du déploiement d'une instance NetScaler BLX sur AWS :
-
Les ENI de trafic de données et de gestion doivent se trouver dans des sous-réseaux différents.
-
Seule l'adresse NSIP doit être présente sur l'ENI de gestion.
-
Si une instance NAT est utilisée pour la sécurité au lieu d'attribuer une EIP au NSIP, des modifications de routage au niveau du VPC appropriées sont nécessaires. Pour obtenir des instructions sur la modification du routage au niveau du VPC, consultez Scénario 2 : VPC avec sous-réseaux publics et privés.
-
Vous pouvez attribuer plusieurs adresses IP à une ENI. Le nombre maximal d'adresses IP par ENI est déterminé par le type d'instance EC2, voir la section « Adresses IP par interface réseau par type d'instance » dans Elastic Network Interfaces.Remarque :Vous devez allouer les adresses IP dans AWS avant de les attribuer aux ENI. Pour plus d'informations, consultez Elastic Network Interfaces.
-
En raison des limitations d'AWS, les fonctionnalités suivantes ne sont pas prises en charge :
-
ARP gratuit (GARP)
-
Mode L2
-
VLAN étiqueté
-
Routage dynamique
-
MAC virtuel
-
-
Pour que RNAT fonctionne, assurez-vous que la vérification Source/Destination est désactivée. Pour plus d'informations, consultez « Modification de la vérification Source/Destination » dans Elastic Network Interfaces.