単一ホストネットワークにNetScaler CPXを展開する
単一ホストネットワークでは、NetScaler CPXインスタンスは同じホスト上のアプリケーションコンテナ間のプロキシとして機能します。この機能により、NetScaler CPXインスタンスはコンテナベースのアプリケーションにスケーラビリティとセキュリティを提供します。さらに、パフォーマンスを最適化し、テレメトリデータへの洞察も提供します。
単一ホストネットワークでは、クライアント、サーバー、およびNetScaler CPXインスタンスは、同じDockerホスト上にコンテナとして展開されます。すべてのコンテナはdocker0ブリッジを介して接続されます。
この環境では、NetScaler CPXインスタンスは、同じDockerホスト上にコンテナとしてプロビジョニングされたアプリケーションのプロキシとして機能します。
次の図は、単一ホストトポロジを示しています。
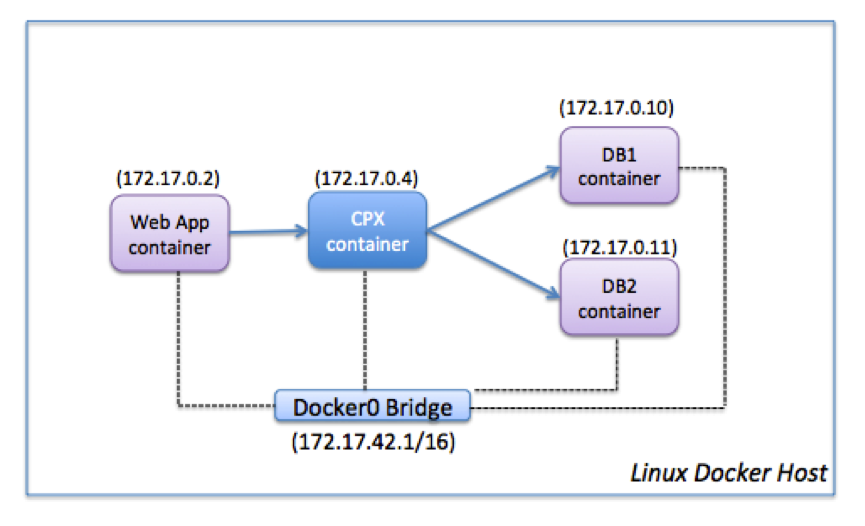
この例では、Webアプリコンテナ (172.17.0.2) がクライアントであり、2つのデータベースコンテナ、DB1 (172.17.0.10) とDB2 (172.17.0.11) がサーバーです。NetScaler CPXコンテナ (172.17.0.4) は、クライアントとサーバーの間に位置し、プロキシとして機能します。
WebアプリケーションがNetScaler CPXを介してデータベースコンテナと通信できるようにするには、まずNetScaler CPXコンテナ上で2つのサービスを構成して、2つのサーバーを表す必要があります。次に、NetScaler CPXのIPアドレスと非標準のHTTPポート (81など) を使用して仮想サーバーを構成します。これは、NetScaler CPXが標準のHTTPポート80をNITRO通信用に予約しているためです。
このトポロジでは、クライアントとサーバーが同じネットワーク上にあるため、NATルールを構成する必要はありません。
このシナリオを構成するには、NetScaler ADMのジョブ機能を使用するか、NITRO APIを使用して、次のコマンドを実行します。
    add service db1 HTTP 172.17.0.10 80
    add service db2 HTTP 172.17.0.11 80
    add lb vserver cpx-vip HTTP 172.17.0.4 81
    bind lb vserver cpx-vip db1
    bind lb vserver cpx-vip db2
<!--NeedCopy-->
この製品ドキュメントの正式なバージョンは英語版です。英語以外のすべてのバージョンは、お客様の利便性のためにのみ提供され、機械翻訳された内容が含まれている場合があります。詳しくは、Cloud Software Group home で機械翻訳に関する免責事項(Machine Translation Disclaimer)をご覧ください。
DIESER DIENST KANN ÜBERSETZUNGEN ENTHALTEN, DIE VON GOOGLE BEREITGESTELLT WERDEN. GOOGLE LEHNT JEDE AUSDRÜCKLICHE ODER STILLSCHWEIGENDE GEWÄHRLEISTUNG IN BEZUG AUF DIE ÜBERSETZUNGEN AB, EINSCHLIESSLICH JEGLICHER GEWÄHRLEISTUNG DER GENAUIGKEIT, ZUVERLÄSSIGKEIT UND JEGLICHER STILLSCHWEIGENDEN GEWÄHRLEISTUNG DER MARKTGÄNGIGKEIT, DER EIGNUNG FÜR EINEN BESTIMMTEN ZWECK UND DER NICHTVERLETZUNG VON RECHTEN DRITTER.
CE SERVICE PEUT CONTENIR DES TRADUCTIONS FOURNIES PAR GOOGLE. GOOGLE EXCLUT TOUTE GARANTIE RELATIVE AUX TRADUCTIONS, EXPRESSE OU IMPLICITE, Y COMPRIS TOUTE GARANTIE D'EXACTITUDE, DE FIABILITÉ ET TOUTE GARANTIE IMPLICITE DE QUALITÉ MARCHANDE, D'ADÉQUATION À UN USAGE PARTICULIER ET D'ABSENCE DE CONTREFAÇON.
ESTE SERVICIO PUEDE CONTENER TRADUCCIONES CON TECNOLOGÍA DE GOOGLE. GOOGLE RENUNCIA A TODAS LAS GARANTÍAS RELACIONADAS CON LAS TRADUCCIONES, TANTO IMPLÍCITAS COMO EXPLÍCITAS, INCLUIDAS LAS GARANTÍAS DE EXACTITUD, FIABILIDAD Y OTRAS GARANTÍAS IMPLÍCITAS DE COMERCIABILIDAD, IDONEIDAD PARA UN FIN EN PARTICULAR Y AUSENCIA DE INFRACCIÓN DE DERECHOS.
本服务可能包含由 Google 提供技术支持的翻译。Google 对这些翻译内容不做任何明示或暗示的保证,包括对准确性、可靠性的任何保证以及对适销性、特定用途的适用性和非侵权性的任何暗示保证。
このサービスには、Google が提供する翻訳が含まれている可能性があります。Google は翻訳について、明示的か黙示的かを問わず、精度と信頼性に関するあらゆる保証、および商品性、特定目的への適合性、第三者の権利を侵害しないことに関するあらゆる黙示的保証を含め、一切保証しません。
ESTE SERVIÇO PODE CONTER TRADUÇÕES FORNECIDAS PELO GOOGLE. O GOOGLE SE EXIME DE TODAS AS GARANTIAS RELACIONADAS COM AS TRADUÇÕES, EXPRESSAS OU IMPLÍCITAS, INCLUINDO QUALQUER GARANTIA DE PRECISÃO, CONFIABILIDADE E QUALQUER GARANTIA IMPLÍCITA DE COMERCIALIZAÇÃO, ADEQUAÇÃO A UM PROPÓSITO ESPECÍFICO E NÃO INFRAÇÃO.