
NetScaler CPX インスタンスを NetScaler Console に追加する
Docker ホストにインストールされている NetScaler CPX インスタンスを管理および監視するには、NetScaler Application Delivery Management (ADM) ソフトウェアに追加する必要があります。
インスタンスは、ADM を初めてセットアップするとき、または後で追加できます。
インスタンスを追加するには、インスタンスプロファイルを作成し、各インスタンスのホスト名または IP アドレス、あるいは IP アドレスの範囲を指定する必要があります。このインスタンスプロファイルには、NetScaler Console に追加するインスタンスのユーザー名とパスワードが含まれています。インスタンスタイプごとに、デフォルトプロファイルが利用可能です。たとえば、
ns-root-profile は NetScaler インスタンスのデフォルトプロファイルです。このプロファイルは、デフォルトの ADC 管理者資格情報によって定義されます。インスタンスのデフォルトの管理者資格情報を変更した場合は、それらのインスタンス用にカスタムインスタンスプロファイルを定義できます。インスタンスが検出された後にインスタンスの資格情報を変更した場合は、インスタンスプロファイルを編集するか、プロファイルを作成してから、インスタンスを再検出する必要があります。
前提条件
以下を確認してください。
-
Citrix XenServer に NetScaler Console ソフトウェアがインストールされていること。詳細については、NetScaler Console Documentation を参照してください。
-
Docker ホストに NetScaler CPX インスタンスがインストールされていること。
NetScaler CPX インスタンスを ADM に追加するには:
-
Web ブラウザで、NetScaler Application Delivery Management の IP アドレスを入力します (例:
http://192.168.100.1)。 -
ユーザー名とパスワードのフィールドに、管理者資格情報を入力します。デフォルトの管理者資格情報は nsroot と nsroot です。
-
Networks \> Instances > NetScaler に移動し、CPX タブをクリックします。
-
NetScaler Console で新しい CPX インスタンスを追加するには、追加をクリックします。
-
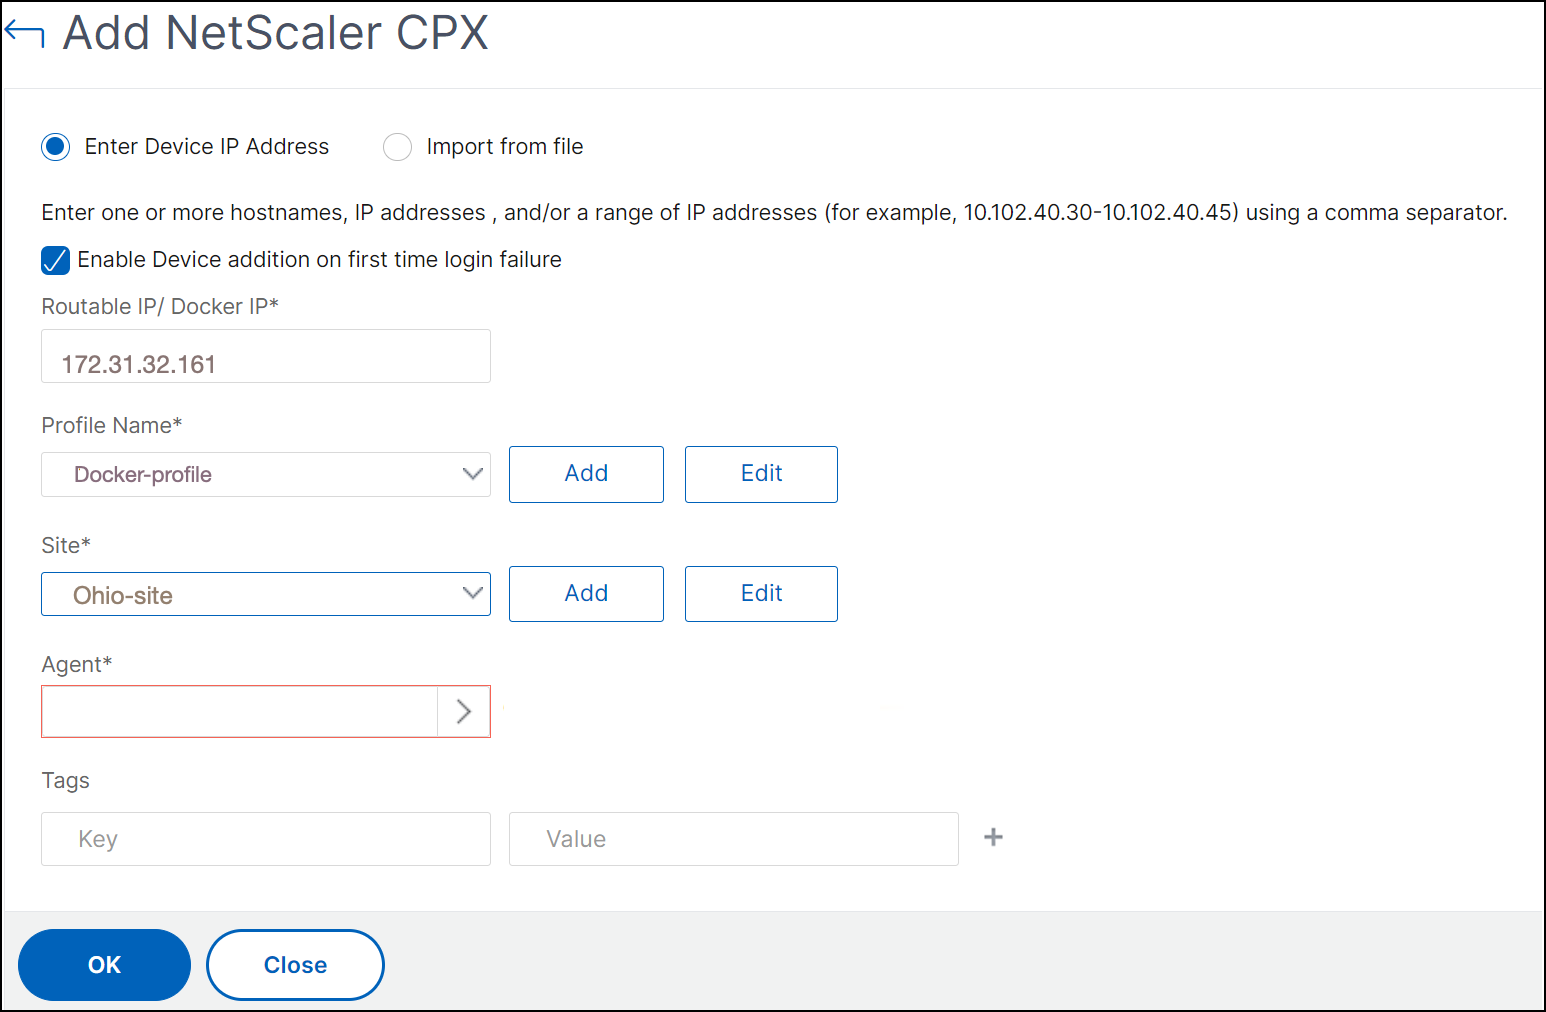
NetScaler CPX の追加ページが開きます。次のパラメータの値を入力します。
-
CPX インスタンスの到達可能な IP アドレス、または CPX インスタンスがホストされている Docker コンテナの IP アドレスのいずれかを指定して、CPX インスタンスを追加できます。
-
CPXインスタンスのプロファイルを選択します。
-
インスタンスをデプロイするサイトを選択します。
-
エージェントを選択します。
-
オプションとして、インスタンスにキーと値のペアを入力できます。キーと値のペアを追加すると、後でインスタンスを簡単に検索できます。
-
-
OKをクリックします。
注
インスタンスを再検出する場合は、ネットワーク \> インスタンス \> NetScaler > CPXを選択し、再検出するインスタンスを選択し、次に、アクションの選択ドロップダウンリストから再検出をクリックします。
環境変数を使用してNetScaler CPXインスタンスをNetScaler Consoleに追加する
環境変数を使用してNetScaler CPXインスタンスをNetScaler Consoleに追加することもできます。インスタンスを追加するには、NetScaler CPXインスタンスに対して次の環境変数を構成する必要があります。
-
NS_MGMT_SERVER- ADM IPアドレス/FQDN -
HOST- ノードIPアドレス -
NS_HTTP_PORT- ノード上のマッピングされたHTTPポート -
NS_HTTPS_PORT- ノード上のマッピングされたHTTPSポート -
NS_SSH_PORT- ノード上のマッピングされたSSHポート -
NS_SNMP_PORT- ノード上のマッピングされたSNMPポート -
NS_ROUTABLE- (NetScaler CPXポッドのIPアドレスは外部からルーティングできません。) -
NS_MGMT_USER– ADMユーザー名 -
NS_MGMT_PASS– ADMパスワード
以下は、NetScaler ConsoleにNetScaler CPXインスタンスを追加するための
docker runコマンドの例です。
docker run -dt --privileged=true -p 9080:9080 -p 9443:9443 -p 9022:22 -p 9161:161 -e EULA=yes -e NS_MGMT_SERVER=abc-mgmt-server.com -e HOST=10.1.1.1 -e NS_HTTP_PORT=9080 -e NS_HTTPS_PORT=9443 -e NS_SSH_PORT=9022 -e NS_SNMP_PORT=9161 -e NS_ROUTABLE=0 --ulimit core=-1 –name test cpx:latest
Kubernetes ConfigMapを使用してNetScaler ConsoleにNetScaler CPXインスタンスを追加する
NetScaler CPXは、Kubernetes ConfigMapを介してボリュームマウントされたファイルを使用することで、NetScaler Consoleへの登録をサポートしています。この登録方法を有効にするには、NetScaler CPXは、ConfigMapとSecretを介してボリュームマウントされたファイルとともに指定されるいくつかの環境変数を必要とします。
以下は、必要な環境変数とその説明です。
-
NS_HTTP_PORT- ノード上のマッピングされたHTTPポートを指定します。 -
NS_HTTPS_PORT- ノード上のマッピングされたHTTPSポートを指定します。 -
NS_SSH_PORT- ノード上のマッピングされたSSHポートを指定します。 -
NS_SNMP_PORT- ノード上のマッピングされたSNMPポートを指定します。
リストされている環境変数とは別に、NetScaler CPXは登録する必要があるADMエージェントに関する情報を必要とします。この情報には、ADMエージェントのIPアドレスまたはFQDNの詳細と資格情報が含まれます。NetScaler CPXは、ボリュームマウントされたファイルからこの情報を取得します。IPアドレスまたはFQDNを含むConfigMapは、NetScaler CPXインスタンスのファイルシステムにファイルとしてマウントされます。ADMエージェントの資格情報を含むKubernetesシークレットも、NetScaler CPXインスタンスのファイルシステムにファイルとしてマウントされます。登録に必要なすべての情報が揃うと、NetScaler CPXはADMエージェントへの登録を試みます。
以下は、ConfigMapとSecretがファイルとしてマウントされたNetScaler CPX YAMLファイルスニペットの例です。
    …
     env:
     - name: "EULA"
       value: "yes"
     - name: "NS_HTTP_PORT"
       value: "9080"
     - name: "NS_HTTPS_PORT"
       value: "9443"
     - name: "NS_SSH_PORT"
       value: "22"
     - name: "NS_SNMP_PORT"
       value: "161"
     - name: "KUBERNETES_TASK_ID"
       value: ""
     …
     volumeMounts:
       …
       - mountPath: /var/adminfo/server/
         name: adm-agent-config
       - mountPath: /var/adminfo/credentials/
         name: adm-agent-user
       …
 volumes:
 …
 - name: adm-agent-config
   configMap:
     name: adm-agent-config
 - name: adm-agent-user
   secret:
     secretName: adm-secret
上記の例では、
adm-agent-configという名前のConfigMapとadm-agent-userというシークレットが使用されています。以下は、必要なConfigMapとSecretを作成するための例です。
ConfigMap: ConfigMap は
adm_reg_envs という名前のファイルから作成されます。このファイルには、ADM エージェントの IP アドレスまたは FQDN が次の形式で必要です。
NS_MGMT_SERVER=adm-agent
上記の形式では、
adm-agent は NetScaler CPX インスタンスを登録する必要がある ADM エージェントの FQDN です。
ConfigMap を作成するには、次のコマンドを使用します。
kubectl create configmap adm-agent-config --from-file=adm_reg_envs
注: ファイル名には
adm_reg_envs 変数を含める必要があり、パス /var/adminfo/server/ にマウントする必要があります。
Secret: Kubernetes シークレットを作成するには、次のコマンドを使用します。次のコマンドでは、
user123 は ADM エージェントのユーザー名で、pass123 はパスワードです。
kubectl create secret generic adm-secret --from-literal=NS_MGMT_USER=user123 --from-literal=NS_MGMT_PASS=pass123
NetScaler CPX インスタンスは、クラスターに ADM エージェントをデプロイする前であっても、必要な環境変数とボリュームマウントされたファイルを使用して Kubernetes クラスターにデプロイできます。ADM エージェントをデプロイする前に NetScaler CPX インスタンスをデプロイした場合、NetScaler CPX は ADM エージェントがデプロイされるまで登録を試行し続けます。ADM エージェントがデプロイされると、NetScaler CPX インスタンスは、環境変数とボリュームマウントされたファイルを通じて提供された構成データを使用して ADM エージェントに登録します。これにより、構成情報を含む NetScaler CPX の再デプロイを回避できます。
すでに ADM エージェントに登録されている NetScaler CPX インスタンスは、構成の変更後に別の ADM エージェントへの登録を動的に変更できます。このためには、すでにデプロイされている NetScaler CPX の ConfigMap と Secret の構成情報を更新できます。ConfigMap が作成されたファイルを新しい ADM エージェントの IP アドレスまたは FQDN で更新し、古い ConfigMap を削除してから、新しい ConfigMap を作成する必要があります。同様に、既存のシークレットを削除し、新しい ADM エージェントの資格情報で新しいシークレットを作成する必要があります。