
Back-End AWS Autoscaling-Dienst hinzufügen
Ein effizientes Hosting von Anwendungen in einer Cloud beinhaltet eine einfache und kostengünstige Verwaltung von Ressourcen, abhängig vom Anwendungsbedarf. Um steigendem Bedarf gerecht zu werden, müssen Sie Netzwerkressourcen nach oben skalieren. Wenn der Bedarf sinkt, müssen Sie die Skalierung nach unten anpassen, um unnötige Kosten für ungenutzte Ressourcen zu vermeiden. Um die Kosten für den Betrieb der Anwendung zu minimieren, indem nur so viele Instanzen bereitgestellt werden, wie zu einem bestimmten Zeitpunkt erforderlich sind, müssen Sie ständig den Datenverkehr, die Speicher- und CPU-Auslastung usw. überwachen. Die manuelle Überwachung des Datenverkehrs ist jedoch umständlich. Damit die Anwendungsumgebung dynamisch hoch- oder herunterskaliert werden kann, müssen Sie die Prozesse der Datenverkehrsüberwachung und der Skalierung von Ressourcen bei Bedarf automatisieren.
Integriert in den AWS Auto Scaling-Dienst bietet die NetScaler VPX-Instanz die folgenden Vorteile:
-
Lastverteilung und -verwaltung: Konfiguriert Server automatisch für das Hoch- und Herunterskalieren, je nach Bedarf. Die VPX-Instanz erkennt Autoscale™-Gruppen im Back-End-Subnetz automatisch und ermöglicht es einem Benutzer, die Autoscale-Gruppen zur Lastverteilung auszuwählen. All dies geschieht durch die automatische Konfiguration der virtuellen und Subnetz-IP-Adressen auf der VPX-Instanz.
-
Hohe Verfügbarkeit: Erkennt Autoscale-Gruppen, die sich über mehrere Verfügbarkeitszonen erstrecken, und verteilt die Last auf Server.
-
Bessere Netzwerkverfügbarkeit: Die VPX-Instanz unterstützt:
-
Back-End-Server in verschiedenen VPCs durch VPC-Peering
-
Back-End-Server in denselben Platzierungsgruppen
-
Back-End-Server in verschiedenen Verfügbarkeitszonen
-
-
Geordnete Verbindungsbeendigung: Entfernt Autoscale-Server geordnet, wodurch der Verlust von Client-Verbindungen bei Herunterskalierungsaktivitäten durch die Funktion „Graceful Timeout“ vermieden wird.
Diagramm: AWS Autoscaling-Dienst mit einer NetScaler VPX-Instanz
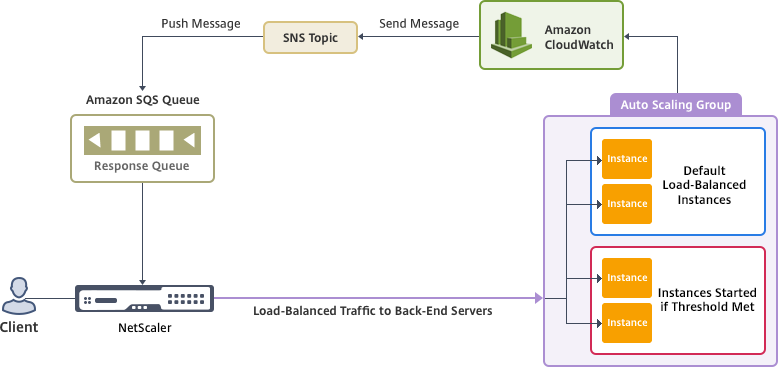
Dieses Diagramm veranschaulicht, wie der AWS Autoscaling-Dienst mit einer NetScaler VPX-Instanz (virtueller Lastverteilungsserver) kompatibel ist. Weitere Informationen finden Sie in den folgenden AWS-Themen.
Bevor Sie beginnen
Bevor Sie die automatische Skalierung mit Ihrer NetScaler VPX-Instanz verwenden, müssen Sie die folgenden Aufgaben ausführen.
-
Lesen Sie die folgenden Themen:
-
Erstellen Sie eine NetScaler VPX-Instanz auf AWS gemäß Ihren Anforderungen.
-
Weitere Informationen zum Erstellen einer eigenständigen NetScaler VPX-Instanz finden Sie unter Bereitstellen einer eigenständigen NetScaler VPX-Instanz auf AWS und Szenario: eigenständige Instanz
-
Weitere Informationen zum Bereitstellen von VPX-Instanzen im HA-Modus finden Sie unter Bereitstellen eines Hochverfügbarkeitspaares auf AWS.
Hinweis:Citrix empfiehlt die CloudFormation-Vorlage zum Erstellen von NetScaler VPX-Instanzen auf AWS.Citrix® empfiehlt, drei Schnittstellen zu erstellen: eine für die Verwaltung (NSIP), eine für den clientseitigen virtuellen LB-Server (VIP) und eine für die Subnetz-IP (NSIP). -
-
Erstellen Sie eine AWS Autoscale-Gruppe. Wenn Sie keine vorhandene Autoscaling-Konfiguration haben, müssen Sie:a) Eine Startkonfiguration erstellenb) Eine Autoscaling-Gruppe erstellenc) Die Autoscaling-Gruppe überprüfenWeitere Informationen finden Sie unter
<http://docs.aws.amazon.com/autoscaling/latest/userguide/GettingStartedTutorial.html>. -
In der AWS Autoscale-Gruppe müssen Sie mindestens eine Skalierungsrichtlinie für die Verkleinerung angeben. Die NetScaler VPX-Instanz unterstützt nur die Step-Skalierungsrichtlinie. Die Simple-Skalierungsrichtlinie und die Target-Tracking-Skalierungsrichtlinie werden für die Autoscale-Gruppe nicht unterstützt.
Hinzufügen des AWS Autoscaling-Dienstes zu einer NetScaler VPX-Instanz
Sie können den Autoscaling-Dienst mit einem einzigen Klick über die GUI zu einer VPX-Instanz hinzufügen. Führen Sie die folgenden Schritte aus, um den Autoscaling-Dienst zur VPX-Instanz hinzuzufügen:
-
Melden Sie sich mit Ihren Anmeldeinformationen für
nsrootbei der VPX-Instanz an. -
Wenn Sie sich zum ersten Mal bei der NetScaler VPX-Instanz anmelden, wird die Standardseite „Cloud-Profil“ angezeigt. Wählen Sie die AWS Autoscaling-Gruppe aus dem Dropdown-Menü aus und klicken Sie auf Erstellen, um ein Cloud-Profil zu erstellen. Klicken Sie auf Überspringen, wenn Sie das Cloud-Profil später erstellen möchten.Punkte, die beim Erstellen eines Cloud-Profils zu beachten sind: Standardmäßig erstellt und hängt die CloudFormation-Vorlage die unten genannte IAM-Rolle an.
{

     "Version": "2012-10-17",
     "Statement": \[

      {

             "Action": \[

                 "ec2:DescribeInstances",
                 "ec2:DescribeNetworkInterfaces",
                 "ec2:DetachNetworkInterface",
                 "ec2:AttachNetworkInterface",
                 "ec2:StartInstances",
                 "ec2:StopInstances",
                 "ec2:RebootInstances",
                 "autoscaling:\*",
                 "sns:\*",
                 "sqs:\*"

             “iam: SimulatePrincipalPolicy”
             “iam: GetRole”

             \],

             "Resource": "\*",
             "Effect": "Allow"

         }

     \]

 }
Stellen Sie sicher, dass die IAM-Rolle einer Instanz über die entsprechenden Berechtigungen verfügt.-
Die IP-Adresse des virtuellen Servers wird automatisch aus der freien IP-Adresse, die der VPX-Instanz zur Verfügung steht, ausgefüllt.
<https://docs.aws.amazon.com/AWSEC2/latest/UserGuide/MultipleIP.html#ManageMultipleIP> -
Die Autoscale-Gruppe wird aus der in Ihrem AWS-Konto konfigurierten Autoscale-Gruppe vorab ausgefüllt.
<http://docs.aws.amazon.com/autoscaling/latest/userguide/AutoScalingGroup.html>. -
Stellen Sie bei der Auswahl des Protokolls und Ports der Autoscaling-Gruppe sicher, dass Ihre Server auf diesen Protokollen und Ports lauschen und dass Sie den richtigen Monitor in der Dienstgruppe binden. Standardmäßig wird der TCP-Monitor verwendet.
-
Für Autoscaling vom Typ SSL-Protokoll ist der virtuelle Lastausgleichsserver oder die Dienstgruppe nach dem Erstellen des Cloud-Profils aufgrund eines fehlenden Zertifikats nicht verfügbar. Sie können das Zertifikat manuell an den virtuellen Server oder die Dienstgruppe binden.
-
Wählen Sie die Option „Graceful Timeout“ (Gnadenfrist) aus, um Autoscale-Server ordnungsgemäß zu entfernen. Wenn diese Option nicht ausgewählt ist, wird der Server der Autoscale-Gruppe sofort entfernt, nachdem die Last sinkt, was zu Dienstunterbrechungen für die bestehenden verbundenen Clients führen kann. Die Auswahl von „Graceful“ und die Angabe eines Timeouts bedeutet im Falle einer Skalierung nach unten: Die VPX-Instanz entfernt den Server nicht sofort, sondern markiert einen der Server für die ordnungsgemäße Löschung. Während dieser Zeit lässt die Instanz keine neuen Verbindungen zu diesem Server zu. Bestehende Verbindungen werden bedient, bis das Timeout eintritt, und nach einem Timeout entfernt die VPX-Instanz den Server.
Abbildung: Standard-Cloud-Profilseite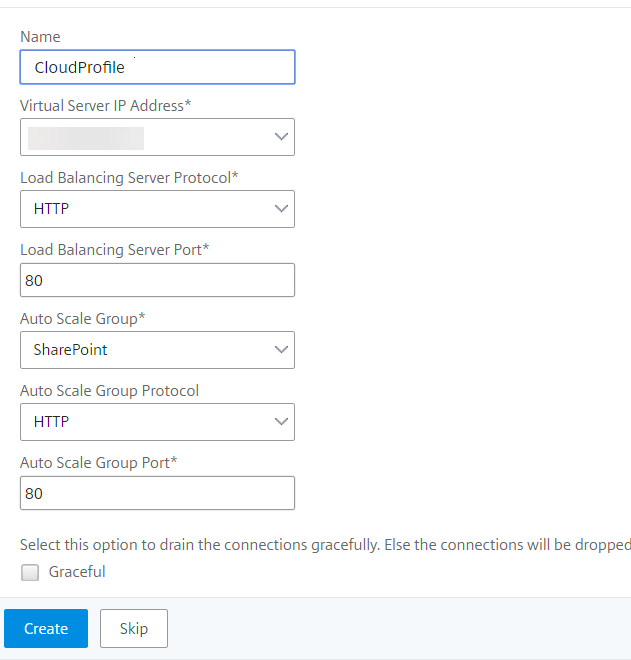
-
-
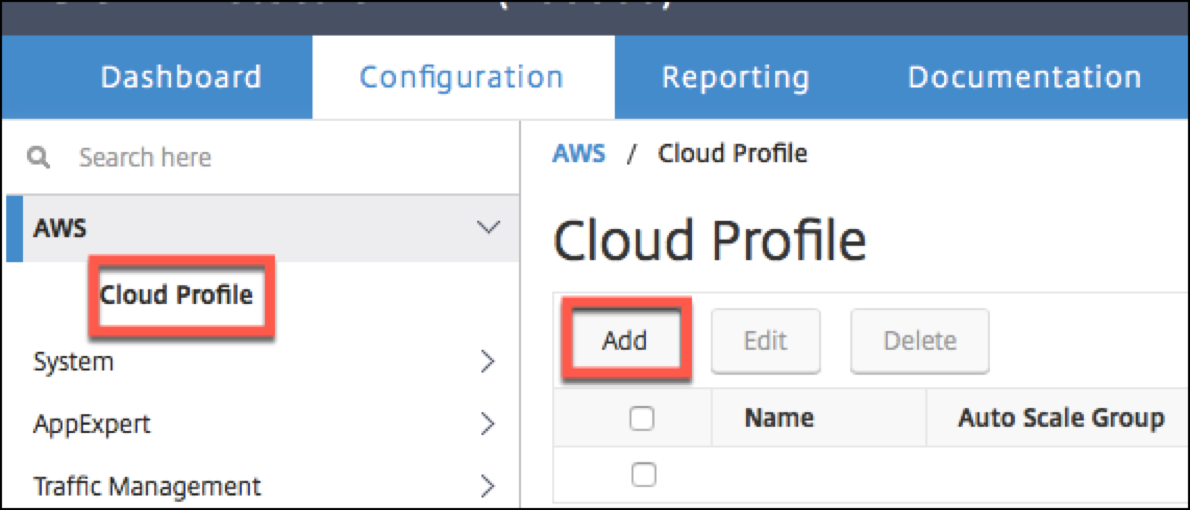
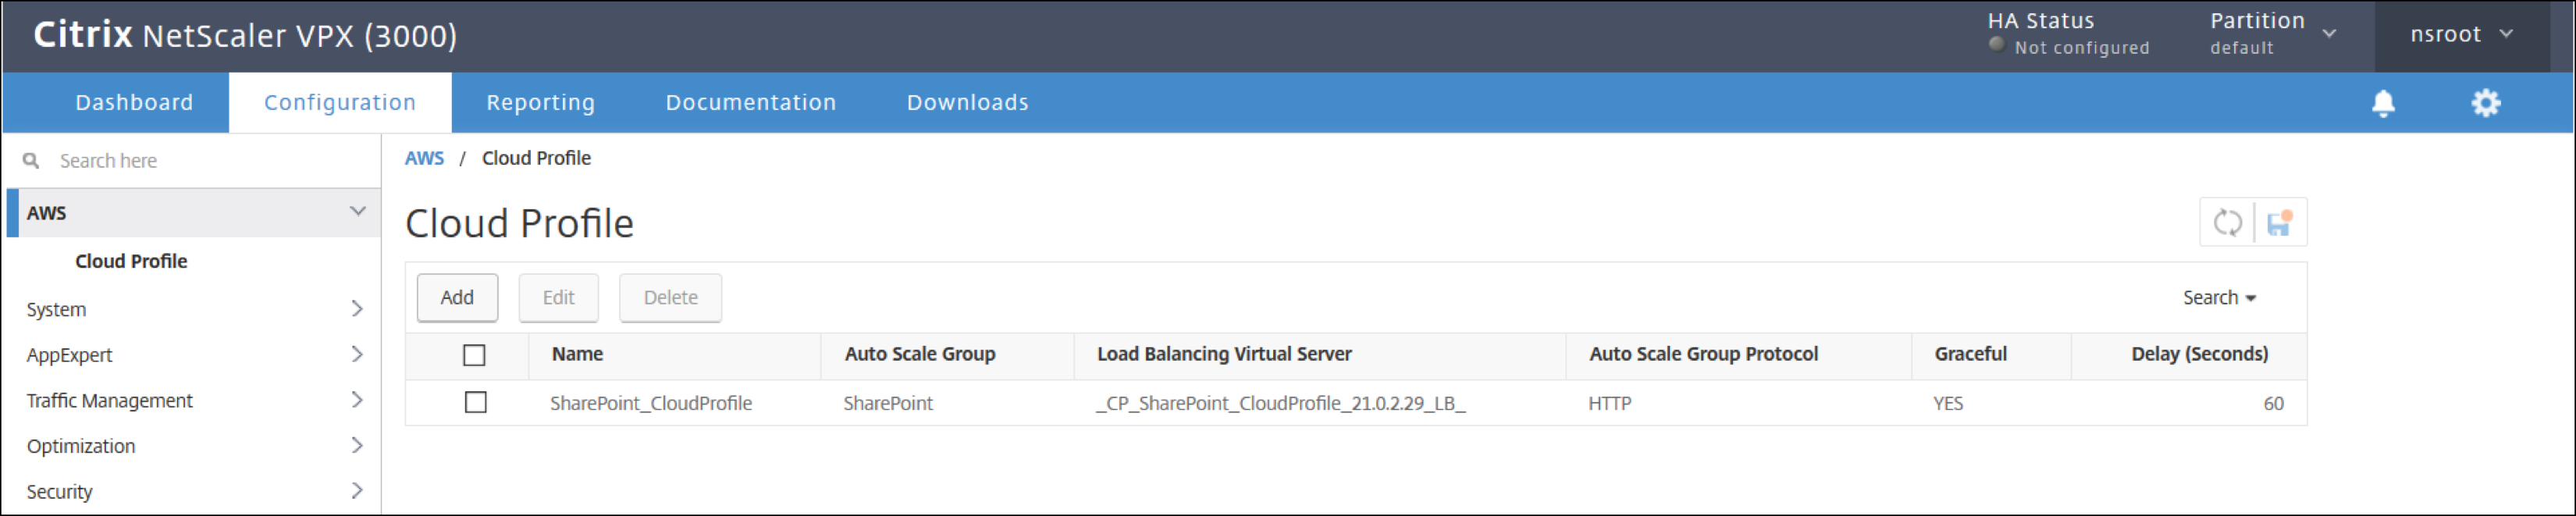
Nach der ersten Anmeldung, wenn Sie ein Cloud-Profil erstellen möchten, gehen Sie in der GUI zu System > AWS > Cloud Profile und klicken Sie auf Hinzufügen.
 Die Konfigurationsseite Cloud-Profil erstellen wird angezeigt.
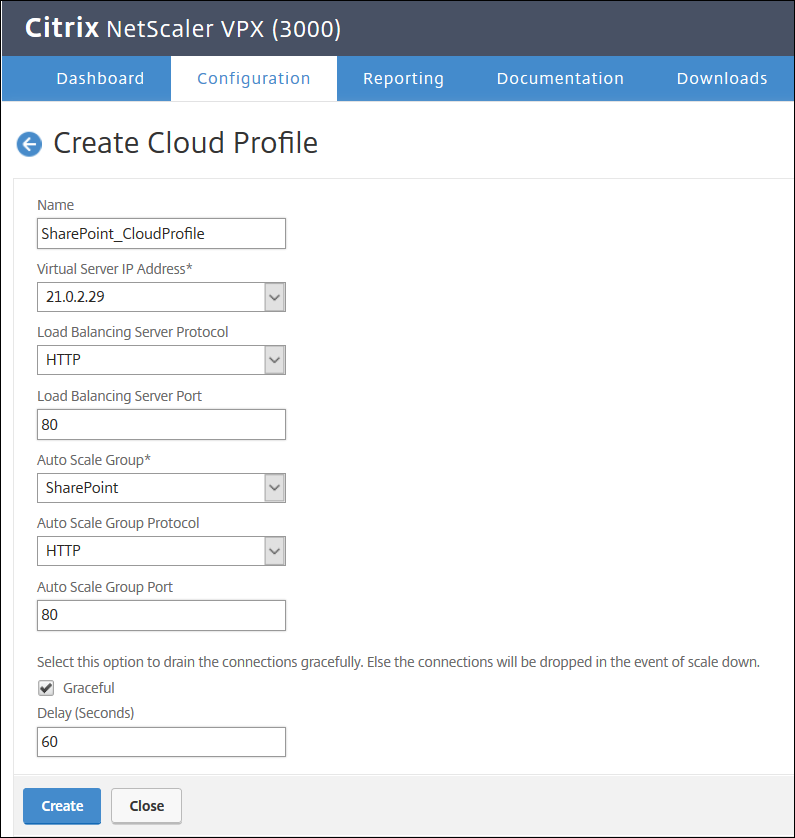 Ein Cloud-Profil erstellt einen NetScaler-Lastausgleichs-Virtual-Server und eine Dienstgruppe, deren Mitglieder die Server der Autoscaling-Gruppe sind. Ihre Back-End-Server müssen über die auf der VPX-Instanz konfigurierte SNIP erreichbar sein.Hinweis:Ab NetScaler-Release 13.1-42.x können Sie verschiedene Cloud-Profile für verschiedene Dienste (unter Verwendung unterschiedlicher Ports) mit derselben Autoscaling-Gruppe (ASG) in AWS erstellen. Somit unterstützt die NetScaler VPX-Instanz mehrere Dienste mit derselben Autoscaling-Gruppe in der Public Cloud.
Hinweis:
Um Autoscale-bezogene Informationen in der AWS-Konsole anzuzeigen, gehen Sie zu EC2 > Dashboard > Auto Scaling > Auto Scaling Group.