
Añadir políticas a una implementación de API
Puede configurar varias políticas de seguridad para su tráfico de API. Esta configuración requiere que especifique los criterios de selección de tráfico y los parámetros necesarios para una política. Siga los pasos siguientes para añadir una política a una definición de API:
-
Vaya a Seguridad > Seguridad de API > Políticas.
-
Haga clic en Añadir.
-
Especifique el nombre de un grupo de políticas.
-
Seleccione una Implementación de la lista.
-
Seleccione un Servicio ascendente de la lista para el que desea configurar políticas.
-
Haga clic en Añadir para seleccionar selectores de tráfico y un tipo de política.Selector de tráfico - Los criterios de selección de tráfico incluyen rutas de recursos de API o prefijos de ruta, métodos y políticas.Puede utilizar cualquiera de las siguientes opciones para especificar los criterios de selección de tráfico:
-
Recursos de API – Seleccione un recurso de API y sus métodos a los que desea aplicar una política. Puede buscar recursos y métodos de API con una palabra clave.
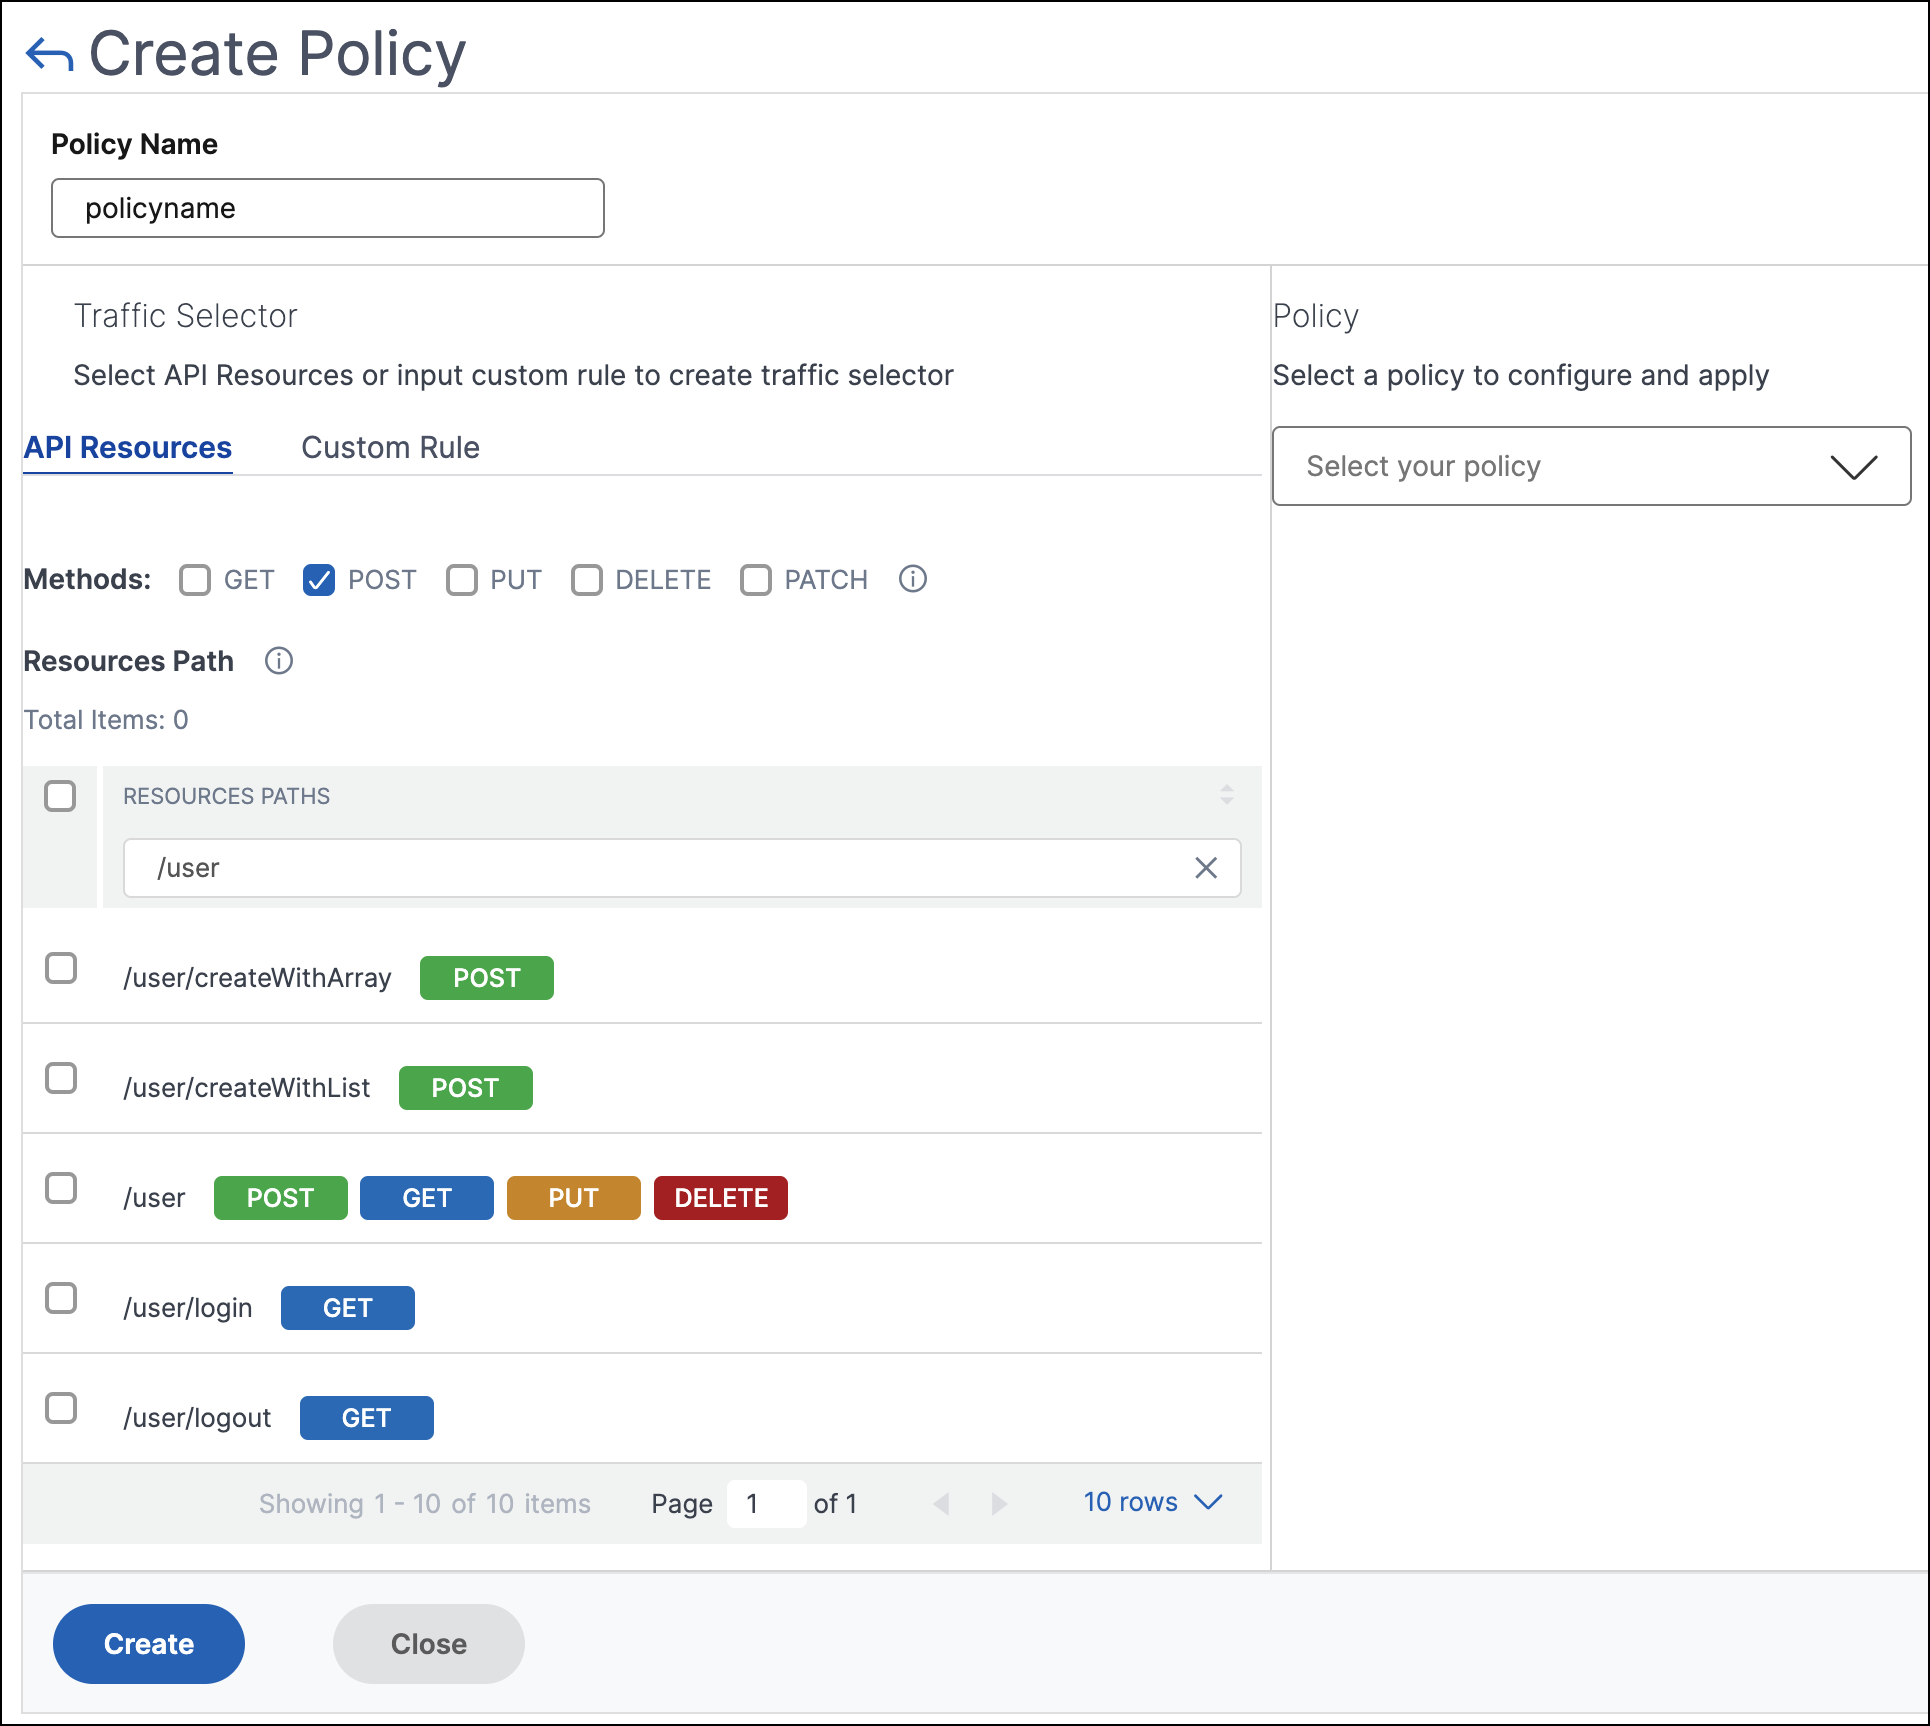 En este ejemplo, se enumeran los recursos de API con
/userque tienen el métodoPOST. -
Regla personalizada – En esta ficha, puede especificar prefijos de ruta personalizados y varios métodos.La política configurada se aplica a una solicitud de API entrante que coincide con la regla personalizada para la selección de tráfico de API.
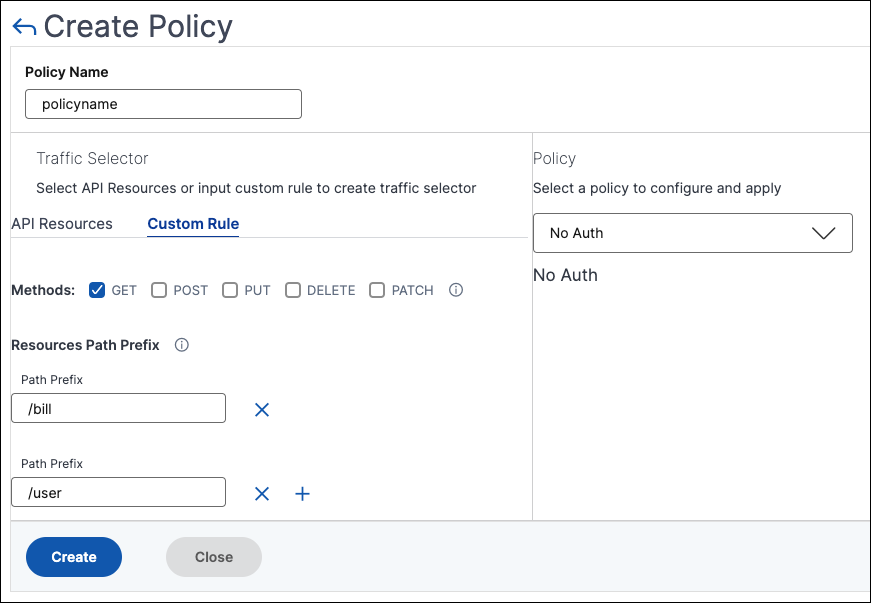 En este ejemplo, la política Sin autenticación se aplica a los recursos de API que tienen el prefijo
/billy el métodoGET.
En Política, seleccione una política de la lista que desee aplicar al recurso y método de API seleccionados. Para obtener más información sobre cada política, consulte Tipos de políticas. -
-
Opcional, puede mover los tipos de políticas para establecer una prioridad. Los tipos de políticas con mayor prioridad se aplican primero.
-
Haga clic en Guardar para añadir una política. Si desea aplicar la política inmediatamente, haga clic en Guardar y aplicar.
Tipos de políticas
Al configurar una política de API, puede seleccionar las siguientes políticas que desea aplicar al recurso y método de API:
Nota:
Para gestionar la seguridad de la API mediante API, consulte (/es-es/netscaler-console-service/api-security/use-apis-to-manage-api-security.html).
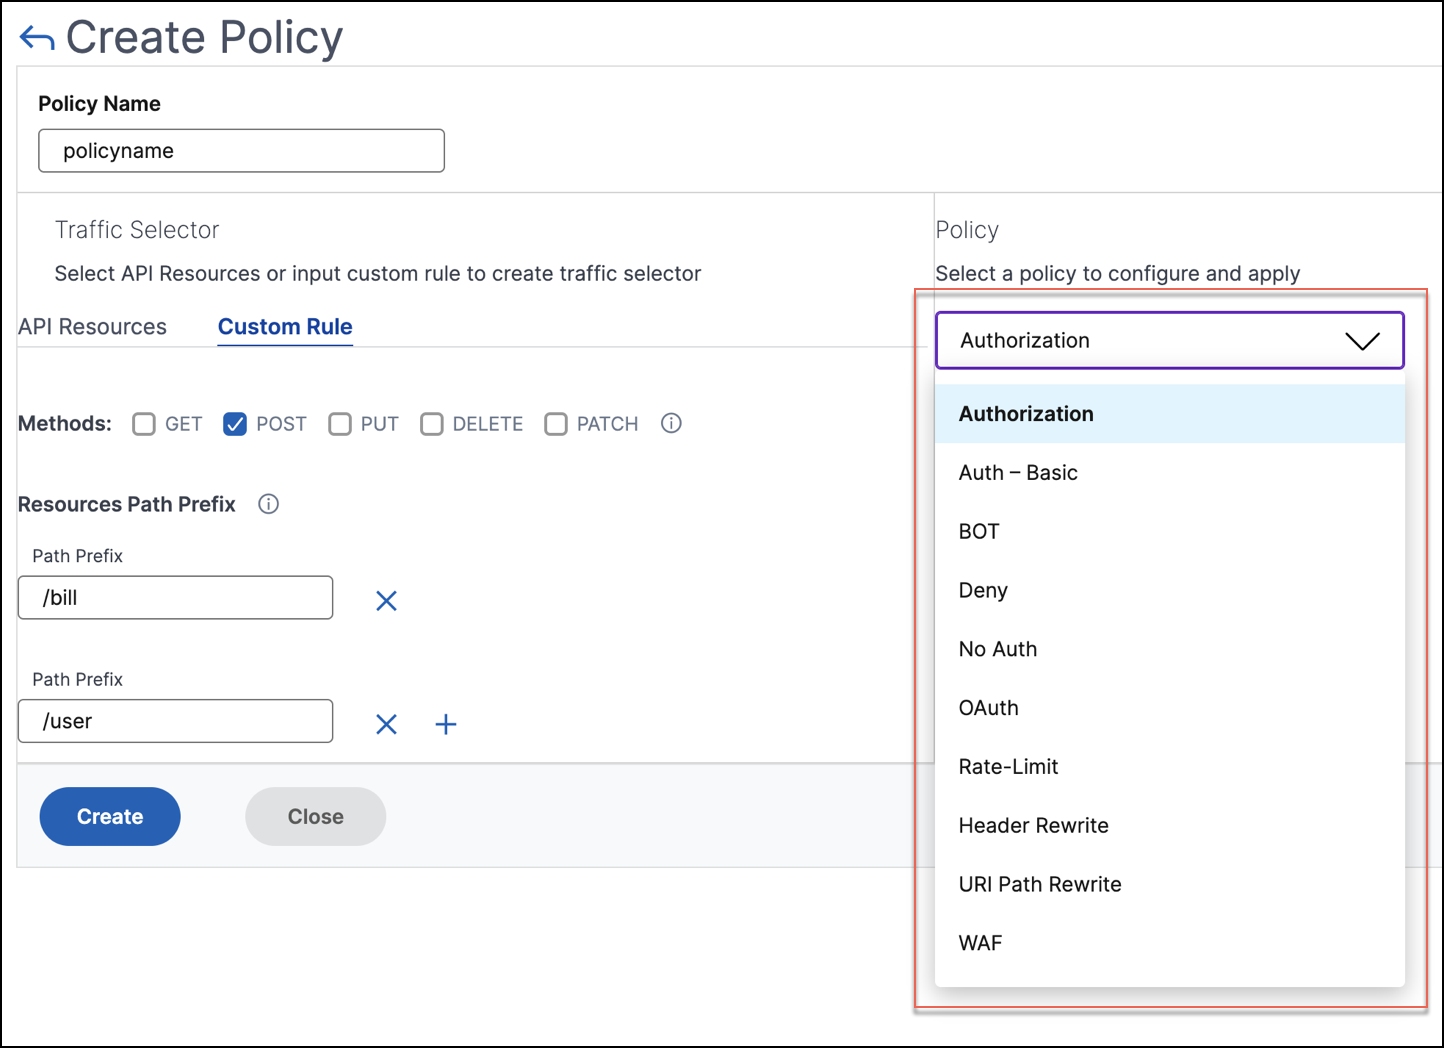
Autenticación y autorización
Los recursos de la API se alojan en una aplicación o servidor de API. Cuando desee aplicar restricciones de acceso a dichos recursos de API, puede utilizar las políticas de autenticación y autorización. Estas políticas verificar si la solicitud de API entrante tiene el permiso necesario para acceder al recurso.
Utilice las siguientes políticas para definir la autenticación y la autorización para los recursos de API seleccionados:
No-Auth
Utilice esta política para omitir la autenticación en el tráfico seleccionado.
Auth-Basic
Esta política especifica que se utilizará la autenticación local con el esquema de autenticación básica HTTP. Para utilizar la autenticación local, debe crear cuentas de usuario en NetScaler.
OAuth
OAuth requiere un proveedor de identidades externo para autenticar a un cliente mediante oAuth2 y emitir un token de acceso. Cuando el cliente proporciona este token como credencial de acceso a una puerta de enlace de API, el token se valida en función de los valores configurados.
-
URI de JWKS - La URL de un punto final que tiene JWK (JSON Web Key) para la verificación de JWT (JSON Web Token)
-
Emisor - La identidad (normalmente una URL) del servidor de autenticación.
-
Audiencia - La identidad del servicio o aplicación para la que es aplicable el token.
-
Reclamaciones a guardar - Los permisos de acceso se representan como un conjunto de reclamaciones y valores esperados. Especifique los valores de las reclamaciones en formato CSV.
-
URI de introspección - Una URL de punto final de introspección del servidor de autenticación. Esta URL se utiliza para verificar tokens de acceso opacos. Para obtener más información sobre estos tokens, consulte Configuración de OAuth para tokens de acceso opacos.Después de especificar la URI de introspección, especifique el ID de cliente y el Secreto de cliente para acceder al servidor de autenticación.
-
Algoritmos permitidos - Esta opción le permite restringir ciertos algoritmos en los tokens entrantes. De forma predeterminada, se permiten todos los métodos compatibles. Sin embargo, puede comprobar los algoritmos necesarios para el tráfico seleccionado.
Tras una validación correcta, API Security concede acceso al cliente.
Importante:
Cuando configure una política de OAuth o Auth-Basic para los recursos de API seleccionados, configure la política Sin autenticación para los recursos de API restantes. Esta configuración indica explícitamente que desea omitir la autenticación para los recursos restantes.
Autorización
Esta política verifica los permisos necesarios para acceder a un recurso de API. Los permisos de acceso se representan como un conjunto de reclamaciones y valores esperados. Para configurar esta política, seleccione Agregar una nueva reclamación y especifique lo siguiente:
-
Nombre de la reclamación
-
Valores de la reclamación
Importante:
API Security requiere políticas de autenticación y autorización para el tráfico de API. Por lo tanto, debe configurar una política de autorización con una política de autenticación. La política de autenticación puede ser OAuth o
Auth-Basic.
Incluso si no tiene ninguna comprobación de autorización, debe crear una política de autorización con reclamaciones vacías. De lo contrario, la solicitud se deniega con un error 403.
Límite de velocidad
Especifique la carga máxima asignada al recurso de API seleccionado. Con esta política, puede supervisar la tasa de tráfico de API y tomar medidas preventivas. Para configurar esta política, especifique lo siguiente:
-
Nombre de encabezado HTTP - Es una clave de selector de tráfico que filtra el tráfico para identificar las solicitudes de API. Y la política de límite de velocidad se aplica y supervisa solo a dichas solicitudes de API.
-
Valores de encabezado - Estos valores de encabezado están separados por comas para el nombre de encabezado mencionado.
-
Umbral - El número máximo de solicitudes que se pueden permitir en el intervalo especificado. Si ha especificado Valores de encabezado, este umbral se aplica a cada valor de encabezado.Ejemplo-1:Cuando especifica valores de encabezado (
"key1","key2","key3") para el nombre de encabezadox-api-keyy establece el umbral en80, el umbral establecido se aplica a cada valor de encabezado.Ejemplo-2:Si desea especificar umbrales diferentes para cada valor de encabezado, cree políticas de límite de velocidad separadas utilizando el mismo nombre de encabezado HTTP.-
Política-1: Especifique valores de encabezado (
"key1","key2") para el nombre de encabezadox-api-keyy establezca el umbral en80. -
Política-2: Especifique valores de encabezado (
"key3") para el nombre de encabezadox-api-keyy establezca el umbral en30.
Si no especifica un valor de encabezado, el umbral se aplica al nombre de encabezado HTTP especificado. -
-
Intervalo de tiempo - El intervalo especificado en microsegundos. Durante este intervalo, las solicitudes se supervisan en función de los límites configurados. De forma predeterminada, se establece en 1000 microsegundos (1 milisegundo).
-
Tipo de límite - El modo en que desea aplicar la política de límite de velocidad. Puede seleccionar el tipo de límite Ráfaga o Suave.
-
Acción - Define una acción que desea realizar sobre el tráfico que supera el umbral. Puede especificar una de las siguientes acciones:
-
DESCARTAR: Descarta las solicitudes que superan los límites de tráfico configurados.
-
RESTABLECER: Restablece la conexión para las solicitudes.
-
REDIRECCIÓN: Redirige el tráfico a la URL de redirección configurada.
-
RESPUESTA: Responde con la respuesta estándar (
429 Too many requests).
-
WAF
Esta política evita las brechas de seguridad, la pérdida de datos y las posibles modificaciones no autorizadas en los sitios web que acceden a información empresarial o de clientes confidencial.
Antes de configurar una política WAF, cree un perfil WAF en NetScaler Console mediante StyleBooks.
En Nombre del perfil WAF, seleccione o especifique el perfil WAF que ha creado.
Bot
Esta política identifica bots maliciosos y protege su dispositivo de ataques de seguridad avanzados.
Antes de configurar una política BOT, cree un perfil BOT en NetScaler Console mediante StyleBooks.
En Nombre del perfil de bot, especifique el perfil BOT que ha creado.
Reescritura de encabezados
Esta política le ayuda a modificar el encabezado de las solicitudes y respuestas de la API. Si desea reemplazar el valor en el encabezado HTTP, especifique lo siguiente:
-
Nombre del encabezado HTTP: El nombre del campo que desea modificar en el encabezado de la solicitud.Ejemplo:
Host -
Valor del encabezado: Opcional, la cadena de valor que desea modificar en el nombre de encabezado especificado.Ejemplo:
sample.com -
Nuevo valor de encabezado: El nuevo valor para reemplazar el valor de encabezado especificado.Si no se especifica ningún valor de encabezado, reemplaza cualquier valor recibido con el valor especificado en el nombre del encabezado HTTP.Ejemplo:
example.com
En este ejemplo, la política de reescritura de encabezados reemplaza
sample.com por example.com en el campo Host de una solicitud de API.
Reescritura de ruta URI
Esta política le ayuda a modificar la ruta URI de las solicitudes y respuestas de la API. Si desea reemplazar un segmento en la ruta URI, agregue una regla para hacer una de las siguientes acciones:
-
Reemplazar un segmento de ruta: Cuando selecciona este tipo de acción, especifique lo siguiente:
-
Segmento de ruta actual: El segmento de ruta que desea reemplazar.
-
Nuevo segmento de ruta: Nuevo segmento de ruta que reemplaza solo el segmento de ruta actual.
Por ejemplo, para cambiar una configuración regional en la ruta URI de inglés a chino, especifique/es-es/en Segmento de ruta actual. Y especifique/zh-zhen Nuevo segmento de ruta. Solo reemplaza el segmento de ruta y conserva el resto de la ruta URI. -
-
Reemplazar la ruta completa: Este tipo de acción reemplaza completamente la ruta URI de las solicitudes y respuestas de la API con la ruta especificada. Si especifica
/example.htmlen Nuevo segmento de ruta, la ruta URI de una solicitud o respuesta de API se cambia a la ruta especificada. -
Eliminar el segmento de ruta: Esta acción elimina el segmento especificado de la URI. Por ejemplo, para eliminar la configuración regional en inglés de la ruta URI, especifique
/es-es/en Segmento de ruta actual. -
Insertar un segmento de ruta: Esta acción inserta el segmento especificado en la ruta URI. Para aplicar esta regla, especifique la posición donde desea insertar el segmento y qué segmento desea insertar.Por ejemplo, cuando desee insertar un segmento justo después de un texto, haga lo siguiente:
-
Especifique la posición donde desea insertar un nuevo segmento.
-
En Segmento de ruta actual, especifique el texto después del cual se agregará un nuevo segmento.
-
En Nuevo segmento de ruta, especifique el segmento que desea agregar.
-
Denegar
Esta política le ayuda a denegar que las solicitudes de API lleguen a sus recursos de API.