
Descripción de la integración de MDM de NetScaler Gateway con Intune
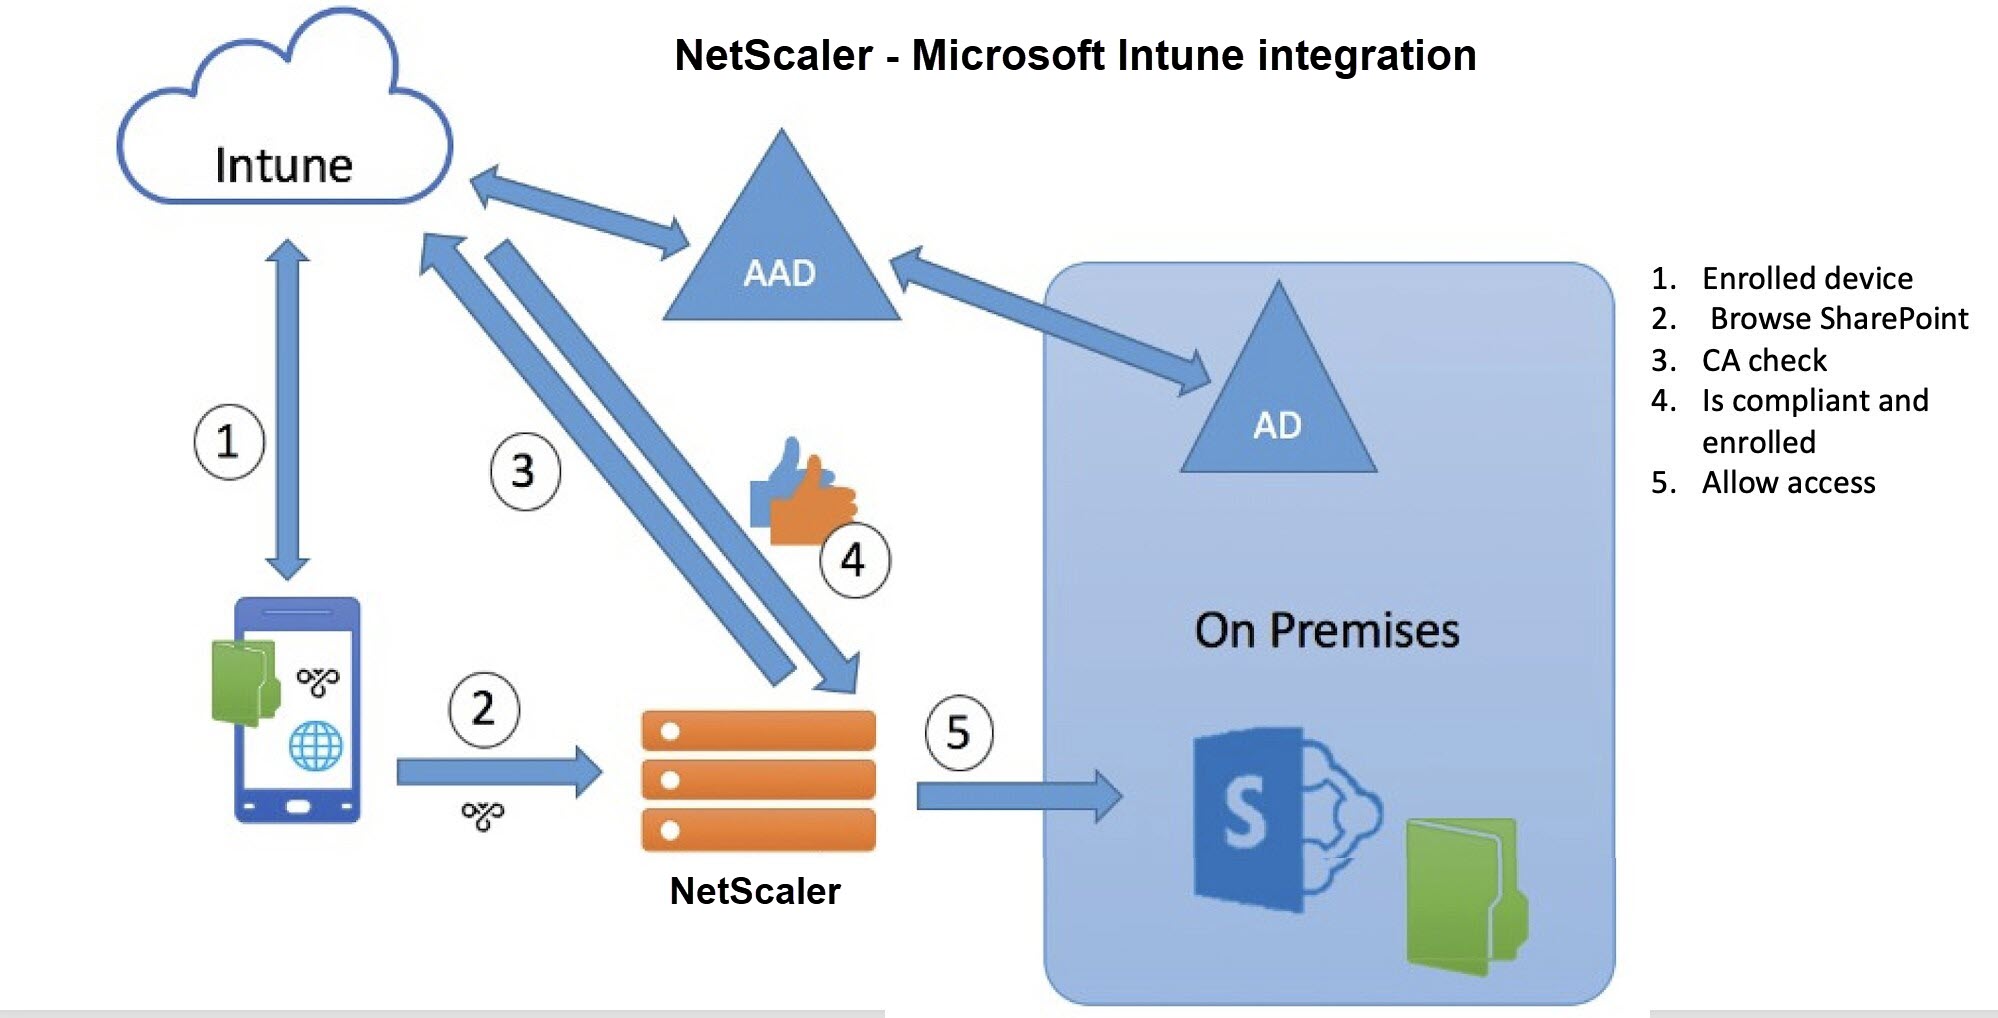
A continuación, se muestra un ejemplo del flujo de eventos en una integración típica de MDM de NetScaler Gateway con Intune:
-
Inscriba un dispositivo móvil en Intune.
-
Las aplicaciones aprobadas por la empresa y las políticas de dispositivos se envían al dispositivo.
-
Explore SharePoint (aplicación local) desde el dispositivo.
-
La solicitud del navegador va a NetScaler Gateway.
-
El dispositivo NetScaler Gateway comprueba con Intune el estado de inscripción del dispositivo.
-
Si un dispositivo compatible se inscribe correctamente, se concede el acceso a SharePoint.
Cuando un dispositivo no cumple una política de acceso condicional, el cliente VPN de NetScaler Gateway muestra un mensaje de error. El mensaje proporciona un enlace desde el dispositivo a una página alojada por Intune que ofrece al usuario la opción de inscribir o corregir el estado de cumplimiento del dispositivo.
Nota:
Los administradores deben asegurarse de lo siguiente al enviar los certificados a Intune para que los usuarios puedan diferenciar entre los distintos certificados de su dispositivo.
-
Los certificados deben tener un resumen del asunto.
-
Los resúmenes de asunto para diferentes certificados deben ser distintos.
Compatibilidad con la API Intune NAC v2
Como parte del soporte de la API Intune NAC v2, debe vincular un archivo de Autoridad de Certificación (certificado CA) para asegurarse de que el dispositivo NetScaler obtenga un certificado válido de los dispositivos móviles. En Intune NAC v2, los dispositivos móviles envían ID de dispositivo como parte del certificado CA. El certificado CA vinculado aquí debe ser el utilizado para emitir certificados de cliente a los dispositivos iOS y Android del usuario final. Si hay certificados intermedios, también deben vincularse aquí.
Para obtener más detalles, consulte Soporte de la API Intune NAC v2