
Análisis EPA como factor en la autenticación nFactor
Importante:
El análisis de puntos finales (Endpoint Analysis) está diseñado para analizar el dispositivo del usuario según criterios de cumplimiento predeterminados y no aplica ni valida la seguridad de los dispositivos del usuario final. Se recomienda utilizar sistemas de seguridad de puntos finales para proteger los dispositivos de ataques de administradores locales.
Las siguientes son algunas de las entidades básicas de nFactor EPA.
Acción EPA: La acción EPA es un tipo de acción introducido para nFactor EPA. Contiene lo siguiente:
-
Expresión de comprobación del dispositivo cliente: Esta expresión se envía al complemento EPA de la puerta de enlace para su evaluación.
-
Grupo de éxito: Este grupo, si está configurado, se hereda a la sesión de la puerta de enlace si el resultado de EPA es verdadero.
-
Grupo de cuarentena: Este grupo, si está configurado, se hereda a la sesión de la puerta de enlace si el resultado de EPA es falso.
-
killProcess: Representa el nombre del proceso que el proceso EPA debe finalizar.
-
deleteFiles: Especifica rutas separadas por comas a los archivos que el proceso EPA debe eliminar.
Los grupos se pueden usar durante la vida útil de la sesión para determinar si el cliente cumple con ciertas condiciones de EPA. Si en un factor dado, el EPA falla y la última acción no contiene "Grupo de cuarentena", la autenticación se termina para ese usuario. Si existe un "Grupo de cuarentena", la autenticación continúa y el administrador puede verificar el grupo para otorgar acceso limitado. Para obtener más detalles, consulte Ejecución de EPA.
Política EPA: En nFactor, todas las políticas se añaden con la misma sintaxis "add authentication policy". Sin embargo, el tipo de acción califica la política como una política EPA.
Factor EPA: El factor EPA es una etiqueta de política regular. No existe una entidad llamada factor EPA. Una vez que la política EPA se vincula a un factor, hereda ciertas propiedades que la convierten en un factor EPA.
Nota:
El término "Factor EPA" se usa comúnmente en este documento para referirse a un factor con políticas EPA.
EPA – Cuarentena: Si en un factor dado, todas las expresiones de comprobación del dispositivo cliente de todas las acciones fallan, y si la última acción contiene “grupo de cuarentena”, ese grupo se añade a la sesión y se examina el nextFactor. Es decir, a pesar del fallo, la presencia del "grupo de cuarentena" califica la sesión para la siguiente etapa. Sin embargo, debido a la herencia de un grupo especial, el administrador puede relegar la sesión a acceso restringido o a políticas de autenticación adicionales como OTP o SAML.
Si no hay ningún grupo de cuarentena en la última acción, la autenticación finaliza con un error.
EPA en nFactor también utiliza las siguientes entidades:
-
LoginSchema: Representación XML del formulario de inicio de sesión. Define la "vista" del formulario de inicio de sesión y también tiene propiedades de un "factor".
-
Etiqueta de política o factor de política: Es una colección de políticas que se prueban en una etapa determinada de la autenticación.
-
Etiqueta de servidor virtual: El servidor virtual también es una etiqueta de política a la que se pueden vincular políticas. Sin embargo, el servidor virtual es la colección de varias etiquetas de política, ya que es el punto de entrada para el acceso de los usuarios.
-
siguiente factor: Se utiliza para especificar la etiqueta de política/factor que se debe tomar una vez que la política de autenticación dada tenga éxito.
-
Política NO_AUTHN: Política especial cuya acción siempre tiene éxito.
-
Factor de paso: Es una etiqueta de política/factor cuyo esquema de inicio de sesión no contiene vista. Es una indicación para el dispositivo NetScaler de que debe continuar la autenticación en el factor dado sin intervención del usuario.
Para obtener más información, consulte conceptos, entidades y terminología de nFactor.
Exclusividad mutua del factor EPA
El factor EPA contiene una o más políticas EPA. Una vez que las políticas EPA se vinculan a un factor, las políticas de autenticación regulares no están permitidas en ese factor. Esta restricción es para ofrecer la mejor experiencia de usuario y una clara separación del análisis de puntos finales. La única excepción a esta regla es la política NO_AUTHN. Dado que la política NO_AUTHN es una política especial utilizada para simular un 'salto en caso de fallo', está permitida en el factor EPA.
Ejecución de EPA
En cualquier factor dado (incluido el factor de servidor virtual), antes de servir el formulario de inicio de sesión, el dispositivo NetScaler comprueba si el factor está configurado para EPA. Si es así, envía una respuesta específica al cliente (UI) para que se active la secuencia EPA. Esta secuencia comprende la solicitud del cliente de expresiones de comprobación del dispositivo cliente y el envío de los resultados. Las expresiones de comprobación del dispositivo cliente para todas las políticas de un factor se envían a la vez al cliente. Una vez que se obtienen los resultados en el dispositivo NetScaler, cada una de las expresiones de todas las acciones se evalúa en una secuencia. La primera acción que da como resultado una EPA exitosa finaliza ese factor, y DefaultGroup, si está configurado, se hereda en la sesión. Si se encuentra una política NO_AUTHN, se califica como éxito automático. Si se especifica el nextFactor, el dispositivo continúa con ese factor. De lo contrario, la autenticación finaliza. Esta condición también es aplicable para el primer factor. Si no hay ningún factor de política de autenticación después de EPA en el servidor virtual, la autenticación se termina. Esto es diferente del comportamiento de la política clásica, donde al usuario siempre se le muestra la página de inicio de sesión después de EPA. Sin embargo, en caso de que no haya una política EPA exitosa, NetScaler Gateway examina el Grupo de Cuarentena configurado para la última política EPA en ese factor o cascada. Si la última política está configurada con el Grupo de Cuarentena, ese grupo se añade a la sesión y se inspecciona el nextFactor. Si existe un nextFactor, la autenticación procede a ese factor. De lo contrario, la autenticación se completa.
Configurar el análisis EPA para que se ejecute después de la autenticación
Puede configurar el escaneo EPA para que se ejecute después de la autenticación. En el siguiente ejemplo, el escaneo EPA se utiliza como una verificación final en una autenticación nFactor o multifactor. En esta configuración, si el escaneo EPA falla durante cualquiera de estas verificaciones, la sesión se termina.
Nota:
Al configurar la autenticación nFactor con varias políticas EPA, se recomienda no posicionarlas secuencialmente, ya que esto podría dar lugar a múltiples solicitudes para que el usuario inicie el complemento EPA. En su lugar, se recomienda alternar las políticas EPA con otros métodos de autenticación.
Ejemplos:
-
Recomendado: Factor EPA 1 > LDAP > Factor EPA 2
-
No recomendado: LDAP > Factor EPA 1 > Factor EPA 2
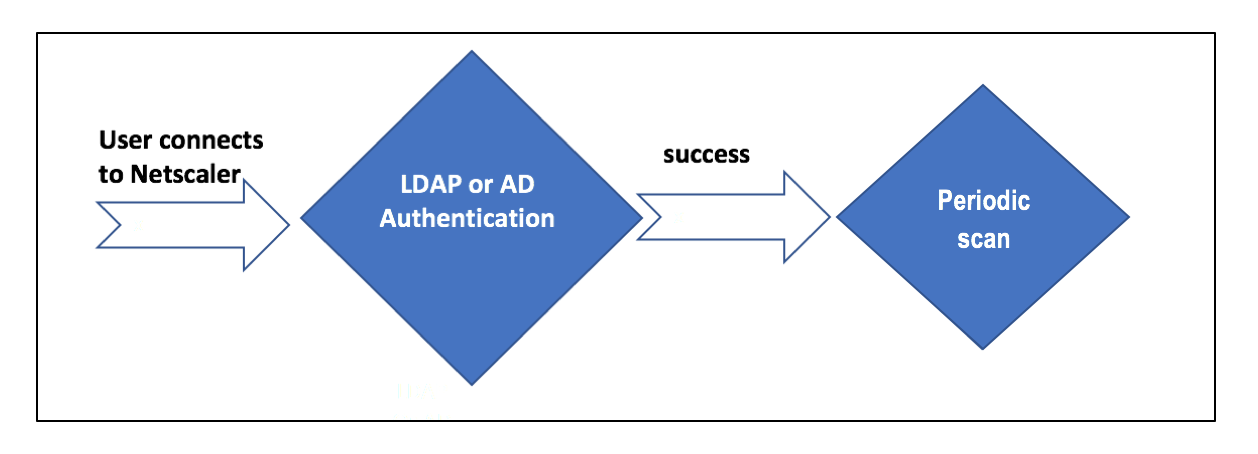
-
El usuario intenta conectarse a la IP virtual de NetScaler® Gateway.
-
Se muestra al usuario una página de inicio de sesión con campos de nombre de usuario y contraseña para que proporcione sus credenciales. Con estas credenciales, se realiza una autenticación basada en LDAP o AD en el back-end. Si tiene éxito, se le presenta al usuario una ventana emergente para autorizar el escaneo EPA.
-
Una vez que el usuario autoriza, se realiza el escaneo EPA y, en función del éxito o fracaso de la configuración del cliente del usuario, se proporciona el acceso.
-
Si el escaneo es exitoso, el escaneo EPA se realiza periódicamente para verificar que los requisitos de verificación del dispositivo configurados aún se cumplen.
-
Si el escaneo EPA falla durante cualquiera de estas verificaciones, la sesión se termina.
Requisitos previos
Se asume que la siguiente configuración está implementada:
-
Configuración del servidor virtual VPN, la puerta de enlace y el servidor virtual de autenticación
-
Configuraciones del servidor LDAP y políticas asociadas.
La siguiente sección recoge las políticas y configuraciones de etiquetas de política requeridas, así como la asignación de políticas y etiquetas de política a un perfil de autenticación.
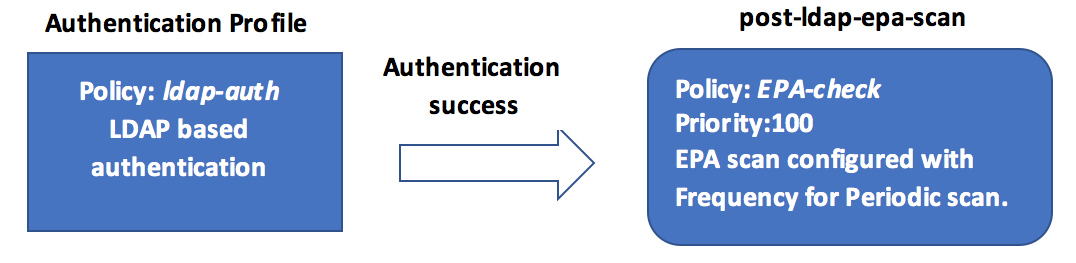
En la CLI
-
Cree una acción para realizar un escaneo EPA antes de la autenticación LDAP y asóciela con una política de escaneo EPA.
add authentication epaAction pre-ldap-epa-action -csecexpr "sys.client_expr (\"proc_2_firefox\")"

 add authentication Policy pre-ldap-epa-pol -rule true -action pre-ldap-epa-action
La expresión anterior escanea si el proceso 'Firefox' se está ejecutando. El cliente EPA comprueba la existencia del proceso cada 2 minutos, lo que se indica con el dígito '2' en la expresión de escaneo. -
Configure la etiqueta de política
pre-ldap-epa-label, que aloja la política para el escaneo EPA.add authentication policylabel pre-ldap-epa-label -loginSchema LSCHEMA_INTNota:LSCHEMA_INT es un esquema integrado sin esquema (noschema), lo que significa que no se presenta ninguna página web adicional al usuario en este paso. -
Asocie la política configurada en el paso 1 con la etiqueta de política configurada en el paso 2. Esto completa el mecanismo de autenticación.
bind authentication policylabel pre-ldap-epa-label -policyName pre-ldap-epa-pol -priority 100 -gotoPriorityExpression END -
Configure una acción y política LDAP.
add authentication ldapAction ldap-act -serverIP 192.0.2.0 -ldapBase "dc=example,dc=net" -ldapBindDn user1@example.net -ldapBindDnPassword 1.cloud -ldapLoginName samAccountName -groupAttrName memberOf -subAttributeName CN -passwdChange ENABLED

add authentication Policy ldap-pol -rule true -action ldap-act -
Cree un esquema de inicio de sesión con SSO habilitado.
add authentication loginSchema ldap-schema -authenticationSchema "/nsconfig/loginschema/LoginSchema/SingleAuth.xml" -SSOCredentials Yes -
Configure la etiqueta de política
ldap-pol-label, que aloja la política para la autenticación LDAP.add authentication policylabel ldap-pol-label -loginSchema ldap-schema -
Vincule el esquema de inicio de sesión configurado en el paso 5 a la etiqueta de política configurada en el paso 6.
bind authentication policylabel ldap-pol-label -policyName ldap-pol -priority 100 -gotoPriorityExpression NEXT -
Cree una acción para realizar un escaneo EPA después de la autenticación LDAP y asóciela con una política de escaneo EPA.
add authentication epaAction post-ldap-epa-action -csecexpr "sys.client_expr (\"proc_2_chrome\")"

 add authentication Policy post-ldap-epa-pol -rule true -action post-ldap-epa-action

 add authentication policylabel post-ldap-epa-label -loginSchema LSCHEMA_INT

bind authentication policylabel post-ldap-epa-label -policyName post-ldap-epa-pol -priority 100 -gotoPriorityExpression -
Para resumir, asocie la política
pre-ldap-epa-polal servidor virtual de autenticación con el siguiente paso apuntando a la etiqueta de políticaldap-pol-labelpara realizar un escaneo EPA.bind authentication vserver user.auth.test -policy pre-ldap-epa-pol -priority 100 -nextFactor ldap-pol-label -gotoPriorityExpression NEXT
bind authentication policylabel ldap-pol-label -policyName ldap-pol -priority 100 -gotoPriorityExpression NEXT -nextFactor post-ldap-epa-label
Nota:
-
En el EPA periódico configurado como múltiples factores, se considera el último factor con la configuración de EPA periódica.
-
Los escaneos periódicos solo se pueden ejecutar utilizando el complemento EPA y no en el navegador.
-
En el primer ejemplo, EPA es el primer factor donde el escaneo busca el proceso 'Firefox'.
-
Si el escaneo EPA es exitoso, conduce a la autenticación LDAP, seguida del siguiente escaneo EPA, que busca el proceso 'Chrome'.
-
Cuando se configuran múltiples escaneos periódicos como diferentes factores, el último escaneo tiene prioridad. En este caso, el complemento EPA escanea el proceso 'Chrome' cada 2 minutos después de que el inicio de sesión sea exitoso.
En la GUI (mediante el Visualizador nFactor)
Puede configurar un escaneo EPA avanzado como un factor utilizando el visualizador nFactor en la GUI. En el siguiente ejemplo, hemos utilizado LDAP como primer factor y EPA como siguiente factor.
-
Cree un primer factor para el flujo nFactor.
-
Vaya a Security > AAA-Application Traffic > nFactor Visualizer > nFactor Flows y haga clic en Add.
-
Haga clic en + para añadir el flujo nFactor.
-
Añada un factor y haga clic en Create.
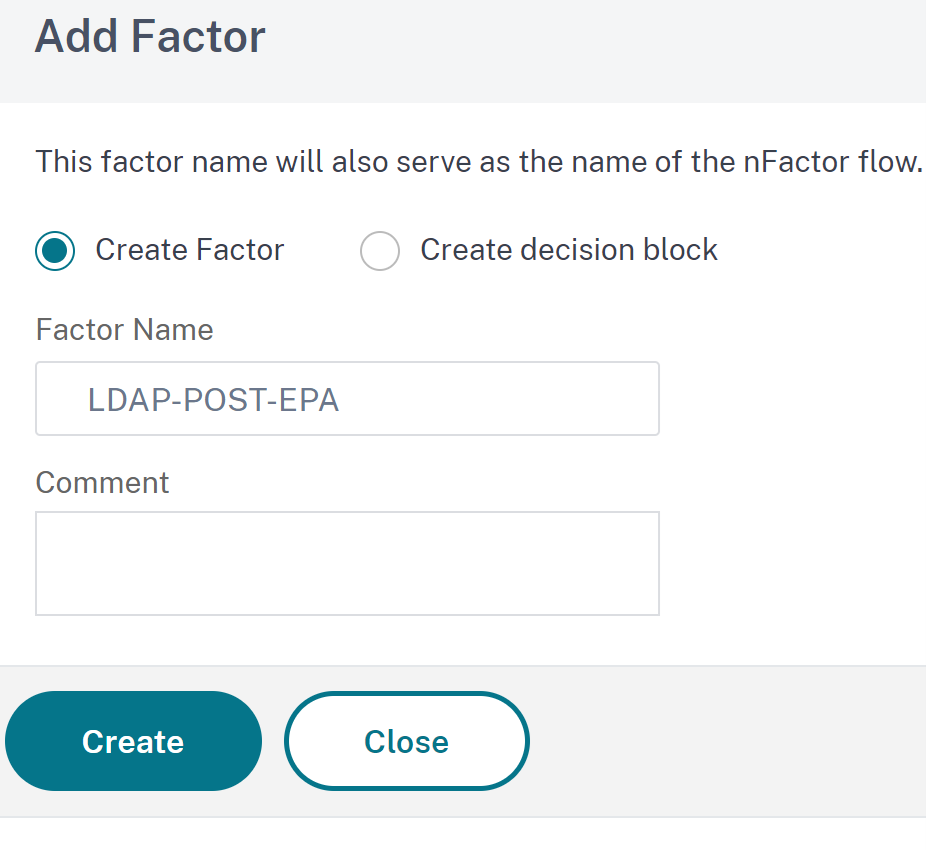
-
-
Cree un esquema de inicio de sesión y una política para el primer factor.
-
En el mosaico del primer factor, haga clic en Agregar esquema para agregar un esquema de inicio de sesión. Puede seleccionar un esquema de inicio de sesión de autenticación existente de la lista desplegable o crear un esquema de inicio de sesión.
-
Para crear un esquema de inicio de sesión de autenticación, haga clic en Agregar. Para obtener información detallada sobre el esquema de inicio de sesión de autenticación, consulte Configuración de la autenticación nFactor.
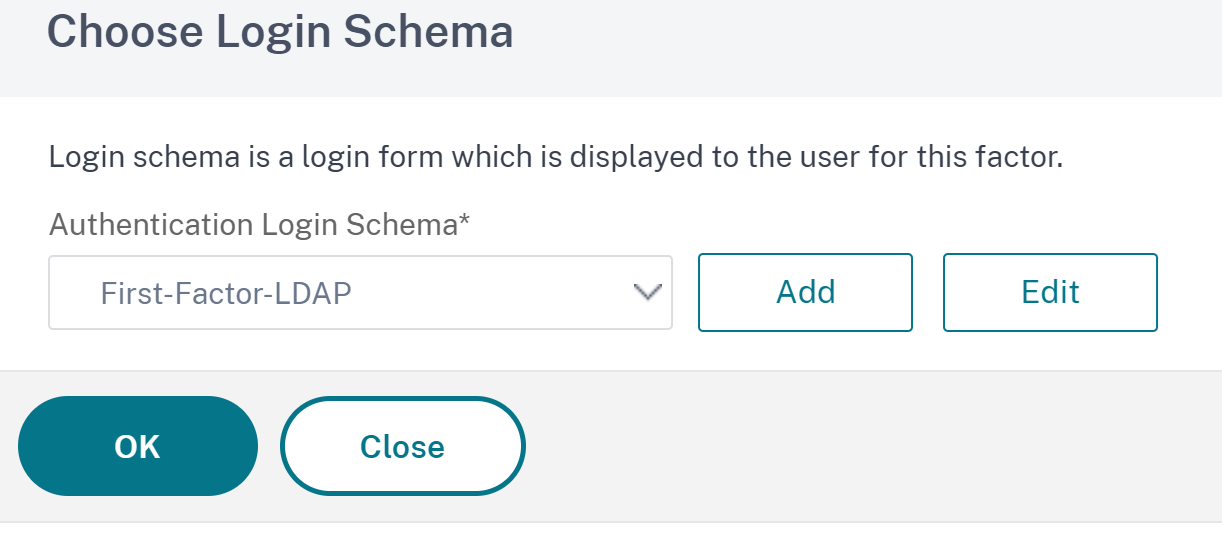
-
Haga clic en Agregar política para agregar la política LDAP. Si la política LDAP ya está creada, puede seleccionarla. Haga clic en Agregar.Nota:Si no se ha creado una política LDAP, puede crear una. Haga clic en el botón Agregar junto a la lista desplegable Seleccionar política. En el campo Acción, seleccione LDAP. Para obtener detalles sobre cómo agregar un servidor LDAP de autenticación, consulte
https://support.citrix.com/article/CTX123782.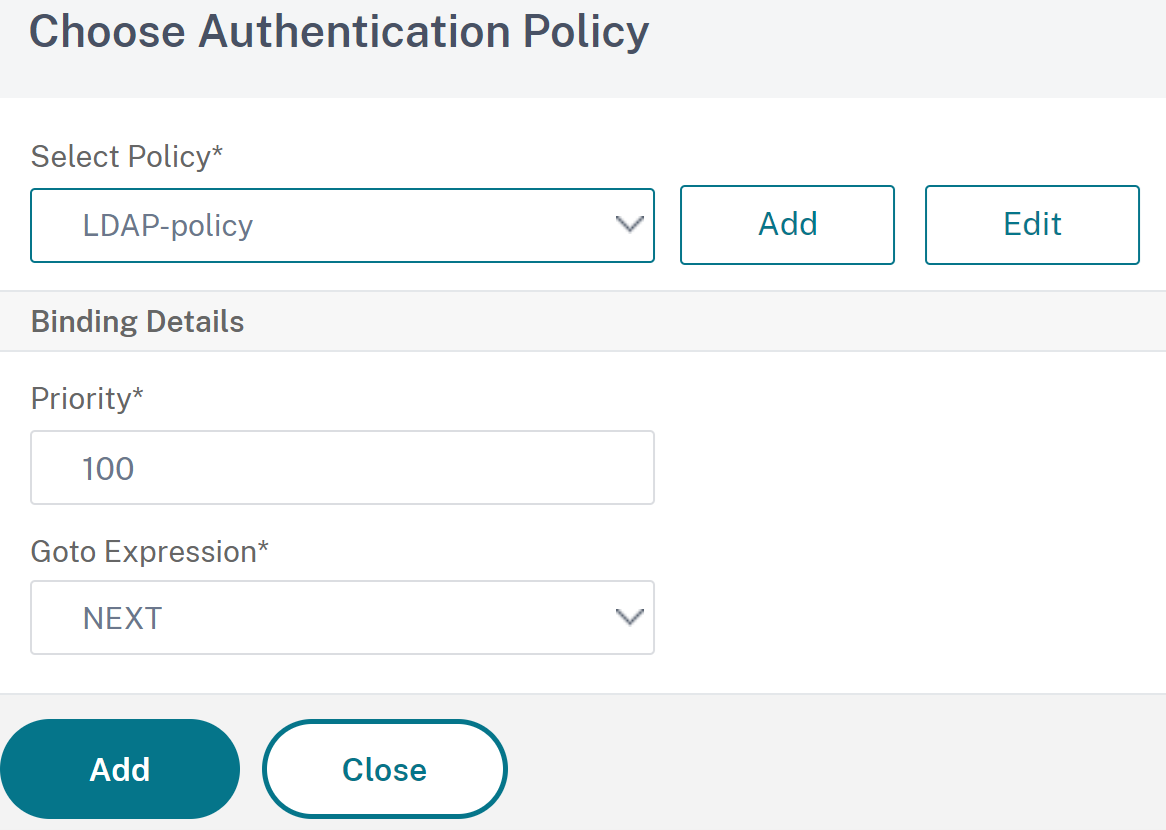
-
-
Cree un siguiente factor y conéctelo al primer factor.
-
Haga clic en el icono + de color verde o rojo para agregar EPA como el siguiente factor.
-
Cree el siguiente factor en la página Siguiente factor a conectar.
-
Deje la sección Agregar esquema en blanco para que no se aplique ningún esquema predeterminado a este factor.
-
-
Agregue una política para el siguiente factor.
-
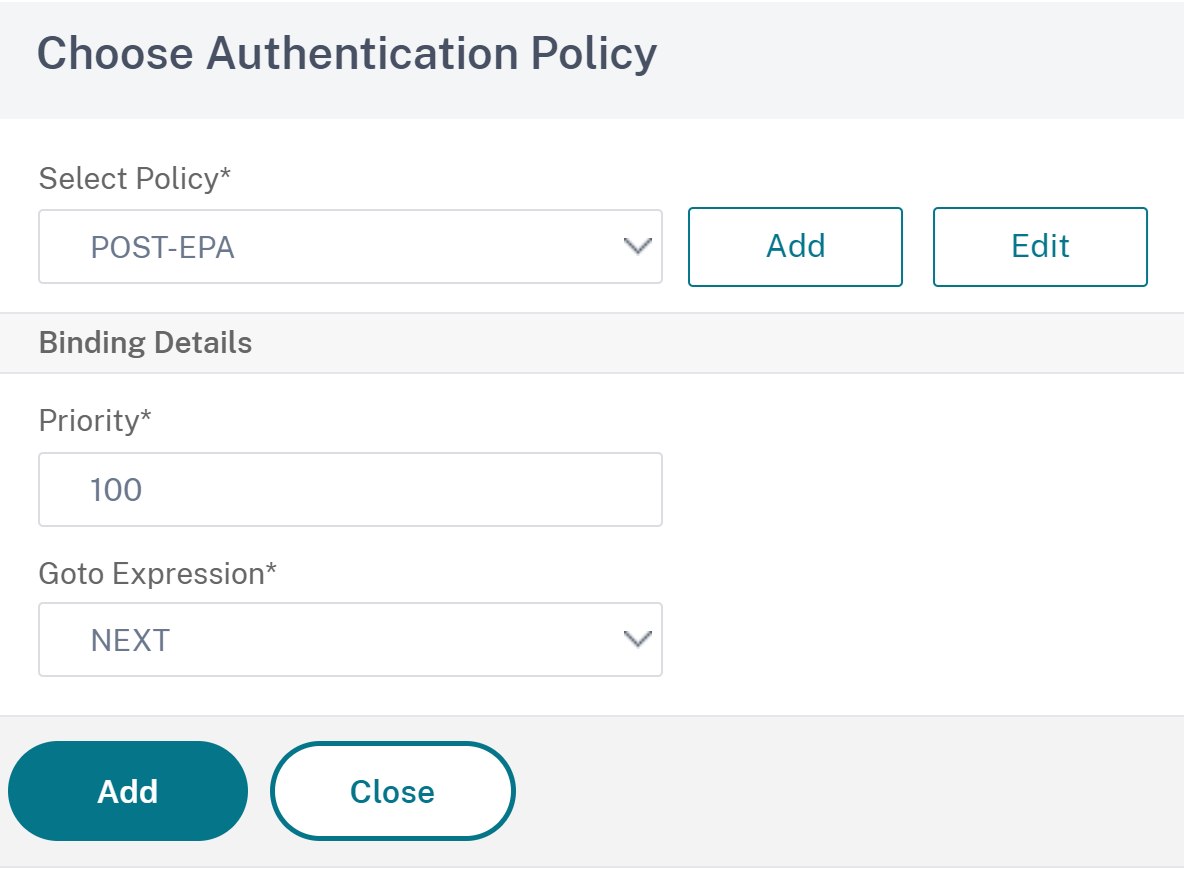
Haga clic en Agregar política para agregar la política y acción de EPA posterior a la autenticación.
-
Puede elegir entre una lista existente de políticas o crear una política. Para elegir entre las políticas existentes, seleccione una política de la lista desplegable Seleccionar política, proporcione los detalles de enlace y haga clic en Agregar.
-
Para crear una política, haga clic en el botón Agregar junto a la lista desplegable Seleccionar política.
-
-
Una vez completado el flujo nFactor, haga clic en Listo.
-
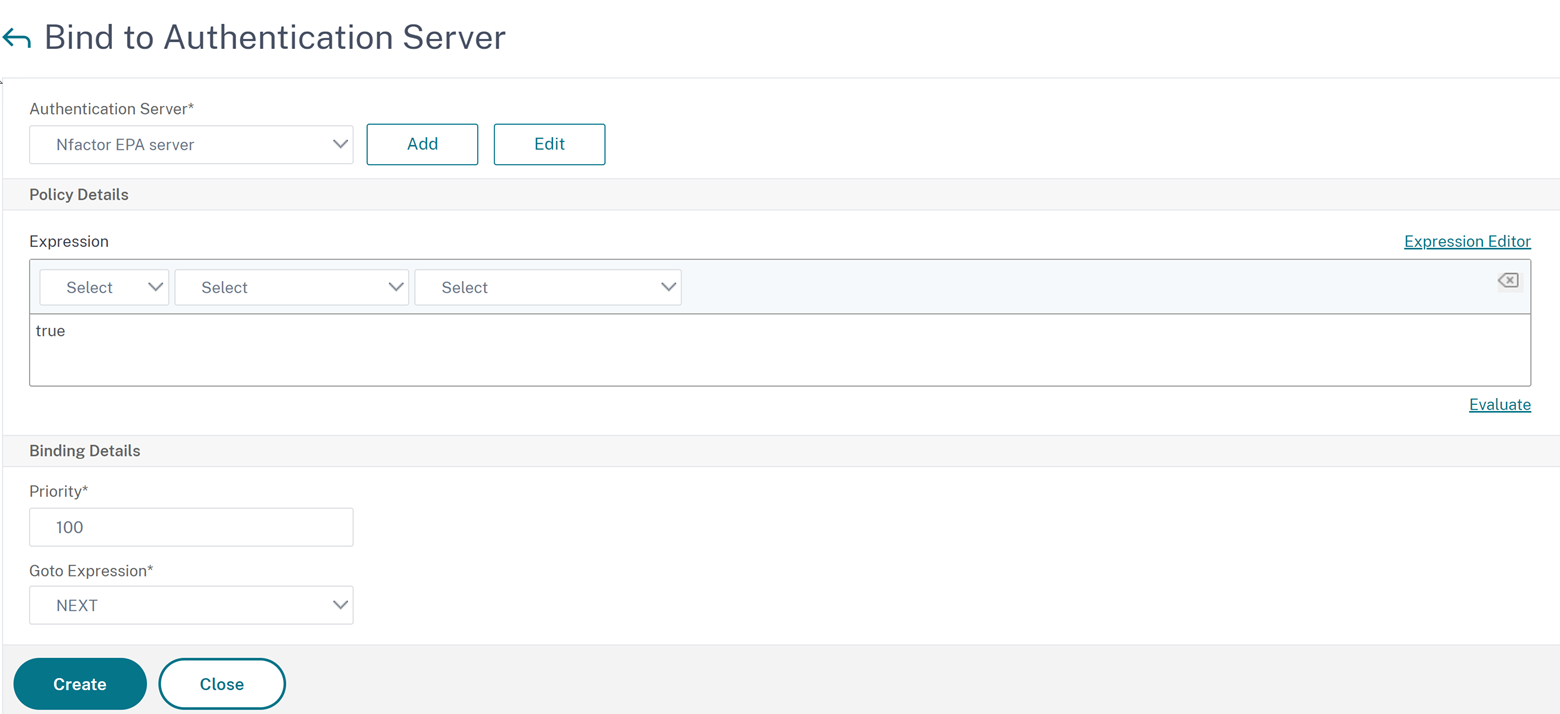
Enlace el flujo nFactor a un servidor de autenticación.
-
Vaya a Seguridad AAA - Tráfico de aplicaciones > Visualizador nFactor > Flujos nFactor.
-
Seleccione el nFactor y haga clic en Enlazar a servidor de autenticación.
-