
Ajouter des politiques à un déploiement d'API
Vous pouvez configurer diverses politiques de sécurité pour votre trafic API. Cette configuration vous demande de spécifier les critères de sélection du trafic et les paramètres requis pour une politique. Suivez les étapes ci-dessous pour ajouter une politique à une définition d'API :
-
Accédez à Sécurité > Sécurité API > Politiques.
-
Cliquez sur Ajouter.
-
Spécifiez le nom d'un groupe de politiques.
-
Sélectionnez un Déploiement dans la liste.
-
Sélectionnez un Service en amont dans la liste pour lequel vous souhaitez configurer des politiques.
-
Cliquez sur Ajouter pour sélectionner les sélecteurs de trafic et un type de politique.Sélecteur de trafic - Les critères de sélection du trafic incluent les chemins de ressources API ou les préfixes de chemin, les méthodes et la politique.Vous pouvez utiliser l'une des options suivantes pour spécifier les critères de sélection du trafic :
-
Ressources API – Sélectionnez une ressource API et ses méthodes pour lesquelles vous souhaitez appliquer une politique. Vous pouvez rechercher des ressources et des méthodes API avec un mot-clé.
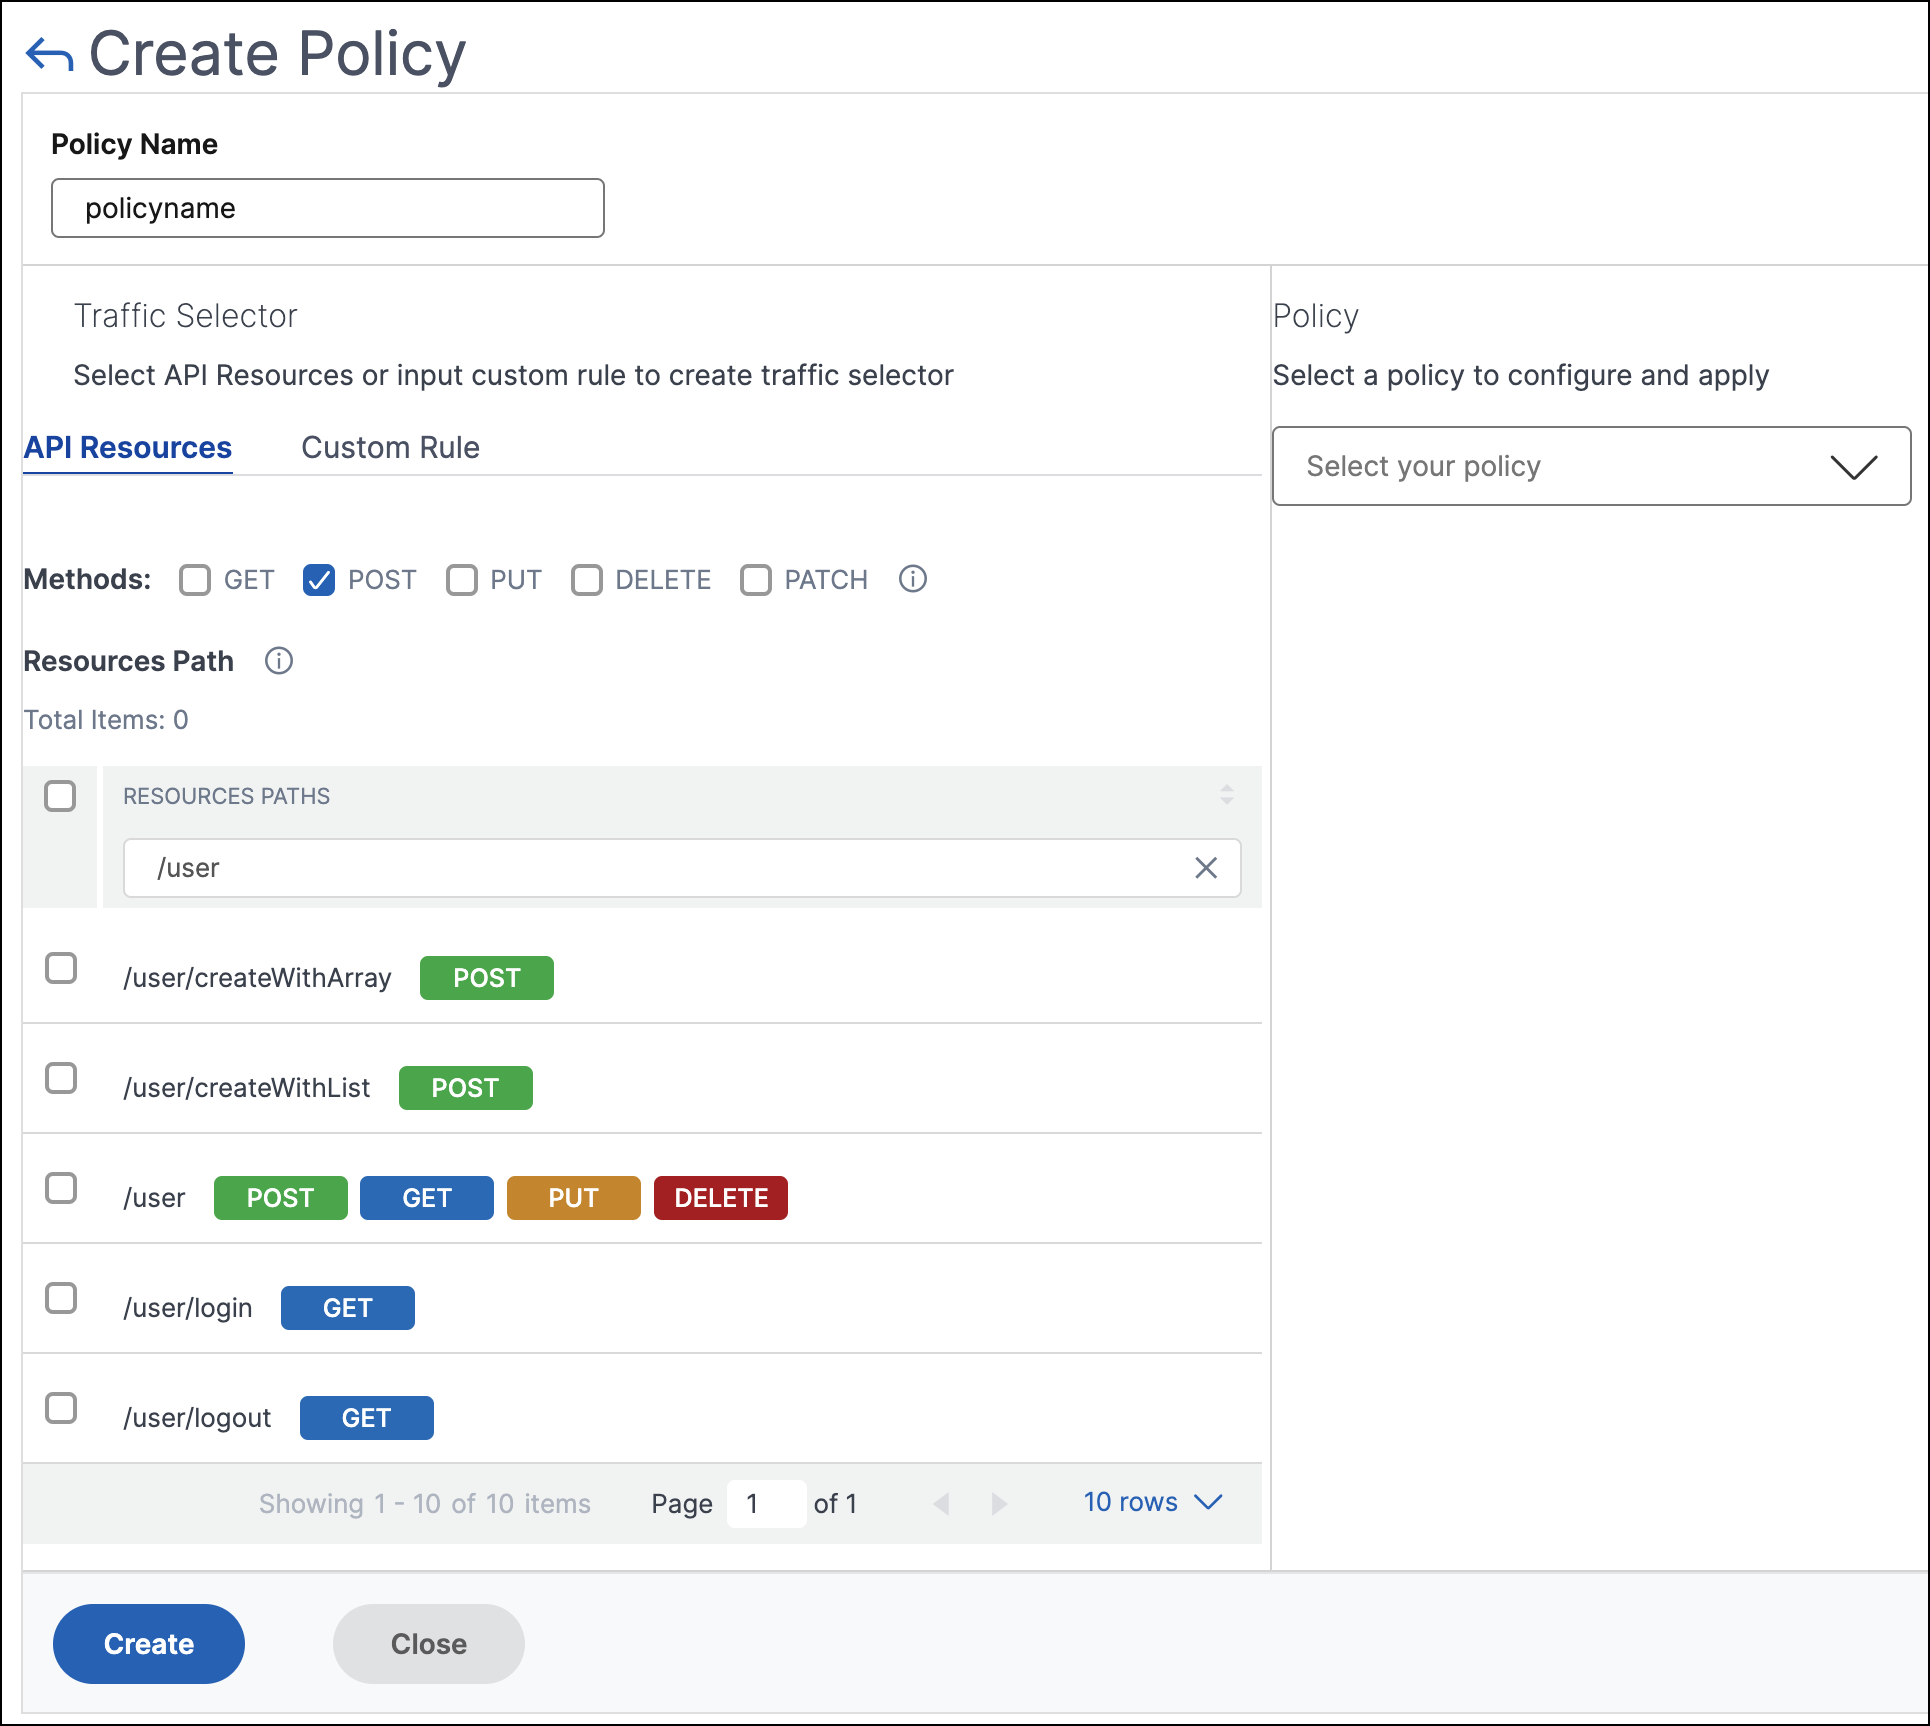 Dans cet exemple, les ressources API avec
/userqui ont la méthodePOSTsont listées. -
Règle personnalisée – Dans cet onglet, vous pouvez spécifier des préfixes de chemin personnalisés et plusieurs méthodes.La politique configurée s'applique à une requête API entrante qui correspond à la règle personnalisée pour la sélection du trafic API.
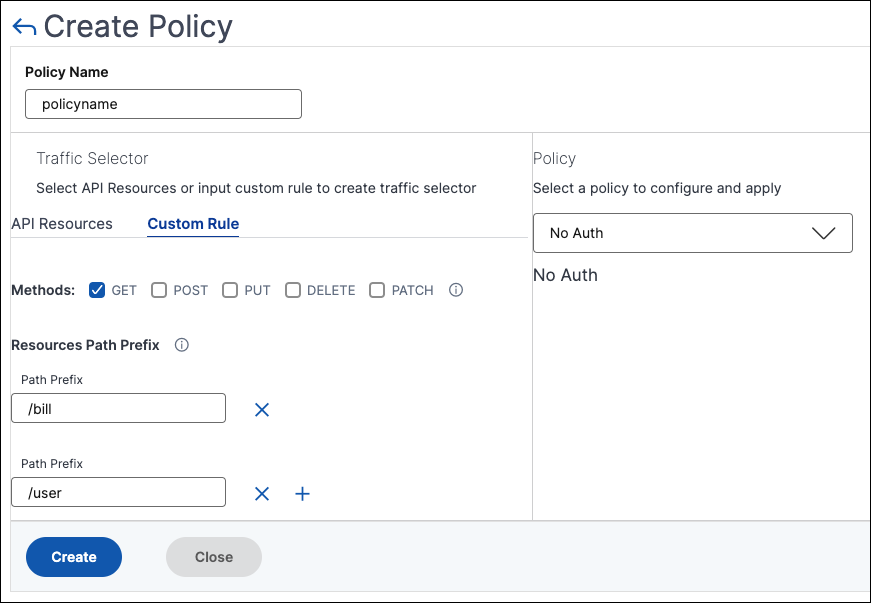 Dans cet exemple, la stratégie No-Auth s'applique aux ressources API qui ont le préfixe
/billet la méthodeGET.
Dans Stratégie, sélectionnez une stratégie dans la liste que vous souhaitez appliquer à la ressource et à la méthode API sélectionnées. Pour plus d'informations sur chaque stratégie, consultez Types de stratégies. -
-
Facultatif, vous pouvez déplacer les types de stratégies pour définir une priorité. Les types de stratégies ayant une priorité plus élevée s'appliquent en premier.
-
Cliquez sur Enregistrer pour ajouter une stratégie. Si vous souhaitez appliquer la stratégie immédiatement, cliquez sur Enregistrer et appliquer.
Types de stratégies
Lorsque vous configurez une stratégie API, vous pouvez sélectionner les stratégies suivantes que vous souhaitez appliquer à la ressource et à la méthode API :
Remarque :
Pour gérer la sécurité des API à l'aide d'API, consultez Utiliser les API pour gérer la sécurité des API.
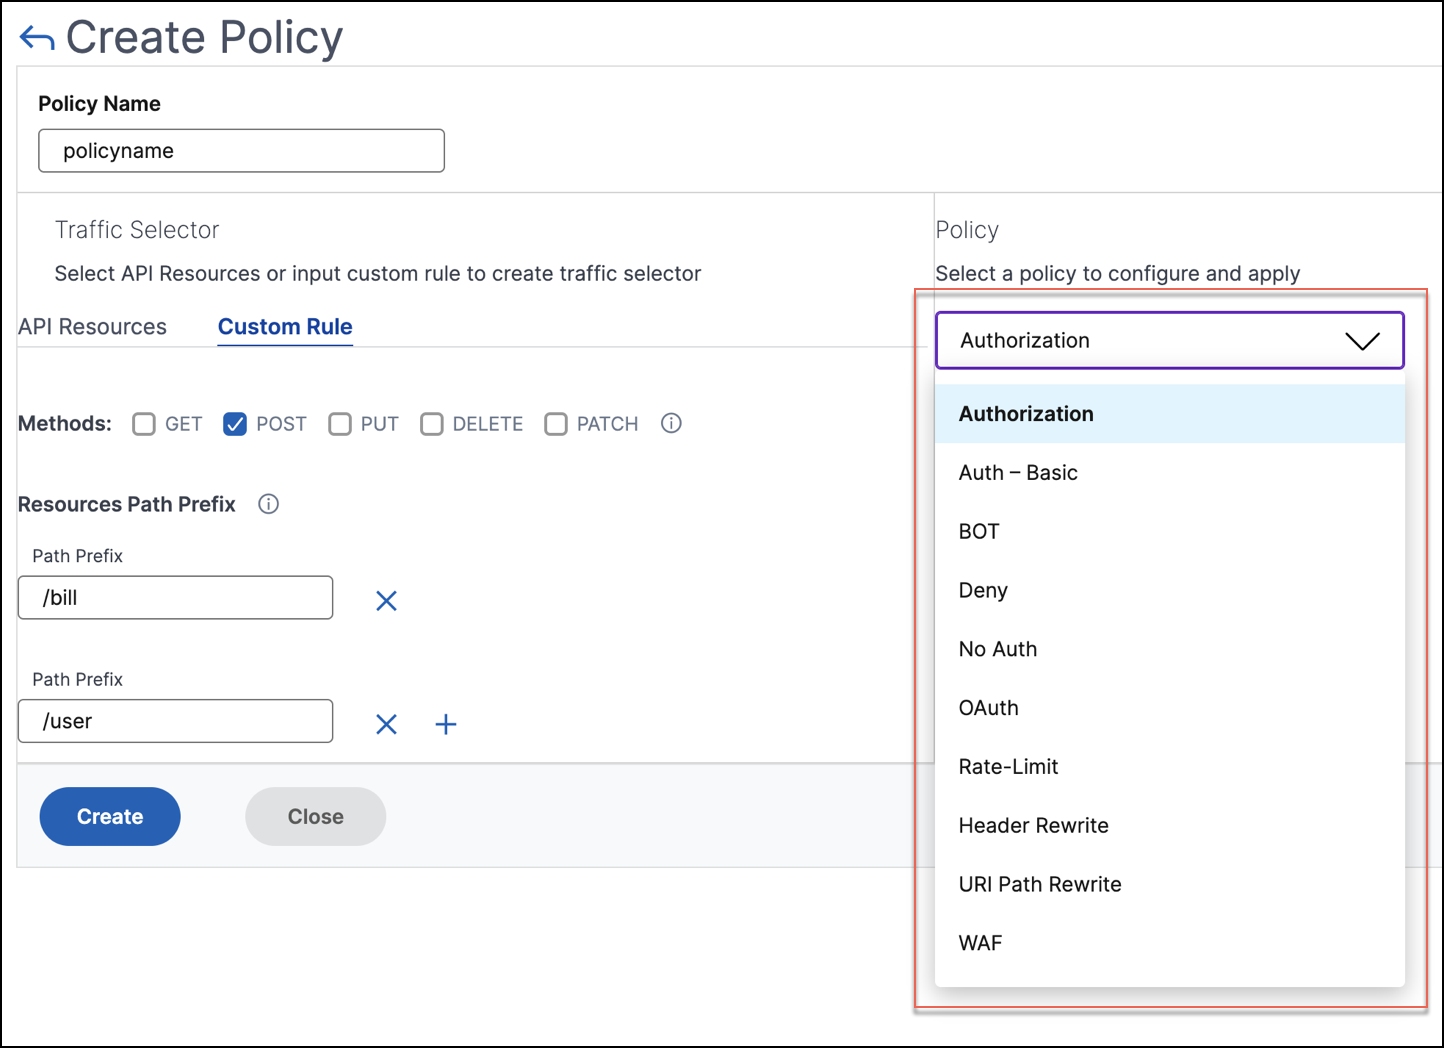
Authentification et autorisation
Les ressources API sont hébergées sur une application ou un serveur API. Lorsque vous souhaitez appliquer des restrictions d'accès à ces ressources API, vous pouvez utiliser les stratégies d'authentification et d'autorisation. Ces stratégies vérifient si la requête API entrante dispose de l'autorisation nécessaire pour accéder à la ressource.
Utilisez les stratégies suivantes pour définir l'authentification et l'autorisation des ressources API sélectionnées :
No-Auth
Utilisez cette stratégie pour ignorer l'authentification sur le trafic sélectionné.
Auth-Basic
Cette stratégie spécifie que l'authentification locale doit être utilisée avec le schéma d'authentification de base HTTP. Pour utiliser l'authentification locale, vous devez créer des comptes d'utilisateur sur le NetScaler.
OAuth
OAuth nécessite un fournisseur d'identité externe pour authentifier un client à l'aide d'oAuth2 et émettre un jeton d'accès. Lorsque le client fournit ce jeton comme identifiant d'accès à une passerelle API, le jeton est validé en fonction des valeurs configurées.
-
URI JWKS - L'URL d'un point de terminaison qui contient des JWK (JSON Web Key) pour la vérification JWT (JSON Web Token)
-
Émetteur - L'identité (généralement une URL) du serveur d'authentification.
-
Audience - L'identité du service ou de l'application pour lequel le jeton est applicable.
-
Revendications à enregistrer - Les autorisations d'accès sont représentées comme un ensemble de revendications et de valeurs attendues. Spécifiez les valeurs de revendication au format CSV.
-
Introspect URI – Une URL de point de terminaison d'introspection du serveur d'authentification. Cette URL est utilisée pour vérifier les jetons d'accès opaques. Pour plus d'informations sur ces jetons, consultez Configuration OAuth pour les jetons d'accès opaques.Après avoir spécifié Introspect URI, spécifiez l'ID client et le Secret client pour accéder au serveur d'authentification.
-
Algorithmes autorisés – Cette option vous permet de restreindre certains algorithmes dans les jetons entrants. Par défaut, toutes les méthodes prises en charge sont autorisées. Cependant, vous pouvez vérifier les algorithmes requis pour le trafic sélectionné.
En cas de validation réussie, la sécurité des API accorde l'accès au client.
Important :
Lorsque vous configurez une politique OAuth ou Auth-Basic pour les ressources API sélectionnées, configurez la politique No Auth pour les ressources API restantes. Cette configuration indique explicitement que vous souhaitez ignorer l'authentification pour les ressources restantes.
Autorisation
Cette politique vérifie les autorisations requises pour accéder à une ressource API. Les autorisations d'accès sont représentées comme un ensemble de revendications et de valeurs attendues. Pour configurer cette politique, sélectionnez Ajouter une nouvelle revendication et spécifiez les éléments suivants :
-
Nom de la revendication
-
Valeurs de la revendication
Important :
La sécurité des API nécessite des politiques d'authentification et d'autorisation pour le trafic API. Par conséquent, vous devez configurer une politique d'autorisation avec une politique d'authentification. La politique d'authentification peut être OAuth ou
Auth-Basic.
Même si vous n'avez pas de vérifications d'autorisation, vous devez créer une politique d'autorisation avec des revendications vides. Sinon, la requête est refusée avec une erreur 403.
Limite de débit
Spécifiez la charge maximale accordée à la ressource API sélectionnée. Avec cette politique, vous pouvez surveiller le débit du trafic API et prendre des mesures préventives. Pour configurer cette politique, spécifiez les éléments suivants :
-
Nom d'en-tête HTTP - C'est une clé de sélection de trafic qui filtre le trafic pour identifier les requêtes API. Et, la politique de limitation de débit s'applique et surveille uniquement ces requêtes API.
-
Valeurs d'en-tête - Ces valeurs d'en-tête sont séparées par des virgules pour le nom d'en-tête mentionné.
-
Seuil - Le nombre maximal de requêtes autorisées dans l'intervalle spécifié. Si vous avez spécifié des Valeurs d'en-tête, ce seuil s'applique à chaque valeur d'en-tête.Exemple 1 :Lorsque vous spécifiez des valeurs d'en-tête (
"key1","key2","key3") pour le nom d'en-têtex-api-keyet que vous définissez le seuil à80, le seuil défini s'applique à chaque valeur d'en-tête.Exemple 2 :Si vous souhaitez spécifier des seuils différents pour chaque valeur d'en-tête, créez des politiques de limitation de débit distinctes en utilisant le même nom d'en-tête HTTP.-
Politique 1 : Spécifiez les valeurs d'en-tête (
"key1","key2") pour le nom d'en-têtex-api-keyet définissez le seuil à80. -
Politique 2 : Spécifiez les valeurs d'en-tête (
"key3") pour le nom d'en-têtex-api-keyet définissez le seuil à30.
Si vous ne spécifiez pas de valeur d'en-tête, le seuil s'applique au nom d'en-tête HTTP spécifié. -
-
Tranche de temps - L'intervalle spécifié en microsecondes. Pendant cet intervalle, les requêtes sont surveillées par rapport aux limites configurées. Par défaut, il est défini sur 1000 microsecondes (1 milliseconde).
-
Type de limite - Le mode d'application de la politique de limitation de débit. Vous pouvez sélectionner le type de limite Rafale ou Lisse.
-
Action - Définit une action que vous souhaitez entreprendre sur le trafic qui dépasse le seuil. Vous pouvez spécifier l'une des actions suivantes :
-
SUPPRIMER : Supprime les requêtes dépassant les limites de trafic configurées.
-
RÉINITIALISER : Réinitialise la connexion pour les requêtes.
-
REDIRECTION : Redirige le trafic vers l'URL de redirection configurée.
-
RÉPONDRE : Répond avec la réponse standard (
429 Too many requests).
-
WAF
Cette stratégie prévient les failles de sécurité, la perte de données et les modifications non autorisées possibles des sites web qui accèdent à des informations commerciales ou client sensibles.
Avant de configurer une stratégie WAF, créez un profil WAF dans NetScaler Console à l'aide de StyleBooks.
Dans Nom du profil WAF, sélectionnez ou spécifiez le profil WAF que vous avez créé.
Bot
Cette stratégie identifie les mauvais bots et protège votre appliance contre les attaques de sécurité avancées.
Avant de configurer une stratégie BOT, créez un profil BOT dans NetScaler Console à l'aide de StyleBooks.
Dans Nom du profil Bot, spécifiez le profil BOT que vous avez créé.
Réécriture d'en-tête
Cette stratégie vous aide à modifier l'en-tête des requêtes et des réponses API. Si vous souhaitez remplacer la valeur dans l'en-tête HTTP, spécifiez les éléments suivants :
-
Nom de l'en-tête HTTP : Le nom du champ que vous souhaitez modifier dans l'en-tête de la requête.Exemple :
Host -
Valeur d'en-tête : Facultatif, la chaîne de valeur que vous souhaitez modifier dans le nom d'en-tête spécifié.Exemple :
sample.com -
Nouvelle valeur d'en-tête : La nouvelle valeur pour remplacer la valeur d'en-tête spécifiée.Si aucune valeur d'en-tête n'est spécifiée, elle remplace toute valeur reçue par la valeur spécifiée pour le nom d'en-tête HTTP.Exemple :
example.com
Dans cet exemple, la politique de réécriture d'en-tête remplace
sample.com par example.com dans le champ Host d'une requête API.
Réécriture du chemin URI
Cette politique vous aide à modifier le chemin URI des requêtes et réponses API. Si vous souhaitez remplacer un segment dans le chemin URI, ajoutez une règle pour effectuer l'une des opérations suivantes :
-
Remplacer un segment de chemin – Lorsque vous sélectionnez ce type d'action, spécifiez les éléments suivants :
-
Segment de chemin actuel – Le segment de chemin que vous souhaitez remplacer.
-
Nouveau segment de chemin – Nouveau segment de chemin qui remplace uniquement le segment de chemin actuel.
Par exemple, pour changer un paramètre régional dans le chemin URI de l'anglais au chinois, spécifiez/fr-fr/dans Segment de chemin actuel. Et, spécifiez/zh-zhdans Nouveau segment de chemin. Cela remplace uniquement le segment de chemin et conserve le reste du chemin URI. -
-
Remplacer le chemin complet – Ce type d'action remplace complètement le chemin URI des requêtes et réponses API par le chemin spécifié. Si vous spécifiez
/example.htmldans Nouveau segment de chemin, le chemin URI d'une requête ou réponse API est modifié pour correspondre au chemin spécifié. -
Supprimer le segment de chemin – Cette action supprime le segment spécifié de l'URI. Par exemple, pour supprimer le paramètre régional anglais du chemin URI, spécifiez
/fr-fr/dans Segment de chemin actuel. -
Insérer un segment de chemin – Cette action insère le segment spécifié dans le chemin URI. Pour appliquer cette règle, spécifiez la position où vous souhaitez insérer le segment. Et, quel segment vous souhaitez insérer.Par exemple, lorsque vous souhaitez insérer un segment juste après un texte, procédez comme suit :
-
Spécifiez la position où vous souhaitez insérer un nouveau segment.
-
Dans Segment de chemin actuel, spécifiez le texte après lequel un nouveau segment doit être ajouté.
-
Dans Nouveau segment de chemin, spécifiez le segment que vous souhaitez ajouter.
-
Refuser
Cette politique vous aide à refuser les requêtes API d'atteindre vos ressources API.