
Déployer une instance d'API
Pour déployer une instance d'API, vous avez besoin d'un proxy d'API. Un proxy d'API est un serveur virtuel frontal où la sécurité de l'API (instance NetScaler) reçoit le trafic d'API des clients API. Les clients API peuvent être des navigateurs, des applications mobiles, etc.
Vous pouvez partager un proxy d'API avec différents déploiements d'API. Dans une organisation où vous avez de nombreux services API, vous pouvez créer un proxy d'API distinct pour chaque service API. Ou bien, vous pouvez créer et partager un proxy d'API avec des instances d'API pour différents services API.
Par exemple, les deux services API
app1 et app2 sont déployés sur la même sécurité API et utilisent le même serveur virtuel frontal. Vous souhaitez fournir la même adresse IP virtuelle et les mêmes informations de certificat SSL aux deux services API. Dans ce cas, vous pouvez ajouter un proxy d'API avec les informations requises et le partager avec des déploiements distincts. Ainsi, les services API sur différents déploiements peuvent recevoir des requêtes en utilisant le proxy d'API partagé.
En tant qu'administrateur, effectuez les opérations suivantes pour déployer une instance d'API :
Ajouter un proxy d'API
Suivez les étapes pour ajouter un proxy d'API :
-
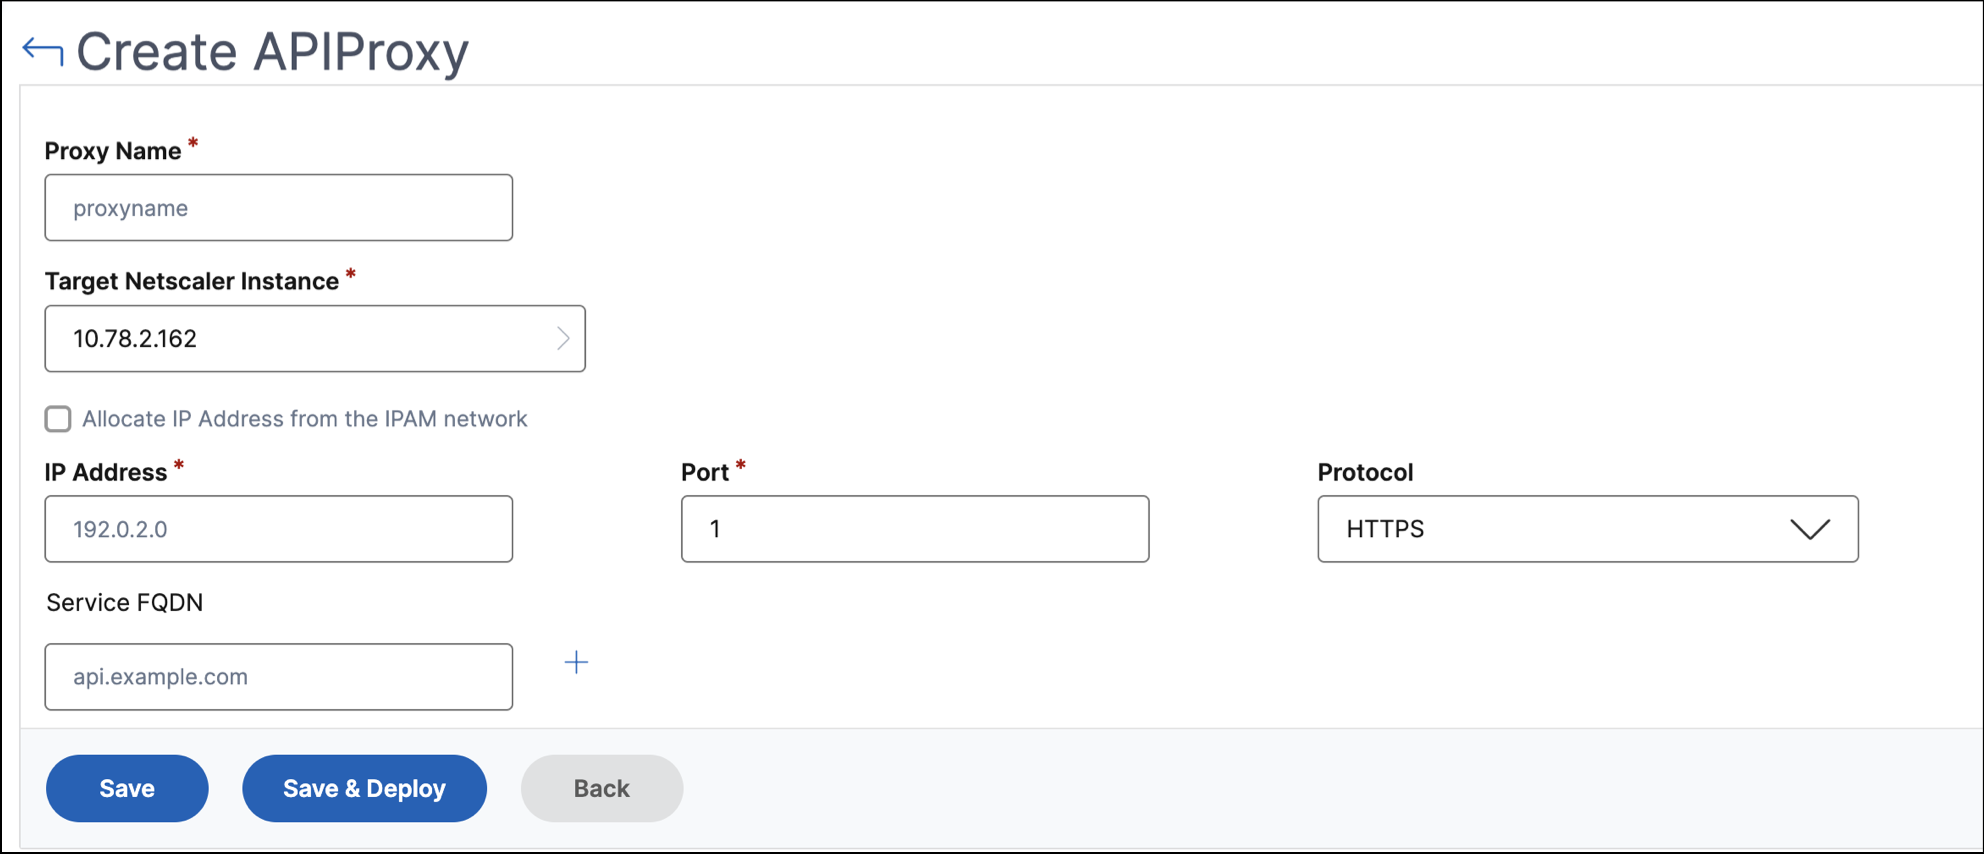
Accédez à Sécurité > Sécurité de l'API > Proxy d'API > Ajouter.
-
Spécifiez les éléments suivants :
-
Nom du proxy – Nom du proxy d'API.
-
Instance NetScaler cible - Sélectionnez une instance NetScaler qui agit comme une passerelle API.
-
Adresse IP – Adresse IP du serveur virtuel qui héberge les services API.
-
Port – Numéro de port du serveur virtuel qui héberge les services API.
-
Protocole – Définissez un protocole en fonction du type de trafic que vous souhaitez recevoir sur le proxy API (HTTP ou HTTPS).
-
Profil de sécurité TLS – Sélectionnez Élevé ou Moyen dans la liste. Si vous sélectionnez Élevé, cela correspond au profil SSL de notation A+ sur une instance NetScaler.
-
Magasin de certificats - Sélectionnez le certificat SSL pour la sécurité de l'API. Le magasin de certificats de l'agent NetScaler vous aide à stocker et à gérer vos certificats SSL à un seul endroit.Dans le magasin de certificats de l'agent NetScaler, vous pouvez stocker des certificats SSL dans l'agent NetScaler et les réutiliser lors de la configuration de NetScaler.Remarque :Si vos déploiements existants utilisent le certificat ou la clé SSL qui ne se trouvent pas dans le magasin de certificats de l'agent NetScaler, vous devez ajouter le certificat et la clé au magasin avec le même nom.
-
FQDN du service – Un nom de domaine complet où vos services API sont hébergés. Par exemple :
api.example.com
Vous pouvez également sélectionner un réseau IPAM pour allouer l'adresse IP. Pour afficher l'adresse IP allouée à partir du réseau IPAM, accédez à Paramètres > IPAM. Pour plus d'informations sur l'IPAM, consultez Configurer l'IPAM. -
-
Cliquez sur Enregistrer pour enregistrer la configuration du déploiement.Si vous souhaitez déployer ce proxy API sur la sécurité de l'API, cliquez sur Enregistrer et déployer.
Après avoir ajouté un proxy API, déployez une instance API.
Déployer une instance API à l'aide du proxy API
Suivez les étapes pour déployer une instance API :
-
Accédez à Sécurité > Sécurité de l'API > Déploiements.
-
Cliquez sur Ajouter.
-
Dans les informations de base du déploiement,
-
Spécifiez le nom du déploiement.
-
Dans Définitions d'API, sélectionnez la définition d'API requise.
-
Sélectionnez le proxy d'API que vous souhaitez utiliser avec ce déploiement.
-
-
Dans Services en amont, cliquez sur Ajouter pour ajouter des serveurs d'API back-end (d'origine) vers lesquels vous souhaitez acheminer le trafic API. Vous pouvez configurer un service en amont avec son nom de domaine ou son adresse IP.Vous pouvez spécifier l'adresse SNIP et les détails du masque de sous-réseau lors du déploiement d'une instance d'API. L'instance NetScaler utilise l'adresse SNIP spécifiée pour communiquer avec les services en amont (back-end). L'adresse SNIP spécifiée devient l'adresse IP source pour le trafic sortant envoyé aux services en amont. Vous pouvez également utiliser IPAM pour configurer l'adresse SNIP et le masque de sous-réseau. Si vous ne configurez pas l'adresse SNIP, l'adresse SNIP par défaut de l'instance NetScaler devient l'adresse IP source pour les services en amont.Remarque :Par défaut, les options d'adresse SNIP et de masque de sous-réseau sont facultatives. Cependant, si vous spécifiez l'une de ces options, vous devez également spécifier l'autre.
-
Spécifiez un nom pour un service en amont.
-
Spécifiez le domaine.
-
Dans Services, spécifiez une adresse IP et une valeur de port. Pour ajouter d'autres adresses IP, cliquez sur Ajouter une nouvelle ligne.
-
Cliquez sur Ajouter.
-
-
Dans Routage, spécifiez les détails suivants pour acheminer le trafic API entrant en fonction du préfixe du chemin de ressource :
-
Spécifiez le nom de la route.
-
Sélectionnez une ressource API pour recevoir une requête API.Remarque :Vous pouvez également spécifier le chemin personnalisé ou le préfixe de chemin.
-
Sélectionnez un service en amont dans la liste vers lequel vous souhaitez transférer le trafic API.
-
-
Cliquez sur Enregistrer pour enregistrer la configuration de déploiement.Si vous souhaitez déployer la configuration sur la sécurité API, cliquez sur Enregistrer et déployer.
Déploiement API(/en-us/netscaler-console-service/media/api-deployment.png)
Activer l'analyse API
Voici les prérequis pour activer l'analyse pour un déploiement :
-
Assurez-vous que les serveurs virtuels sont sous licence
-
Assurez-vous que le statut de l'analyse est Désactivé
-
Assurez-vous que les serveurs virtuels sont en état UP
Pour activer l'analyse API pour un déploiement, procédez comme suit :
-
Dans Sécurité > Sécurité API > Déploiements, sélectionnez le déploiement pour lequel vous souhaitez activer l'analyse API.
-
Cliquez sur Activer l'analyse.
-
Dans la page Configurer l'analyse pour le déploiement, sélectionnez le serveur virtuel, puis cliquez sur Activer l'analyse.
-
Dans la fenêtre Activer l'analyse :
-
Sélectionnez le type d'aperçu (Web Insight, Security Insight, Bot Insight)
-
Sélectionnez Logstream ou IPFIX comme mode de transport.Pour plus d'informations sur IPFIX et Logstream, consultez Présentation de Logstream.L'expression est vraie par défaut.
-
Cliquez sur OK.
-
NetScaler Console active l'analyse sur les serveurs virtuels sélectionnés.