
AWS上にスタンドアロンのNetScaler BLX™インスタンスを展開する
このトピックでは、AWS上にEC2 Linuxインスタンスを作成し、そのLinuxインスタンスにBLXをインストールする手順について説明します。
デプロイを開始する前に、以下のトピックをお読みください。
デプロイ手順
以下の手順を実行します。
EC2 Linuxインスタンスを作成する
AWSウェブコンソールを使用して、AWS上にEC2 Linuxインスタンスを作成するには、次の手順を実行します。
-
キーペアを作成するAmazon EC2は、ログイン情報を暗号化および復号化するためにキーペアを使用します。インスタンスにログオンするには、キーペアを作成し、インスタンスを起動するときにキーペアの名前を指定し、インスタンスに接続するときに秘密鍵を提供する必要があります。AWS起動インスタンスウィザードを使用してインスタンスを確認して起動すると、既存のキーペアを使用するか、新しいキーペアを作成するように求められます。キーペアの作成方法の詳細については、「Amazon EC2キーペア」を参照してください。
-
VPCを作成するNetScaler VPCインスタンスは、AWS VPC内にデプロイされます。VPCを使用すると、AWSアカウント専用の仮想ネットワークを定義できます。AWS VPCの詳細については、「Amazon VPCの開始方法」を参照してください。Linuxインスタンス用のVPCを作成する際は、次の点に留意してください。
-
AWSアベイラビリティゾーンにAWS VPCを作成するには、VPCを「単一のパブリックサブネットのみ」オプションで使用します。
-
Citrixは、少なくとも3つのサブネットを作成することを推奨しています。すべてのサブネットは同じアベイラビリティゾーンにある必要があります。
-
管理トラフィック用のサブネットを1つ。このサブネットに管理IP (NSIP) を配置します。デフォルトでは、エラスティックネットワークインターフェース (ENI) eth0が管理IPに使用されます。
-
クライアントアクセス (ユーザーからNetScaler BLXへ) トラフィック用のサブネットを1つ以上。クライアントは、NetScalerロードバランシング仮想サーバーに割り当てられた1つ以上の仮想IP (VIP) アドレスに接続します。
-
サーバーアクセス (BLXからサーバーへ) トラフィック用のサブネットを1つ以上。サーバーは、BLXが所有するサブネットIP (SNIP) アドレスに接続します。
-
-
-
サブネットを追加するVPCウィザードを使用すると、1つのサブネットしか作成されません。要件に応じて、さらに多くのサブネットを作成したい場合があります。追加のサブネットの作成方法の詳細については、「VPCへのサブネットの追加」を参照してください。
-
セキュリティグループとセキュリティルールを作成するインバウンドおよびアウトバウンドトラフィックを制御するには、セキュリティグループを作成し、グループにルールを追加します。グループの作成方法とルールの追加方法の詳細については、VPC のセキュリティグループを参照してください。EC2 ウィザードは、AWS Marketplace が生成する Linux インスタンス用のデフォルトのセキュリティグループを提供します。ただし、要件に基づいてさらにセキュリティグループを作成できます。セキュリティグループで、SSH、HTTP、および HTTPS アクセス用に次のポートを開く必要があります。
アクセスタイプ ポート番号 SSH 22 HTTP 80 HTTPS 443 -
ルートテーブルを追加するルートテーブルには、ネットワークトラフィックの転送先を決定するために使用されるルートと呼ばれる一連のルールが含まれています。VPC 内の各サブネットは、ルートテーブルに関連付けられている必要があります。ルートテーブルの作成方法の詳細については、ルートテーブルを参照してください。
-
インターネットゲートウェイを作成するインターネットゲートウェイには2つの目的があります。VPC ルートテーブルでインターネットルーティング可能なトラフィックのターゲットを提供することと、パブリック IPv4 アドレスが割り当てられているインスタンスのネットワークアドレス変換 (NAT) を行うことです。インターネットトラフィック用のインターネットゲートウェイを作成します。インターネットゲートウェイの作成方法の詳細については、「インターネットゲートウェイのアタッチ」セクションを参照してください。
-
AWS EC2サービスを使用してLinuxインスタンスを作成する
-
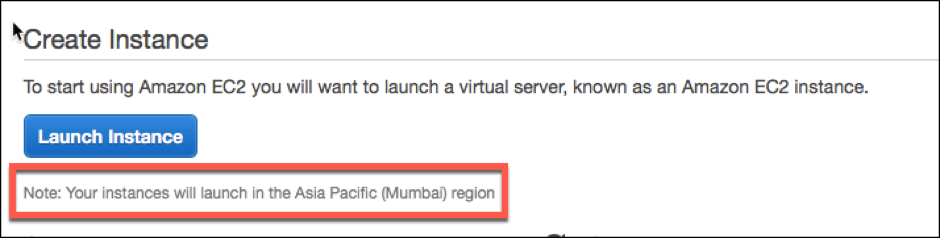
AWSダッシュボードから、Compute > EC2 > Launch Instance > AWS Marketplaceに移動します。Launch Instanceをクリックする前に、Launch Instanceの下に表示されるメモを確認して、リージョンが正しいことを確認してください。
-
Search AWS Marketplaceバーで、キーワード「Linux」で検索します。
-
デプロイするAMIを選択し、Selectをクリックします。
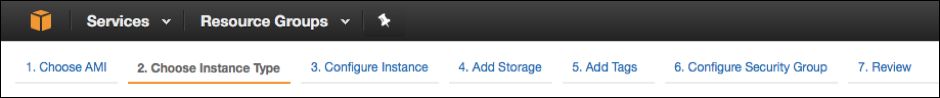
インスタンス起動ウィザードが開始されます。ウィザードに従ってインスタンスを作成します。ウィザードは次のことを求めます。-
インスタンスタイプを選択
-
インスタンスを設定
-
ストレージを追加
-
タグを追加
-
セキュリティグループを設定
-
確認
-
-
追加のネットワークインターフェースを作成してアタッチするVIPとSNIP用にさらに2つのネットワークインターフェースを作成します。ネットワークインターフェースの作成方法の詳細については、ネットワークインターフェースの作成セクションを参照してください。ネットワークインターフェースを作成したら、それらをLinuxインスタンスにアタッチする必要があります。インターフェースをアタッチする前に、Linuxインスタンスをシャットダウンし、インターフェースをアタッチして、インスタンスの電源をオンにします。ネットワークインターフェースのアタッチ方法の詳細については、インスタンス起動時のネットワークインターフェースのアタッチセクションを参照してください。
-
Elastic IPアドレスの割り当てと関連付けEC2インスタンスにパブリックIPアドレスを割り当てた場合、そのアドレスはインスタンスが停止するまでのみ割り当てられたままになります。その後、アドレスはプールに解放されます。インスタンスを再起動すると、新しいパブリックIPアドレスが割り当てられます。対照的に、Elastic IP (EIP) アドレスは、インスタンスから関連付けが解除されるまで割り当てられたままになります。管理NICにElastic IPを割り当てて関連付けるには、Elastic IPアドレスの割り当てを参照してください。これらの手順で、AWS上にLinuxインスタンスを作成する手順は完了です。インスタンスが準備できるまで数分かかる場合があります。インスタンスがステータスチェックに合格したことを確認してください。この情報は、InstancesページのStatus Checks列で確認できます。
-
Linuxインスタンスへの接続Linuxインスタンスを作成したら、AWS管理コンソールからインスタンスに接続できます。
-
Linuxインスタンスを選択し、Connectをクリックします。
-
Connect to Your Instanceページに表示される指示に従ってください。
-
NetScaler BLXのダウンロード
NetScaler BLXのインストール
-
RPMベースのLinuxホストにBLXをインストールするには、RPMベースのLinuxホストにNetScaler BLXをインストールするを参照してください。
BLXを構成する
BLXをインストールした後、構成ファイルを編集してBLXを起動します。詳細については、NetScaler BLXの構成を参照してください。
NetScaler BLXを起動する
blx.confファイルを編集した後、BLXを起動します。詳細については、NetScaler BLXの起動を参照してください。
NetScaler BLXにアクセスする
以下のいずれかの方法でBLXにアクセスできます。
-
NetScaler CLI
-
NetScaler GUI
-
NetScaler NITRO REST API
詳細については、NetScaler BLXへのアクセスを参照してください。
ライセンス
NetScalerは、組織の要件を満たす幅広い製品エディションとライセンスモデルを提供しています。詳細については、NetScaler BLXライセンスを参照してください。