适用于 SDX 9200 和 SDX 17000 的 LOM 端口管理
本节提供了在 NetScaler SDX 9200 和 17000 系列平台上进行 Lights Out Management (LOM) 接口初始配置的分步说明。LOM 实现了重要的带外管理,使您能够独立于主操作系统管理设备。
先决条件
在开始 LOM 配置之前,请确保满足以下要求:
- 对 NetScaler 的物理或控制台访问。
- 到 LOM 端口的网络连接(直接或通过交换机)。
- 设备序列号(初始身份验证所需)。
- LOM 网络段的规划 IP 地址方案。
- 管理访问凭据。
- 支持 HTML5 的 Web 浏览器(Chrome、Firefox、Edge 或 Safari)。
- 到 LOM IP 地址的标准 HTTPS(端口 443)网络访问。
注意:
不需要 Java 或第三方插件。
初始网络访问
LOM 接口配置了默认设置,以方便初始配置。
默认 LOM 设置
| 参数 | 默认值 |
|---|---|
| IP 地址 | 192.168.1.3 |
| 子网掩码 | 255.255.255.0 |
| 默认网关 | 192.168.1.1 |
| 用户名 | nsroot |
| 密码 | 设备序列号(区分大小写) |
网络连接方法
选择以下连接方法之一进行初始设置:
直接连接:
- 使用交叉网线将笔记本电脑的以太网端口连接到 LOM 接口。
- 将笔记本电脑的静态 IP 地址设置为
192.168.1.10,子网掩码为255.255.255.0。
交换机连接:
- 将 LOM 接口和管理工作站连接到同一网络交换机。
- 确保两个设备都在
192.168.1.0/24广播域中。
使用 GUI 配置 LOM
首次登录和密码更改
使用默认 IP 地址访问 LOM Web 界面。
-
打开 Web 浏览器
- 键入
https://192.168.1.3。 - 接受浏览器中出现的自签名 SSL 证书警告。
- 键入
-
使用默认凭据进行身份验证
- 输入
nsroot作为用户名。 - 输入设备序列号作为密码(注意:区分大小写)。
- 点击 登录。
- 输入
-
强制密码更改
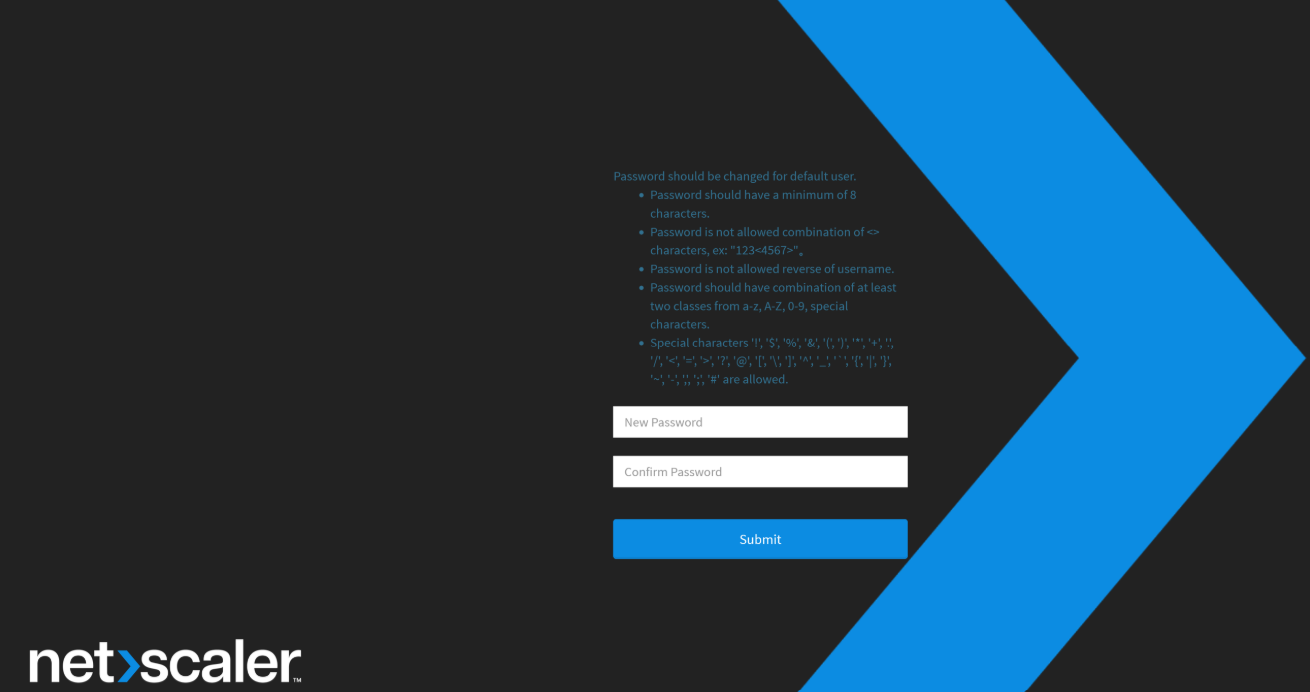
首次登录时,系统会强制要求更改密码以确保安全。
- 当前密码: 输入设备序列号。
- 新密码: 输入符合页面上显示的复杂性要求的密码。
- 确认密码: 重新输入新密码。
- 点击 提交 以保存。
注意:
密码保存后,系统会自动将您注销。使用
nsroot帐户和您新创建的密码再次登录。
网络配置
要将 LOM 集成到您的生产管理网络中:
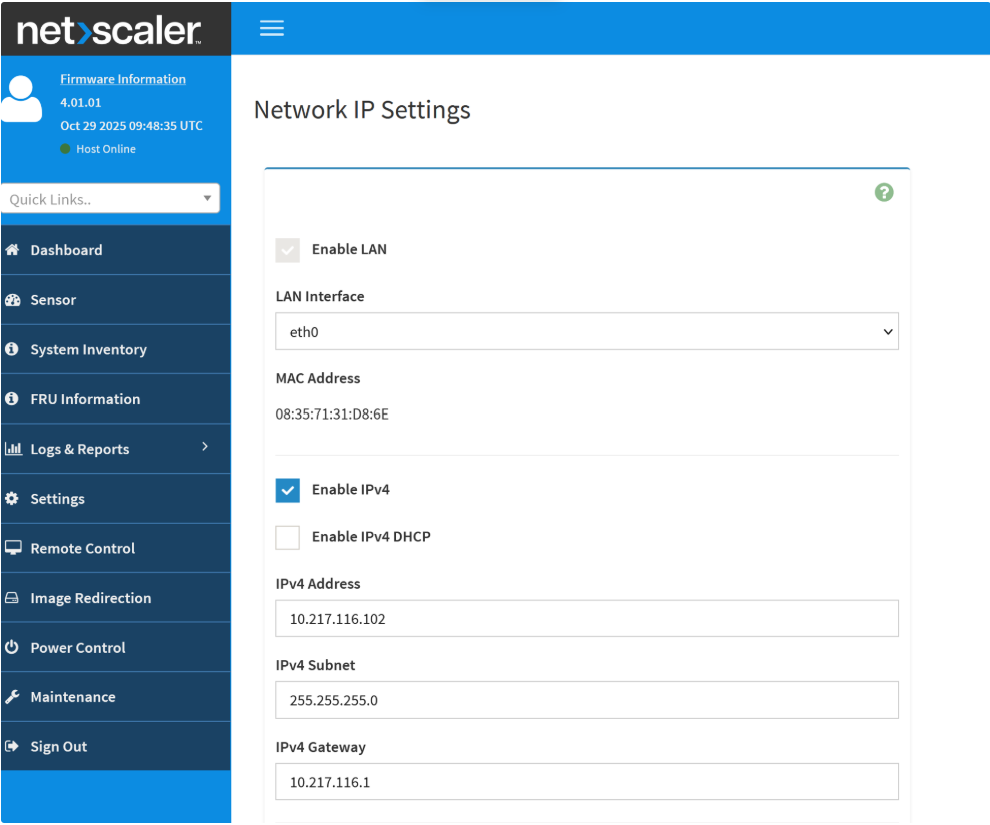
- 导航到 设置 > 网络 IP 设置 > LAN 接口 (eth0)。
- 输入以下详细信息:
- IPv4 地址
- IPv4 子网
- IPv4 网关
- 单击“保存”。 基板管理控制器 (BMC) 大约需要 30 秒才能应用更改,然后会断开您当前的会话。
-
通过从管理工作站使用以下命令 ping 新的 LOM IP 地址来验证连接性:
ping <New_LOM_IP_Address> -
使用新的 IP 地址访问 LOM 界面:
https://<new_LOM_IP_address> - 使用
nsroot和更新后的密码登录。
系统锁定模式限制
启用“系统锁定”模式后,所有带外管理界面(LOM Web UI、IPMI 和 Redfish)都限制为只读访问。因此,用户无法修改“设置”菜单下的 LOM/BMC 设置,例如“网络设置”和“用户管理”。
锁定模式的症状
如果系统被锁定,您会在 GUI 中遇到以下问题:
- 错误消息: 权限不足(代码 8000)。
- 通知: 您没有权限查看此内容。
- GUI 行为: 设置菜单项显示为灰色或完全不可访问。
受影响的功能
在锁定期间,以下操作受到限制:
- 网络配置更改。
- 用户管理和密码操作。
- LOM 固件更新。
- 现场可更换单元 (FRU) 数据修改。
解决方案
必须使用 ipmitool 命令从 NetScaler 主机操作系统禁用系统锁定。有关如何禁用锁定的信息,请参阅 CLI 部分中有关锁定管理过程的 [System lockdown management]。(#system-lockdown-management)部分。
使用 CLI(IPMI 工具)配置 LOM
如果 GUI 不可访问或系统锁定处于活动状态,请使用 NetScaler 主机 shell 运行 ipmitool 命令。
访问要求
要运行命令行指令,请使用以下方法之一连接到设备:
- 串行控制台连接
- SSH 会话(如果已配置网络)
- 直接访问或监控访问
注意:
所有命令都必须在 NetScaler shell 环境中运行。如果您在 NetScaler CLI 提示符下,请键入
shell进入 FreeBSD 环境。
系统锁定管理
系统锁定模式强制所有带外管理接口的只读访问。此安全功能可防止通过 LOM、IPMI 和 Redfish 进行未经授权的配置更改。
-
检查状态:
ipmitool raw 0x34 0x81(00=禁用(允许配置更改),01=启用(只读模式激活))。 -
禁用锁定:
ipmitool raw 0x34 0x81 0x0。此命令启用对所有 BMC 配置接口的完全读写访问。
-
启用锁定:
ipmitool raw 0x34 0x81 0x1。此命令将所有 BMC 接口限制为只读访问,以增强安全性。
静态 IP 配置
执行以下步骤手动配置接口:
-
将 IP 地址源设置为静态: 使用以下命令更改接口模式以禁用 DHCP,并为接口准备静态 IP 分配:
ipmitool lan set 1 ipsrc static -
分配 IP 地址: 使用以下命令为 LOM 接口指定静态 IP 地址:
ipmitool lan set 1 ipaddr <LOM_IP_Address>示例:
ipmitool lan set 1 ipaddr 192.0.2.255 -
分配子网掩码: 使用以下命令定义 LOM 网络段的子网掩码:
ipmitool lan set 1 netmask <Subnet_Mask>示例:
ipmitool lan set 1 netmask 255.255.255.0 -
配置默认网关: 使用以下命令指定用于路由本地段外部流量的网关地址:
ipmitool lan set 1 defgw ipaddr <Gateway_IP>示例:
ipmitool lan set 1 defgw ipaddr 192.0.2.255 -
重置或重新启动 BMC 以应用更改:
ipmitool bmc reset coldBMC 在重置后大约需要 120 秒才能完全初始化。
验证配置
在 120 秒的初始化期后,验证新的网络配置。
显示当前 LOM 网络设置
运行以下命令以显示所有当前网络参数,包括 IP 地址、子网掩码、网关和 MAC 地址。
ipmitool lan print 1
测试网络连接
从外部管理工作站,测试与新 LOM IP 地址的连接:
ping <new_LOM_IP_address>
访问 LOM Web 界面以确认所有功能正常:
https://<new_LOM_IP_address>
用户密码管理
从 NetScaler 主机环境更改默认 LOM 密码以增强安全性。
-
列出当前用户
运行以下命令以显示所有已配置的 LOM 用户帐户及其用户 ID:
ipmitool user list 1示例输出:
ID 名称 呼入 链接认证 IPMI 消息 通道权限限制 1 ns根
否 否 否 无访问权限 2 否 否 是 管理员 3 真 假 假 无访问权限 注意:
默认的
nsroot帐户的用户 ID 为2。 -
更改用户密码
运行以下命令更改
nsroot帐户的密码(用户 ID 为2):ipmitool user set password <user_ID> <new_LOM_password>其中:
-
<user_ID>是相应的用户 ID(对于 nsroot 帐户,通常为 2)。 -
<new_LOM_password>是新密码。
示例:
ipmitool user set password 2系统会提示您以交互方式输入新密码。
替代方法(非交互式):
ipmitool user set password 2 NewSecurePassword123注意:
系统会以交互方式提示您输入新密码。在提示时输入密码。
-
LOM 恢复出厂设置
将 BMC 恢复到出厂默认设置。如果 LOM GUI 的“维护 → 保留配置”部分中未启用“保留配置 (IPMI/网络)”选项,此操作会将所有设置(包括 LOM 网络配置、用户帐户和 IPMI Web 设置)重置为 LOM 出厂默认值。
运行以下命令将 LOM 恢复到出厂默认设置。
ipmitool raw 0x32 0x66
重置效果:
- 所有设置恢复为默认值 (192.168.1.3/24)。
- 所有密码重置为设备序列号。
- 系统锁定模式默认重置为启用。
- SSL 证书重置为自签名默认值。
- 所有用户配置和自定义设置都将被擦除并恢复到出厂默认设置。
重置后操作:
BMC 在恢复出厂设置后会自动重启。请等待 120 秒以完成初始化,然后使用 GUI 或命令行方法重新配置 LOM 接口。
远程系统电源控制
LOM 接口提供全面的远程电源管理功能,用于系统启动、关机和重置操作。
开机步骤
执行以下步骤以远程启动系统。
-
启动前验证
在启动电源之前,请验证以下条件:
- 电源已连接并正常运行。
- 网络基础设施可用且稳定。
- 环境条件在可接受的范围内(温度、气流)。
- 没有硬件警报或严重警告处于活动状态。
-
访问电源控制
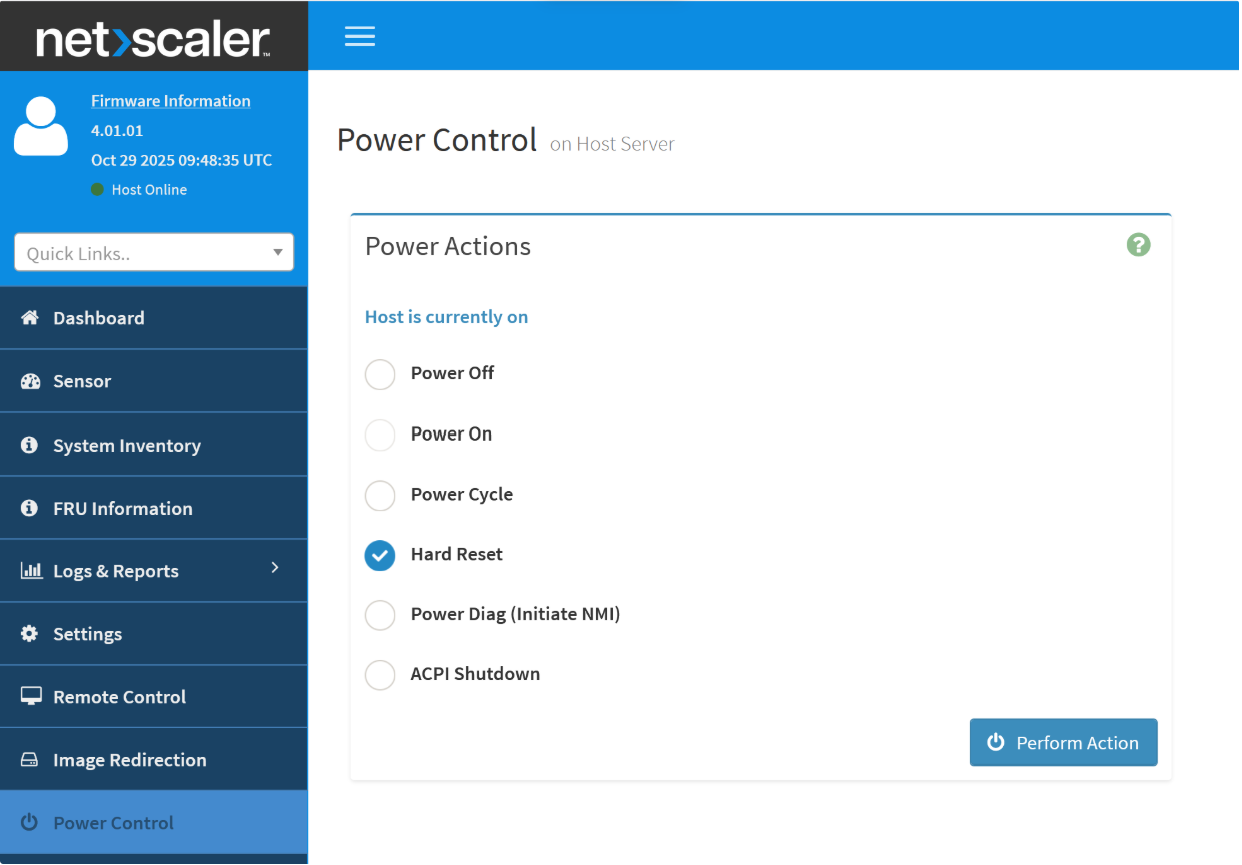
导航到电源控制界面:LOM Web UI > Dashboard > Power Control。
-
开机
- 从可用的电源控制操作中选择 开机。
- 查看确认对话框。
- 点击 执行操作 以启动启动序列。
-
监控启动过程
在系统启动期间观察以下指示器:
- 电源指示灯从熄灭变为常亮绿色。
- 系统完成 POST (Power-On Self-Test)。
- 网络接口初始化并建立连接。
- 操作系统加载并变得可访问。
注意:
如果需要,使用 iKVM 控制台功能实时监控启动进度。
正常关机程序
在断电前执行正常操作系统关机。
-
关机前验证
在启动关机之前,请确认以下条件:
- 没有关键操作正在进行。
- 所有活动用户会话均已取消。
- 配置更改已保存。
- 备份操作已完成。
-
访问电源控制
导航到电源控制界面:LOM Web UI > Dashboard > Power Control。
-
启动 ACPI 关机
- 从电源控制操作中选择 ACPI Shutdown。
- 查看确认对话框。
- 单击 Perform Action 以启动正常关机。
ACPI Shutdown 选项会向操作系统发送正常关机信号,允许所有服务退出。
-
监控关机过程
在系统关机期间,请观察以下指示器:
- 操作系统开始关机序列。
- 网络接口离线。
- 系统服务正常退出。
- 电源 LED 从绿色变为熄灭。
注意:
在执行任何开机操作之前,请留出足够的时间让系统完全关闭。
故障排除
LOM 初始配置的常见问题和解决方法。
无法访问默认 IP 地址
问题: 浏览器无法访问 https://192.168.1.3。
可能的原因:
- 工作站未配置正确的 IP 地址。
- 网线未正确连接。
- 第 2 层交换问题或 VLAN 不匹配。
- 系统启动后 BMC 未完全初始化。
解决方法:
-
验证工作站 IP 配置: 使用
ipconfig(Windows) 或ifconfig/ip addr(Linux/macOS)。 - 验证物理电缆连接: 确保电缆已插入专用 LOM 端口。
- 检查链路状态: 验证 LOM 端口上的 LED 是否处于活动状态。
- 等待初始化: 系统启动后,等待最多 5 分钟,让 BMC 完成初始化。
- 直接连接: 如果怀疑存在交换网络问题,请尝试直接交叉电缆连接。
使用默认凭据登录失败
问题: 使用 nsroot 和序列号时身份验证失败。
可能的原因:
- 序列号输入不正确(密码区分大小写)。
- 密码已从默认值更改。
- 由于多次尝试失败,用户帐户被锁定。
解决方法:
- 验证序列号: 检查物理标签或设备文档。
- 检查大小写敏感性: 确保序列号与显示内容完全一致。
- 清除浏览器数据: 清除浏览器缓存和 Cookie,然后重试。
- 帐户锁定: 如果帐户被锁定,请等待 15 分钟,然后重试。
- 恢复出厂设置: 如果密码丢失且无法恢复,请执行恢复出厂设置。
配置后 BMC 无响应
问题: 应用网络更改后,LOM 接口变得不可访问。
可能的原因:
- 输入了无效的 IP 地址或子网掩码。
- 从新 IP 地址无法访问网络网关。
- IP 地址与网络上的其他设备冲突。
- BMC 需要额外的时间进行初始化。
解决方法:
- 等待初始化: 为 BMC 网络初始化留出整整 120 秒。
- 检查冲突: 验证网络段上没有其他设备使用相同的 IP 地址。
-
测试连接: 尝试从管理工作站
ping新的 IP 地址。 -
恢复默认设置: 如果新的 IP 地址失败,请尝试连接到原始默认 IP 地址 (
192.168.1.3)。 - 出厂重置: 如果 BMC 仍然完全无法访问,请执行出厂重置。
LOM 配置和管理的最佳实践
安全最佳实践
在初始 LOM 配置后立即实施以下安全措施,以确保管理环境的完整性。
密码策略
- 更改默认密码: 首次登录后立即更新默认凭据。
- 复杂性要求: 使用至少包含 8 个字符的强密码。
- 字符多样性: 包含大小写字母、数字和特殊字符的组合。
- 轮换: 根据您的组织安全策略定期轮换密码。
- 唯一性: 避免在密码中使用常用词或设备特定信息(例如序列号)。
系统锁定
- 生产就绪: 在所有生产环境中启用系统锁定模式。
- 维护窗口: 仅当明确需要进行配置更改时才禁用锁定。
- 重新启用: 完成维护任务后立即重新启用锁定。
访问日志记录
- 审计日志:为所有管理操作启用审计日志,以维护清晰的更改历史记录。
- 定期审查:定期审查访问日志,以查找任何未经授权的尝试迹象。
- 警报:为失败的身份验证尝试实施警报机制。
SSL/TLS 配置
- 证书替换:将默认的 LOM 自签名 SSL 证书替换为来自受信任的多层 CA 根链的证书。
- 链验证:实施正确的证书链验证。
- 协议版本:使用最低 TLS 1.2 协议。
- 监控:配置适当的监控以应对证书过期。
电源控制最佳实践
请遵循以下准则,以实现安全有效的电源管理:
- 优先考虑正常关机:尽可能使用正常关机程序,以防止数据损坏和服务中断。
- 遵守电源循环延迟:在断电和通电操作之间至少等待 30 秒。
- 维护文档:在变更管理或维护日志中记录所有电源控制操作。
- 安排操作:将所有电源操作与既定的维护窗口协调,以最大程度地减少影响。
- 确保冗余访问:在系统电源循环期间,维护备用访问方法(例如串行控制台或 iKVM)。
- 验证系统状态: 在执行电源操作之前和之后,始终验证系统的运行状态。