
Gängige NetScaler Gateway-Bereitstellungen
Sie können NetScaler Gateway am Perimeter des internen Netzwerks (oder Intranets) Ihrer Organisation bereitstellen, um einen sicheren zentralen Zugriffspunkt auf die Server, Anwendungen und andere Netzwerkressourcen bereitzustellen, die sich im internen Netzwerk befinden. Alle Remote-Benutzer müssen sich mit NetScaler Gateway verbinden, bevor sie auf Ressourcen im internen Netzwerk zugreifen können.
NetScaler Gateway wird am häufigsten an den folgenden Stellen in einem Netzwerk installiert:
-
In der Netzwerk-DMZ
-
In einem sicheren Netzwerk, das keine DMZ hat
Sie können NetScaler Gateway auch mit Citrix Virtual Apps, Citrix Virtual Desktops, StoreFront und Citrix Endpoint Management bereitstellen, damit Benutzer auf ihre Windows-, Web-, Mobil- und SaaS-Anwendungen zugreifen können. Wenn Ihre Bereitstellung Citrix Virtual Apps, StoreFront und Desktops 7 umfasst, können Sie NetScaler Gateway in einer Single-Hop- oder Double-Hop-DMZ-Konfiguration bereitstellen. Eine Double-Hop-Bereitstellung wird mit früheren Versionen von Citrix Virtual Desktops oder Citrix Endpoint Management nicht unterstützt.
Weitere Informationen zur Erweiterung Ihrer NetScaler Gateway-Installation mit diesen und anderen unterstützten NetScaler-Lösungen finden Sie im Thema Integration mit NetScaler-Produkten.
NetScaler Gateway in einer DMZ bereitstellen
Viele Organisationen schützen ihr internes Netzwerk mit einer DMZ. Eine DMZ ist ein Subnetz, das sich zwischen dem sicheren internen Netzwerk einer Organisation und dem Internet (oder einem externen Netzwerk) befindet. Wenn Sie NetScaler Gateway in der DMZ bereitstellen, verbinden sich Benutzer mit Citrix Secure Access für Windows oder der Citrix Workspace-App.
Abbildung 1. NetScaler Gateway in der DMZ bereitgestellt
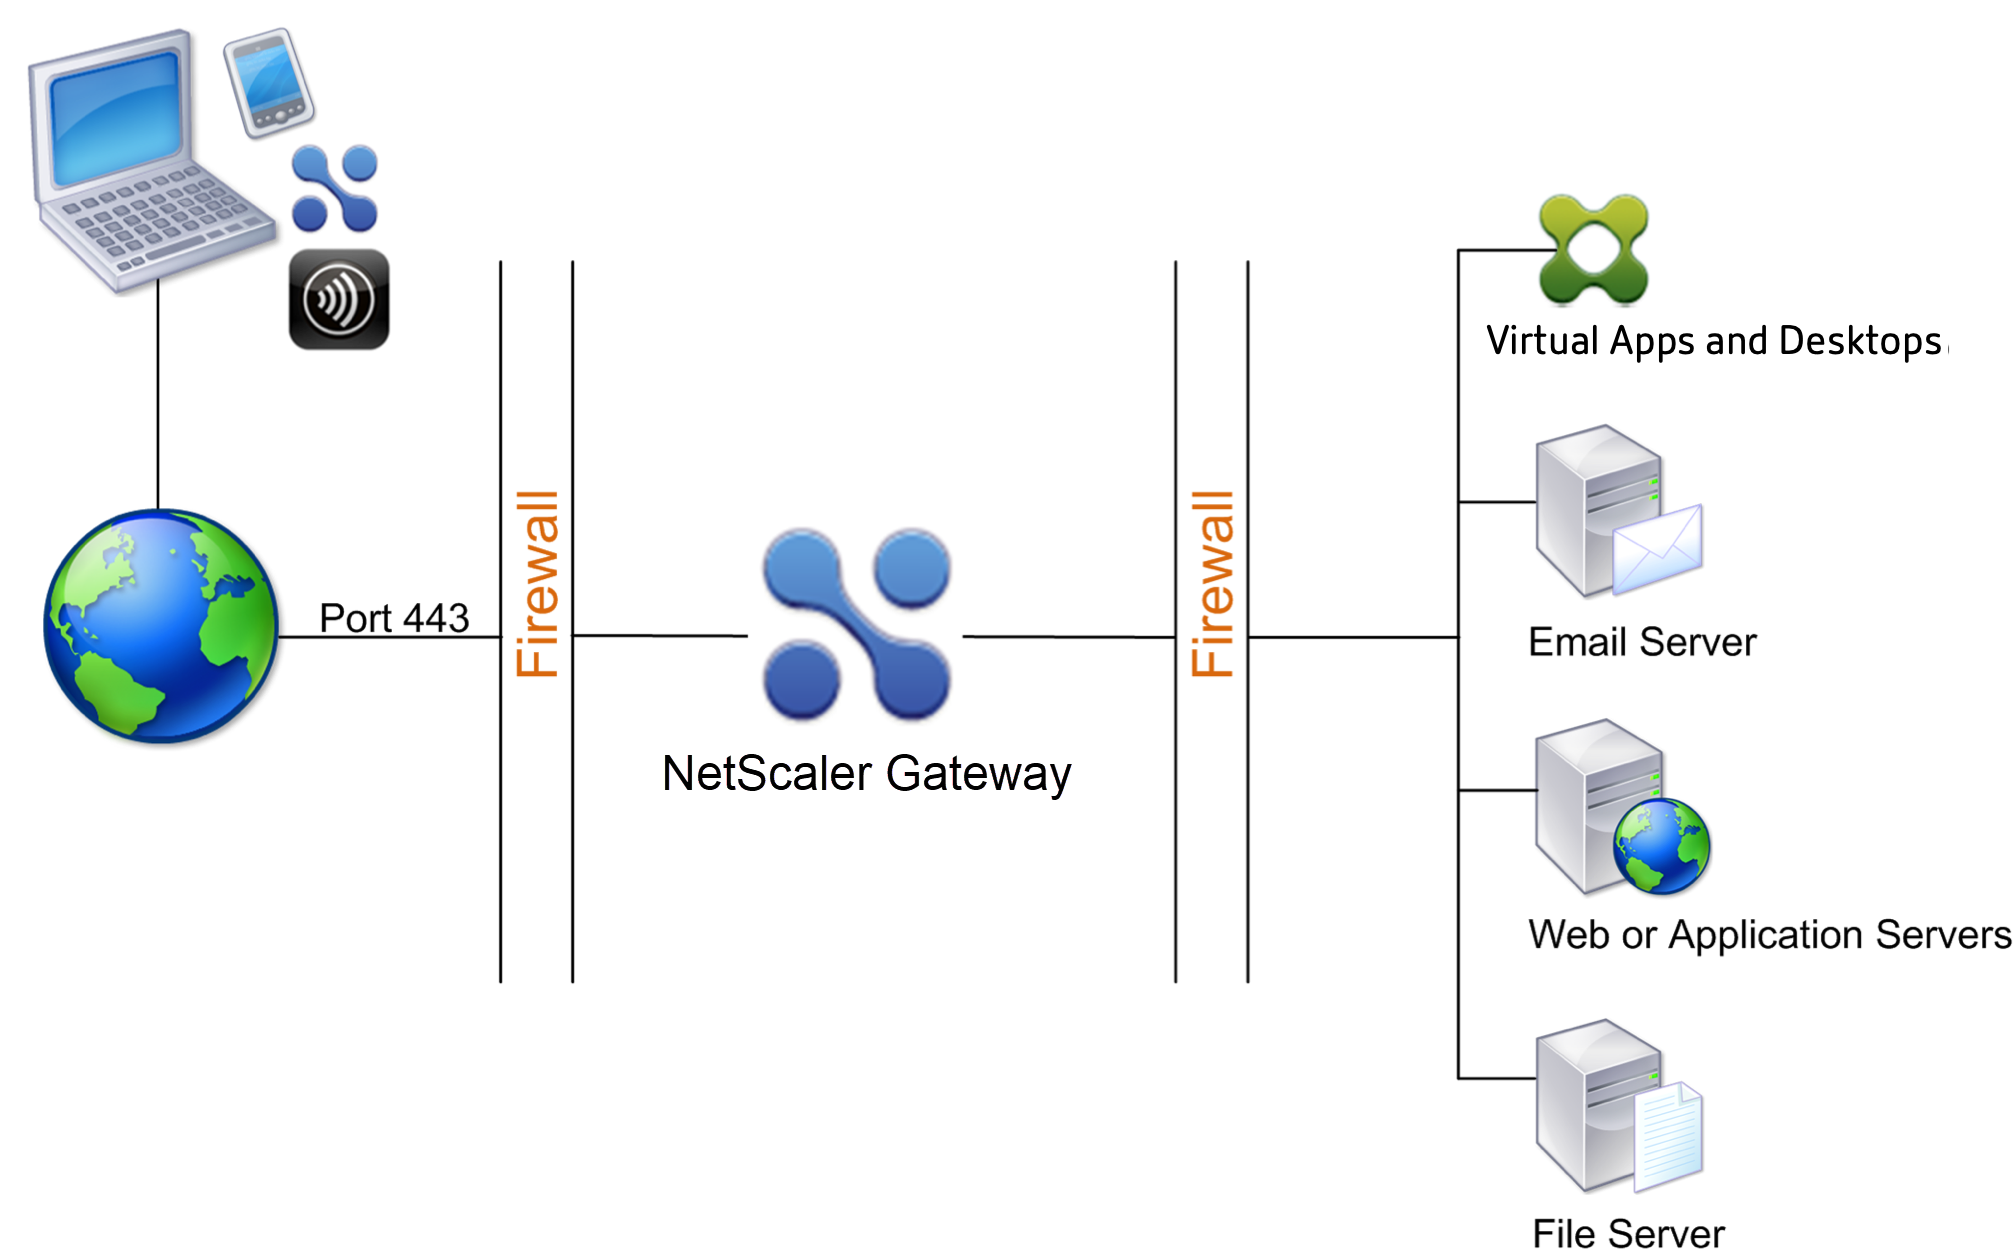
In der in der vorhergehenden Abbildung gezeigten Konfiguration installieren Sie NetScaler Gateway in der DMZ und konfigurieren es so, dass es sowohl mit dem Internet als auch mit dem internen Netzwerk verbunden ist.
NetScaler Gateway-Konnektivität in einer DMZ
Wenn Sie NetScaler Gateway in der DMZ bereitstellen, müssen Benutzerverbindungen die erste Firewall durchqueren, um eine Verbindung zu NetScaler Gateway herzustellen. Standardmäßig verwenden Benutzerverbindungen SSL auf Port 443, um diese Verbindung herzustellen. Um Benutzerverbindungen den Zugriff auf das interne Netzwerk zu ermöglichen, müssen Sie SSL auf Port 443 durch die erste Firewall zulassen.
NetScaler Gateway entschlüsselt die SSL-Verbindungen vom Benutzergerät und stellt im Namen des Benutzers eine Verbindung zu den Netzwerkressourcen hinter der zweiten Firewall her. Die Ports, die durch die zweite Firewall geöffnet sein müssen, hängen von den Netzwerkressourcen ab, auf die Sie externen Benutzern den Zugriff gestatten.
Wenn Sie beispielsweise externen Benutzern den Zugriff auf einen Webserver im internen Netzwerk gestatten und dieser Server auf Port 80 auf HTTP-Verbindungen lauscht, müssen Sie HTTP auf Port 80 durch die zweite Firewall zulassen. NetScaler Gateway stellt die Verbindung über die zweite Firewall zum HTTP-Server im internen Netzwerk im Auftrag der externen Benutzergeräte her.
NetScaler Gateway in einem sicheren Netzwerk bereitstellen
Sie können NetScaler Gateway im sicheren Netzwerk installieren. In diesem Szenario befindet sich eine Firewall zwischen dem Internet und dem sicheren Netzwerk. NetScaler Gateway befindet sich innerhalb der Firewall, um den Zugriff auf die Netzwerkressourcen zu steuern.
Abbildung 1. NetScaler Gateway in einem sicheren Netzwerk bereitgestellt
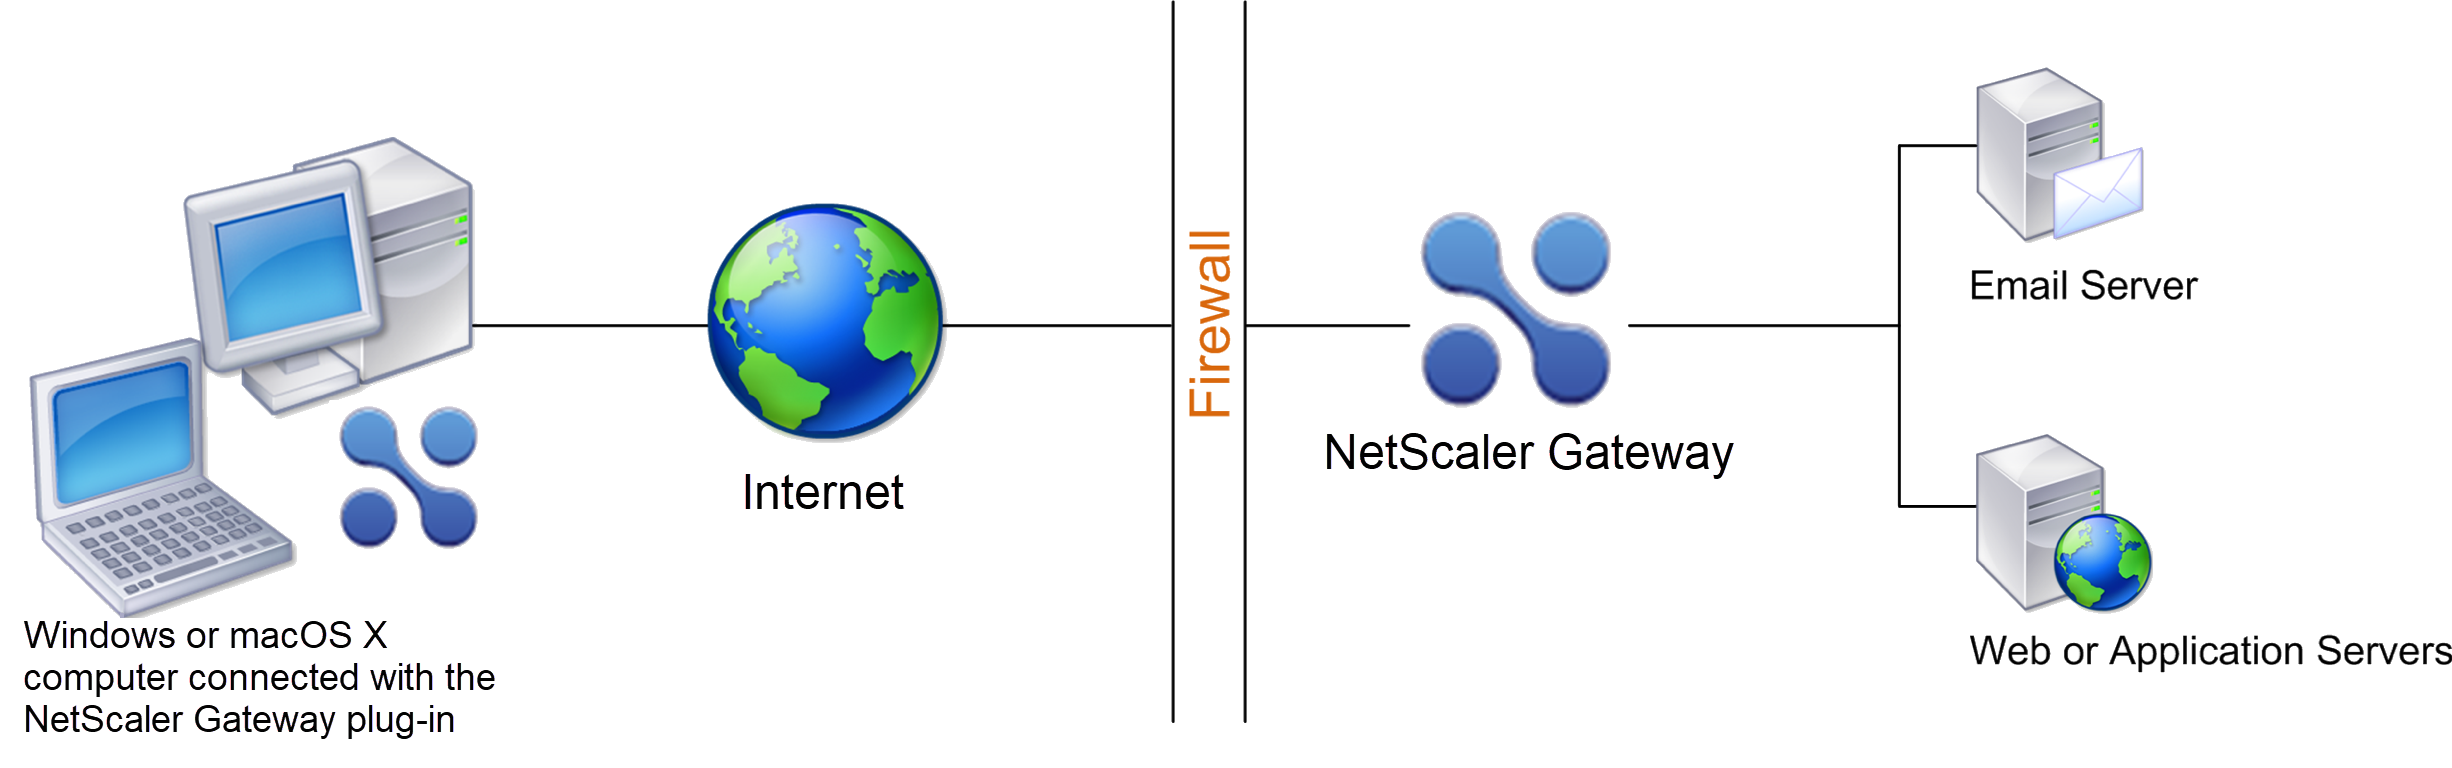
Wenn Sie NetScaler Gateway im sicheren Netzwerk bereitstellen, verbinden Sie eine Schnittstelle auf NetScaler Gateway mit dem Internet und die andere Schnittstelle mit Servern, die im sicheren Netzwerk ausgeführt werden. Die Platzierung von NetScaler Gateway im sicheren Netzwerk ermöglicht den Zugriff für lokale und Remote-Benutzer. Da diese Konfiguration nur eine Firewall hat, macht sie die Bereitstellung für Benutzer, die von einem Remote-Standort aus eine Verbindung herstellen, weniger sicher. Obwohl NetScaler Gateway den Datenverkehr aus dem Internet abfängt, gelangt der Datenverkehr in das sichere Netzwerk, bevor Benutzer authentifiziert werden. Wenn NetScaler Gateway in einer DMZ bereitgestellt wird, werden Benutzer authentifiziert, bevor der Netzwerkverkehr das sichere Netzwerk erreicht.
Wenn NetScaler Gateway im sicheren Netzwerk bereitgestellt wird, müssen Citrix Secure Access für Windows-Verbindungen die Firewall durchqueren, um eine Verbindung zu NetScaler Gateway herzustellen. Standardmäßig verwenden Benutzerverbindungen das SSL-Protokoll auf Port 443, um diese Verbindung herzustellen. Um diese Konnektivität zu unterstützen, müssen Sie Port 443 auf der Firewall öffnen.