
Konsolidierung, wenn der Management Service und die NetScaler-Instanzen im selben Netzwerk sind
Ein einfacher Konsolidierungsfall auf der SDX-Appliance ist die Konfiguration des Management Service und der NetScaler-Instanzen als Teil desselben Netzwerks. Dieser Anwendungsfall ist anwendbar, wenn:
-
Der Appliance-Administrator auch der Instanz-Administrator ist.
-
Die Compliance-Anforderung Ihrer Organisation nicht vorschreibt, dass separate Management-Netzwerke für den Management Service und die NSIP-Adressen der verschiedenen Instanzen erforderlich sind.
Die Instanzen können im selben Netzwerk (für Management-Traffic) bereitgestellt werden. Die VIP-Adressen können in verschiedenen Netzwerken (für Daten-Traffic) und somit in verschiedenen Sicherheitszonen konfiguriert werden.
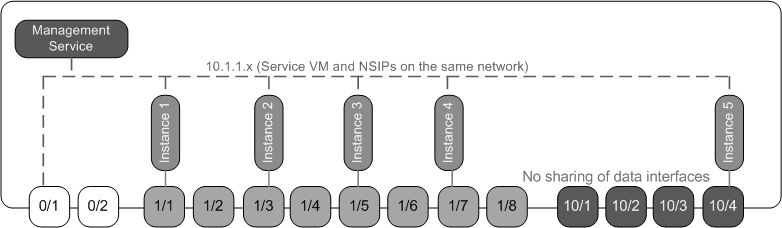
Im folgenden Beispiel sind der Management Service und die NetScaler-Instanzen Teil des 10.1.1.x-Netzwerks. Die Schnittstellen 0/1 und 0/2 sind die Management-Schnittstellen, 1/1 bis 1/8 sind 1G-Datenschnittstellen und 10/1 bis 10/4 sind 10G-Datenschnittstellen. Jede Instanz hat ihre eigene dedizierte physische Schnittstelle. Daher ist die Anzahl der Instanzen auf die Anzahl der auf der Appliance verfügbaren physischen Schnittstellen begrenzt. Standardmäßig ist die VLAN-Filterung auf jeder Schnittstelle der SDX-Appliance aktiviert. Die Anzahl der VLANs ist auf 32 auf einer 1G-Schnittstelle und 63 auf einer 10G-Schnittstelle beschränkt. Die VLAN-Filterung kann für jede Schnittstelle aktiviert und deaktiviert werden. Deaktivieren Sie die VLAN-Filterung, um bis zu 4096 VLANs pro Schnittstelle auf jeder Instanz zu konfigurieren. In diesem Beispiel ist keine VLAN-Filterung erforderlich, da jede Instanz ihre eigene dedizierte Schnittstelle hat. Weitere Informationen zur VLAN-Filterung finden Sie im Abschnitt VLAN-Filterung unter Verwalten und Überwachen der SDX-Appliance.
Die folgende Abbildung veranschaulicht den vorhergehenden Anwendungsfall.
Abbildung 1. Netzwerktopologie einer SDX-Appliance mit Management Service und NSIPs für Instanzen im selben Netzwerk
Die folgende Tabelle listet die Namen und Werte der Parameter auf, die für die Bereitstellung von NetScaler-Instanz 1 im vorhergehenden Beispiel verwendet wurden.
| Parametername | Werte für Instanz 1 |
|---|---|
| Name | vpx8 |
| IP-Adresse | 10.1.1.2 |
| Netzmaske | 255.255.255.0 |
| Gateway | 10.1.1.1 |
| XVA-Datei | NS-VPX-XEN-10.0-51.308.a_nc.xva |
| Funktionslizenz | Platinum |
| Administratorprofil | ns_nsroot_profile |
| Benutzername | vpx8 |
| Kennwort | Sdx1 |
| Passwort bestätigen | Sdx1 |
| Shell-/SFTP-/SCP-Zugriff | Wahr |
| Gesamtspeicher (MB) | 2048 |
| #SSL-Chips | 1 |
| Durchsatz (Mbit/s) | 1000 |
| Pakete pro Sekunde | 1000000 |
| CPU | Geteilt |
| Schnittstelle | 0/1 und 1/1 |
NetScaler-Instanz 1 wie in diesem Beispiel gezeigt bereitstellen
-
Auf der Registerkarte „Konfiguration“ im Navigationsbereich erweitern Sie die NetScaler-Konfiguration, und klicken Sie dann auf Instanzen.
-
Klicken Sie im Bereich „NetScaler-Instanzen“ auf „Hinzufügen“.
-
Befolgen Sie im Provision Citrix® Wizard die Anweisungen im Assistenten, um die in der vorhergehenden Tabelle gezeigten Parameterwerte anzugeben.
-
Klicken Sie auf „Erstellen“ und dann auf „Schließen“. Die von Ihnen bereitgestellte NetScaler-Instanz wird im Bereich „NetScaler-Instanzen“ angezeigt.