
管理サービスとNetScalerインスタンスが同じネットワークにある場合の統合
SDXアプライアンスにおける統合の単純なケースは、管理サービスとNetScalerインスタンスを同じネットワークの一部として構成することです。このユースケースは、以下の場合に適用できます。
-
アプライアンス管理者とインスタンス管理者が同一である。
-
組織のコンプライアンス要件で、管理サービスと異なるインスタンスのNSIPアドレスに対して個別の管理ネットワークが必要であると指定されていない。
インスタンスは同じネットワークにプロビジョニングできます(管理トラフィック用)。VIPアドレスは異なるネットワーク(データトラフィック用)に構成でき、したがって異なるセキュリティゾーンに構成できます。
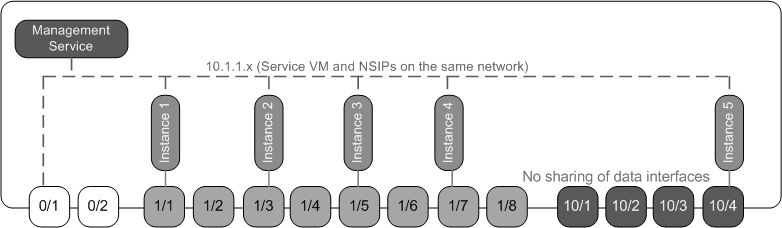
以下の例では、管理サービスとNetScalerインスタンスは10.1.1.xネットワークの一部です。インターフェイス0/1と0/2は管理インターフェイス、1/1から1/8は1Gデータインターフェイス、10/1から10/4は10Gデータインターフェイスです。各インスタンスには専用の物理インターフェイスがあります。したがって、インスタンスの数はアプライアンスで利用可能な物理インターフェイスの数に制限されます。デフォルトでは、SDXアプライアンスの各インターフェイスでVLANフィルタリングが有効になっています。VLANの数は、1Gインターフェイスでは32、10Gインターフェイスでは63に制限されています。VLANフィルタリングは各インターフェイスで有効/無効にできます。VLANフィルタリングを無効にすると、各インスタンスのインターフェイスごとに最大4096のVLANを構成できます。この例では、各インスタンスに専用インターフェイスがあるため、VLANフィルタリングは不要です。VLANフィルタリングの詳細については、SDXアプライアンスの管理と監視のVLANフィルタリングセクションを参照してください。
次の図は、上記のユースケースを示しています。
図1. 管理サービスとインスタンスのNSIPが同じネットワークにあるSDXアプライアンスのネットワークトポロジ
次の表に、上記の例でNetScalerインスタンス1をプロビジョニングするために使用されるパラメーターの名前と値を示します。
| パラメーター名 | インスタンス1の値 |
|---|---|
| 名前 | vpx8 |
| IPアドレス | 10.1.1.2 |
| ネットマスク | 255.255.255.0 |
| ゲートウェイ | 10.1.1.1 |
| XVAファイル | NS-VPX-XEN-10.0-51.308.a_nc.xva |
| 機能ライセンス | プラチナ |
| 管理者プロファイル | ns_nsroot_profile |
| ユーザー名 | vpx8 |
| パスワード | Sdx1 |
| パスワードの確認 | Sdx1 |
| Shell/Sftp/Scp アクセス | 真 |
| 合計メモリ (MB) | 2048 |
| #SSL チップ | 1 |
| スループット (Mbps) | 1000 |
| 1秒あたりのパケット数 | 1000000 |
| CPU | 共有 |
| インターフェース | 0/1 および 1/1 |