
Convertir un certificado del formato PFX al formato PEM
Los certificados SSL se utilizan para servidores virtuales de equilibrio de carga SSL y servidores virtuales de NetScaler Gateway. Los certificados PEM son archivos ASCII codificados en Base64. Los certificados PEM se pueden abrir en el Editor de texto/Bloc de notas y verá que contienen las declaraciones "-----BEGIN CERTIFICATE-----" y "-----END CERTIFICATE-----".
Para un acceso seguro y de confianza, debe instalar un certificado de servidor SSL en el servidor NetScaler Gateway. El archivo de certificado cargado debe tener las siguientes características:
-
Una Autoridad de Certificación (CA) de confianza para los usuarios finales debe emitir el certificado del servidor. Para obtener los mejores resultados, utilice una CA comercial como Verisign, Thawte o GeoTrust.
-
El certificado debe estar en formato Privacy Enhanced Mail (PEM), un formato basado en texto que es una codificación Base64 del formato binario Distinguished Encoding Rules (DER).
-
El archivo de certificado debe incluir una clave privada y la clave privada no debe estar cifrada. No debe requerirse ninguna contraseña para usar el archivo PEM.
-
Cualquier certificado intermedio necesario debe adjuntarse al final del archivo PEM.
Complete el siguiente procedimiento para convertir un certificado PFX a formato PEM mediante el Asistente de NetScaler Gateway:
-
Vaya a Administración de tráfico, seleccione el nodo SSL.
-
Haga clic en el enlace Importar PKCS#12.
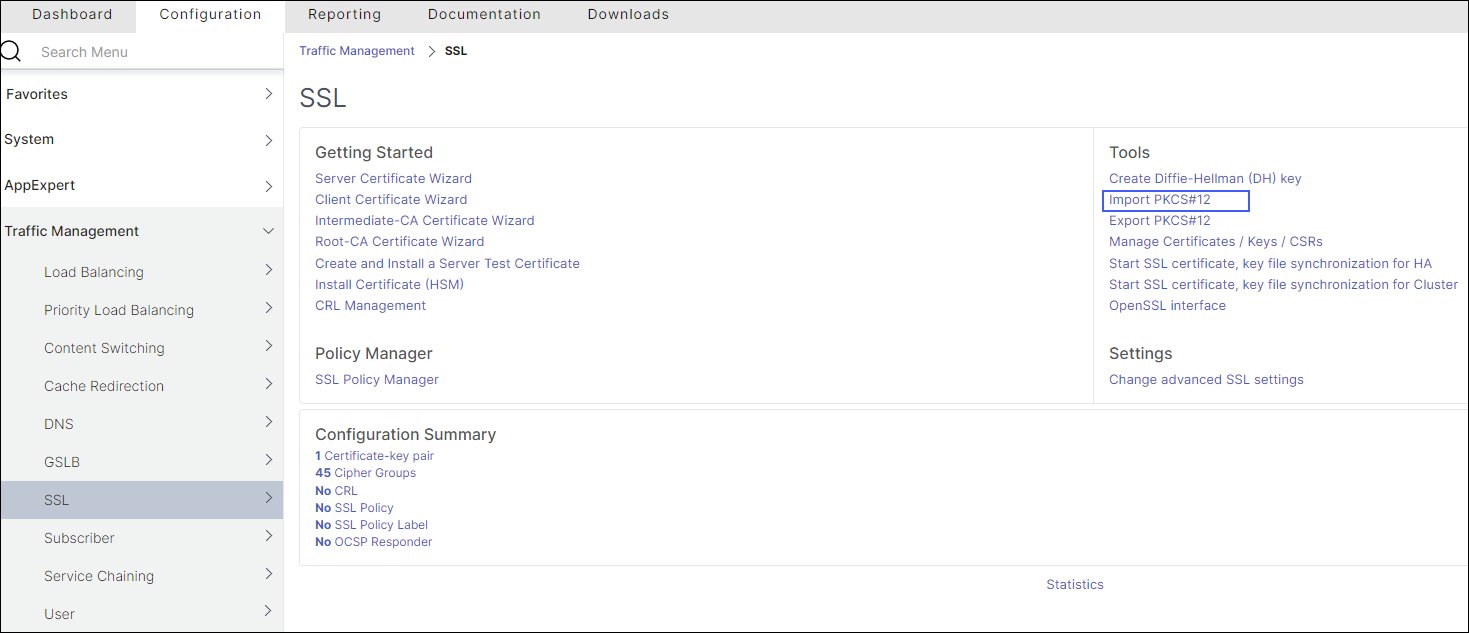
-
Especifique un nombre de archivo para el certificado PEM en el campo Nombre de archivo de salida.
-
Haga clic en Examinar y seleccione el certificado PFX que desea convertir al formato PEM. Algunos usuarios prefieren cargar el certificado en el directorio /ncsonfig/SSL y usarlo desde allí. Si el certificado PFX está almacenado en NetScaler Gateway, elija la opción Dispositivo, y si está almacenado en su estación de trabajo, use Local.
](/en-us/netscaler-gateway/media/2-convert-pfx-certificate-to-pem-format.png)
-
Especifique la contraseña de importación.
-
Si el archivo está codificado, seleccione DES o 3DES como formato de codificación:
-
Haga clic en Aceptar.
-
Especifique la frase de contraseña PEM y la frase de contraseña PEM de verificar.
-
Haga clic en el enlace Administrar certificados/claves/CSR para ver los archivos de certificado PEM convertidos.
-
Puede ver el archivo PFX cargado con el archivo PEM convertido.

-
Expanda el nodo SSL.
-
Seleccione el nodo Certificados.
-
Haga clic en Instalar.
-
Especifique un nombre de par de claves de certificado en el asistente Instalar certificado.
-
Busque el archivo PEM tanto para el nombre del archivo de certificado como para el nombre del archivo de clave privada.
-
Especifique la contraseña.
-
Haga clic en Instalar.
OpenSSL utility
Si ha solicitado e instalado un certificado en un servidor Windows mediante el asistente de certificados de Internet Information Service (IIS), puede exportar ese certificado con su clave privada a un archivo de intercambio de información personal (PFX). Para importar este certificado en NetScaler Gateway, debe convertir el archivo PFX a formato PEM sin cifrar.
Puede usar la utilidad de código abierto
OpenSSL para realizar la conversión de PFX a PEM. Descargue una distribución Win32 de OpenSSL desde Win32 OpenSSL.
También podría necesitar archivos redistribuibles de C++ si desea usar
OpenSSL. Descárguelos del Paquete redistribuible de Microsoft Visual C++ 2008 (x86).
Para convertir un archivo PFX a un archivo PEM, complete los siguientes pasos en una máquina Windows:
-
Descargue e instale el paquete Win32
OpenSSLdesde Win32OpenSSL. -
Cree una carpeta c:\certs y copie el archivo yourcert.pfx en la carpeta c:\certs.
-
Abra el símbolo del sistema y cambie al directorio
OpenSSL\bin:cd %homedrive%\OpenSSL\bin -
Ejecute el siguiente comando para convertir el archivo PFX a un archivo PEM sin cifrar (todo en una línea):
OpenSSLpkcs12 -in c:\certs\yourcert.pfx -out c:\certs\cag.pem –nodes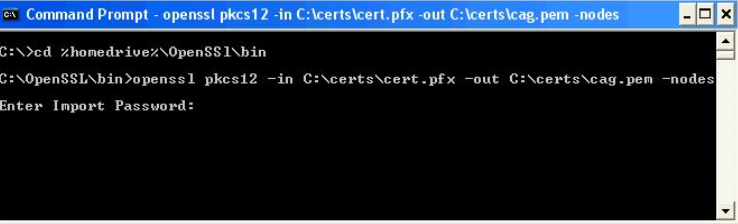
-
Cuando se le solicite la contraseña de importación, introduzca la contraseña que utilizó al exportar el certificado a un archivo PFX. Debe recibir un mensaje que diga MAC verified OK.
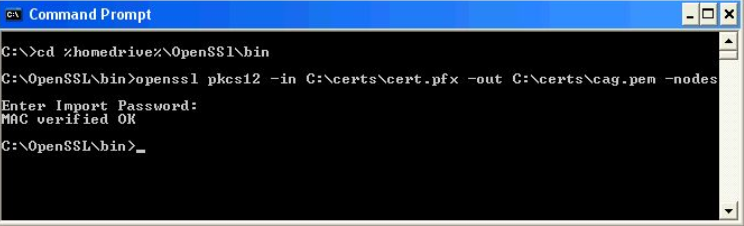
-
Dirija un navegador al portal de administración de NetScaler Gateway o al puerto HTTPS 9001:
https://netscaler-gateway-server:9001. -
Inicie sesión como root. La contraseña predeterminada es
rootadmin. -
Haga clic en el enlace Mantenimiento en la parte superior de la página.
-
Haga clic en el botón Examinar junto al campo Cargar clave privada + certificado (.pem). Busque el archivo c:\certs\cag.pem y haga clic en Cargar.
-
Reinicie NetScaler Gateway para que se aplique el nuevo certificado SSL.