
Configurar certificados intermedios
Un certificado intermedio es un certificado que se encuentra entre NetScaler Gateway (el certificado de servidor) y un certificado raíz (instalado en el dispositivo del usuario). Un certificado intermedio forma parte de una cadena.
Algunas organizaciones delegan la responsabilidad de emitir certificados para resolver el problema de la separación geográfica entre unidades organizativas, o para aplicar diferentes políticas de emisión a distintas secciones de la organización.
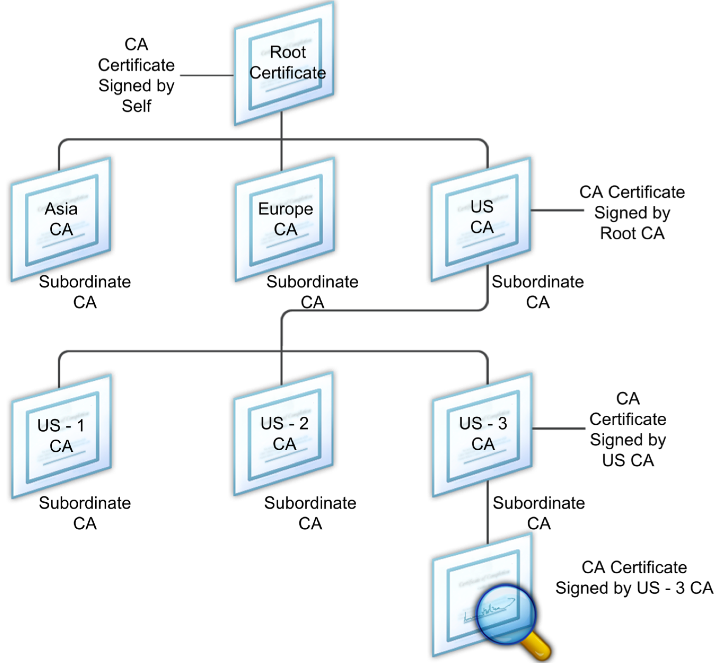
La responsabilidad de emitir certificados se puede delegar configurando Autoridades de Certificación (CA) subordinadas. Las CA pueden firmar sus propios certificados (es decir, son autofirmados) o pueden ser firmados por otra autoridad de certificación. El estándar X.509 incluye un modelo para establecer una jerarquía de CA. En este modelo, como se muestra en la siguiente figura, la CA raíz se encuentra en la parte superior de la jerarquía y es un certificado autofirmado por la autoridad de certificación. Las CA que están directamente subordinadas a la CA raíz tienen certificados de CA firmados por la autoridad de certificación raíz. Las CA que se encuentran bajo las CA subordinadas en la jerarquía tienen sus certificados de CA firmados por las CA subordinadas.
Figura 1. El modelo X.509 que muestra la estructura jerárquica de una cadena de certificados digitales típica
Si un certificado de servidor está firmado por una CA con un certificado autofirmado, la cadena de certificados se compone exactamente de dos certificados: el certificado de entidad final y la autoridad de certificación raíz. Si un certificado de usuario o de servidor está firmado por una autoridad de certificación intermedia, la cadena de certificados es más larga.
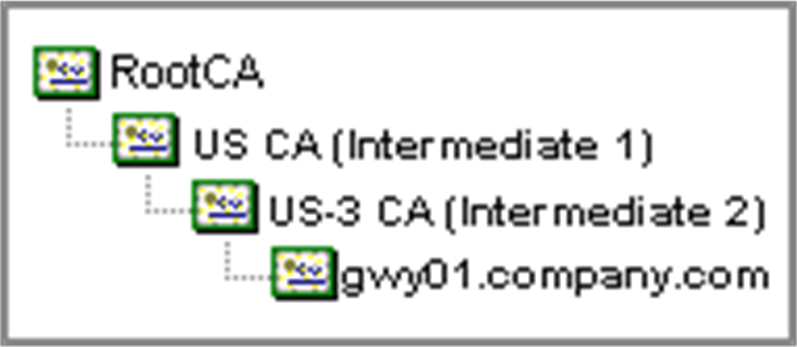
La siguiente figura muestra que los dos primeros elementos son el certificado de entidad final (en este caso, gwy01.company.com) y el certificado de la autoridad de certificación intermedia, en ese orden. El certificado de la autoridad de certificación intermedia es seguido por el certificado de su autoridad de certificación. Esta lista continúa hasta que el último certificado de la lista es para una autoridad de certificación raíz. Cada certificado de la cadena certifica la identidad del certificado anterior.
Figura 2. Una cadena de certificados digitales típica
Instalar un certificado intermedio
-
En la utilidad de configuración, en la ficha Configuración, en el panel de navegación, expanda SSL y, a continuación, haga clic en Certificados.
-
En el panel de detalles, haga clic en Instalar.
-
En Nombre del par de claves de certificado, escriba el nombre del certificado.
-
En Detalles, en Nombre de archivo de certificado, haga clic en Examinar (Dispositivo) y, en la lista, seleccione Local o Dispositivo.
-
Navegue hasta el certificado en su equipo (Local) o en NetScaler Gateway (Dispositivo).
-
En Formato de certificado, seleccione PEM.
-
Haga clic en Instalar y, a continuación, haga clic en Cerrar.
Cuando instala un certificado intermedio en NetScaler Gateway, no necesita especificar la clave privada ni una contraseña.
Una vez instalado el certificado en el dispositivo, el certificado debe vincularse al certificado de servidor.
Vincular un certificado intermedio a un certificado de servidor
-
En la utilidad de configuración, en la ficha Configuración, en el panel de navegación, expanda SSL y, a continuación, haga clic en Certificados.
-
En el panel de detalles, seleccione el certificado de servidor y, a continuación, en Acción, haga clic en Vincular.
-
Junto a Nombre de certificado de CA, seleccione el certificado intermedio de la lista y, a continuación, haga clic en Aceptar.