MPX 9200およびMPX 17000のLOMポート管理
このセクションでは、NetScaler MPX 9200および17000シリーズプラットフォームにおけるLights Out Management (LOM) インターフェイスの初期設定に関する段階的な手順を説明します。LOMは、主要なオペレーティングシステムとは独立してアプライアンスを管理できる、不可欠な帯域外管理を可能にします。
前提条件
LOMの設定を開始する前に、以下の要件が満たされていることを確認してください。
- NetScalerへの物理的またはコンソールアクセス。
- LOMポートへのネットワーク接続(直接またはスイッチ経由)。
- デバイスのシリアル番号(初期認証に必要)。
- LOMネットワークセグメントの計画されたIPアドレス指定スキーム。
- 管理アクセス資格情報。
- HTML5をサポートするWebブラウザ(Chrome、Firefox、Edge、またはSafari)。
- LOM IPアドレスへの標準HTTPS(ポート443)ネットワークアクセス。
注:
Javaまたはサードパーティのプラグインは不要です。
初期ネットワークアクセス
LOMインターフェイスは、初期設定を容易にするためにデフォルト設定で構成されています。
デフォルトのLOM設定
| パラメータ | デフォルト値 |
|---|---|
| IPアドレス | 192.168.1.3 |
| サブネットマスク | 255.255.255.0 |
| デフォルトゲートウェイ | 192.168.1.1 |
| ユーザー名 | nsroot |
| パスワード | デバイスのシリアル番号(大文字と小文字を区別) |
ネットワーク接続方法
初期設定には、以下のいずれかの接続方法を選択してください。
直接接続:
- クロスオーバーケーブルを使用して、ラップトップのイーサネットポートをLOMインターフェイスに接続します。
- ラップトップの静的IPアドレスを
192.168.1.10に設定し、サブネットマスクを255.255.255.0に設定します。
スイッチ接続:
- LOMインターフェイスと管理ワークステーションを同じネットワークスイッチに接続します。
- 両方のデバイスが
192.168.1.0/24ブロードキャストドメイン内にあることを確認します。
GUI を使用して LOM を構成する
初回ログインとパスワードの変更
デフォルトのIPアドレスを使用してLOM Webインターフェイスにアクセスします。
-
Webブラウザを開く
-
https://192.168.1.3と入力します。 - ブラウザに表示される自己署名SSL証明書の警告を受け入れます。
-
-
デフォルトの資格情報で認証する
- ユーザー名として
nsrootを入力します。 - パスワードとしてデバイスのシリアル番号を入力します(注:大文字と小文字が区別されます)。
- 「ログイン」をクリックします。
- ユーザー名として
-
パスワードの強制変更
初回ログイン時、セキュリティのためシステムはパスワードの変更を強制します。
- 現在のパスワード: デバイスのシリアル番号を入力します。
- 新しいパスワード: ページに表示されている複雑さの要件を満たすパスワードを入力します。
- パスワードの確認: 新しいパスワードを再入力します。
- 保存するには「送信」をクリックします。
注:
パスワードが保存されると、システムは自動的にログアウトします。
nsrootアカウントと新しく作成したパスワードを使用して再度ログインしてください。
デフォルトパスワードの変更(/en-us/netscaler-hardware-platforms/mpx/media/lom-image-2.png)
ネットワーク設定
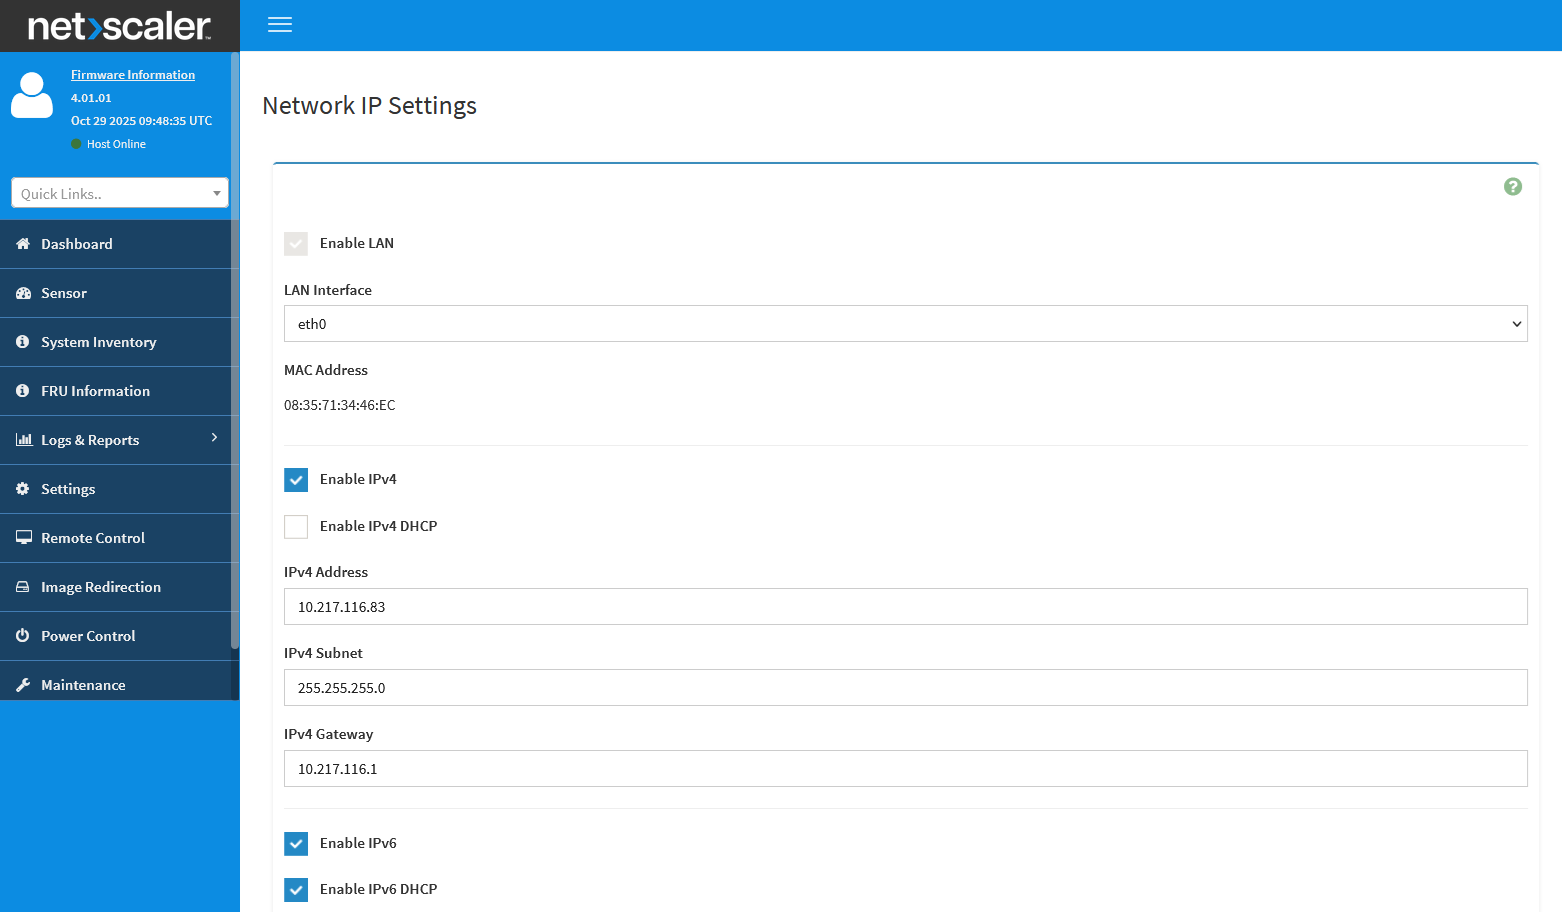
LOM を本番管理ネットワークに統合するには:
- 設定 > ネットワーク IP 設定 > LAN インターフェイス (eth0) に移動します。
- 次の詳細を入力します。
- IPv4 アドレス
- IPv4 サブネット
- IPv4 ゲートウェイ
- 「保存」をクリックします。 ベースボード管理コントローラ (BMC) が変更を適用するのに約30秒かかり、その後現在のセッションが切断されます。
-
管理ワークステーションから次のコマンドを使用して、新しいLOM IPアドレスにpingを実行して接続を確認します。
ping <New_LOM_IP_Address> -
新しいIPアドレスを使用してLOMインターフェイスにアクセスします。
https://<new_LOM_IP_address> -
nsrootと更新されたパスワードを使用してログインします。
システムロックダウンモードの制限
システムロックダウンモードが有効になっている場合、すべてのアウトオブバンド管理インターフェイス (LOM Web UI、IPMI、Redfish) は読み取り専用アクセスに制限されます。その結果、ユーザーは設定メニューの下にあるネットワーク設定やユーザー管理などのLOM/BMC設定を変更できません。
ロックダウンモードの症状
システムがロックされている場合、GUI内で次の問題が発生します。
- エラーメッセージ: 権限が不十分です (コード 8000)。
- 通知: このコンテンツを表示する権限がありません。
- GUIの動作: 設定メニュー項目がグレー表示されるか、完全にアクセスできなくなります。
影響を受ける機能
ロックダウン中は、以下の操作が制限されます。
- ネットワーク構成の変更。
- ユーザー管理とパスワード操作。
- LOMファームウェアの更新。
- フィールド交換可能ユニット (FRU) データの変更。
解決策
システムロックダウンは、NetScalerホストOSからipmitoolコマンドを使用して無効にする必要があります。ロックダウンを無効にする方法については、ロックダウン管理手順のCLIセクションにある「システムロックダウン管理」を参照してください。
CLI (IPMIツール) を使用したLOMの構成
GUIにアクセスできない場合、またはシステムロックダウンがアクティブな場合は、NetScalerホストシェルを使用してipmitoolコマンドを実行します。
MPX 17000 システムロックダウンモード (LOMセキュリティ強化)
ホストOSからインバンドでシステムロックダウンが有効になっている場合、BMCはアウトオブバンド構成保護を適用します。LOMファームウェアの更新、ネットワーク設定、ユーザー管理、FRUデータ、一般的なLOM構成を含むすべてのプラットフォーム構成インターフェイスは、LOM Web UIおよびIPMI/Redfishインターフェイスを介した「読み取り専用」アクセスに制限されます。
ロックダウンがアクティブな間は、永続的な構成やファームウェアの変更は実行できません。
アクセス要件
コマンドライン命令を実行するには、次のいずれかの方法を使用してアプライアンスに接続します。
- シリアルコンソール接続
- SSHセッション(ネットワークが構成されている場合)
- 直接アクセスまたはモニターアクセス
注:
すべてのコマンドはNetScalerシェル環境から実行する必要があります。NetScaler CLIプロンプトにいる場合は、
shellと入力してFreeBSD環境に入ります。
システムロックダウン管理
システムロックダウンモードは、すべての帯域外管理インターフェイスで読み取り専用アクセスを強制します。このセキュリティ機能は、LOM、IPMI、およびRedfishを介した不正な構成変更を防ぎます。
-
ステータスの確認:
ipmitool raw 0x34 0x81(00=無効 (構成変更が許可されています),01=有効 (読み取り専用モードがアクティブです))。 -
ロックダウンの無効化:
ipmitool raw 0x34 0x81 0x0。このコマンドは、すべてのBMC構成インターフェイスへの完全な読み書きアクセスを有効にします。
-
ロックダウンの有効化:
ipmitool raw 0x34 0x81 0x1。このコマンドは、セキュリティ強化のためにすべてのBMCインターフェイスを読み取り専用アクセスに制限します。
静的IP構成
インターフェイスを手動で構成するには、次の手順を実行します。
-
IPアドレスのソースを静的に設定する: DHCPを無効にするようにインターフェースモードを変更し、次のコマンドを使用して静的IP割り当てのためにインターフェースを準備します。
ipmitool lan set 1 ipsrc static -
IPアドレスを割り当てる: 次のコマンドを使用して、LOMインターフェースの静的IPアドレスを指定します。
ipmitool lan set 1 ipaddr <LOM_IP_Address>例:
ipmitool lan set 1 ipaddr 192.0.2.255 -
サブネットマスクを割り当てる: 次のコマンドを使用して、LOMネットワークセグメントのサブネットマスクを定義します。
ipmitool lan set 1 netmask <Subnet_Mask>例:
ipmitool lan set 1 netmask 255.255.255.0 -
デフォルトゲートウェイを構成する: 次のコマンドを使用して、ローカルセグメント外へのトラフィックルーティングのためのゲートウェイアドレスを指定します。
ipmitool lan set 1 defgw ipaddr <Gateway_IP>例:
ipmitool lan set 1 defgw ipaddr 192.0.2.255 -
変更を適用するには、BMCをリセットまたは再起動します。
ipmitool bmc reset coldリセット後、BMCが完全に初期化されるまでに約120秒かかります。
構成の検証
120秒の初期化期間の後、新しいネットワーク構成を確認します。
現在のLOMネットワーク設定を表示する
IPアドレス、サブネットマスク、ゲートウェイ、MACアドレスを含む、現在のすべてのネットワークパラメータを表示するには、次のコマンドを実行します。
ipmitool lan print 1
ネットワーク接続をテストする
外部管理ワークステーションから、新しいLOM IPアドレスへの接続をテストします。
ping <new_LOM_IP_address>
LOMウェブインターフェースにアクセスして、完全な機能を確認します。
https://<new_LOM_IP_address>
ユーザーパスワード管理
セキュリティを強化するために、NetScalerホスト環境からデフォルトのLOMパスワードを変更します。
-
現在のユーザーを一覧表示する
構成されているすべてのLOMユーザーアカウントとそのユーザーIDを表示するには、次のコマンドを実行します。
ipmitool user list 1出力例:
ID 名前 コールイン リンク認証 IPMIメッセージ チャネル権限制限 1 エヌエスルート
いいえ いいえ いいえ アクセスなし 2 いいえ いいえ はい 管理者 3 はい いいえ いいえ アクセスなし 注記:
デフォルトの
nsrootアカウントのユーザーIDは2です。 -
ユーザーパスワードの変更
nsrootアカウント(ユーザーID2)のパスワードを変更するには、次のコマンドを実行します。ipmitool user set password <user_ID> <new_LOM_password>ここで、:
-
<user_ID>は適切なユーザーIDです (通常、nsrootアカウントの場合は2)。 -
<new_LOM_password>は新しいパスワードです。
例:
ipmitool user set password 2新しいパスワードを対話形式で入力するよう求められます。
代替 (非対話型):
ipmitool user set password 2 NewSecurePassword123注:
システムは新しいパスワードを対話形式で要求します。プロンプトが表示されたらパスワードを入力してください。
-
LOMの工場出荷時設定へのリセット
BMCを工場出荷時のデフォルト設定に復元します。LOM GUIのメンテナンス → 設定の保持セクションで設定の保持 (IPMI/ネットワーク) オプションが有効になっていない場合、この操作により、LOMネットワーク設定、ユーザーアカウント、IPMIウェブ設定を含むすべての設定がLOMの工場出荷時のデフォルトにリセットされます。
LOMを工場出荷時のデフォルトにリセットするには、次のコマンドを実行します。
ipmitool raw 0x32 0x66
リセットの影響:
- すべての設定がデフォルト (192.168.1.3/24) に戻ります。
- すべてのパスワードがデバイスのシリアル番号にリセットされます。
- システムロックダウンモードは、デフォルトで有効にリセットされます。
- SSL証明書は自己署名デフォルトにリセットされます。
- すべてのユーザー設定とカスタム設定は消去され、工場出荷時のデフォルトに戻されます。
リセット後のアクション:
BMCは工場出荷時設定へのリセット後、自動的に再起動します。完全に初期化されるまで120秒待ってから、GUIまたはコマンドラインのいずれかの方法を使用してLOMインターフェイスを再構成してください。
リモートシステム電源制御
LOMインターフェイスは、システムの起動、シャットダウン、リセット操作のための包括的なリモート電源管理機能を提供します。
電源投入手順
システムをリモートで起動するには、以下の手順を実行します。
-
起動前の確認
電源投入を開始する前に、以下の条件を確認してください。
- 電源が接続され、動作していること。
- ネットワークインフラストラクチャが利用可能で安定していること。
- 環境条件が許容範囲内であること(温度、エアフロー)。
- ハードウェアアラートや重大な警告がアクティブになっていないこと。
-
電源制御にアクセスする
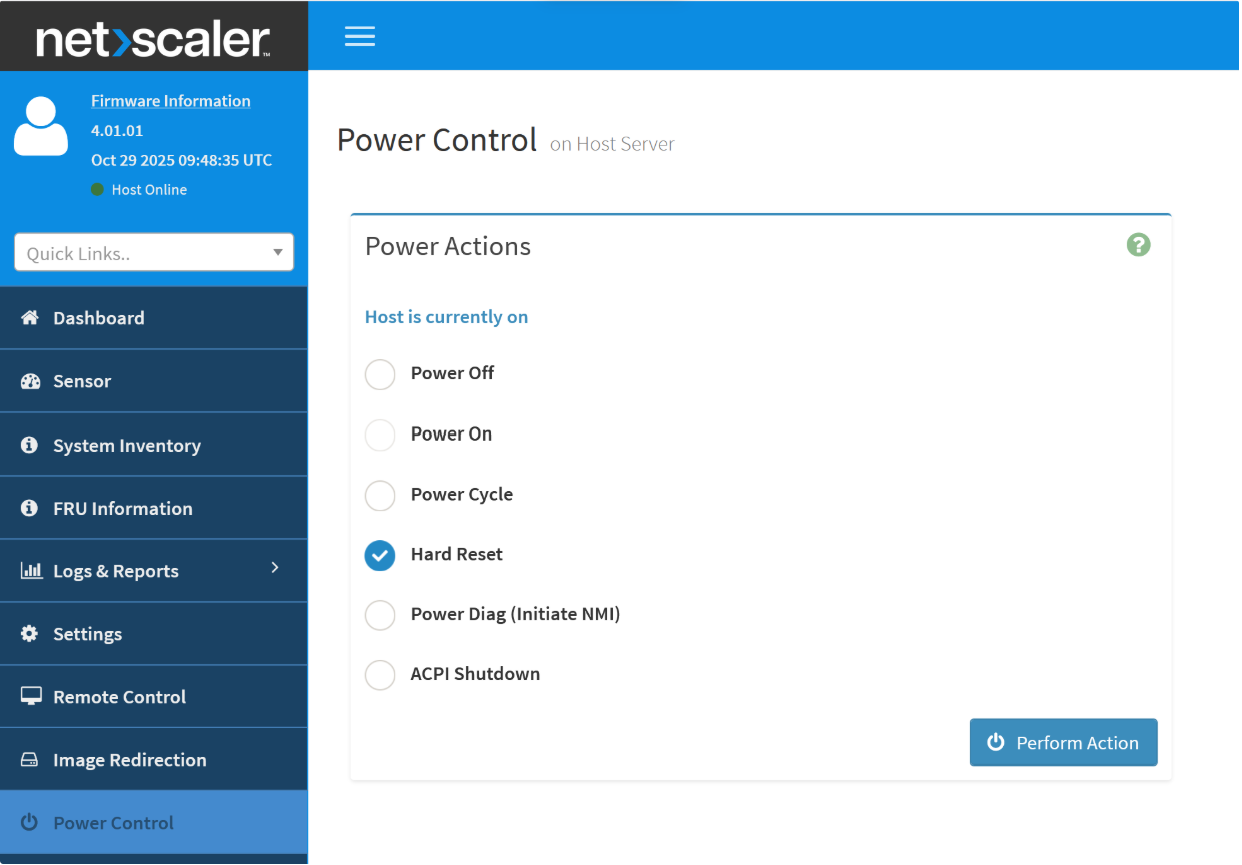
電源制御インターフェイス、LOM Web UI > Dashboard > Power Control に移動します。
-
電源投入を実行する
- 利用可能な電源制御アクションから Power On を選択します。
- 確認ダイアログを確認します。
- Perform Action をクリックして、起動シーケンスを開始します。
-
起動プロセスを監視する
システム起動中に以下のインジケーターを監視します。
- 電源LEDが消灯状態から緑色の点灯に変わります。
- システムがPOST(パワーオンセルフテスト)を完了します。
- ネットワークインターフェイスが初期化され、リンクアップします。
- オペレーティングシステムがロードされ、アクセス可能になります。
注:
必要に応じて、iKVMコンソール機能を使用して起動の進行状況をリアルタイムで監視します。
正常シャットダウン手順
電源を切る前に、オペレーティングシステムを正常にシャットダウンしてください。
-
シャットダウン前の確認
シャットダウンを開始する前に、以下の条件を確認してください。
- 重要な操作が進行中でないこと。
- すべてのアクティブなユーザーセッションがキャンセルされていること。
- 構成の変更が保存されていること。
- バックアップ操作が完了していること。
-
電源制御へのアクセス
電源制御インターフェイス、LOM Web UI > Dashboard > Power Control に移動します。
-
ACPI シャットダウンを開始する
- 電源制御アクションから ACPI Shutdown を選択します。
- 確認ダイアログを確認します。
- Perform Action をクリックして、正常シャットダウンを開始します。
ACPI Shutdown オプションは、オペレーティングシステムに正常シャットダウン信号を送信し、すべてのサービスが終了できるようにします。
-
シャットダウンプロセスを監視
システムシャットダウン中に以下のインジケーターを監視します。
- オペレーティングシステムがシャットダウンシーケンスを開始します。
- ネットワークインターフェイスがオフラインになります。
- システムサービスが正常に終了します。
- 電源LEDが緑色から消灯に変わります。
注:
電源投入操作を開始する前に、完全なシャットダウンに十分な時間を確保してください。
トラブルシューティング
LOMの初期設定に関する一般的な問題と解決手順。
デフォルトのIPアドレスにアクセスできません
問題: ブラウザがhttps://192.168.1.3に到達できません。
考えられる原因:
- ワークステーションが正しいIPアドレスで構成されていません。
- ネットワークケーブルが正しく接続されていません。
- レイヤー2スイッチングの問題、またはVLANの不一致。
- システム起動後、BMCが完全に初期化されていません。
解決手順:
-
ワークステーションのIP構成を確認する:
ipconfig(Windows) またはifconfig/ip addr(Linux/macOS) を使用します。 - 物理ケーブル接続を確認する: ケーブルが専用のLOMポートに接続されていることを確認します。
- リンクステータスを確認する: LOMポートのLEDがアクティブであることを確認します。
- 初期化を待つ: システム起動後、BMCが初期化されるまで最大5分間待ちます。
- 直接接続: スイッチングネットワークの問題が疑われる場合は、直接クロスオーバーケーブル接続を試してください。
デフォルトの認証情報でログインに失敗する
問題: nsroot とシリアル番号を使用すると、認証に失敗します。
考えられる原因:
- シリアル番号の入力が間違っている(パスワードは大文字と小文字を区別します)。
- パスワードが以前にデフォルトから変更されています。
- 複数回のログイン試行失敗により、ユーザーアカウントがロックされています。
解決手順:
- シリアル番号を確認する: 物理ラベルまたはデバイスのドキュメントを確認してください。
- 大文字と小文字の区別を確認する: シリアル番号が表示されているとおりに正確に入力されていることを確認してください。
- ブラウザデータをクリアする: ブラウザのキャッシュとCookieをクリアしてから、再試行してください。
- アカウントロックアウト: アカウントがロックされている場合は15分待ってから、再試行してください。
- 工場出荷時設定にリセット: パスワードを紛失して回復できない場合は、工場出荷時設定にリセットしてください。
設定後にBMCが応答しない
問題: ネットワーク変更を適用した後、LOMインターフェイスにアクセスできなくなる。
考えられる原因:
- 無効なIPアドレスまたはサブネットマスクが入力されている。
- 新しいIPアドレスからネットワークゲートウェイに到達できない。
- IPアドレスがネットワーク上の別のデバイスと競合している。
- BMCの初期化に追加の時間が必要である。
解決手順:
- 初期化を待つ: BMCネットワークの初期化には、完全に120秒間待機してください。
- 競合の確認: ネットワークセグメント上の他のデバイスが同じIPアドレスを使用していないことを確認します。
-
接続性のテスト: 管理ワークステーションから新しいIPアドレスに
pingを試みます。 -
デフォルトに戻す: 新しいIPアドレスが失敗した場合は、元のデフォルトIPアドレス (
192.168.1.3) への接続を試してください。 - 工場出荷時設定へのリセット: BMCに完全にアクセスできない場合は、工場出荷時設定へのリセットを実行します。
LOMの構成と管理に関するベストプラクティス
セキュリティのベストプラクティス
管理環境の整合性を確保するために、最初のLOM構成後すぐに以下のセキュリティ対策を実施します。
パスワードポリシー
- デフォルトパスワードの変更: 最初のログイン後すぐにデフォルトの認証情報を更新します。
- 複雑さの要件: 8文字以上の強力なパスワードを使用します。
- 文字の多様性: 大文字、小文字、数字、特殊文字を組み合わせて含めます。
- 定期的な変更: 組織のセキュリティポリシーに従って、パスワードを定期的に変更します。
- 一意性: パスワードに一般的な単語やデバイス固有の情報(シリアル番号など)を使用しないでください。
システムロックダウン
- 本番環境での準備: すべての本番環境でシステムロックダウンモードを有効にします。
- メンテナンス期間: 設定変更が明示的に必要な場合にのみ、ロックダウンを無効にします。
- 再有効化: メンテナンス作業の完了後、直ちにロックダウンを再度有効にします。
アクセスログ
- 監査ログ: すべての管理操作に対して監査ログを有効にし、変更履歴を明確に保持します。
- 定期的なレビュー: 不正な試行の兆候がないか、アクセスログを定期的にレビューします。
- アラート: 認証失敗の試行に対してアラートメカニズムを実装します。
SSL/TLS設定
- 証明書の置き換え: デフォルトのLOM自己署名SSL証明書を、信頼できるマルチティアCAルートチェーンからの証明書に置き換えます。
- チェーン検証: 適切な証明書チェーン検証を実装します。
- プロトコルバージョン: 最小TLS 1.2プロトコルを使用します。
- 監視: 証明書の有効期限切れに対する適切な監視を設定します。
電源制御のベストプラクティス
安全で効果的な電源管理のために、以下のガイドラインに従ってください。
- グレースフルシャットダウンの優先: データ破損やサービス中断を防ぐため、可能な限りグレースフルシャットダウン手順を使用します。
- 電源サイクル遅延の遵守: 電源オフと電源オンの操作の間は、最低30秒間待機します。
- ドキュメントを維持する: すべての電源制御アクションを変更管理またはメンテナンスログに記録します。
- 操作をスケジュールする: すべての電源操作を確立されたメンテナンス期間と調整し、影響を最小限に抑えます。
- 冗長アクセスを確保する: システムの電源を再投入している間は、代替アクセス方法(シリアルコンソールやiKVMなど)を維持します。
- システムの状態を確認する: 電源操作を実行する前と後の両方で、常にシステムの稼働状態を確認します。