This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
使用 Web App Firewall日志轻松排除故障
发生安全攻击时,捕获设备上详细的 WAF 日志记录非常重要。为此,您可以在应用程序防火墙配置文件上配置“verboseLogLevel”参数。
考虑一下 Web 流量受到安全攻击。当设备收到流量时,会记录违规详细信息(例如 HTTP 标头详细信息、日志模式和特征码负载信息)并将其发送到 ADM 服务器。 ADM 服务器会监视详细日志,并将其显示在 Security Insight 页面上,以便进行监视和跟踪。
使用命令界面配置详细日志级别
要捕获详细的 WAF 日志,请配置以下命令。 在命令界面中,键入:
set appfw profile <profile_name> -VerboseLogLevel (pattern|patternPayload|patternPayloadHeader)
示例
set appfw profile profile1 –VerboseLogLevel patternPayloadHeader
可用的日志级别为:
- 模式。仅记录违规模式。
- 模式有效载荷。记录违规模式和 150 字节的额外字段元素有效负载。
- 模式有效负载标头。记录违规模式、150 字节的额外字段元素有效负载和 HTTP 标头信息。
使用 NetScaler GUI 配置详细日志级别
完成以下过程以在 WAF 配置文件中配置详细日志级别。
- 在导航窗格上,导航到“安全”>“配置文件”。
- 在配置文件页面中,单击添加。
- 在 NetScaler Web App Firewall 配置文件页面中,单击高级设置下的配置文件设置。
- 在“配置文件设置”部分,在“详细日志级别”字段中选择详细的 WAF 日志级别。
-
单击 确定 并 完成 。
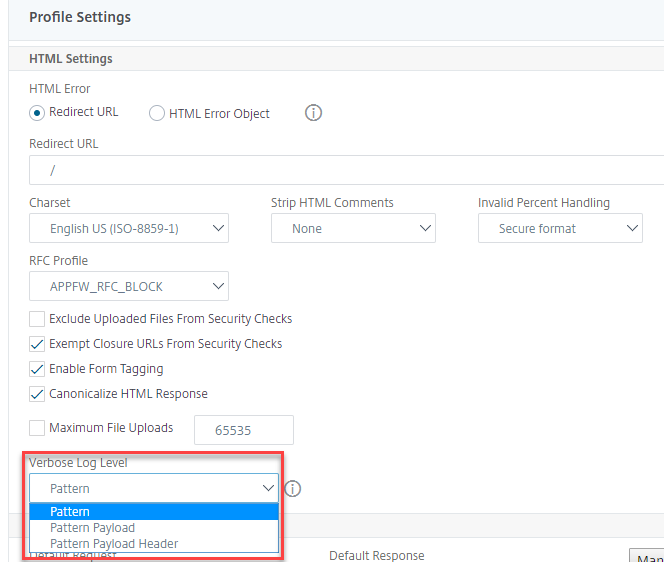
JSON 安全检查(SQL、CMD 和跨站点脚本编写)的详细日志记录
当传入请求类型为 JSON 时,您可以配置 verbose log level 参数以捕获详细的违规日志,例如模式、模式负载和 HTTP 标头信息。然后,日志详细信息将发送到 NetScaler 控制台服务器,用于监视和排除 JSON 违规问题。详细日志消息不存储在 ns.log 文件中。 可以为以下违规类型配置 JSON 内容类型安全保护的详细日志记录:
- SQL 注入
- 跨站点脚本编写
- 命令注入
使用 CLI 为 JSON 安全保护配置详细日志记录
要将详细的 HTTP 标头信息捕获为日志,可以在 Web App Firewall 配置文件中配置详细日志记录参数。在命令提示符下,键入:
set appfw profile <profile_name> -VerboseLogLevel ( pattern | patternPayload | patternPayloadHeader )
<!--NeedCopy-->
示例:
set appfw profile profile1 -VerboseLogLevel patternPayloadHeader
可用的日志级别为:
模式。仅记录违规模式。
模式有效载荷。记录违规模式和 150 字节的额外 JSON 负载。
模式有效负载标头。记录违规模式、150 字节的额外 JSON 负载和 HTTP 标头信息。
使用 NetScaler GUI 配置详细日志级别
按照以下步骤配置 JSON 安全保护的详细日志级别。
- 在导航窗格上,导航到“安全”>“配置文件”。
- 在配置文件页面中,单击添加。
- 在 NetScaler Web App Firewall 配置文件页面中,单击“高级设置”下的“安全检查”。
- 在 安全检查 部分中,选择 JSON ,然后单击 操作设置。
- 在 JSON 安全设置 页面中,设置 详细日志级别 参数。
- 单击 确定 并 完成 。
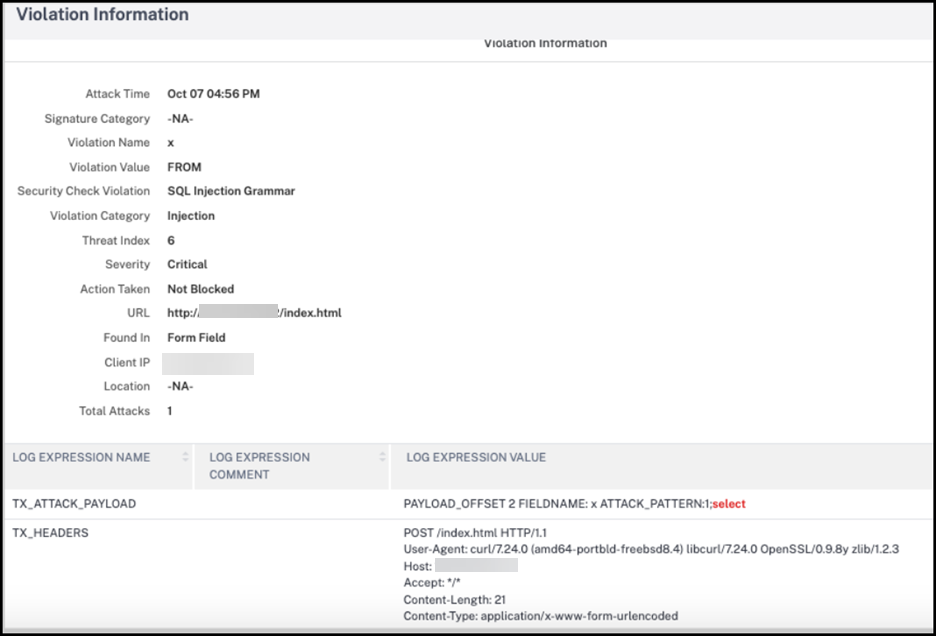
根据 NetScaler WAF JSON 详细日志记录捕获的详细信息,可以在 NetScaler 控制台服务器上检查以下违规细节。
共享
共享
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.