This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
处理 HTML SQL 注入攻击的放宽和拒绝规则
当有传入流量时,违规检测逻辑会检查交通违规情况。如果没有检测到 HTML SQL 注入攻击,则允许流量通过。但是,如果检测到违规行为,则放宽(允许)和拒绝规则将定义如何处理违规行为。如果在允许模式(默认模式)中配置安全检查,除非用户明确配置了放宽或允许规则,否则检测到的违规将被阻止。
除了允许模式之外,还可以在拒绝模式下配置安全检查,并使用拒绝规则处理违规。如果在此模式下配置了安全检查,则如果用户明确配置了拒绝规则,则会阻止检测到的违规。如果没有配置拒绝规则,则应用用户配置的操作。
注意:
默认情况下,URL 是正则表达式。
下图解释了如何允许和拒绝操作模式工作:
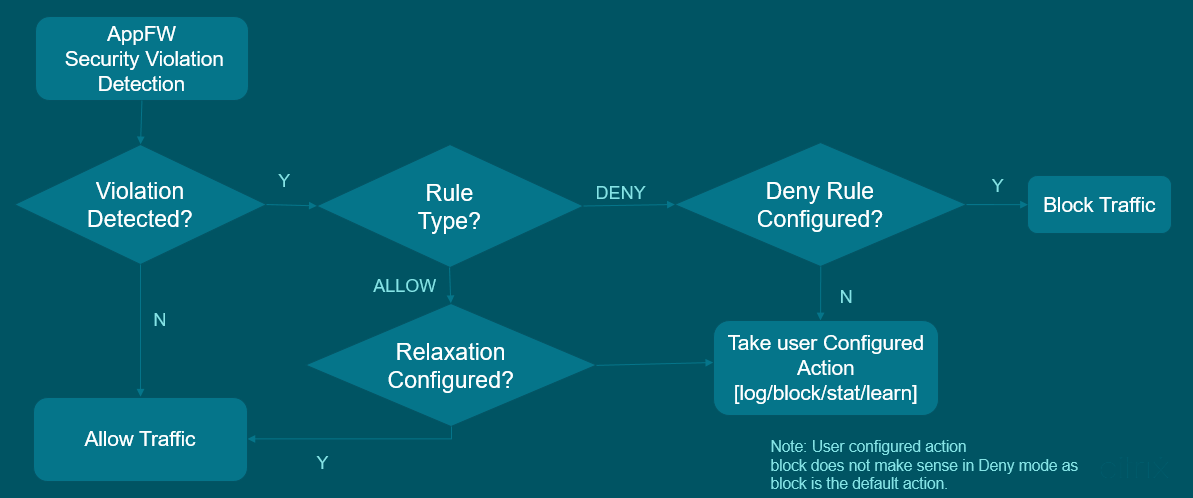
- 当检测到违规时,放宽(允许)和拒绝规则定义了如何处理违规行为。
- 如果在拒绝模式下配置安全检查(如果在允许模式下配置,请跳至步骤 5),则违规将被阻止,除非您明确配置了拒绝规则。
- 如果违规与拒绝规则匹配,设备会阻止流量。
- 如果流量违规与规则不匹配,设备将应用用户定义的操作(阻止、重置或丢弃)。
- 如果在允许模式下配置安全检查,Web App Firewall 模块将检查是否配置了任何允许规则。
- 如果违规与允许规则匹配,则设备允许流量绕过,否则将阻止流量。
使用 CLI 配置安全签入放松和强制模式
在命令提示符下,键入:
set appfw profile <name>  –SQLInjectionAction [block stats learn] – SQLInjectionRuleType [ALLOW DENY]
<!--NeedCopy-->
示例:
set appfw profile prof1 sqlInjectionAction block -sqlInjectionRuleType ALLOW DENY
使用 GUI 配置安全签入放松和强制模式
- 导航到安全 > NetScaler Web App Firewall 和配置文件。
- 在 配置文件 页面上,选择一个配置文件,然后单击 编辑。
- 在 NetScaler Web App Firewall 配置文件 页面上,转到“高级设置”部分,然后单击“安全检查”。
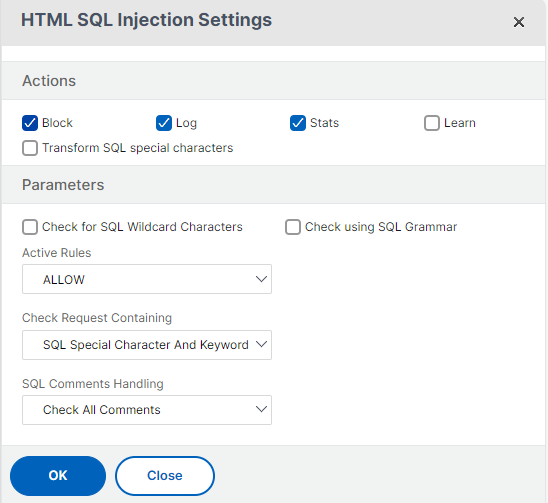
- 在“安全检查”部分,选择“HTML SQL 注入设置”,然后单击“操作设置”。
- 在“HTML 命令注入设置”页面上,选择要作为 HTML 命令注入安全检查的一部分执行的操作并更新参数。
- 单击确定。
使用 CLI 将放松和强制规则绑定到 Web 应用程序防火墙配置文件
在命令提示符下,键入:
bind appfw profile <name> -SQLInjection <string> <formActionURL>
<!--NeedCopy-->
示例:
bind appfw profile p1 -SQLInjection field_f1 "/login.php" –RuleType ALLOW
bind appfw profile p2 -SQLInjection field_f1 "/login.php" –RuleType ALLOW
使用 GUI 将放松和强制规则绑定到 Web 应用程序防火墙配置文件
- 导航到安全 > NetScaler Web App Firewall 和配置文件。
- 在 配置文件 页面上,选择一个配置文件,然后单击 编辑。
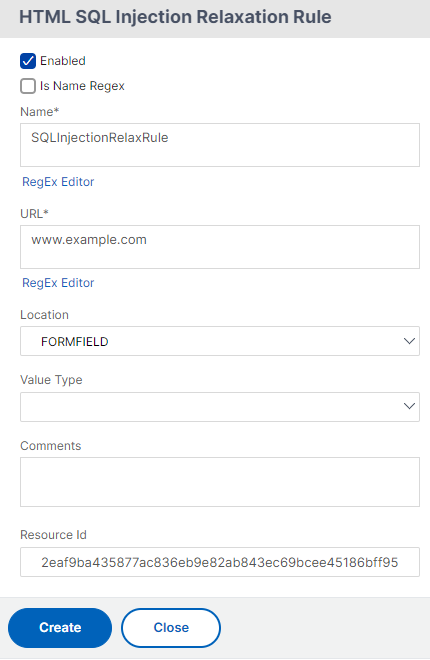
- 在 NetScaler Web App Firewall 配置文件页面上,转到“高级设置”部分,然后单击“放松规则”。
- 在“放松规则”部分中,选择“HTML SQL 注入设置”,然后单击“编辑”。
- 在“HTML SQL 注入松弛规则”页面上,单击“添加”。
- 指定所需的详细信息。
- 单击创建。
共享
共享
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.