NetScaler MPX 9200 FIPS
欢迎使用下一代 NetScaler MPX 9200 FIPS 平台。本节提供了有关如何高效部署设备并将其配置为实现最佳性能的全面说明。
MPX 9200 FIPS 是一款 1U FIPS 140-3 2 级应用交付平台。它代表了 NetScaler 技术的最新进展,具有增强的处理能力、改进的连接选项和强大的管理功能。
注意:
有关认证信息和 FIPS 特定软件信息,请参阅 MPX FIPS 设备。
主要规格
-
处理器: 英特尔至强第五代处理器架构
-
内存: 128 GB DDR5 ECC RDIMM 内存,可增强性能
-
数据端口: 双 4 x 50G 高速端口,支持 PCIe 4.0
-
电源: 冗余 CRPS 电源,实现高可用性
-
管理: 专用 BMC,支持 IPMI 2.0 和 Redfish,实现全面的带外控制
-
安全性: 符合 FIPS 140-3 2 级标准,机箱上带有防篡改密封件
准备安装
请仔细检查您的货物,确保所有组件都齐全且未损坏。您的 NetScaler 1U 设备随附以下物品:
在安装新设备之前,请仔细拆开包装并验证所有组件是否齐全。安装设备所需的唯一工具是十字螺丝刀、一字螺丝刀和卡式螺母插入工具(如果安装到方孔机架中)。您的 NetScaler 1U 包装应包含以下物品:
硬件组件:
- 1 台 NetScaler MPX 9200 FIPS 设备,其前面板耳和把手组件已预装在机箱上
- 1 套标准 4 柱式导轨套件(兼容 19 英寸机架),包括:
- 左导轨 (x1)
- 右导轨 (x1)
- 安装螺钉套件(包括 M4x4L、M4x6L 和 M5x20L 螺钉)
随附的附件套件包含必要的连接硬件,包括两根电源线,以支持冗余电源操作。
注意:
导轨套件的兼容性因机架制造商和配置而异。如果提供的导轨套件不适合您的特定机架基础设施,请立即联系您的 NetScaler 销售代表,以获取合适的替代安装解决方案。
在继续之前,请检查所有组件是否存在运输损坏。在开始安装过程之前,请向您的承运商和 NetScaler 支持部门报告任何损坏的物品。
基础设施要求
-
兼容的 19 英寸机架,具有足够的深度间隙(最小 550 毫米)
-
具有前后冷却路径的适当气流管理
-
可用机架单元(1U 高度要求)
-
足够的重量支撑(系统重量:25.2 磅)
网络基础设施:
-
带可用交换机端口的管理局域网
-
专用带外管理网络
-
合适的网线(管理用 Cat5e/Cat6,数据用光纤/DAC)
-
一个支持 50 GbE 的交换机,用于 SFP56 数据端口
电源要求:
- 双电源(建议用于冗余)
- 频率工作范围:47 Hz – 63 Hz
- 足够的电源容量(满载 110 V: 406 W/240 V: 394.57 W)
- PSU 输入连接器:IEC320-C14(公头)
- 所需电源线:IEC320-C13 转 NEMA 5-15P(或区域等效产品)
- 额定值:最小 10 A / 250 V
详细的交流输入电压规格:
| 电压范围 | 最小值 | 额定工作范围 | 最大值 | 欠压断电 | 欠压恢复 |
|---|---|---|---|---|---|
| 115 伏范围 | 90 伏均方根 | 100-127 伏均方根 | 140 伏均方根 | 75 伏交流电 +/-4 伏 | 85 伏交流电 +/-4 伏 |
| 230 伏范围 | 180 伏均方根 | 200-240 伏均方根 | 264 伏均方根 | 不适用 | 不适用 |
最大输入电流要求:
| 输入电压范围 | 最大电流 |
|---|---|
| 100 伏交流电 – 127 伏交流电 | 10 安 |
| 200 伏交流电 – 240 伏交流电 | 5 安 |
| 240 伏直流电 | 5 安 |
管理工作站要求
-
具有网络连接的工作站或笔记本电脑(Windows 或 macOS)
-
支持 JavaScript 和 HTML5 的 Web 浏览器(Chrome、Firefox、Safari 或 Edge)
-
用于 CLI 访问的终端仿真软件
-
用于网络配置的管理员权限
硬件平台
MPX 9200 FIPS 在前面板上集成了管理、控制台和高速数据接口,在后面板上集成了电源、散热和识别组件。在连接设备之前,请识别每个组件。
前面板组件
前面板包含控制台和管理端口、存储托架、数据端口以及 FIPS 防篡改密封件。
下图显示了 MPX 9200 FIPS 设备的前面板。
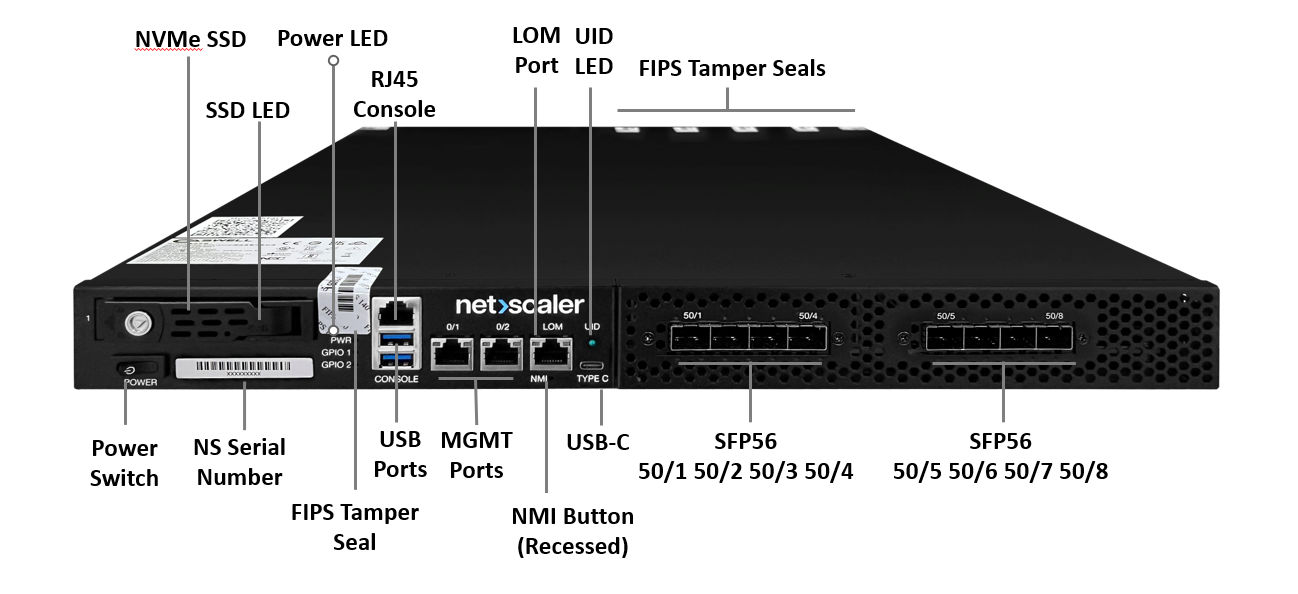
| 标签 | 组件类型 | 技术规格 | 主要功能 |
|---|---|---|---|
| 控制台 | RJ-45 控制台端口 | RS-232 兼容,9600-8N1 | 用于初始 CLI 访问的直接串行控制台 |
| 管理 0/1 和 0/2 | 双以太网端口 (1000Base-T) | 1000Base-T,自动协商 | 主用和备用带内管理 |
| LOM | 专用 IPMI 端口 | IPMI 2.0/Redfish | 带外硬件监控和控制 |
| NMI | 嵌入式针孔按钮 | 不可屏蔽中断 | 强制内核核心转储以进行崩溃分析 |
| PWR | 软按按钮(按住 4 秒开/关) | 电源管理 | 电源开机和正常关机控制 |
| USB | 两个 USB Type-A 端口(可选) | USB | 用于服务和恢复 |
| TYPE-C | USB Type-C 控制台端口(可选) | 备用控制台 | 辅助控制台和调试接口 |
| UID | 定位器 LED | 蓝色 LED 指示灯 | 机架中的可视化系统识别 |
| GPIO1/GPIO2 | 用户定义的 GPIO | 通用输入/输出 | 未使用;在 1U 平台上默认禁用 |
| 50/1–50/8 | SFP56 数据端口 | 两个 4 端口 SFP56 网卡 | 50GbE 数据接口;PCIe 4.0 x16 |
| FIPS 密封 | 防篡改标签 | FIPS 140-3 2 级 | 顶盖前部的防篡改证据 |
后面板组件
后面板装有双 CRPS 电源、冷却风扇、后部 UID LED、PSU 报警静音按钮和后部电源按钮。
下图显示了 MPX 9200 FIPS 设备后面板。
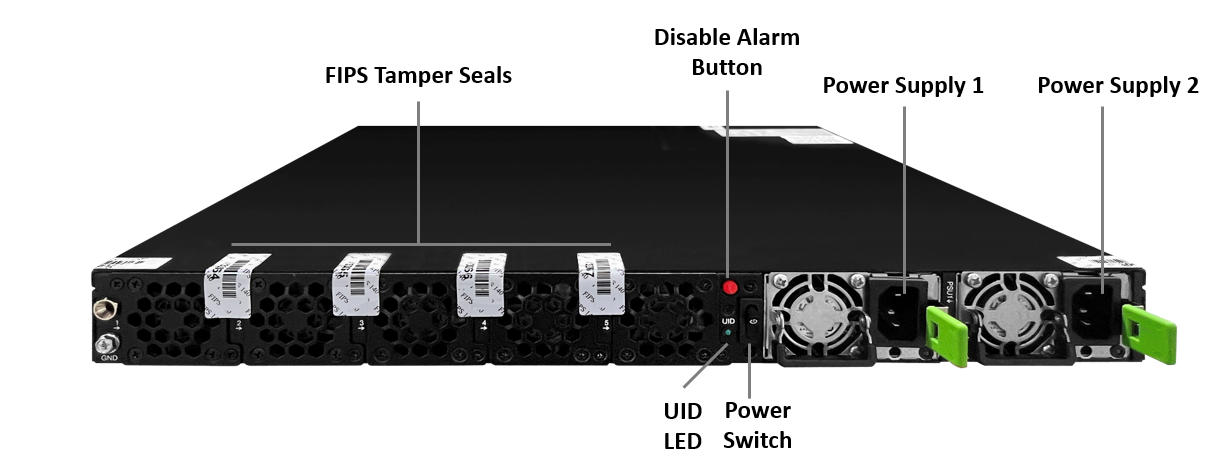
| 组件 | 技术详情 | 运行特性 | 服务信息 |
|---|---|---|---|
| PSU1/PSU2 | CRPS 电源,每个高达 800 W | 冗余 N+1 配置 | 运行期间可热插拔 |
| 后置 UID LED | 蓝色 LED 定位器 | 蓝色 LED 指示灯 | 远程机箱识别 |
| PSU 警报静音 | 红色按钮 | 在 PSU 故障或交流输入丢失时使声音警报静音 | 按一次以确认 PSU 警报 |
| 后置电源按钮 | 软按,可选 | 镜像前面板电源按钮功能 | 双电源控制访问 |
| 风扇模块 | 5 个系统风扇 | 由 BMC 管理的智能风扇控制 | 无现场可更换风扇 FRU |
| FIPS 封条 | 防篡改标签 | FIPS 140-3 2 级 | 跨越顶盖,覆盖风扇 1-5 |
注意:
FIPS 140-3 2 级防篡改证据。防篡改封条贴在机箱顶部盖板的前部和后部(覆盖风扇 1-5)。这些封条构成了物理安全边界。在收到时和操作期间定期检查它们。如果任何封条被切割、掀起或丢失,请将设备视为可能已受损,并联系 NetScaler 支持。根据平台安全策略确认封条数量和位置。
安装硬件
将设备安装到机架上
将设备安装到19英寸机架中,分四个阶段进行:安装内轨、安装外轨、安装设备并将其固定到机架上。左右导轨是对称的。在两侧重复每个导轨步骤。
注意:
前面板耳已预先安装。改进后的把手从安装法兰向内设置,露出面板耳上的M5机架安装孔。面板耳和把手组件在出厂时已预先安装在机箱上,包装泡沫的形状旨在将其固定到位。安装时无需安装面板耳。请勿将其拆下。
安装内滑动导轨
-
拉动白色断开卡舌,以从每个滑动导轨上释放并分离内轨构件。
-
冲压文本朝外,使用机箱两侧的黑色参考标记,将内轨与机箱安装点对齐。
-
将导轨向后滑动,直到其牢固地卡入锁定位置。
-
使用提供的M4x4L螺钉固定每个内轨,如图所示。
-
对机箱的左侧和右侧重复此过程。
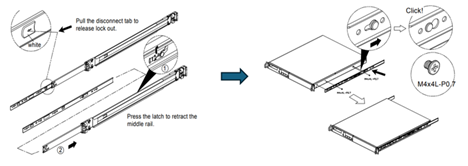
安装外滑动导轨
- 将外导轨组件靠在机架框架上。
- 将安装支架与选定U高度的机架立柱孔对齐。
- 将导轨安装机构插入机架立柱中,直到其啮合。
- 听到一声“咔嗒”声,以确认导轨已正确就位并锁定。
- 确保前后安装点都牢固地固定在立柱上。
- 使用编号的机架立柱标记,验证导轨是否水平且平行。
- 对左右两侧的外部导轨组件重复此过程。
将设备安装到导轨上
- 小心地将安装在机箱上的内部导轨与安装在机架上的外部导轨对齐。
- 平稳地将系统滑入机架,直到锁定机构啮合。
- 如有必要,施加轻柔均匀的压力,确保设备牢固锁定到位。
将机箱安装到机架中(/en-us/netscaler-hardware-platforms/mpx/media/mount-chassis-rack.png)
步骤 4:将设备固定到机架上
- 将设备完全滑入机架,直到前耳与机架立柱齐平。
- 将前耳上的安装孔与机架立柱上的相应孔对齐。
- 将标准 M5 机架螺钉穿过每个耳片并拧入机架立柱。
- 均匀拧紧螺钉,将设备固定到机架上。请勿拧得过紧。
注意: 前耳已固定到机架立柱上。红色箭头标记了左右耳片上的 M5 机架安装孔。
- 验证设备是否水平并牢固地固定在机架上。
安全注意事项
为了设备安全和耐用性,请确保满足以下要求:
-
机箱前后至少保持 2 英寸的间隙,以确保适当的通风。
-
安装前验证机架的承重能力,并确保机架稳定并牢固地固定在地板上。
-
使用正确的起重技术。系统重量约为 25.2 磅。
-
将设备连接到电源时,请严格遵守电气安全程序。
注意:
MPX-9200-FIPS 1U 平台需要畅通无阻的前后气流以实现最佳散热。气流受限会导致过热并触发系统保护机制。
网络和电源连接
连接顺序
请遵循此特定的连接顺序,以确保正确的系统初始化并避免配置冲突。
-
管理网络连接
-
使用 Cat5e/Cat6 将 MGMT 0/1 端口连接到您的管理局域网。
-
验证网络交换机端口配置是否支持自动协商。
-
如果适用,确认网络连接和 VLAN 配置。
-
记录分配的 IP 地址和网络参数。
-
-
带外管理设置
-
将 LOM 端口连接到专用的 OOB 管理网络。
-
使用与生产流量分离的网络基础设施。
-
将 LOM 端口保留在专用模式操作中(出厂默认设置)。
-
-
数据端口配置
-
在数据端口 50/1–50/8 中安装 SFP56(或兼容的 SFP28/SFP+)收发器模块。
-
将每种收发器类型与交换机端口功能匹配。使用 NetScaler 认证的收发器 MPN 以确保互操作性。
-
根据需要将光纤或 DAC 电缆连接到数据端口。
-
确认电缆额定值与 50GbE 端口速度匹配。
-
-
电源系统连接
-
将第一根电源线连接到 PSU1 输入插座。
-
将第二根电源线连接到 PSU2 输入插座。
-
在可能的情况下,使用独立的交流电源以实现 N+1 冗余。
-
在通电之前,验证输入电压是否为 100–240 VAC,50–60 Hz。
-
-
系统启动
-
按下前面板上的电源按钮以启动引导序列。
-
观察前面板上的 LED 指示灯。电源 LED 必须呈绿色常亮。
-
验证两个 PSU LED 在通电后 10 秒内呈绿色常亮。
-
在访问系统之前,让完整的引导周期完成(大约 4-5 分钟)。
-
注意:
使用经 NetScaler 认证的收发器和电缆部件号,以确保互操作性和支持范围。
电源状态指示灯
CRPS 电源通过每个电源面板上的集成 LED 指示灯提供全面的状态信息。
| LED 指示灯 | PSU 状态 | 系统影响 | 所需操作 |
|---|---|---|---|
| 绿色常亮 | 交流电存在,所有直流轨在负载下均处于活动状态 | 正常运行 | 无 - 正常 |
| 1 赫兹 绿色闪烁 | 交流电存在,12 Vsb 激活(包括用于 BMC 电源的 5 Vsb),主轨空闲 | 冗余备用 (N+1) | 无 - 正常 |
| 琥珀色常亮 | 交流输入丢失或断开 | 冗余丢失(如果为 N+1)或系统停机 | 检查交流电源连接 |
| 1 赫兹 琥珀色闪烁 | OCP/OVP/OTP 警告阈值已达到 | PSU 运行降级/可能关机 | 验证 PSU 冷却和气流 |
| 琥珀色常亮 | 严重故障 (OCP/OVP/OTP 跳闸) | 电源因保护而关闭 | 立即更换电源 |
系统访问和配置
通过 NetScaler GUI 或 CLI 配置设备。这两种方法都提供对初始设置的完全访问权限。首次访问时,请使用下面的默认地址和凭据,然后在设置过程中更改它们。
| 接口或服务 | 默认用户登录凭据 | 默认 IP 地址 | 子网掩码或网关 | 描述或备注 |
|---|---|---|---|---|
| NSIP (MGMT 0/1) | nsroot 或产品序列号 | 192.168.100.1 | 255.255.0.0/16 | 用于初始配置的默认 NetScaler IP |
| LOM/IPMI 端口 | nsroot 或产品序列号 | 192.168.1.3 | 255.255.255.0/24 | 带外管理 IPMI、Redfish、远程 iKVM、电源控制 |
注意:
默认密码是设备序列号。请完全按照机箱标签上打印的内容输入。所有凭据都区分大小写。在初始设置期间更改默认密码。
通过 GUI 设置控制台连接
Web 管理界面通过浏览器提供完整的配置。设备通过默认 NSIP 上的 MGMT 0/1 端口进行管理。
-
网络准备
-
将管理工作站连接到 MGMT 0/1 端口或同一 VLAN。
-
在工作站上设置 192.168.100.X/16 范围内的静态 IP(例如,192.168.100.50)。
-
通过对默认 NSIP 地址 192.168.100.1 执行 ping 测试来验证网络连接。
-
确保防火墙设置允许 HTTPS 流量 (TCP 443)。
-
-
浏览器配置
-
打开 Web 浏览器(Chrome、Firefox、Safari 或 Edge)。
-
输入
https://192.168.100.1。 -
接受自签名证书警告以继续。
-
-
初始身份验证
-
在“用户名”字段中,输入
nsroot。 -
在“密码”字段中,输入设备序列号,该序列号必须与机箱标签上打印的完全一致。
-
单击“登录”。系统将重定向到初始设置向导。
-
-
完成设置向导
设置向导将引导您完成以下基本配置参数:
-
管理服务 IP (NSIP):为管理访问分配一个静态 IP。
-
子网掩码和默认网关:为您的网络段配置这些参数。
-
DNS 服务器:输入主 DNS IP 地址。
-
主机名:分配一个有意义的系统标识符。
-
管理员密码:设置一个强密码以替换默认的序列号。
-
使用 CLI 设置控制台连接
命令行界面通过前面板控制台端口提供直接系统访问,用于高级配置和故障排除。
-
物理连接
-
将 RJ-45 串行电缆连接到前面板上的 CONSOLE 端口。
-
将另一端连接到工作站串行端口或 USB 转串行适配器。
-
-
终端仿真器配置
打开您的终端仿真软件(例如 PuTTY、Tera Term 或 SecureCRT)并配置以下设置:
设置 值 波特率 9600 比特每秒 数据位 8 奇偶校验 无 停止位 1 流控制 无(已禁用) 终端类型 ANSI PuTTY 键盘模式 VT100 -
会话建立
-
打开终端仿真器应用程序。
-
使用配置的设置建立连接。
-
如果没有出现提示,请按 Enter。
-
等待登录提示显示。
-
身份验证过程
-
在登录提示符处,输入
nsroot。 -
在密码提示符处,输入设备序列号。
成功认证后,系统将显示 NetScaler 命令提示符。所有凭据都区分大小写。
-
-
验证软件和平台身份
登录后,在配置设备之前,运行
show version和show hardware以确认固件版本和平台身份。以下示例显示了 MPX 9200 FIPS 的第一个 GA 版本的预期输出。> show version NetScaler NS14.1: Build 43.142.fips.nc, Date: May 22 2026, 20:07:37 (64-bit) (NS14.1-FIPS) Done > show hardware Platform: NSMPX-9200-FIPS-Z 20*CPU+128GB+8*MLX(50)+2*E1K+2*RAPIDS 36010 Manufactured on: 12/19/2025 CPU: 2200MHZ Host Id: 161644678 Serial no: 749FWDTM6K Encoded serial no: 749FWDTM6K Netscaler UUID: 14e3330a-e709-11f0-a8ec-08357136584d BMC Revision: 4.01 Done <!--NeedCopy-->在此输出中确认以下两项:
- 构建字符串以
.fips结尾,发布标签显示(NS14.1-FIPS)。两者都确认 FIPS 固件正在运行。 -
Platform 行报告型号描述符和平台系统 ID:
36010,它唯一标识 MPX 9200 FIPS。
- 构建字符串以
MPX 配置示例
从 NetScaler CLI 运行以下命令以建立基本连接。
基本网络配置:
# Configure the NetScaler IP address and subnet mask
set ns config -ipaddress 10.0.0.10 -netmask 255.255.255.0

# Add a subnet IP address for client communication
add ns ip 10.0.0.11 255.255.255.0 -type snip

# Configure the default route for external connectivity
add route 0.0.0.0 0.0.0.0 10.0.0.1

# Configure the system hostname
set ns hostname NS9200-1

# Change the administrative password for security
set system user nsroot -password <yourpassword>
Enter password: *****
Confirm password: *****

# Save the configuration to persistent storage
save ns config

# Restart the system to apply changes
reboot
<!--NeedCopy-->
注意:
更改 NSIP 并重新启动会中断管理连接。在设备重新启动后,重新连接到新的 NSIP。在重新启动之前,请务必运行
save ns config。
基本验证命令:
# Check the system software version
show version

# Check the system hardware information
show hardware

# Display the current IP configuration
show ip

# Show the status of all network interfaces
show interface

# Display the routing table
show route

# Verify the configuration save status
show config
<!--NeedCopy-->
LOM 端口管理
初始 LOM 配置
熄灯管理 (LOM) 端口提供关键的带外访问,用于系统监控和远程管理,独立于主软件操作。通过 Web GUI(方法 1)或使用 ipmitool 的 CLI(方法 2)配置 LOM。
方法 1: LOM Web GUI
-
初始网络连接
-
在管理工作站上设置静态 IP:192.168.1.10/255.255.255.0。
-
使用交叉网线直接连接到 LOM 端口,或将两者连接到同一交换机。
-
打开浏览器并导航到
https://192.168.1.3。LOM 登录页面随即出现。
-
-
默认身份验证
-
在“用户名”字段中,输入
nsroot。 -
在“密码”字段中,输入设备序列号(区分大小写)。
-
首次登录时,系统会强制更改 LOM 密码,然后才授予访问权限。
-
-
更改默认密码
-
输入当前密码(设备序列号)。
-
输入符合 LOM 登录页面上所示复杂性要求的新密码。
-
确认新密码,然后单击“提交”。系统会自动注销。使用新密码再次登录。
-
-
配置 LOM 网络
-
导航到 设置 > 网络 IP 设置。
-
选择 LAN 接口(默认值:
eth0)。 -
IPv4 地址配置:输入所需的 LOM IPv4 地址。
-
子网掩码定义:设置相应的子网掩码。
-
网关配置:输入用于路由的默认网关 IP 地址。
-
单击 保存 以应用。
-
-
验证连接
-
验证新配置是否生效。
-
从管理工作站执行 ping 测试以测试连接。
-
尝试使用新 IP 地址登录以确认可访问性。
-
记录最终的 LOM 配置以用于操作规程。
-
注意:
由于系统锁定,权限不足。如果 LOM GUI 显示“权限不足(代码 8000)”或“您没有权限查看此内容”,则表示系统锁定已启用。锁定处于活动状态时,所有带外接口(LOM Web UI、IPMI 和 Redfish)均为只读。在禁用锁定之前,您无法更改网络设置、用户管理或其他 LOM 设置。请参阅 系统锁定模式。
方法 2:LOM CLI 初始配置 (ipmitool)
通过控制台访问 NetScaler shell,然后使用 ipmitool 配置 LOM。如果系统锁定已启用,请先将其禁用。
系统锁定模式
当从主机操作系统带内启用系统锁定时,BMC 会强制执行带外配置保护。所有平台配置接口,包括 LOM 固件更新、网络设置、用户管理、FRU 数据和一般 LOM 配置,都限制为通过 LOM Web UI 和 IPMI/Redfish 接口进行只读访问。在锁定激活期间,无法执行任何持久配置或固件更改。
# Check the system lockdown mode status (return 00 = disabled, 01 = enabled)
ipmitool raw 0x34 0x81

# Unlock or disable system lockdown mode (allow OOB write access based on user privilege)
ipmitool raw 0x34 0x81 0x0

# Lock or enable system lockdown mode (restrict OOB to read-only mode)
ipmitool raw 0x34 0x81 0x1
<!--NeedCopy-->
配置静态 LOM IP 地址:
# Set LOM to use static IP addressing
ipmitool lan set 1 ipsrc static

# Configure the static IP address
ipmitool lan set 1 ipaddr <new_LOM_IP_address>

# Set the subnet mask
ipmitool lan set 1 netmask <new_netmask_IP_address>

# Configure the default gateway
ipmitool lan set 1 defgw ipaddr <new_gateway_IP_address>

# Cold reboot the BMC (Baseboard Management Controller)
ipmitool mc reset cold
<!--NeedCopy-->
将 BMC 恢复为出厂默认设置:
# Restore the BMC to factory default configuration
ipmitool raw 0x32 0x66
<!--NeedCopy-->
注意:
如果 LOM GUI 的维护部分未启用 IPMI 或网络保留配置选项,此操作会将所有设置(包括 LOM 网络配置、用户帐户和 IPMI Web 设置)重置为 LOM 出厂默认设置。
留出大约 120 秒用于 BMC 重启和网络初始化。在 120 秒初始化期后执行 ping 测试以测试连接性,并在继续操作之前使用新 IP 地址验证 LOM 可访问性。
验证 LOM 配置:
# Display the current LOM network configuration
ipmitool lan print 1

# Test LOM connectivity from an external system
ping <new_LOM_IP_address>
<!--NeedCopy-->
从主机管理 LOM 密码。为了增强安全性,请从 NetScaler shell 更改 LOM 密码。
# List the current LOM users to identify the user ID
ipmitool user list 1

# Change the password for a specific user ID (typically user ID 2 for the nsroot admin)
ipmitool user set password <user_ID> <new_LOM_password>
<!--NeedCopy-->
LOM 安全注意事项:
- 首次访问后立即更改默认密码。
- 为 LOM 网段实施网络级访问控制。
- 将 LOM 放置在隔离的管理 VLAN 上以增强安全性。
- 为管理操作启用审计日志记录。
- 配置后重新启用系统锁定以保护 OOB 接口。
远程电源控制操作
LOM 接口提供全面的远程电源管理功能,使管理员无需物理接触设备即可控制系统电源状态。
系统启动过程:
-
启动前验证
-
确认两个 PSU LED 指示灯显示常亮或闪烁的绿色。
-
验证网络基础设施是否可用。
-
检查 LOM 事件日志中是否存在现有硬件警报。
-
-
远程开机执行
-
导航到 LOM Web UI 中的“电源控制”菜单。
-
选择“开机”并点击“执行操作”。
-
监控前面板 PWR LED 指示灯,确认其常亮绿色。
-
-
启动监控
-
在 LOM 远程控制台中观察 POST 完成情况。
-
确认网络接口已初始化(MGMT 0/1 接口可通过 192.168.100.1 访问)。
-
系统关机过程:
-
启动关机
-
在关机前,请确认没有关键操作正在进行。
-
导航到“电源控制”,选择“ACPI 关机”,然后点击“执行操作”。
-
-
确认验证
-
监控前面板的 PWR LED。电源关闭完成后,它将熄灭。
-
在启动后续开机序列之前,请等待完全断电。
-
注意:
始终使用“ACPI 关机”进行优雅的操作系统级别关机。仅当系统无响应时才使用“立即关机”。记录所有远程电源事件,以用于审计和故障排除。
系统规格
硬件配置
MPX 9200 FIPS 平台集成了企业级组件,旨在提供高性能应用程序交付和可靠性。
核心系统架构
| 组件类别 | 规格详情 | 性能特征 |
|---|---|---|
| 监管型号 | 1U3P3A | FCC 和国际合规性指定 |
| 处理器架构 | 英特尔至强第五代处理器 | 1 个插槽,20 个活动核心,2.2 GHz |
| 平台芯片组 | 英特尔 C741 PCH | 高级平台控制器集线器 |
| BMC 控制器 | 带 IPMI 2.0 的基板管理控制器 | 远程 KVM、硬件监控、电源控制 |
| 系统内存 | 128 GB DDR5 ECC RDIMM | 2 个 64 GB 模块,启用错误校正 |
| 主存储 | 800 GB NVMe U.2/U.3 存储 | 2.5英寸高性能SSD |
| 管理连接 | 两个 1GbE RJ45 (1000Base-T) | MGMT 0/1 (主), MGMT 0/2 (辅助) |
| 数据连接 | 两个 4端口 SFP56 网卡 | 端口 50/1–50/8, PCIe 4.0 x16 接口, 共8个 50GbE 端口 |
电源和环境规格
| 参数 | 规格 | 工作范围 | 备注 |
|---|---|---|---|
| 电源配置 | 2个 CRPS PSU, 每个高达 800 W | N+1 冗余操作 | N+1 冗余,支持热插拔 |
| 输入电压范围 | 100–240 VAC | 通用输入兼容性 | 自动感应 |
| 输入频率 | 50–60 Hz | 标准市电频率 | ±3 Hz 容差 |
| 输入电流 | 100-127 伏: 10.0 安; 200-240 伏: 5.0 安 | 随输入电压变化 | 最大额定值 |
| 典型系统功耗 | 300 W | 正常运行负载 | 稳态运行 |
| 最大系统功耗 | 406 W | 系统峰值利用率 | 两个电源单元均处于活动状态时的峰值负载 |
环境规格
| 环境因素 | 工作范围 | 存储范围 | 临界限值 |
|---|---|---|---|
| 环境温度 | 0-45°C (32-113°F) | -40-70°C | 50°C 绝对最大值 |
| 相对湿度 | 10-90% 相对湿度 | 10-95% 相对湿度 | 非冷凝 |
| 工作海拔 | 0-5,000 米 | 0-15,200 米 | 8,000 米以上降额 |
| 典型系统气流(从前到后) | ~80.3 CFM | 不适用 | 标称 25°C 环境温度下的满载 |
| 最大系统气流(从前到后) | ~104 CFM | 不适用 | 高温下满载 |
物理规格
| 尺寸 | 测量值 | 标准合规性 |
|---|---|---|
| 宽度 | 443 毫米 (17.4 英寸) | EIA 310-D 19 英寸机架 |
| 深度 | 550 毫米 (21.7 英寸) | 标准服务器深度 |
| 高度 | 44 毫米 (1.73 英寸) | 1U 机架单元 |
| 系统重量 | 25.6 磅 (11.6 千克) | 大约运行重量 |
| 包装重量 | 41 磅 (18.6 千克) | 运输配置 |
系统 LED 状态
系统通过位于前面板和后面板上的各种 LED 指示灯提供全面的状态指示。
前面板 LED 状态
| LED 指示灯 | 正常运行 | 故障情况 | 描述 |
|---|---|---|---|
| PWR(电源) | 常亮绿色 | 关闭 | 系统电源和初始化状态 |
| UID | 关闭/设置时为蓝色 | 不适用 | 单元定位器。通过 LOM Web GUI 按需点亮 |
| GPIO1 | 关闭(默认) | 不适用 | 用户定义功能(已禁用) |
| GPIO2 | 关闭(默认) | 不适用 | 用户定义功能(已禁用) |
电源 LED 状态
| LED 指示灯 | 电源状态 | 系统影响 | 所需操作 |
|---|---|---|---|
| 常亮绿色 | 交流电存在,所有直流轨在负载下均处于活动状态 | 正常运行 | 无 - 正常 |
| 1 Hz 绿色闪烁 | 交流电存在,12 Vsb 处于活动状态(包括用于 BMC 电源的 5 Vsb),主轨空闲 | 冗余待机 (N+1) | 无 - 正常 |
| 常亮琥珀色 | 交流输入丢失或断开 | 冗余丢失(如果为 N+1)或系统停机 | 检查交流电源连接 |
| 1 赫兹闪烁琥珀色 | OCP/OVP/OTP 警告阈值已达到 | PSU 运行降级/可能关机 | 验证 PSU 冷却和气流 |
| 常亮琥珀色 | 严重故障 (OCP/OVP/OTP 已触发) | PSU 因保护而关机 | 立即更换 PSU |
NVMe 存储 LED 状态
每个 NVMe 驱动器托架都有一个活动 LED 指示灯。
| 状况 | LED 行为 |
|---|---|
| 空闲 | LED 熄灭 |
| 活动(I/O 正在进行) | 以 4 赫兹快速闪烁 |
更多资源
主要文档资源:
- NetScaler 硬件平台文档: 完整的硬件文档,包括详细的规格、配置指南和故障排除步骤。
- 系统升级和降级指南: 用于升级或降级软件的分步操作步骤,同时保持系统可用性和配置完整性。
- 高可用性配置指南: 详细说明如何使用多个 NetScaler 设备实施高可用性配置,以增强系统弹性。
支持信息
联系 NetScaler 支持时,请准备以下信息:
- 硬件序列号: 位于机箱标签上(所有支持案例均需提供)。
- 软件版本: 当前的软件版本和版本信息。
- 问题描述: 问题的详细描述,包括错误消息。
- 系统配置: 网络拓扑和相关配置详细信息。
- 日志文件: 系统日志和诊断信息(如果可用)。