
NetScalerノードコントローラーの問題のトラブルシューティング
このトピックでは、ノードコントローラーの使用中に発生する可能性のある問題のトラブルシューティング方法について説明します。ログを収集して原因を特定し、ノードコントローラーの構成に関連する一般的な問題の回避策を適用できます。
ノードコントローラーと基本的なノード構成を検証するには、展開 ページの画像を参照してください。
ルーターポッドが起動しない
kube-nsnc-router ポッドが起動しない場合、非管理者ユーザー/権限による特権ポッドのデプロイを妨げる特定のクラスター制限が原因である可能性があります。
回避策として、次のいずれかを実行してください。
-
ノードコントローラーをデプロイするには、
kube-system名前空間を使用します。 -
ノードコントローラー
clusterrolebindingにcluster-adminロールを割り当てます。
注:
オプション1を選択した場合、クラスターごとに利用可能な
kube-system 名前空間は1つしかないため、単一のクラスターでノードコントローラーの複数のインスタンスを作成することはできません。
サービスステータスがDOWN
サービスが「ダウン」状態にあるときに問題をデバッグするには、次の手順を実行します。
-
次のコマンドを使用して、ノードコントローラーポッドのログを確認します。
kubectl logs <nsnc-pod> -n <namespace>ログに「permission」エラーがないか確認します。ノードコントローラーはkube-nsnc-routerポッドを作成しますが、これはノードで構成を実行するためにNET_ADMIN特権を必要とします。したがって、ノードコントローラーサービスアカウントはNET_ADMIN特権とホストモードkube-nsnc-routerpodsを作成する能力を持っている必要があります。 -
次のコマンドを使用して、
kube-nsnc-routerポッドのログを確認します。kubectl logs <kube-nsnc-pod> -n <namespace>ノード構成にエラーがないか確認します。以下はルーターポッドログのサンプルです。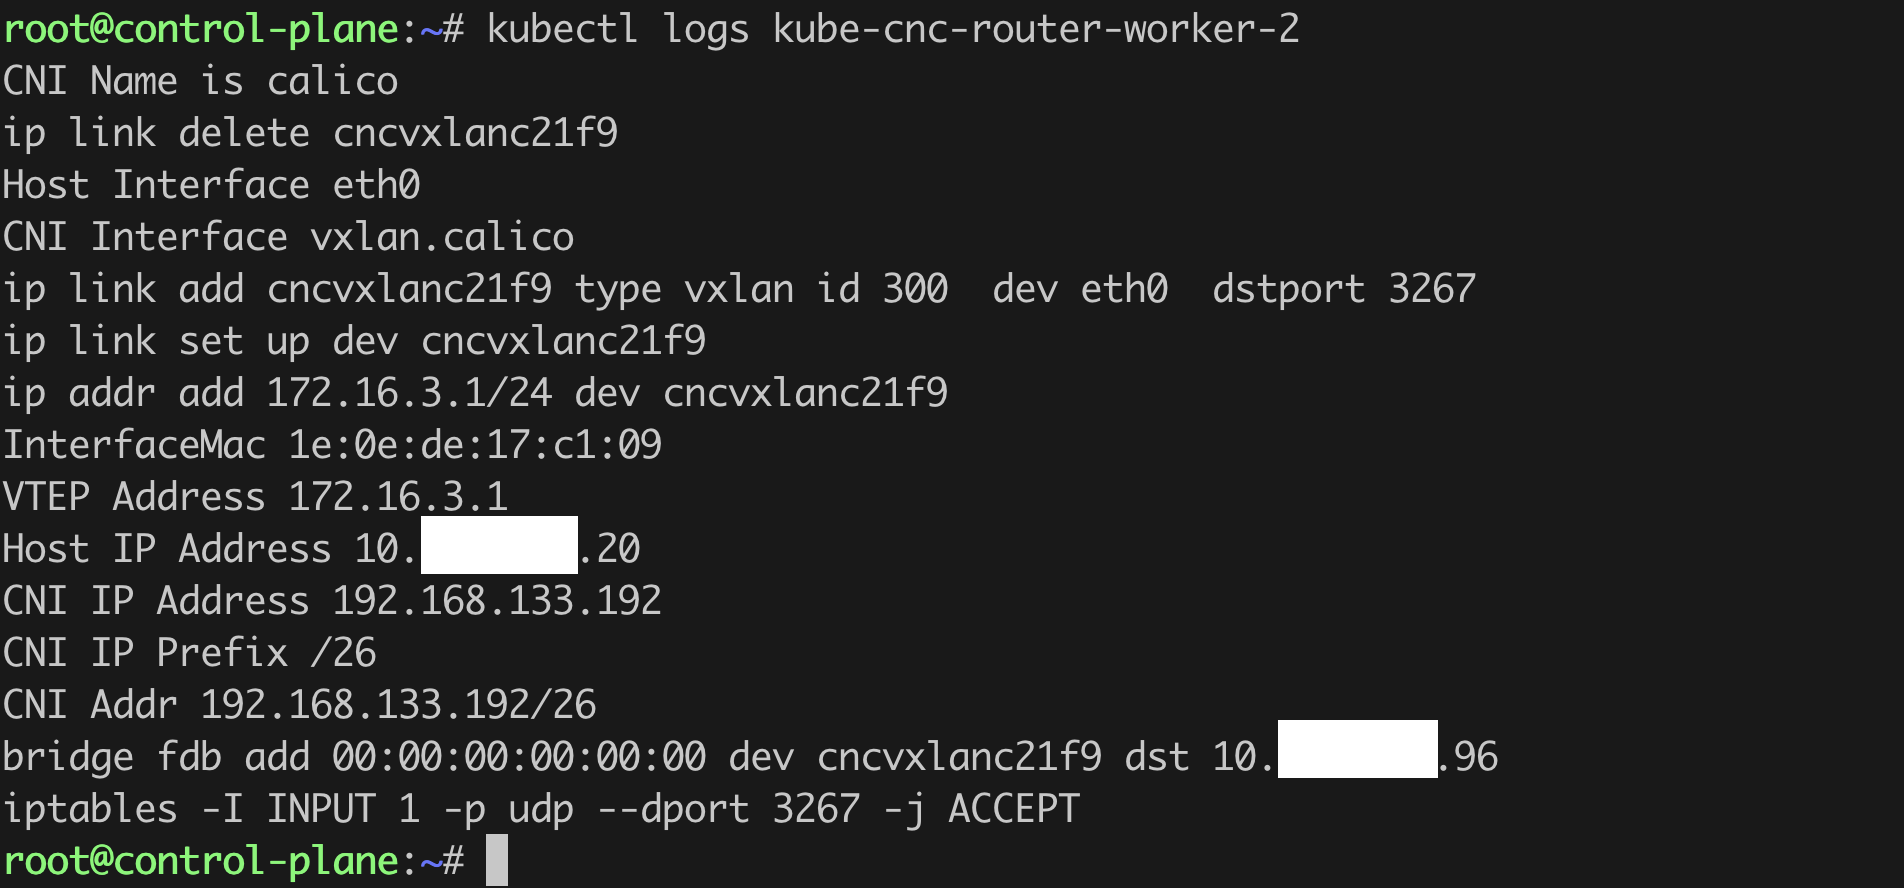
-
次のコマンドを使用して、
kube-nsnc-routerConfigMap の出力を確認します。kubectl get configmaps -n <namespace> kube-nsnc-router -o yamlConfigMap の「data」セクションに空のフィールドがないか確認します。以下は2ノードのデータセクションのサンプルです。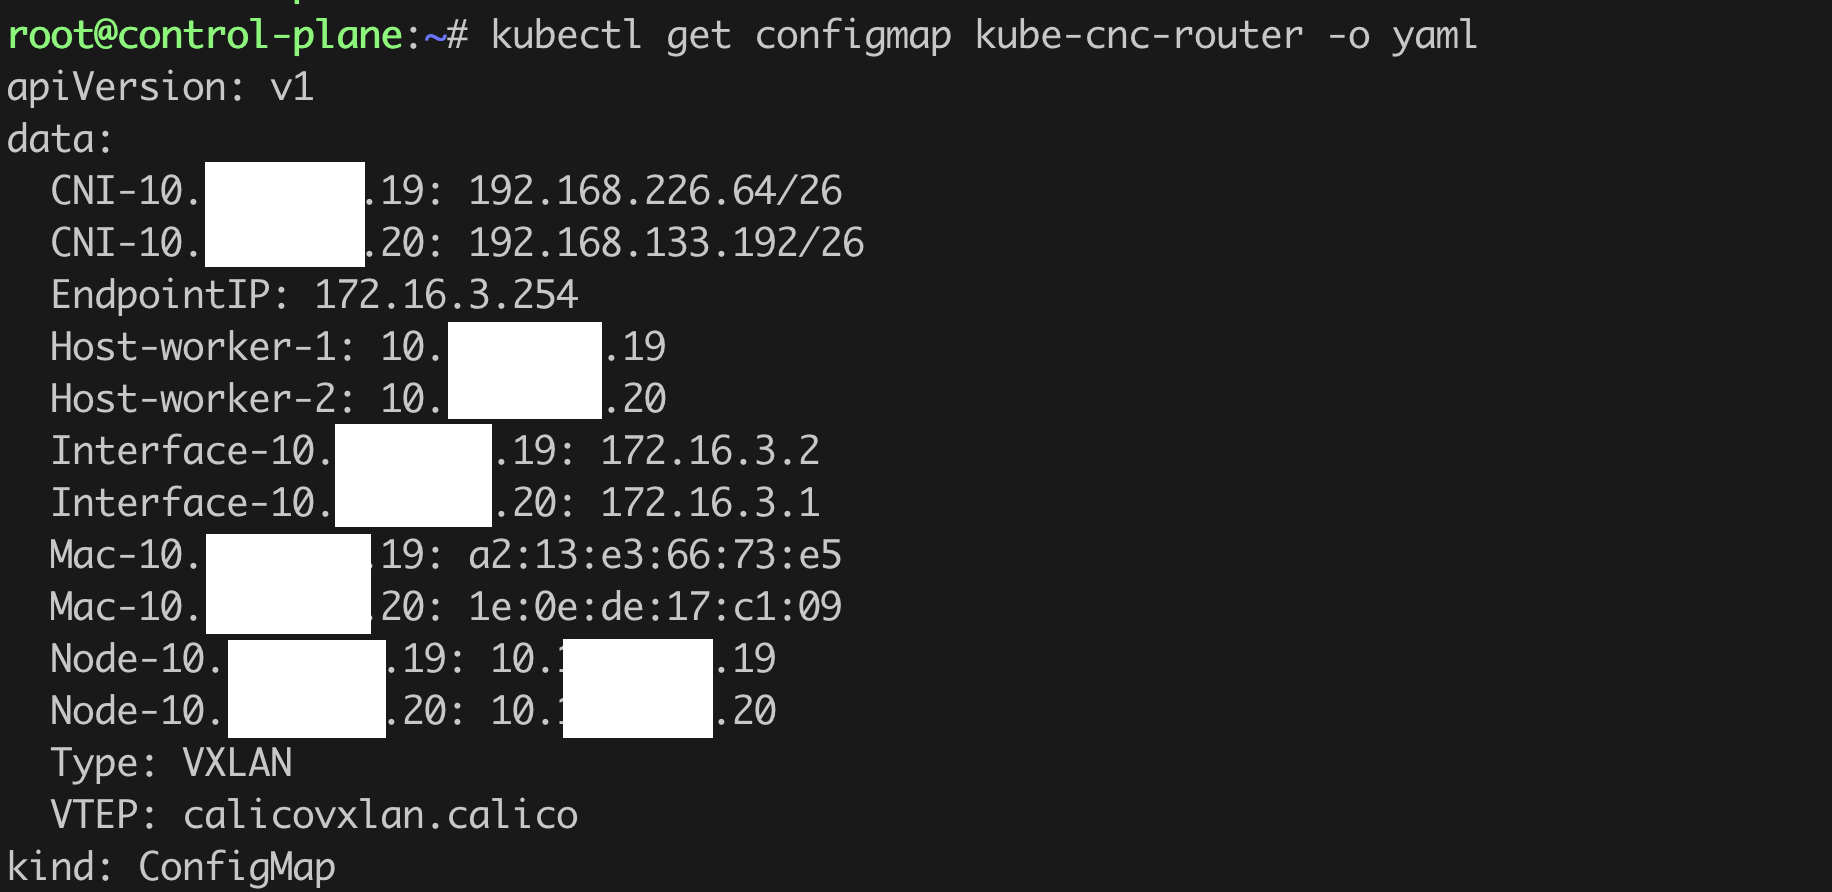
-
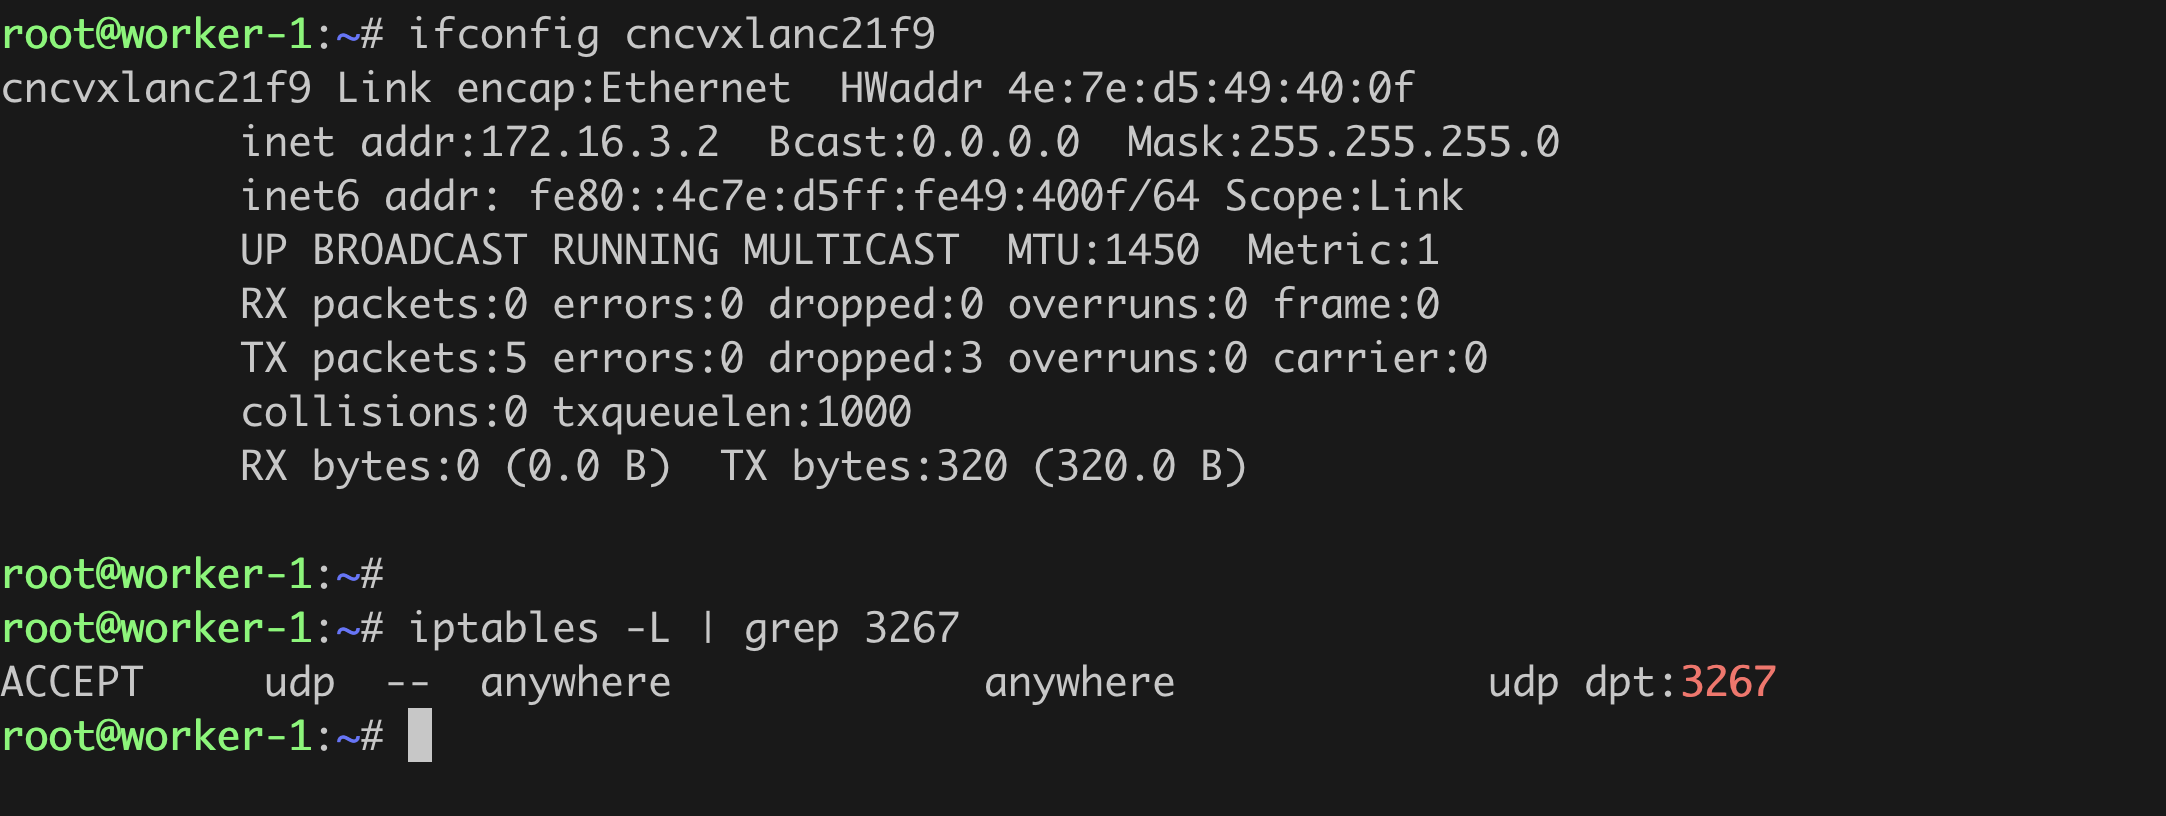
ノード構成を確認し、以下を確実にします。
-
ノードコントローラーインターフェイス
nsncvxlan<md5_of_namespace>が作成されていること。-
割り当てられたVTEP IPアドレスが、NetScalerの対応するルーターゲートウェイエントリと同じであること。
-
インターフェイスのステータスが機能していること。
-
-
iptableルールポートが作成されていること。-
ポートがNetScalerで作成されたVXLANと同じであること。
-
-
サービスステータスは稼働中だが、NetScalerからのpingが機能しない
この問題は、SRCIPをNSIPとしてNetScalerからのパケットをデフォルトゲートウェイに転送するPBRエントリの存在が原因で発生する可能性があります。この問題は、いかなる機能にも影響を与えません。
NetScalerコマンドラインインターフェイスでpingコマンドの
-Sオプションを使用して、NetScalerのVTEPを送信元IPアドレスとして使用できます。例:
ping <serviceIP> -S <vtepIP>
注:
NSIP自体でpingする必要がある場合は、PBRエントリを削除するか、優先度の高いエンドポイントのPBRエントリを追加する必要があります。
ポッドエンドポイントまたはVIPへのcURLが機能しない
サービスが稼働状態であっても、ポッドエンドポイントにcURLできない場合、エンドポイントへのステートフルTCPセッションが失敗していることを意味します。1つの理由として、nsモード「MBF」が有効に設定されている可能性があります。この問題はデプロイメントに依存し、NetScalerの特定のバージョンでのみ発生する可能性があります。
この問題を解決するには、
MBF nsモードを無効にするか、netprofileが無効になっているnetprofileをサービスグループにバインドする必要があります。
注:
MBFを無効にすることで問題が解決する場合は、MBFを無効に設定し続ける必要があります。
カスタマーサポート
一般的なサポートについては、カスタマーサポートに問題を提起する際に、より迅速なデバッグに役立つ以下の詳細情報を提供してください。NetScalerからエンドポイントへのcURLまたはpingを実行し、以下の詳細情報を取得してください。
ノードについては、以下のコマンドの詳細情報を提供してください。
-
ノード上のノードコントローラーインターフェースでの
tcpdumpキャプチャ。tcpdump -i nsncvxlan<hash_of_namesapce> -w nsncvxlan.pcap -
ノードMgmtインターフェースでの
tcpdumpキャプチャ(例: "eth0")。tcpdump -i eth0 -w mgmt.pcap -
CNIインターフェースでの
tcpdumpキャプチャ(例: "vxlan.calico")。tcpdump -i vxlan.calico -w cni.pcap -
ノード上の
ifconfig -aの出力。 -
ノード上の
iptables -Lの出力。
NetScalerについては、以下のshowコマンドの詳細を提供してください。
-
show ip -
show vxlan <vxlan_id> -
show route -
show arp -
show bridgetable -
show ns pbrs -
show ns bridgetable -
show ns mode -
ping/cURLを使用して
nstraceをキャプチャしてみてください。start nstrace -size 0 -mode rx new_rx txb tx -capsslkeys enABLEDstop nstrace