
在 SDX 设备上配置 SNMP
您可以在 NetScaler SDX 设备上配置 SNMP 代理,以生成称为陷阱的异步事件。每当 SDX 设备出现异常情况时,就会生成陷阱。然后,这些陷阱会发送到一个名为 陷阱侦听器 的远程设备,该设备会发出 SDX 设备上的异常情况信号。
除了配置 SNMP 陷阱目标、下载 MIB 文件以及配置一个或多个 SNMP 管理器之外,您还可以为 SNMPv3 查询配置 NetScaler SDX 设备。
下图显示了一个已启用并配置 SNMP 的 SDX 设备的网络。图中,每个 SNMP 网络管理应用程序都使用 SNMP 与 SDX 设备上的 SNMP 代理进行通信。
图 1. 支持 SNMP 的 SDX 设备
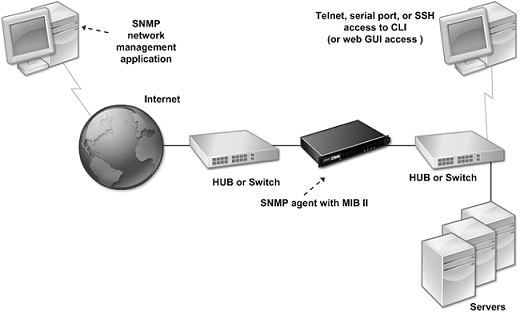
SDX 设备上的 SNMP 代理仅生成符合 SNMPv2 的陷阱。支持的陷阱可在 SDX MIB 文件中查看。您可以从 SDX 用户界面中的“下载”页面下载此文件。
添加 SNMP 陷阱目标
-
在配置选项卡中,在导航窗格中,展开 系统 > SNMP,然后单击“SNMP 陷阱目标”。
-
在“SNMP 陷阱目标”窗格中,单击“添加”。
-
在“配置 SNMP 陷阱目标”页面中,为以下参数指定值:
-
目标服务器 — 陷阱侦听器的 IPv4 地址,用于向其发送 SNMP 陷阱消息。
-
端口 — 陷阱侦听器侦听陷阱消息的 UDP 端口。必须与陷阱侦听器上的设置匹配,否则侦听器将丢弃消息。最小值:1。默认值:162。
-
社区 — 随陷阱消息发送的密码(字符串),以便陷阱侦听器可以对其进行身份验证。可包含字母、数字、连字符 (-)、句点 (.)、井号 (#)、空格 ( )、at (@)、等号 (=)、冒号 (:) 和下划线 (_) 字符。 注意:在陷阱侦听器设备上指定相同的社区字符串,否则侦听器将丢弃消息。默认值:public。
-
-
单击“添加”,然后单击“关闭”。您添加的 SNMP 陷阱目标将显示在“SNMP 陷阱”窗格中。要修改 SNMP 陷阱目标的参数值,请在“SNMP 陷阱目标”窗格中,选择要修改的陷阱目标,然后单击“修改”。在“修改 SNMP 陷阱目标”对话框中,修改参数。要删除 SNMP 陷阱,请在“SNMP 陷阱目标”窗格中,选择要删除的陷阱目标,然后单击“删除”。在“确认”消息框中,单击以删除 SNMP 陷阱目标。
下载 MIB 文件
在开始监控 SDX 设备之前,必须下载以下文件。
**SDX-MIB-smiv2.mib。**此文件由 SNMPv2 管理器和 SNMPv2 陷阱侦听器使用。
该文件包含一个 NetScaler 企业 MIB,它提供 SDX 特定的事件。
下载 MIB 文件
-
登录到 SDX 设备用户界面的“下载”页面。
-
在“SNMP 文件”下,单击“SNMP v2 - MIB 对象定义”。您可以使用 MIB 浏览器打开该文件。
添加 SNMP 管理器社区
在 SDX 设备上配置 SNMP 管理器,以查询和监控设备以及设备上托管的受管设备。此外,您必须向 SNMP 管理器提供所需的设备特定信息。对于 IPv4 SNMP 管理器,您可以指定主机名而不是管理器的 IP 地址。如果这样做,则必须添加一个 DNS 命名服务器,将 SNMP 管理器的主机名解析为其 IP 地址。
至少配置一个 SNMP 管理器。如果您不配置 SNMP 管理器,设备将不接受或响应来自网络上任何 IP 地址的 SNMP 查询。如果您配置了一个或多个 SNMP 管理器,设备将仅接受并响应来自这些特定 IP 地址的 SNMP 查询。
配置 SNMP 管理器
-
在“配置”选项卡上的导航窗格中,展开“系统”,然后展开“SNMP”。
-
单击“管理器”。
-
在详细信息窗格中,单击“添加”。
-
在“创建 SNMP 管理器社区”页面中,设置以下参数:
-
SNMP 管理器 — SNMP 管理器的 IPv4 地址。或者,您可以指定已分配给 SNMP 管理器的主机名,而不是 IPv4 地址。如果这样做,您必须添加一个 DNS 域名服务器,将 SNMP 管理器的主机名解析为其 IP 地址。
-
社区 — SNMP 社区字符串。可包含 1 到 31 个字符,包括大写和小写字母、数字以及连字符 (-)、句点 (.)、井号 (#)、at (@)、等号 (=)、冒号 (:) 和下划线 (_) 字符。
-
选中“启用管理网络”复选框,以使用网络掩码指定 SNMP 管理器。
-
在“网络掩码”字段中,输入 SNMP 社区的网络掩码。
-
-
单击“添加”,然后单击“关闭”。
为 SNMPv3 查询配置 SDX 设备
SNMPv3 基于 SNMPv1 和 SNMPv2 的基本结构和体系结构。但是,SNMPv3 增强了基本体系结构,以整合管理和安全功能,例如身份验证、访问控制、数据完整性检查、数据源验证、消息及时性检查和数据机密性。
NetScaler SDX 设备支持以下实体,使您能够实施 SNMPv3 的安全功能:
-
SNMP 视图
-
SNMP 用户
这些实体协同工作以实施 SNMPv3 安全功能。创建视图以允许访问 MIB 的子树。
添加 SNMP 管理器
配置 SDX 设备以允许相应的 SNMP 管理器查询它。同时向 SNMP 管理器提供所需的设备特定信息。对于 IPv4 SNMP 管理器,您可以指定主机名而不是管理器的 IP 地址。如果这样做,您必须添加一个 DNS 域名服务器,将 SNMP 管理器的主机名解析为其 IP 地址。
配置至少一个 SNMP 管理器。如果您不配置 SNMP 管理器,设备将不接受或响应来自网络上任何 IP 地址的 SNMP 查询。如果您配置了一个或多个 SNMP 管理器,设备将仅接受并响应来自这些特定 IP 地址的 SNMP 查询。
配置 SNMP 管理器:
-
导航到“系统 > 配置”页面。
-
在“配置”选项卡上的导航窗格中,展开“系统”,然后展开“SNMP”。
-
单击“管理器”。
-
在详细信息窗格中,单击“添加”。
-
在“添加 SNMP 管理器社区”对话框中,设置以下参数:
-
SNMP 管理器—SNMP 管理器的 IPv4 地址。或者,您可以指定已分配给 SNMP 管理器的主机名,而不是 IPv4 地址。如果这样做,您必须添加一个 DNS 名称服务器,将 SNMP 管理器的主机名解析为其 IP 地址。
-
社区—SNMP 社区字符串。可包含 1 到 31 个字符,包括大写和小写字母、数字以及连字符 (-)、句点 (.)、井号 (#)、at 符号 (@)、等号 (=)、冒号 (:) 和下划线 (_) 字符。
-
-
单击“添加”,然后单击“关闭”。
配置 SNMP 视图
SNMP 视图限制用户访问 MIB 的特定部分。SNMP 视图用于实施访问控制。
配置视图
-
在“配置”选项卡上的导航窗格中,展开“系统”,然后展开“SNMP”。
-
单击“视图”。
-
在详细信息窗格中,单击添加。
-
在“添加 SNMP 视图”对话框中,设置以下参数:
-
名称—SNMPv3 视图的名称。可包含 1-31 个字符,包括大写和小写字母、数字以及连字符 (-)、句点 (.)、井号 (#)、at 符号 (@)、等号 (=)、冒号 (:) 和下划线 (_) 字符。选择一个有助于识别 SNMPv3 视图的名称。
-
子树—MIB 树的特定分支(子树),您希望将其与此 SNMPv3 视图关联。将子树指定为 SNMP OID。
-
类型—在此视图中包含或排除由子树参数指定的子树。当您在 SNMPv3 视图中包含了一个子树(例如 A),并且希望从 SNMPv3 视图中排除 A 的特定子树(例如 B)时,此设置会很有用。
-
配置 SNMP 用户
创建 SNMP 视图后,添加 SNMP 用户。SNMP 用户可以访问查询 SNMP 管理器所需的 MIB。
配置用户
-
在“配置”选项卡上,在导航窗格中,展开“系统”,然后展开“SNMP”。
-
单击“用户”。
-
在详细信息窗格中,单击添加。
-
在“创建 SNMP 用户”页面中,设置以下参数:
-
名称—SNMPv3 用户的名称。可包含 1-31 个字符,包括大写和小写字母、数字以及连字符 (-)、句点 (.)、井号 (#)、at 符号 (@)、等号 (=)、冒号 (:) 和下划线 (_) 字符。
-
安全级别—设备与 SNMPv3 用户之间通信所需的安全级别。从以下选项中选择:
-
noAuthNoPriv—既不需要身份验证也不需要加密。
-
authNoPriv—需要身份验证但不需要加密。
-
authPriv—需要身份验证和加密。
-
-
身份验证协议—设备和 SNMPv3 用户用于验证它们之间通信的身份验证算法。在 SNMP 管理器中配置 SNMPv3 用户时,请指定相同的身份验证算法。
-
身份验证密码—身份验证算法使用的密码短语。可包含 1-31 个字符,包括大写和小写字母、数字以及连字符 (-)、句点 (.)、井号 (#)、空格 ( )、at (@)、等号 (=)、冒号 (:) 和下划线 (_) 字符。
-
隐私协议—设备和 SNMPv3 用户用于加密它们之间通信的加密算法。在 SNMP 管理器中配置 SNMPv3 用户时,请指定相同的加密算法。
-
视图名称—要绑定到此 SNMPv3 用户的已配置 SNMPv3 视图的名称。SNMPv3 用户可以访问绑定到此 SNMPv3 视图的类型为 INCLUDED 的子树,但不能访问类型为 EXCLUDED 的子树。
-
配置 SNMP 警报
设备提供了一组预定义的条件实体,称为 SNMP 警报。当满足 SNMP 警报的条件集时,设备会生成 SNMP trap 消息并将其发送到已配置的 trap 侦听器。例如,当启用 deviceAdded 警报时,每当在设备上配置设备(实例)时,就会生成 trap 消息并将其发送到 trap 侦听器。您可以为 SNMP 警报分配严重级别。当您这样做时,相应的 trap 消息将分配该严重级别。
以下是设备上定义的严重级别,按严重性降序排列:
-
严重
-
主要
-
次要
-
警告
-
信息性(默认)
例如,如果您为名为 deviceAdded 的 SNMP 警报设置了警告严重级别,则在添加设备时生成的 trap 消息将分配警告严重级别。
您还可以配置 SNMP 警报,以便在满足该警报的条件时记录生成的相应陷阱消息。
要修改预定义的 SNMP 警报,请单击 System > SNMP > Alarms。