Erstkonfiguration
Hinweis:
Dieser Abschnitt gilt nicht für die Plattformen MPX 9200 und MPX 17000. Informationen speziell zur MPX 9200-Plattform finden Sie unter NetScaler MPX 9200. Informationen speziell zur MPX 17000-Plattform finden Sie unter NetScaler MPX 17000.
Nachdem Sie Ihr Gerät in einem Rack installiert haben, können Sie die Erstkonfiguration durchführen. Sobald die Erstkonfiguration abgeschlossen ist, schlagen Sie in den spezifischen Konfigurationshandbüchern für die von Ihnen verwendeten Funktionen nach.
Die Erstkonfiguration ist für die Multifunktions-NetScaler-, NetScaler Gateway- und die dedizierten NetScaler Web App Firewall-Appliances identisch. Für die Erstkonfiguration Ihres Geräts können Sie eine der folgenden Schnittstellen verwenden:
- Assistent für die erstmalige Verwendung: Wenn Sie einen Webbrowser verwenden, um eine Verbindung zum Gerät herzustellen, werden Sie aufgefordert, die Netzwerkkonfiguration und Lizenzinformationen einzugeben, falls diese noch nicht angegeben wurden.
- LCD-Tastatur: Sie können die Netzwerkeinstellungen angeben, Sie müssen jedoch eine andere Schnittstelle verwenden, um Ihre Lizenzen hochzuladen.
- Serielle Konsole: Nachdem Sie eine Verbindung zur seriellen Konsole hergestellt haben, können Sie die NetScaler-Befehlszeile verwenden, um die Netzwerkeinstellungen anzugeben und Ihre Lizenzen hochzuladen,
- Dynamic Host Configuration Protocol (DHCP): Um ein Gerät von einem Remote-Netzwerk aus zu konfigurieren, verwenden Sie DHCP, um jedem neuen Gerät eine IP-Adresse zuzuweisen, unter der Sie auf das Gerät für die Remote-Konfiguration zugreifen können. Sie können DHCP auch verwenden, um mehrere NetScaler-Appliances zu installieren und diese dann ohne Verwendung des Konsolenports zu konfigurieren.
Für die Erstkonfiguration verwenden Sie das Standardpasswort sowohl als administrativen Benutzernamen als auch als Passwort. Für den späteren Zugriff verwenden Sie das bei der Erstkonfiguration zugewiesene Passwort.
Nachdem Sie die Erstkonfiguration des Geräts abgeschlossen haben, können Sie den sicheren Zugriff auf Ihr Gerät konfigurieren. Dadurch werden Sie beim Anmelden nicht mehr nach einem Passwort gefragt. Diese Konfiguration ist besonders hilfreich in Umgebungen, in denen Sie sonst viele Passwörter verwalten müssten.
Verwenden des Erstkonfigurationsassistenten
Um eine NetScaler-Appliance (oder virtuelle NetScaler-Appliance) zum ersten Mal zu konfigurieren, benötigen Sie einen administrativen Computer, der im selben Netzwerk wie die Appliance konfiguriert ist.
Weisen Sie eine NetScaler IP (NSIP)-Adresse als Verwaltungs-IP-Adresse Ihrer NetScaler-Appliance zu. Unter dieser Adresse greifen Sie für Konfiguration, Überwachung und andere Verwaltungsaufgaben auf die Appliance zu. Weisen Sie eine Subnetz-IP (SNIP)-Adresse für Ihren NetScaler zu, damit dieser mit den Back-End-Servern kommunizieren kann. Geben Sie einen Hostnamen zur Identifizierung Ihrer Appliance, eine IP-Adresse für einen DNS-Server zur Auflösung von Domänennamen und die Zeitzone an, in der sich Ihre Appliance befindet.
Der Assistent wird automatisch angezeigt, wenn eine der folgenden Bedingungen erfüllt ist:
- Die Appliance ist mit der Standard-IP-Adresse konfiguriert.
- Eine Subnetz-IP-Adresse ist nicht konfiguriert.
- Lizenzen sind auf der Appliance nicht vorhanden.
Erstmalige Konfiguration Ihrer Appliance durchführen
-
Geben Sie in einem Webbrowser Folgendes ein:
http://192.168.100.1
<!--NeedCopy-->
Hinweis: Die NetScaler-Software ist mit dieser Standard-IP-Adresse vorkonfiguriert. Wenn Sie bereits eine NSIP-Adresse zugewiesen haben, geben Sie diese Adresse in einem Webbrowser ein.
-
Geben Sie unter Benutzername
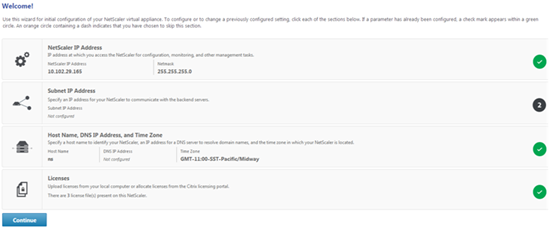
nsrootein. Wenn das frühere Standardkennwort unter Kennwort nicht funktioniert, versuchen Sie, die Seriennummer der Appliance einzugeben. Der Barcode der Seriennummer befindet sich auf der Rückseite der Appliance. Citrix empfiehlt, das Kennwort nach der ersten Anmeldung zu ändern. Informationen zum Ändern des Kennworts finden Sie unter Das Administratorkennwort ändern.Der folgende Bildschirm wird angezeigt.
-
Um eine zuvor konfigurierte Einstellung zu konfigurieren oder zu ändern, klicken Sie in jeden Abschnitt. Klicken Sie anschließend auf Weiter.
-
Wählen Sie bei Aufforderung Neustart.
Verwenden der LCD-Tastatur
Wenn Sie die Appliance zum ersten Mal installieren, können Sie die anfänglichen Einstellungen über die LCD-Tastatur auf der Vorderseite der Appliance konfigurieren. Die Tastatur interagiert mit dem LCD-Anzeigemodul, das sich ebenfalls auf der Vorderseite dieser Appliances befindet.
Hinweis: Sie können die LCD-Tastatur für die Erstkonfiguration einer neuen Appliance mit der Standardkonfiguration verwenden. Die Konfigurationsdatei (ns.conf) muss den folgenden Befehl und die Standardwerte enthalten.
set ns config -IPAddress 192.168.100.1 -netmask 255.255.0.0
<!--NeedCopy-->
Die Funktionen der verschiedenen Tasten werden in der folgenden Tabelle erläutert.
Tabelle 1. Funktionen der LCD-Tasten
| Taste | Funktion |
|---|---|
| < | Bewegt den Cursor eine Ziffer nach links. |
|
|
Bewegt den Cursor eine Ziffer nach rechts. |
| Erhöht die Ziffer unter dem Cursor. | |
| v | Verringert die Ziffer unter dem Cursor. |
| . | Verarbeitet die Informationen oder beendet die Konfiguration, wenn keine der Werte geändert wurden. Diese Taste ist auch als ENTER-Taste bekannt. |
Um die Erstkonfiguration mithilfe der LCD-Tastatur durchzuführen, drücken Sie die Taste „<“.
Sie werden aufgefordert, die Subnetzmaske, die NetScaler IP-Adresse (NSIP) und das Gateway in dieser Reihenfolge einzugeben. Die Subnetzmaske ist sowohl der NSIP als auch der IP-Adresse des Standard-Gateways zugeordnet. Die NSIP ist die IPv4-Adresse der NetScaler Appliance. Das Standard-Gateway ist die IPv4-Adresse für den Router, der den externen IP-Verkehr verarbeitet, den die Appliance sonst nicht routen kann. Die NSIP-Adresse und das Standard-Gateway müssen sich im selben Subnetz befinden.
Wenn Sie einen gültigen Wert für die Subnetzmaske eingeben, z. B. 255.255.255.224, werden Sie aufgefordert, die IP-Adresse einzugeben. Wenn Sie einen gültigen Wert für die IP-Adresse eingeben, werden Sie entsprechend aufgefordert, die Gateway-Adresse einzugeben. Wenn der eingegebene Wert ungültig ist, wird die folgende Fehlermeldung drei Sekunden lang angezeigt. Hier ist xxx.xxx.xxx.xxx die von Ihnen eingegebene IP-Adresse, gefolgt von einer Aufforderung, den Wert erneut einzugeben.
Invalid addr!
xxx.xxx.xxx.xxx
<!--NeedCopy-->
Wenn Sie die ENTER-Taste (.) drücken, ohne eine der Ziffern zu ändern, interpretiert die Software dies als Benutzer-Exit-Anforderung. Die folgende Meldung wird drei Sekunden lang angezeigt.
Exiting menu...
xxx.xxx.xxx.xxx
<!--NeedCopy-->
Wenn alle eingegebenen Werte gültig sind und Sie die Taste ENTER drücken, wird die folgende Meldung angezeigt.
Values accepted,
Rebooting...
<!--NeedCopy-->
Die Werte für Subnetzmaske, NSIP und Gateway werden in der Konfigurationsdatei gespeichert.
Hinweis:
Informationen zum Bereitstellen eines Hochverfügbarkeitspaares (HA) finden Sie unter Hochverfügbarkeit.
Verwenden der NetScaler-Seriellen Konsole
Wenn Sie die Appliance zum ersten Mal installieren, können Sie die anfänglichen Einstellungen über die serielle Konsole konfigurieren. Mit der seriellen Konsole können Sie die System-IP-Adresse ändern, eine Subnetz- oder zugeordnete IP-Adresse erstellen, erweiterte Netzwerkeinstellungen konfigurieren und die Zeitzone ändern.
Hinweis: Informationen zum Auffinden des seriellen Konsolenports an Ihrer Appliance finden Sie in der Abbildung der Vorderseite Ihrer spezifischen Appliance.
Konfigurieren der anfänglichen Einstellungen über eine serielle Konsole
- Schließen Sie das Konsolenkabel an Ihre Appliance an. Weitere Informationen finden Sie unter „Anschließen des Konsolenkabels“ in „Installieren der Hardware.
-
Führen Sie das vt100-Terminalemulationsprogramm Ihrer Wahl auf Ihrem Computer aus, um eine Verbindung zur Appliance herzustellen und die folgenden Einstellungen zu konfigurieren: 9600 Baud, 8 Datenbits, 1 Stoppbit, Parität und Flusskontrolle auf KEINE.
-
Drücken Sie die EINGABETASTE. Der Terminalbildschirm zeigt die Anmeldeaufforderung an.
Hinweis: Möglicherweise müssen Sie die EINGABETASTE zwei- oder dreimal drücken, je nachdem, welches Terminalprogramm Sie verwenden.
-
Melden Sie sich mit den Administratoranmeldeinformationen an der Appliance an. Geben Sie unter Benutzername
nsrootein. Geben Sie unter Passwort die Seriennummer der Appliance ein, falls das vorherige Standardpasswort nicht funktioniert. Der Barcode der Seriennummer befindet sich auf der Rückseite der Appliance. Citrix empfiehlt, das Passwort nach der ersten Anmeldung zu ändern. Informationen zum Ändern des Passworts finden Sie unter Administratorkennwort ändern. -
Geben Sie an der Eingabeaufforderung
config nsein, um das NetScaler-Konfigurationsskript auszuführen. -
Um die Erstkonfiguration Ihres Geräts abzuschließen, folgen Sie den Anweisungen.
Hinweis: Um zu verhindern, dass ein Angreifer Ihre Fähigkeit beeinträchtigt, Pakete an das Gerät zu senden, wählen Sie eine nicht routingfähige IP-Adresse im LAN Ihrer Organisation als IP-Adresse Ihres Geräts.
Sie können die Schritte 5 und 6 durch die folgenden Befehle ersetzen. Geben Sie an der NetScaler-Eingabeaufforderung Folgendes ein:
set ns config -ipaddress<IPAddress> -netmask<subnetMask>
add ns ip<IPAddress> <subnetMask> -type<type>
add route<network> <netmask> <gateway>
set system user <userName> -password
save ns config
reboot
<!--NeedCopy-->
Beispiel:
set ns config -ipaddress 10.102.29.60 -netmask 255.255.255.0
add ns ip 10.102.29.61 255.255.255.0 -type snip
add route 0.0.0.0 0.0.0.0 10.102.29.1
set system user nsroot -password
Enter password: *****
Confirm password: *****
save ns config
reboot
<!--NeedCopy-->
Sie haben die Erstkonfiguration Ihres Geräts nun abgeschlossen.
DHCP für den Erstzugriff verwenden
Hinweis: Die Begriffe NetScaler-Appliance und Appliance werden synonym verwendet.
Für die Erstkonfiguration einer NetScaler-Appliance kann das Dynamic Host Configuration Protocol (DHCP) die Abhängigkeit von der Konsole eliminieren. DHCP stellt eine Subnetz-IP-Adresse (SNIP) bereit, über die Sie remote auf das Gerät zugreifen und es konfigurieren können. Sie können DHCP auch nach der Erstkonfiguration verwenden, wenn Sie beispielsweise ein Gerät in ein anderes Subnetz verschieben möchten.
Um DHCP zu verwenden, müssen Sie zuerst den Herstellerklassenbezeichner des Geräts auf einem DHCP-Server angeben. Optional können Sie auch den Pool von IP-Adressen angeben, aus dem Ihre NetScaler-Appliance eine IP-Adresse beziehen kann. Wenn kein Pool angegeben ist, wird die Adresse aus dem allgemeinen Pool bezogen.
Eine neue NetScaler-Appliance hat keine Konfigurationsdatei. Wenn Sie ein Gerät ohne Konfigurationsdatei mit dem Netzwerk verbinden, fragt dessen DHCP-Client automatisch den DHCP-Server nach einer IP-Adresse ab. Wenn Sie den Herstellerklassenbezeichner des Geräts auf dem DHCP-Server angegeben haben, gibt der Server eine Adresse zurück. Sie können den DHCP-Client auch auf einem zuvor konfigurierten Gerät aktivieren.
Voraussetzungen
Um DHCP zu verwenden, müssen Sie:
-
Notieren Sie die System-ID (
sysid) auf dem Seriennummernaufkleber auf der Rückseite des Geräts. Bei einem älteren Gerät ist die System-ID möglicherweise nicht verfügbar. Verwenden Sie in diesem Fall die MAC-Adresse anstelle der System-ID. -
Richten Sie einen DHCP-Server ein und konfigurieren Sie ihn mit dem Herstellerklassenbezeichner des Geräts.
Konfigurieren Sie einen Linux/UNIX DHCP-Server für die NetScaler Appliance
-
Geben Sie
citrix-NSals Anbieterklassenbezeichner für die NetScaler Appliance an, indem Sie die folgende Konfiguration zur dhcpd.conf-Datei des Servers hinzufügen. Die Unterklassendeklaration muss innerhalb der Subnetzdeklaration erfolgen.option space auto; option auto.key code 1 = text; class "citrix-1" { match option vendor-class-identifier; } subclass "citrix-1" "citrix-NS"{ vendor-option-space auto; option auto.key "citrix-NS"; <!--NeedCopy-->Hinweis:
Der Speicherort der Datei dhcpd.conf kann in verschiedenen Versionen und Varianten des Linux/UNIX-basierten Betriebssystems unterschiedlich sein. In FreeBSD 6.3 befindet sich die Datei beispielsweise im Ordner
/etc. Den Speicherort finden Sie imdhcpd manpagedes DHCP-Servers. -
Wenn Sie nicht möchten, dass NetScaler Appliances IP-Adressen aus dem allgemeinen Pool verwenden, geben Sie einen Adresspool für die Appliance an. Fügen Sie diese Pool-Deklaration in die Subnetz-Deklaration ein. Wenn Sie beispielsweise die folgende Konfiguration zur dhcpd.conf-Datei hinzufügen, wird ein Pool von IP-Adressen im Bereich von 192.168.2.120 bis 192.168.2.127 angegeben.
pool { allow members of "citrix-1"; range 192.168.2.120 192.168.2.127; option subnet-mask 255.255.255.0; } <!--NeedCopy--> -
Beenden Sie den DHCP-Prozess und starten Sie ihn neu, um die Änderung an der Konfigurationsdatei zu übernehmen. Geben Sie an der Shell-Eingabeaufforderung Folgendes ein:
killall dhcpd
dhcpd&
<!--NeedCopy-->
Beispiel für DHCP-Konfiguration (dhcpd.conf)
option space auto;
option auto.key code 1 = text;

class "citrix-1" {
      match option vendor-class-identifier;
}

subnet 192.168.2.0 netmask 255.255.255.0 {
option routers10.217.242.1;
option domain-name"jeffbr.local";
option domain-name-servers8.8.8.8;
default-lease-time 21600;
max-lease-time 43200;
subclass "citrix-1" "citrix-NS" {
vendor-option-space auto;
option auto.key "citrix-NS";
}
pool {
allow members of "citrix-1";
range 192.168.2.120 192.168.2.127;
option subnet-mask 255.255.255.0;
}
}
<!--NeedCopy-->
Konfigurieren Sie einen Windows DHCP-Server für die NetScaler Appliance
-
Öffnen Sie den Server-Manager und stellen Sie sicher, dass der DHCP-Dienst ausgeführt wird.
-
Öffnen Sie den DHCP-Manager, klicken Sie auf DHCP und wählen Sie IPv4 aus.
-
Um die Anbieterklasse als
..citrix-Nszu konfigurieren, klicken Sie mit der rechten Maustaste auf IPv4 und wählen Sie Anbieterklassen definieren. Fügen Sie eine neue Klasse hinzu, indem Sie einen Anzeigenamen, eine Beschreibung und..citrix-NSals ASCII-Wert oder Hexadezimalwert01 09 63 69 74 72 69 78 2d 4e 53angeben. Klicken Sie auf OK. -
Erstellen Sie einen Bereich, um den IP-Bereich, das Subnetz, den DNS-Server, den WIN-Server, das Standard-Gateway und den ausgeschlossenen IP-Adressbereich zu konfigurieren. Um einen Bereich zu erstellen, klicken Sie in der Liste IPv4 mit der rechten Maustaste auf Bereichsoptionen und geben Sie einen Namen und eine Beschreibung ein. Klicken Sie auf Weiter.
-
Klicken Sie auf Bereichsoptionen und fügen Sie
043 Vendor specific infohinzu und fügen Sie den ASCII-Wert..citrix-NSoder den Hexadezimalwert01 09 63 69 74 72 69 78 2d 4e 53hinzu. -
Geben Sie einen IP-Adressbereich und eine Subnetzmaske an, die der an den Server gebundenen Schnittstellen-IP-Adresse entsprechen. Klicken Sie auf Weiter.
-
Um eine IP-Adresse auszuschließen, fügen Sie sie unter Ausschluss und Verzögerung hinzufügen hinzu. Klicken Sie auf Weiter.
-
Fügen Sie eine Lease-Dauer hinzu und klicken Sie auf Weiter.
-
Wählen Sie Ja, ich möchte diese Optionen jetzt konfigurieren und klicken Sie auf Weiter.
-
Geben Sie optional ein Standard-Gateway an und klicken Sie auf Weiter.
-
Geben Sie optional einen Domänennamen und einen DNS-Server an und klicken Sie auf Weiter.
-
Geben Sie optional einen WINS-Server an und klicken Sie auf Weiter.
-
Aktivieren Sie den Bereich, indem Sie Ja, ich möchte diesen Bereich jetzt aktivieren auswählen und auf Weiter klicken.
-
Klicken Sie auf Fertig stellen. Sie können den konfigurierten Bereich auf der Registerkarte IPv4 anzeigen.
Einrichten einer anfänglichen NetScaler-Konfiguration von einem Remotecomputer aus
Wenn eine neue NetScaler-Appliance startet, fragt sie automatisch den DHCP-Server nach einer IP-Adresse ab und übermittelt dem DHCP-Server ihre sysid. Dies gilt auch für jede Appliance, die keine Konfigurationsdatei besitzt. Der DHCP-Server wählt eine IP-Adresse aus seinem Pool aus und weist sie der Appliance als Subnetz-IP-Adresse (SNIP) zu. Der DHCP-Server trägt die sysid der Appliance und die IP-Adresse, die er der Appliance zuweist, in die dhcpd.leases-Datei des Servers ein. Um die IP-Adresse Ihrer Appliance zu finden, suchen Sie in der dhcpd.leases-Datei nach dem letzten Eintrag mit der sysid Ihrer Appliance im Feld „uid“ oder „client-hostname“. Stellen Sie sicher, dass der Bindungsstatus in diesem Eintrag aktiv ist. Wenn der Bindungsstatus nicht aktiv, sondern frei ist, ist die IP-Adresse noch nicht mit der Appliance verknüpft.
Sie können diese Adresse verwenden, um eine Verbindung zur Appliance herzustellen und die anfänglichen Einstellungen remote zu konfigurieren. Sie können beispielsweise die IP-Adresse, die Subnetzmaske und die Gateway-Einstellungen ändern, die vom DHCP-Server abgerufen wurden. Nach Abschluss der Erstkonfiguration können Sie die DHCP-IP-Adresse manuell an den Serverpool zurückgeben. Alternativ gibt ein Neustart der Appliance die DHCP-IP-Adresse automatisch an den Serverpool zurück.
Sie können die der Appliance zugewiesene SNIP-Adresse über die NetScaler-Konsole oder vom DHCP-Server ermitteln.
SNIP-Adresse über die NetScaler-Konsole ermitteln
Geben Sie an der Konsolenaufforderung Folgendes ein:
sh dhcpParams
DHCP Client on next reboot is ON
DHCP Client Current State: Active
DHCP Client Default route save: OFF
DHCP acquired IP:192.168.2.127
DHCP acquired Netmask:255.255.255.0
DHCP acquired Gateway:192.168.2.1
Done
<!--NeedCopy-->
SNIP-Adresse vom DHCP-Server ermitteln
Suchen Sie in der dhcpd.leases-Datei nach dem letzten Eintrag mit der sysid Ihrer Appliance im Feld „uid“ oder „client-hostname“.
Beispiel:
Der folgende Eintrag in der dhcpd.leases-Datei eines DHCP-Servers überprüft den Bindungsstatus des Geräts, dessen sysid 45eae1a8157e89b9314f ist.
lease 192.168.2.127 {
  starts 3 2013/08/19 00:40:37;
  ends 3 2013/08/19 06:40:37;
  cltt 3 2013/08/19 00:40:37;
  binding state active;
  next binding state free;
  hardware ethernet 00:d0:68:11:f4:d6;
  uid "45eae1a8157e89b9314f";
  client-hostname "45eae1a8157e89b9314f";
<!--NeedCopy-->
Im vorhergehenden Beispiel ist der Bindungsstatus AKTIV und die dem Gerät zugewiesene IP-Adresse ist 192.168.2.127.
Die folgende Tabelle beschreibt DHCP-bezogene CLI-Befehle, die Sie möglicherweise beim Konfigurieren eines neuen NetScaler-Geräts verwenden möchten.
Tabelle 2. NetScaler CLI-Befehle zur Verwendung von DHCP mit einem neuen NetScaler-Gerät
| Aufgabe | Geben Sie an der Eingabeaufforderung Folgendes ein |
|---|---|
| Um die von DHCP abgerufenen Details wie IP-Adresse, Subnetzmaske und Gateway auf dem Gerät zu überprüfen |
|
| Um die DHCP-IP-Adresse freizugeben und sie nach Abschluss der NetScaler-Konfiguration an den IP-Adresspool auf dem DHCP-Server zurückzugeben |
|
Verwenden von DHCP, wenn eine Konfigurationsdatei vorhanden ist
Wenn Sie ein NetScaler-Gerät in ein anderes Subnetz verschieben müssen, können Sie DHCP verwenden, um auf ein Gerät zuzugreifen, das bereits eine Konfigurationsdatei besitzt. Bevor Sie das Gerät verschieben, aktivieren Sie dessen DHCP-Client und speichern Sie die Konfiguration. Wenn das Gerät neu startet, fragt es automatisch den DHCP-Server nach einer IP-Adresse ab. Aktivieren Sie den DHCP-Client und speichern Sie die Konfiguration, bevor Sie das Gerät herunterfahren. Wenn Sie dies nicht aktiviert haben, müssen Sie sich über die Konsole mit dem Gerät verbinden und den DHCP-Client dynamisch auf dem Gerät ausführen. Der DHCP-Server stellt eine IP-Adresse, ein Gateway und eine Subnetzmaske bereit. Sie können die IP-Adresse verwenden, um auf das Gerät zuzugreifen und die anderen Einstellungen remote zu konfigurieren.
Wenn der DHCP-Client in der Konfigurationsdatei aktiviert ist, deaktivieren Sie ihn und speichern Sie dann die Konfigurationsdatei. Wenn der DHCP-Client aktiviert ist, fragt das Gerät beim Neustart erneut den DHCP-Server nach einer IP-Adresse ab.
Die CLI-Befehle, die jeder Aufgabe zugeordnet sind, sind aufgelistet:
-
Um den DHCP-Client dynamisch auszuführen, um eine IP-Adresse vom DHCP-Server abzurufen
set dhcpParams dhcpClient on -
So konfigurieren Sie den DHCP-Client, dass er beim Neustart der Appliance ausgeführt wird
set dhcpParams dhcpClient onsave config -
So verhindern Sie, dass der DHCP-Client beim Neustart der Appliance ausgeführt wird
set dhcpParams dhcpClient offsave configHinweis: Dieser Befehl ist nur erforderlich, wenn die Einstellung EIN gespeichert wurde.
-
So speichern Sie die über DHCP bezogene Route, damit sie beim Neustart der Appliance verfügbar ist
> set dhcpParams -dhcpclient on -saveroute on> save config -
So verhindern Sie das Speichern der über DHCP bezogenen Route (Standardverhalten)
set dhcpParams -dhcpclient on -saveroute offsave configHinweis: Dieser Befehl ist nur erforderlich, wenn die Einstellung EIN gespeichert wurde.
Zugriff auf eine NetScaler Appliance mithilfe von SSH-Schlüsseln und ohne Passwort
Wenn Sie viele NetScaler Appliances verwalten, kann das Speichern und Nachschlagen von Passwörtern für die Anmeldung an einzelnen Appliances umständlich sein. Um die Aufforderung zur Eingabe von Passwörtern zu vermeiden, können Sie auf jeder Appliance einen sicheren Shell-Zugriff mit Public-Key-Verschlüsselung einrichten.
NetScaler-Funktionen können auch eine SSH-Schlüssel-basierte Authentifizierung für die interne Kommunikation verwenden, wenn der interne Benutzer deaktiviert ist (mithilfe des Befehls set ns param -internaluserlogin disabled). In solchen Fällen muss der Schlüsselname als ns_comm_key festgelegt werden.
Um den Zugriff mithilfe von SSH-Schlüsseln einzurichten, müssen Sie das Public-Private-Schlüsselpaar auf einem Client generieren und den öffentlichen Schlüssel auf die Remote-NetScaler-Appliance kopieren.
Generieren Sie die Schlüssel und stellen Sie eine Verbindung zu einer Remote-NetScaler-Appliance mithilfe von SSH-Schlüsseln her
-
Auf einem Client (Linux-Client oder NetScaler) wechseln Sie das Verzeichnis zu
/root/.ssh.cd /root/.ssh -
Generieren Sie das Public-Private-Schlüsselpaar.
ssh-keygen -t <key_type> -f <optional_key_file_name>Beispiel:
Um einen RSA-Schlüssel mit Standarddateinamen zu erstellen.
ssh-keygen -t rsa -
Drücken Sie die EINGABETASTE, wenn Sie nach einem Dateinamen für das Schlüsselpaar gefragt werden.
Hinweis:
- Wenn Sie den Standarddateinamen für das Schlüsselpaar aktualisieren, verwenden Sie den neuen Namen anstelle des Standardnamens im weiteren Verlauf dieses Verfahrens.
- Wenn Sie die interne Benutzeranmeldung deaktivieren möchten, verwenden Sie „ns_comm_key“ als Dateinamen für das Public-Private-Schlüsselpaar.
-
Drücken Sie zweimal die EINGABETASTE, wenn Sie zur Eingabe einer Passphrase aufgefordert werden.
Hinweis: Wenn der Client eine NetScaler Appliance ist, verschieben Sie die private Schlüsseldatei an einen persistenten Speicherort, wie z. B. die Unterverzeichnisse der Verzeichnisse /flash und /var.
-
Melden Sie sich von dem Client aus mithilfe von FTP bei der Remote-NetScaler-Appliance an und führen Sie Folgendes aus:
-
Wechseln Sie das Verzeichnis zu /nsconfig/ssh. Geben Sie an der Eingabeaufforderung Folgendes ein:
cd /nsconfig/ssh -
Verwenden Sie den Binärübertragungsmodus, um den öffentlichen Schlüssel in dieses Verzeichnis zu kopieren.
binput id_rsa.pub
-
-
Öffnen Sie eine Verbindung zur Remote-NetScaler-Appliance mithilfe eines SSH-Clients, z. B. PuTTY, und führen Sie Folgendes aus:
-
Melden Sie sich mit den Administratoranmeldeinformationen bei der Remote-Appliance an.</span>
-
Wechseln Sie zur NetScaler-Shell.
shell -
Wechseln Sie an der Shell-Eingabeaufforderung das Verzeichnis zu /nsconfig/ssh.
root@ns# cd /nsconfig/ssh -
Fügen Sie den öffentlichen Schlüssel an die Datei authorized_keys an. Geben Sie an der Shell-Eingabeaufforderung Folgendes ein:</span>
root@ns# cat id_rsa.pub >> authorized_keysHinweis: Wenn die Datei authorized_keys auf dem Gerät nicht vorhanden ist, müssen Sie die Datei zuerst erstellen und dann den Inhalt anhängen.
-
Ändern Sie die Berechtigung der Verzeichnisse
/flash,nsconfigundsshauf 755.root@ns# chmod 755 /flashroot@ns# chmod 755 /flash/nsconfigroot@ns# chmod 755 /flash/nsconfig/ssh -
Ändern Sie die Berechtigung der Datei authorized_keys auf 744.
root@ns# chmod 744 authorized_keys -
Entfernen Sie optional den öffentlichen Schlüssel.
root@ns# rm id_rsa.pub
-
-
Vergewissern Sie sich auf dem Client, dass Sie sich über SSH mit dem Remote-NetScaler-Gerät verbinden können, ohne das Kennwort einzugeben.
Wenn der Standarddateiname für das Public-Private-Schlüsselpaar verwendet wird.
ssh <user_name>@<CitrixADCIPAddress>Wenn “ns_comm_key” (wenn der interne Benutzer deaktiviert ist) für das Public-Private-Schlüsselpaar verwendet wird.
ssh –i /nsconfig/ssh/ns_comm_key <user_name>@<CitrixADCIPAddress>Wenn ein anderer Name für das Public-Private-Schlüsselpaar verwendet wird.
ssh –i <path_to_client_private_key> <user_name>@<CitrixADCIPAddress>
Administratorkennwort ändern
Das Standardbenutzerkonto ist das Administratorkonto, das vollständigen Zugriff auf alle Funktionen der NetScaler Appliance bietet. Um die Sicherheit zu gewährleisten, sollte das Administratorkonto nur bei Bedarf verwendet werden. Nur Personen, deren Aufgaben vollen Zugriff erfordern, sollten das Kennwort für das Administratorkonto kennen.
Hinweis: Citrix® empfiehlt, das Administratorkennwort häufig zu ändern.
Administratorkennwort über die GUI ändern
- Melden Sie sich mit den Administratoranmeldeinformationen bei der Appliance an.
- Navigieren Sie zu System > Benutzerverwaltung > Benutzer.
- Klicken Sie im Bereich Benutzer auf das Standardbenutzerkonto und dann auf Kennwort ändern.
- Geben Sie im Dialogfeld Kennwort ändern unter Kennwort und Kennwort bestätigen das Kennwort Ihrer Wahl ein.
- Klicken Sie auf OK.
Administratorkennwort über die CLI ändern
Geben Sie an der Eingabeaufforderung Folgendes ein:
set system user <userName> -password
<!--NeedCopy-->
Beispiel:
set system user nsroot -password
Enter password: *****
Confirm password: *****
Done
<!--NeedCopy-->