初期構成
注:
このセクションは、MPX 9200およびMPX 17000プラットフォームには適用されません。MPX 9200プラットフォーム固有の情報については、「NetScaler MPX 9200」を参照してください。MPX 17000プラットフォーム固有の情報については、「NetScaler MPX 17000」を参照してください。
アプライアンスをラックに設置したら、初期構成を実行する準備が整います。初期構成が完了したら、使用する機能の特定の構成ガイドを参照してください。
初期構成は、多機能NetScaler、NetScaler Gateway、および専用のNetScaler Web App Firewallアプライアンスで同じです。アプライアンスの初期構成には、次のいずれかのインターフェイスを使用できます。
- 初回使用ウィザード: Webブラウザを使用してアプライアンスに接続すると、まだ指定されていない場合は、ネットワーク構成とライセンス情報の入力を求められます。
- LCDキーパッド: ネットワーク設定を指定できますが、ライセンスをアップロードするには別のインターフェイスを使用する必要があります。
- シリアルコンソール: シリアルコンソールに接続した後、NetScalerコマンドラインを使用してネットワーク設定を指定し、ライセンスをアップロードできます。
- 動的ホスト構成プロトコル (DHCP): リモートネットワークからアプライアンスを構成するには、DHCPを使用して、各新しいアプライアンスにIPアドレスを割り当て、そのIPアドレスでリモート構成のためにアプライアンスにアクセスできるようにします。また、DHCPを使用して複数のNetScalerアプライアンスをインストールし、コンソールポートを使用せずに構成することもできます。
初期構成では、デフォルトのパスワードを管理者ユーザー名とパスワードの両方として使用します。その後のアクセスでは、初期構成中に割り当てられたパスワードを使用します。
アプライアンスの初期構成を完了した後、アプライアンスへのセキュアなアクセスを構成できます。その結果、ログオン時にパスワードを求められることはなくなります。この構成は、多くのパスワードを管理する必要がある環境で特に役立ちます。
初回セットアップウィザードの使用
NetScalerアプライアンス(またはNetScaler仮想アプライアンス)を初めて構成するには、アプライアンスと同じネットワーク上に構成された管理用コンピュータが必要です。
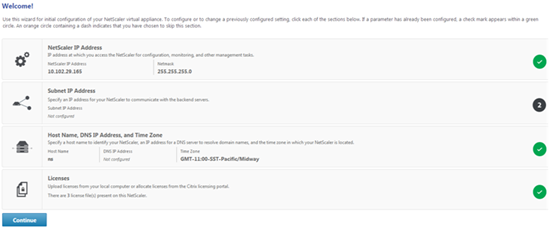
NetScaler IP (NSIP) アドレスをNetScalerアプライアンスの管理IPアドレスとして割り当てます。このアドレスで、構成、監視、およびその他の管理タスクのためにアプライアンスにアクセスします。バックエンドサーバーと通信するために、NetScalerにサブネットIP (SNIP) アドレスを割り当てます。アプライアンスを識別するためのホスト名、ドメイン名を解決するためのDNSサーバーのIPアドレス、およびアプライアンスが配置されているタイムゾーンを指定します。
次のいずれかの条件が満たされると、ウィザードが自動的に表示されます。
- アプライアンスはデフォルトのIPアドレスで構成されています。
- サブネットIPアドレスは構成されていません。
- ライセンスはアプライアンスに存在しません。
アプライアンスの初回構成を実行する
-
Webブラウザで、次のように入力します。
http://192.168.100.1
<!--NeedCopy-->
注: NetScalerソフトウェアは、このデフォルトのIPアドレスで事前構成されています。 NSIPアドレスをすでに割り当てている場合は、そのアドレスをWebブラウザに入力します。
-
ユーザー名に
nsrootと入力します。パスワードに、以前のデフォルトパスワードが機能しない場合は、アプライアンスのシリアル番号を入力してみてください。シリアル番号のバーコードはアプライアンスの背面にあります。Citrixでは、初回ログオン後にパスワードを変更することをお勧めします。パスワードの変更については、「管理パスワードの変更」を参照してください。次の画面が表示されます。
-
設定を構成または以前に構成した設定を変更するには、各セクション内をクリックします。完了したら、続行をクリックします。
-
プロンプトが表示されたら、再起動を選択します。
LCDキーパッドの使用
アプライアンスを初めてインストールするときは、アプライアンスの前面パネルにあるLCDキーパッドを使用して初期設定を構成できます。キーパッドは、これらのアプライアンスの前面パネルにもあるLCDディスプレイモジュールと対話します。
注: LCDキーパッドは、デフォルト構成の新しいアプライアンスの初期構成に使用できます。構成ファイル (ns.conf) には、次のコマンドとデフォルト値が含まれている必要があります。
set ns config -IPAddress 192.168.100.1 -netmask 255.255.0.0
<!--NeedCopy-->
各キーの機能については、次の表で説明します。
表 1. LCDキーの機能
| キー | 機能 |
|---|---|
| < | カーソルを1桁左に移動します。 |
|
|
カーソルを1桁右に移動します。 |
| カーソルの下の桁をインクリメントします。 | |
| v | カーソルの下の桁をデクリメントします。 |
| . | 情報が処理されるか、値が変更されていない場合は設定が終了します。このキーはENTERキーとも呼ばれます。 |
LCDキーパッドを使用して初期設定を行うには、「<」キーを押します。
サブネットマスク、NetScaler IPアドレス (NSIP)、およびゲートウェイをそれぞれこの順序で入力するよう求められます。サブネットマスクは、NSIPとデフォルトゲートウェイIPアドレスの両方に関連付けられています。NSIPはNetScalerアプライアンスのIPv4アドレスです。デフォルトゲートウェイは、アプライアンスがルーティングできない外部IPトラフィックを処理するルーターのIPv4アドレスです。NSIPアドレスとデフォルトゲートウェイは同じサブネット上にある必要があります。
255.255.255.224などの有効なサブネットマスク値を入力すると、IPアドレスの入力を求められます。同様に、有効なIPアドレス値を入力すると、ゲートウェイアドレスの入力を求められます。入力した値が無効な場合、次のエラーメッセージが3秒間表示されます。ここで、xxx.xxx.xxx.xxxは入力したIPアドレスであり、その後に値を再入力する要求が続きます。
Invalid addr!
xxx.xxx.xxx.xxx
<!--NeedCopy-->
数字を変更せずにENTER(.)キーを押すと、ソフトウェアはそれをユーザーの終了要求として解釈します。次のメッセージが3秒間表示されます。
Exiting menu...
xxx.xxx.xxx.xxx
<!--NeedCopy-->
入力されたすべての値が有効な場合、ENTERキーを押すと、次のメッセージが表示されます。
Values accepted,
Rebooting...
<!--NeedCopy-->
サブネットマスク、NSIP、およびゲートウェイの値は設定ファイルに保存されます。
注:
高可用性(HA)ペアの展開については、高可用性を参照してください。
NetScalerシリアルコンソールの使用
アプライアンスを初めてインストールするときは、シリアルコンソールを使用して初期設定を構成できます。シリアルコンソールを使用すると、システムIPアドレスの変更、サブネットまたはマップされたIPアドレスの作成、高度なネットワーク設定の構成、およびタイムゾーンの変更が可能です。
注: アプライアンスのシリアルコンソールポートを見つけるには、お使いのアプライアンスの前面パネルの図を参照してください。
シリアルコンソールを使用して初期設定を構成する
- コンソールケーブルをアプライアンスに接続します。詳細については、「ハードウェアのインストール」の「コンソールケーブルの接続」を参照してください。
-
コンピュータで任意のvt100ターミナルエミュレーションプログラムを実行し、アプライアンスに接続して、次の設定を構成します: 9600ボー、8データビット、1ストップビット、パリティ、フロー制御はNONEに設定。
-
ENTERキーを押します。ターミナル画面にログオンプロンプトが表示されます。
注: 使用しているターミナルプログラムによっては、ENTERキーを2、3回押す必要がある場合があります。
-
管理者資格情報を使用してアプライアンスにログオンします。ユーザー名に
nsrootと入力します。パスワードに、以前のデフォルトパスワードが機能しない場合は、アプライアンスのシリアル番号を入力してみてください。シリアル番号のバーコードはアプライアンスの背面にあります。Citrixは、最初のログオン後にパスワードを変更することを推奨します。パスワードの変更については、管理者パスワードの変更を参照してください。 -
プロンプトで、
config nsと入力してNetScaler構成スクリプトを実行します。 -
アプライアンスの初期設定を完了するには、プロンプトに従ってください。
注: 攻撃者がアプライアンスにパケットを送信する機能を侵害するのを防ぐため、組織のLAN上のルーティング不可能なIPアドレスをアプライアンスのIPアドレスとして選択してください。
手順5と6は、以下のコマンドに置き換えることができます。NetScalerコマンドプロンプトで、次のように入力します。
set ns config -ipaddress<IPAddress> -netmask<subnetMask>
add ns ip<IPAddress> <subnetMask> -type<type>
add route<network> <netmask> <gateway>
set system user <userName> -password
save ns config
reboot
<!--NeedCopy-->
例:
set ns config -ipaddress 10.102.29.60 -netmask 255.255.255.0
add ns ip 10.102.29.61 255.255.255.0 -type snip
add route 0.0.0.0 0.0.0.0 10.102.29.1
set system user nsroot -password
Enter password: *****
Confirm password: *****
save ns config
reboot
<!--NeedCopy-->
これで、アプライアンスの初期設定が完了しました。
初期アクセスにDHCPを使用する
注: 「NetScalerアプライアンス」と「アプライアンス」という用語は、同じ意味で使用されます。
NetScalerアプライアンスの初期設定では、Dynamic Host Configuration Protocol (DHCP) を使用することで、コンソールへの依存をなくすことができます。DHCPは、アプライアンスにリモートでアクセスして設定できるサブネットIP (SNIP) アドレスを提供します。例えば、アプライアンスを別のサブネットに移動したい場合など、初期設定後にもDHCPを使用できます。
DHCPを使用するには、まずDHCPサーバーでアプライアンスのベンダークラス識別子を指定する必要があります。オプションで、NetScalerアプライアンスがIPアドレスを取得できるIPアドレスのプールを指定することもできます。プールが指定されていない場合、アドレスは一般的なプールから取得されます。
新しいNetScalerアプライアンスには構成ファイルがありません。構成ファイルのないアプライアンスをネットワークに接続すると、そのDHCPクライアントは自動的にDHCPサーバーにIPアドレスを要求します。DHCPサーバーでアプライアンスのベンダークラス識別子を指定している場合、サーバーはアドレスを返します。以前に構成されたアプライアンスでDHCPクライアントを有効にすることもできます。
前提条件
DHCPを使用するには、次のことを行う必要があります。
-
アプライアンスの背面パネルにあるシリアル番号ステッカーに記載されているシステムID (
sysid) をメモします。古いアプライアンスでは、システムIDが利用できない場合があります。この場合、システムIDの代わりにMACアドレスを使用してください。 -
DHCPサーバーをセットアップし、アプライアンスのベンダークラス識別子で構成します。
NetScalerアプライアンス用のLinux/UNIX DHCPサーバーを構成する
-
サーバーのdhcpd.confファイルに以下の構成を追加して、NetScalerアプライアンスのベンダー分類子として
citrix-NSを指定します。サブクラス宣言はサブネット宣言内に記述する必要があります。option space auto; option auto.key code 1 = text; class "citrix-1" { match option vendor-class-identifier; } subclass "citrix-1" "citrix-NS"{ vendor-option-space auto; option auto.key "citrix-NS"; <!--NeedCopy-->注:
dhcpd.confファイルの場所は、Linux/UNIXベースのオペレーティングシステムのバージョンや種類によって異なる場合があります。たとえば、FreeBSD 6.3では、ファイルは
/etcフォルダーにあります。場所については、DHCPサーバーのdhcpd manpageを参照してください。 -
NetScalerアプライアンスに一般的なプールからのIPアドレスを使用させたくない場合は、アプライアンス用のアドレスプールを指定します。このプール宣言をサブネット宣言内に含めます。たとえば、dhcpd.confファイルに以下の構成を追加すると、192.168.2.120から192.168.2.127までのIPアドレスのプールが指定されます。
pool { allow members of "citrix-1"; range 192.168.2.120 192.168.2.127; option subnet-mask 255.255.255.0; } <!--NeedCopy--> -
構成ファイルへの変更を反映させるには、DHCPプロセスを終了して再起動します。シェルプロンプトで、次のように入力します。
killall dhcpd
dhcpd&
<!--NeedCopy-->
DHCP構成の例 (dhcpd.conf)
option space auto;
option auto.key code 1 = text;

class "citrix-1" {
      match option vendor-class-identifier;
}

subnet 192.168.2.0 netmask 255.255.255.0 {
option routers10.217.242.1;
option domain-name"jeffbr.local";
option domain-name-servers8.8.8.8;
default-lease-time 21600;
max-lease-time 43200;
subclass "citrix-1" "citrix-NS" {
vendor-option-space auto;
option auto.key "citrix-NS";
}
pool {
allow members of "citrix-1";
range 192.168.2.120 192.168.2.127;
option subnet-mask 255.255.255.0;
}
}
<!--NeedCopy-->
NetScalerアプライアンス用のWindows DHCPサーバーを構成する
-
サーバーマネージャーを開き、DHCPサービスが実行されていることを確認します。
-
DHCPマネージャーを開き、DHCPをクリックしてIPv4を選択します。
-
ベンダー分類を
..citrix-Nsとして構成するには、IPv4を右クリックしてベンダー分類の定義を選択します。表示名、説明、およびASCII値または16進値01 09 63 69 74 72 69 78 2d 4e 53として..citrix-NSを指定して、新しいクラスを追加します。OKをクリックします。 -
IP範囲、サブネットワーク、DNSサーバー、WINサーバー、デフォルトゲートウェイ、および除外されたIPアドレス範囲を構成するためのスコープを作成します。スコープを作成するには、IPv4リストでスコープオプションを右クリックし、名前と説明を入力します。次へをクリックします。
-
スコープオプションをクリックし、
043 Vendor specific infoを追加してASCII値..citrix-NSまたは16進値01 09 63 69 74 72 69 78 2d 4e 53を追加します。 -
サーバーにバインドされているインターフェイスIPアドレスに対応するIPアドレス範囲とサブネットマスクを指定します。次へをクリックします。
-
IPアドレスを除外するには、除外と遅延の追加で追加します。次へをクリックします。
-
リース期間を追加し、次へをクリックします。
-
はい、今すぐこれらのオプションを構成しますを選択し、次へをクリックします。
-
必要に応じて、デフォルトゲートウェイを指定し、次へをクリックします。
-
必要に応じて、ドメイン名とDNSサーバーを指定し、次へをクリックします。
-
必要に応じて、WINSサーバーを指定し、次へをクリックします。
-
はい、今すぐこのスコープをアクティブ化しますを選択してスコープをアクティブ化し、次へをクリックします。
-
完了をクリックします。構成されたスコープは、IPv4タブで表示できます。
リモートコンピューターからのNetScaler初期構成の実装
新しいNetScalerアプライアンスが起動すると、自動的にDHCPサーバーにIPアドレスをポーリングし、DHCPサーバーにそのsysidを提供します。この動作は、構成ファイルを持たないすべてのアプライアンスにも当てはまります。DHCPサーバーは、そのプールから1つのIPアドレスを選択し、それをサブネットIP(SNIP)アドレスとしてアプライアンスに割り当てます。DHCPサーバーは、アプライアンスのsysidと、アプライアンスに割り当てるIPアドレスをサーバーのdhcpd.leasesファイルに含めます。アプライアンスのIPアドレスを見つけるには、dhcpd.leasesファイルで、uidまたはclient-hostnameフィールドにアプライアンスのsysidが含まれる最後のエントリを探します。このエントリのバインディング状態がアクティブであることを確認します。バインディング状態がアクティブではなくfreeの場合、IPアドレスはまだアプライアンスに関連付けられていません。
このアドレスを使用してアプライアンスに接続し、初期設定をリモートで構成できます。たとえば、DHCPサーバーから取得したIPアドレス、サブネットマスク、およびゲートウェイ設定を変更できます。初期構成が完了したら、DHCP IPアドレスを手動でサーバープールに戻すことができます。または、アプライアンスを再起動すると、DHCP IPアドレスが自動的にサーバープールに解放されます。
アプライアンスに割り当てられたSNIPアドレスは、NetScalerコンソールまたはDHCPサーバーから確認できます。
NetScalerコンソールからSNIPアドレスを見つける
コンソールプロンプトで、次のように入力します。
sh dhcpParams
DHCP Client on next reboot is ON
DHCP Client Current State: Active
DHCP Client Default route save: OFF
DHCP acquired IP:192.168.2.127
DHCP acquired Netmask:255.255.255.0
DHCP acquired Gateway:192.168.2.1
Done
<!--NeedCopy-->
DHCPサーバーからSNIPアドレスを見つける
dhcpd.leasesファイルで、uidまたはclient-hostnameフィールドにアプライアンスのsysidが含まれる最後のエントリを探します。
例:
DHCPサーバーのdhcpd.leasesファイルにある次のエントリは、sysidが45eae1a8157e89b9314fであるアプライアンスのバインディング状態を検証します。
lease 192.168.2.127 {
  starts 3 2013/08/19 00:40:37;
  ends 3 2013/08/19 06:40:37;
  cltt 3 2013/08/19 00:40:37;
  binding state active;
  next binding state free;
  hardware ethernet 00:d0:68:11:f4:d6;
  uid "45eae1a8157e89b9314f";
  client-hostname "45eae1a8157e89b9314f";
<!--NeedCopy-->
上記の例では、バインディング状態はACTIVEであり、アプライアンスに割り当てられたIPアドレスは192.168.2.127です。
次の表は、新しいNetScalerアプライアンスを構成する際に使用する可能性のあるDHCP関連のCLIコマンドについて説明しています。
表2. 新しいNetScalerアプライアンスでDHCPを使用するためのNetScaler CLIコマンド
| タスク | コマンドプロンプトで、次のように入力します。 |
|---|---|
| アプライアンス上のIPアドレス、サブネットマスク、ゲートウェイなど、DHCPで取得した詳細を確認するには |
|
| NetScalerの構成が完了したときに、DHCP IPアドレスを解放し、DHCPサーバー上のIPアドレスプールに戻すには |
|
構成ファイルが存在する場合のDHCPの使用
NetScalerアプライアンスを別のサブネットに移動する必要がある場合は、DHCPを使用して、すでに構成ファイルを持つアプライアンスにアクセスできます。アプライアンスを移動する前に、DHCPクライアントを有効にして構成を保存します。その結果、アプライアンスが再起動すると、DHCPサーバーにIPアドレスを自動的にポーリングします。アプライアンスをシャットダウンする前に、DHCPクライアントを有効にして構成を保存します。有効にしなかった場合は、コンソールを介してアプライアンスに接続し、アプライアンスでDHCPクライアントを動的に実行する必要があります。DHCPサーバーは、IPアドレス、ゲートウェイ、およびサブネットマスクを提供します。IPアドレスを使用してアプライアンスにアクセスし、他の設定をリモートで構成できます。
構成ファイルでDHCPクライアントが有効になっている場合は、それを無効にしてから構成ファイルを保存します。DHCPクライアントが有効になっている場合、アプライアンスは再起動時にDHCPサーバーにIPアドレスを再度ポーリングします。
各タスクに関連付けられたCLIコマンドは次のとおりです。
-
DHCPサーバーからIPアドレスを取得するためにDHCPクライアントを動的に実行するには
set dhcpParams dhcpClient on -
アプライアンスの再起動時にDHCPクライアントが実行されるように設定するには
set dhcpParams dhcpClient onsave config -
アプライアンスの再起動時にDHCPクライアントが実行されないようにするには
set dhcpParams dhcpClient offsave config注: このコマンドは、ON設定が保存されている場合にのみ必要です。
-
アプライアンスの再起動時に利用できるように、DHCPで取得したルートを保存するには
> set dhcpParams -dhcpclient on -saveroute on> save config -
DHCPで取得したルートの保存を防止するには(デフォルトの動作)
set dhcpParams -dhcpclient on -saveroute offsave config注: このコマンドは、ON設定が保存されている場合にのみ必要です。
SSHキーとパスワードなしでNetScalerアプライアンスにアクセスする
多数のNetScalerアプライアンスを管理している場合、個々のアプライアンスにログオンするためのパスワードを保存したり検索したりするのは面倒な場合があります。パスワードの入力を求められないようにするには、各アプライアンスで公開鍵暗号化を使用してセキュアシェルアクセスを設定できます。
NetScaler機能は、内部ユーザーが無効になっている場合(set ns param -internaluserlogin disabled コマンドを使用して)、内部通信にSSHキーベースの認証を使用することもできます。そのような場合、キー名は ns_comm_key として設定する必要があります。
SSHキーを使用してアクセスを設定するには、クライアントで公開鍵と秘密鍵のペアを生成し、公開鍵をリモートのNetScalerアプライアンスにコピーする必要があります。
SSHキーを使用してキーを生成し、リモートのNetScalerアプライアンスに接続する
-
クライアント(LinuxクライアントまたはNetScaler)で、ディレクトリを
/root/.sshに変更します。cd /root/.ssh -
公開鍵と秘密鍵のペアを生成します。
ssh-keygen -t <key_type> -f <optional_key_file_name>例:
デフォルトのファイル名でRSAキーを作成するには。
ssh-keygen -t rsa -
キーペアのファイル名を求められたら、ENTERを押します。
注:
- キーペアのデフォルトのファイル名を更新した場合、この手順の残りの部分ではデフォルト名の代わりに新しい名前を使用してください。
- 内部ユーザーログインを無効にする場合は、公開鍵と秘密鍵のペアのファイル名として「ns_comm_key」を使用します。
-
パスフレーズの入力を求められたら、ENTERキーを2回押します。
注: クライアントがNetScalerアプライアンスである場合、秘密鍵ファイルを/flashおよび/varディレクトリのサブディレクトリなどの永続的な場所に移動します。
-
FTPを使用してクライアントからリモートNetScalerアプライアンスにログオンし、次の操作を実行します。
-
ディレクトリを/nsconfig/sshに変更します。プロンプトで、次のように入力します。
cd /nsconfig/ssh -
バイナリ転送モードを使用して、公開鍵をこのディレクトリにコピーします。
binput id_rsa.pub
-
-
PuTTYなどのSSHクライアントを使用してリモートNetScalerアプライアンスへの接続を開き、次の操作を実行します。
-
管理者資格情報を使用してリモートアプライアンスにログオンします。</span>
-
NetScalerシェルに移動します。
shell -
シェルプロンプトで、ディレクトリを/nsconfig/sshに変更します。
root@ns# cd /nsconfig/ssh -
公開鍵をauthorized_keysファイルに追加します。シェルプロンプトで、次のように入力します。</span>
root@ns# cat id_rsa.pub >> authorized_keys注: アプライアンスに authorized_keys ファイルが存在しない場合は、まずファイルを作成し、その後コンテンツを追加する必要があります。
-
/flash、nsconfig、およびsshディレクトリのパーミッションを 755 に変更します。root@ns# chmod 755 /flashroot@ns# chmod 755 /flash/nsconfigroot@ns# chmod 755 /flash/nsconfig/ssh -
authorized_keys ファイルのパーミッションを 744 に変更します。
root@ns# chmod 744 authorized_keys -
オプションで、公開キーを削除します。
root@ns# rm id_rsa.pub
-
-
クライアントで、パスワードを入力せずに SSH を使用してリモート NetScaler アプライアンスに接続できることを確認します。
公開/秘密キーペアにデフォルトのファイル名を使用している場合。
ssh <user_name>@<CitrixADCIPAddress>公開/秘密キーペアに「ns_comm_key」を使用している場合 (内部ユーザーが無効になっている場合)。
ssh –i /nsconfig/ssh/ns_comm_key <user_name>@<CitrixADCIPAddress>公開/秘密キーペアに他の名前を使用している場合。
ssh –i <path_to_client_private_key> <user_name>@<CitrixADCIPAddress>
管理者パスワードを変更する
デフォルトのユーザーアカウントは管理者アカウントであり、NetScalerアプライアンスのすべての機能への完全なアクセスを提供します。セキュリティを維持するため、管理者アカウントは必要な場合にのみ使用する必要があります。職務上、完全なアクセスが必要な個人だけが管理者アカウントのパスワードを知っている必要があります。
注: Citrix® は、管理者パスワードを頻繁に変更することを推奨しています。
GUI を使用して管理者パスワードを変更する
- 管理者資格情報を使用してアプライアンスにログオンします。
- System > User Administration > Users に移動します。
- Users ペインで、デフォルトのユーザーアカウントをクリックし、Change Password をクリックします。
- Change Password ダイアログボックスの Password と Confirm Password に、任意のパスワードを入力します。
- OK をクリックします。
CLI を使用して管理者パスワードを変更する
コマンドプロンプトで、次のように入力します。
set system user <userName> -password
<!--NeedCopy-->
例:
set system user nsroot -password
Enter password: *****
Confirm password: *****
Done
<!--NeedCopy-->