-
Unterstützt eine NetScaler VPX-Instanz die verschlüsselten Volumes in AWS?
Verschlüsselung und Entschlüsselung erfolgen auf Hypervisor-Ebene und funktionieren daher nahtlos mit jeder Instanz. Weitere Informationen zu den verschlüsselten Volumes finden Sie im folgenden AWS-Dokument:
<https://docs.aws.amazon.com/kms/latest/developerguide/services-ebs.html>
-
Wie kann eine NetScaler VPX-Instanz am besten in AWS bereitgestellt werden?
Sie können eine NetScaler VPX-Instanz in AWS auf eine der folgenden Arten bereitstellen:
-
AWS CloudFormation Template (CFT) im AWS Marketplace
-
NetScaler ADM
-
AWS Quick Starts
-
Citrix® AWS CFTs in GitHub
-
Citrix Terraform-Skripte in GitHub
-
Citrix Ansible Playbooks in GitHub
-
AWS EC2 Start-Workflow
Sie können eine der aufgeführten Optionen basierend auf dem von Ihnen verwendeten Automatisierungstool auswählen.
-
Wie wird eine NetScaler VPX-Instanz in AWS aktualisiert?
Um die NetScaler VPX-Instanz in AWS zu aktualisieren, können Sie die Systemsoftware aktualisieren oder auf ein neues NetScaler VPX Amazon Machine Image (AMI) aktualisieren, indem Sie die Vorgehensweise unter
Upgrade a NetScaler VPX instance on AWS befolgen.
-
Wie lange dauert der HA-Failover für NetScaler VPX in AWS?
-
Welche Art von Support wird für NetScaler VPX Marketplace-Abonnementkunden bereitgestellt, die die technische Support-PIN angeben?
Standardmäßig wird der Dienst „Select for Software“ Kunden bereitgestellt, die die technische Support-PIN angeben.
-
Ja. Wenn es mehrere Anwendungen mit mehreren VIPs gibt, die mehreren EIPs zugeordnet sind, sind mehrere IP-Sets erforderlich. Daher werden beim HA-Failover alle primären VIP-Zuordnungen von EIPs auf sekundäre (neue primäre) VIPs geändert.
-
Warum ist der INC-Modus bei Hochverfügbarkeit über verschiedene Zonenbereitstellungen hinweg aktiviert?
HA-Paare über Verfügbarkeitszonen hinweg befinden sich in verschiedenen Netzwerken. Für die HA-Synchronisierung darf die Netzwerkkonfiguration nicht synchronisiert werden. Dies wird durch die Aktivierung des INC-Modus auf dem HA-Paar erreicht.
-
Kann ein HA-Knoten in einer Verfügbarkeitszone mit Backend-Servern in einer anderen Verfügbarkeitszone kommunizieren, vorausgesetzt, diese Verfügbarkeitszonen befinden sich im selben VPC?
Ja, Subnetze in verschiedenen Verfügbarkeitszonen desselben VPC sind erreichbar, indem eine zusätzliche Route hinzugefügt wird, die über SNIP auf das Backend-Server-Subnetz verweist. Wenn beispielsweise das SNIP-Subnetz des ADC in AZ1 192.168.3.0/24 und das Backend-Server-Subnetz in AZ2 192.168.6.0/24 ist, muss eine Route in der in AZ1 vorhandenen NetScaler-Appliance als 192.168.6.0 255.255.255.0 192.168.3.1 hinzugefügt werden.
-
Ja, beide Konfigurationen können auf demselben HA-Paar angewendet werden.
-
Der sekundäre Knoten kennt die primären NICs und durchsucht alle Routing-Tabellen in einer VPC.
-
Wie groß ist die /var-Partition bei Verwendung des Standard-Images für VPX auf AWS? Wie kann der Festplattenspeicher erhöht werden?
Die Größe der Root-Festplatte ist auf 20 GB begrenzt, um das Festplatten-Image klein zu halten.
Wenn Sie den /var/core/- oder den /var/crash/-Verzeichnisspeicherplatz erhöhen möchten, schließen Sie eine zusätzliche Festplatte an. Um die /var-Größe zu erhöhen, müssen Sie derzeit eine zusätzliche Festplatte anschließen und einen symbolischen Link zu /var erstellen, nachdem Sie die kritischen Inhalte auf die neue Festplatte kopiert haben.
-
Wie viele Paket-Engines werden aktiviert und vCPUs zugewiesen?
Die Paket-Engines (PEs) sind durch die Anzahl der lizenzierten vCPUs begrenzt. Die NetScaler-Daemons sind nicht an eine bestimmte vCPU gebunden und können auf jeder der Nicht-PE-vCPUs ausgeführt werden. Laut AWS ist die C5.9xlarge eine 36-vCPU-Instanz mit 72 GB Arbeitsspeicher. Bei der Pooled-Lizenzierung wird die NetScaler VPX-Instanz mit der maximalen Anzahl von PEs bereitgestellt. In diesem Fall laufen 19 PEs auf den Kernen 1–19. Die ADC-Verwaltungsprozesse laufen jedoch auf den CPUs 20–31.
-
Wie wählt man die richtige AWS-Instanz für ADC aus?
-
Verstehen Sie Ihren Anwendungsfall und Ihre Anforderungen wie Durchsatz, PPS, SSL-Anforderung und durchschnittliche Paketgröße.
-
Wählen Sie das richtige ADC-Angebot und die Lizenzierung, die Ihren Anforderungen entsprechen, wie z. B. VPX-Bandbreitenangebote oder vCPU-basierte Lizenzierung.
-
Wählen Sie basierend auf dem gewählten Angebot die AWS-Instanz aus.
Beispiel:
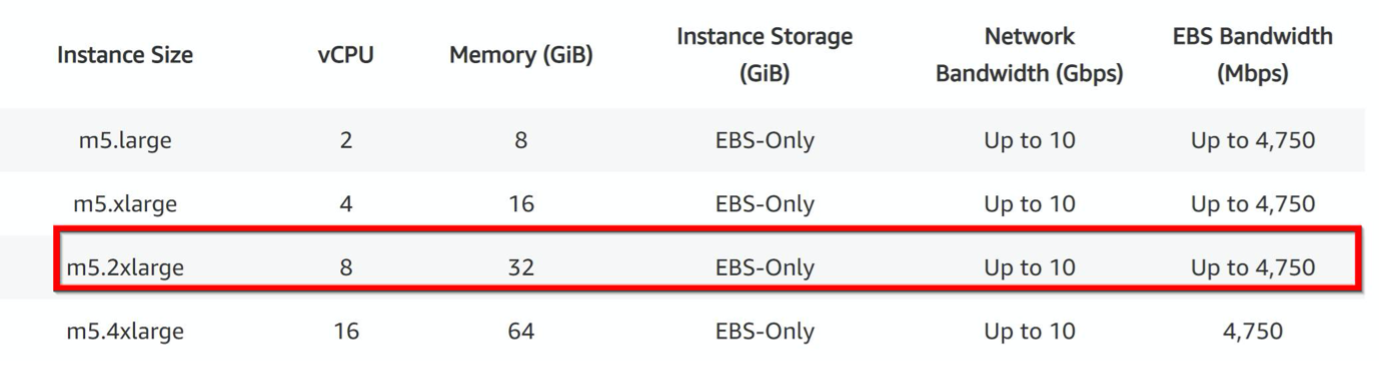
Eine 5-Gbit/s-Lizenz ermöglicht 5 Datenpaket-Engines. Daher beträgt die vCPU-Anforderung 6 (5+1 für die Verwaltung). Eine 6-vCPU-Instanz ist jedoch nicht verfügbar. Eine 8-vCPU-Instanz ist also ausreichend, um diesen Durchsatz zu erreichen, vorausgesetzt, Sie wählen ein Netzwerk, das eine 5-Gbit/s-Bandbreite unterstützt. Sie müssen beispielsweise m5.2xlarge für eine 5-Gbit/s-Bandbreitenlizenz wählen, um die maximale PE-Zuweisung für die 5-Gbit/s-Lizenz zu ermöglichen. Wenn Sie jedoch eine vCPU-Lizenz verwenden, die nicht durch den Durchsatz begrenzt ist, können Sie möglicherweise einen 5-Gbit/s-Durchsatz mit der m5.xlarge-Instanz selbst erzielen.
-
Ist die Bereitstellung mit drei NICs und drei Subnetzen für ADC in AWS obligatorisch?
Die Bereitstellung mit drei NICs und drei Subnetzen ist die empfohlene Bereitstellung, wobei jeweils eine für das Management-, Client- und Servernetzwerk vorgesehen ist. Diese Bereitstellung bietet eine bessere Datenverkehrsisolierung und VPX-Leistung. Zwei NICs und zwei Subnetze sowie eine NIC und ein Subnetz sind die anderen verfügbaren Optionen. Es wird nicht empfohlen, dass mehrere NICs ein Subnetz in AWS gemeinsam nutzen, wie z. B. eine Bereitstellung mit zwei NICs und einem Subnetz. Dieses Szenario kann Netzwerkprobleme wie asymmetrisches Routing verursachen. Weitere Informationen finden Sie unter
Best Practices für die Konfiguration von Netzwerkschnittstellen in AWS.
-
Warum zeigt ein ENA-Treiber in AWS immer eine Verbindungsgeschwindigkeit von 1 Gbit/s (1/1) an, unabhängig von den Netzwerkfunktionen der Instanz?
Die angezeigte Geschwindigkeit eines AWS Elastic Network Adapters (ENA) wird oft als 1 Gbit/s (1/1) angezeigt, unabhängig vom ausgewählten Instanztyp. Dies liegt daran, dass die angezeigte Geschwindigkeit nicht direkt die tatsächliche Netzwerkleistung widerspiegelt. Im Gegensatz zu herkömmlichen Netzwerkschnittstellen können sich ENA-Geschwindigkeiten dynamisch an die Anforderungen und die Arbeitslast der Instanz anpassen. Die wahre Netzwerkleistung wird hauptsächlich durch den Instanztyp und die Größe bestimmt. Daher kann der tatsächliche Netzwerkdurchsatz je nach spezifischem Instanztyp und der aktuellen Netzwerklast erheblich variieren.
