
暗号容量の管理
リリース 12.1 48.13 以降、暗号容量を管理するインターフェイスが変更されました。Management Service は、NetScaler SDX アプライアンス上の SSL 容量を示すために、非対称暗号ユニット (ACU)、対称暗号ユニット (SCU)、および暗号仮想インターフェイスを提供します。以前は、暗号容量は SSL チップ、SSL コア、および SSL 仮想機能の単位で割り当てられていました。レガシー SSL チップが ACU および SCU ユニットにどのように変換されるかについての詳細は、レガシー SSL チップから ACU および SCU への変換テーブル を参照してください。
Management Service GUI を使用して、ACU および SCU 単位で NetScaler VPX インスタンスに暗号容量を割り当てることができます。
次の表は、ACU、SCU、および暗号仮想インスタンスに関する簡単な説明を示しています。
表。ユニット暗号ユニット
| 新しい暗号ユニット | 説明 |
|---|---|
| 非対称暗号ユニット (ACU) | 1 ACU = (RSA) 2 K (2048 ビット鍵サイズ) 復号化の 1 秒あたりの操作数 (ops)。詳細については、ACU から PKE リソースへの変換テーブル を参照してください。 |
| 対称暗号ユニット (SCU) | 1 SCU = AES-128-CBC + SHA256-HMAC @ 1024B の 1 Mbps。この定義は、すべての SDX プラットフォームに適用されます。 |
| 暗号仮想インターフェイス | 仮想機能とも呼ばれる暗号仮想インターフェイスは、SSL ハードウェアの基本単位を表します。これらのインターフェイスが使い果たされると、SSL ハードウェアを VPX インスタンスにさらに割り当てることはできません。暗号仮想インターフェイスは読み取り専用エンティティであり、SDX アプライアンスはこれらのエンティティを自動的に割り当てます。 |
SDX アプライアンスの暗号容量を表示する
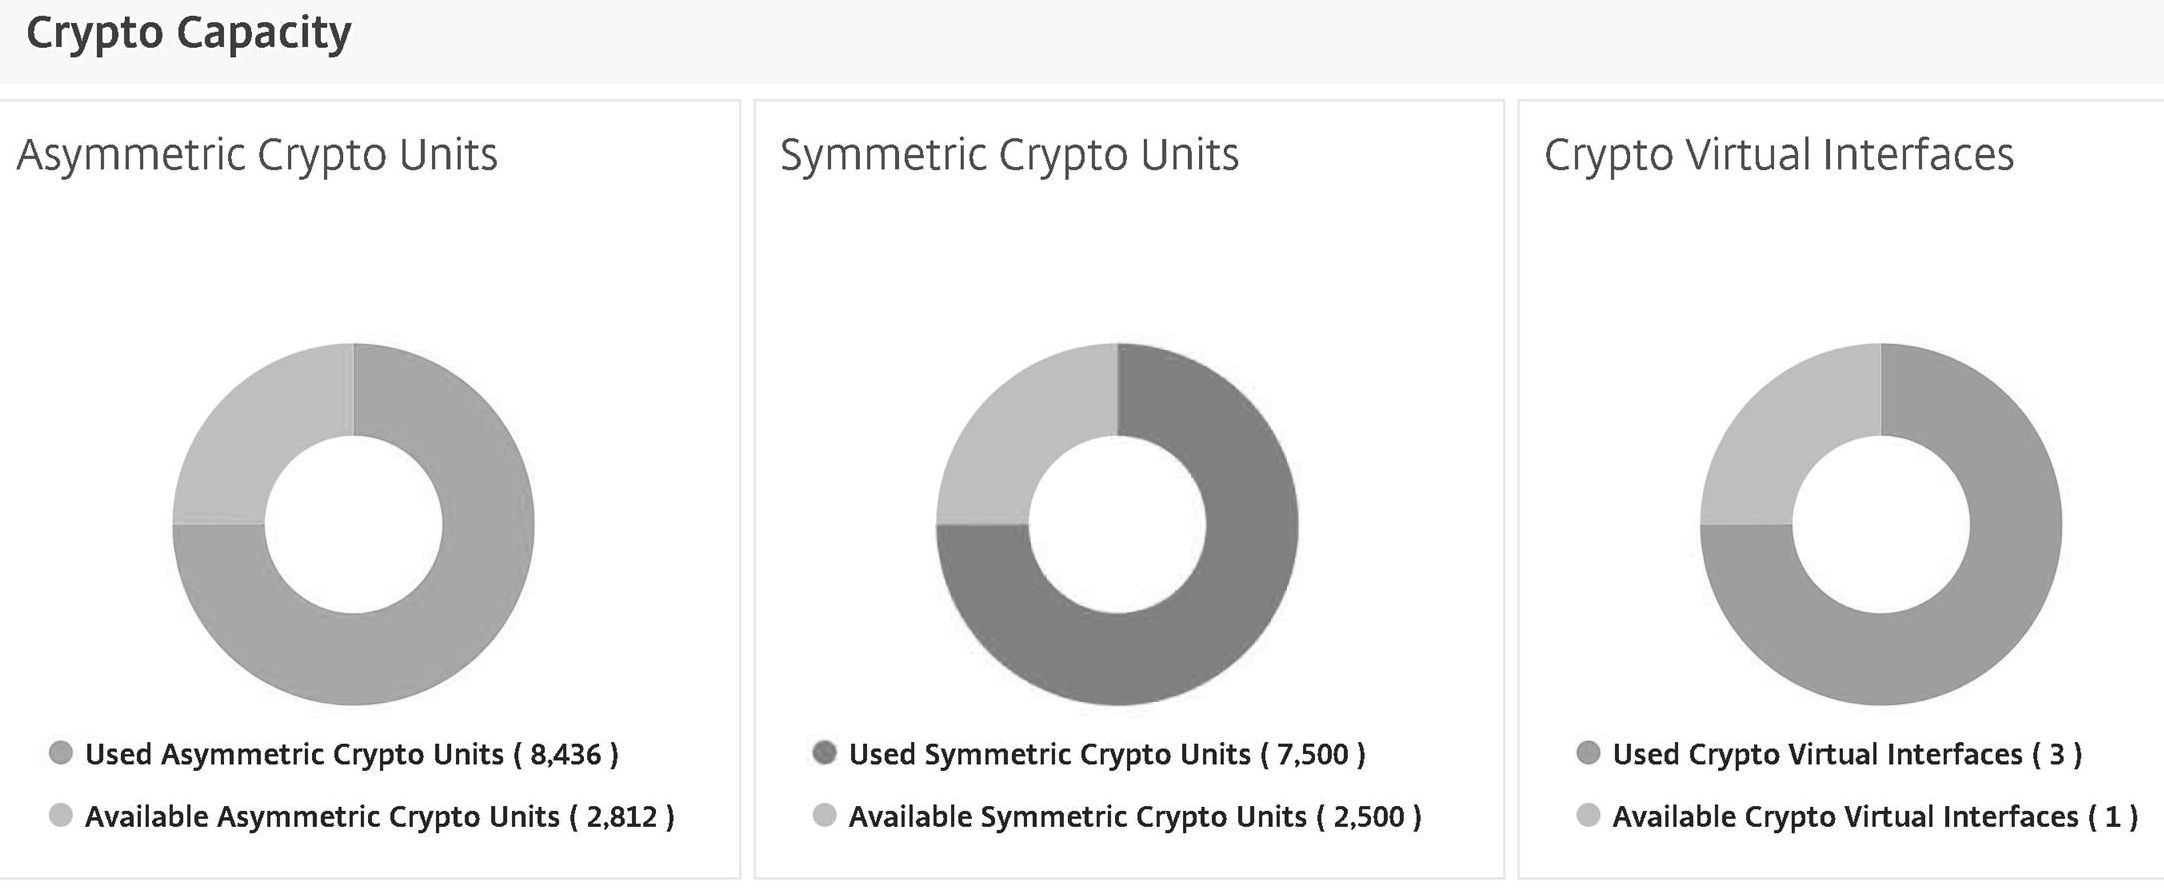
SDX GUI のダッシュボードで、SDX アプライアンスの暗号容量を表示できます。ダッシュボードには、SDX アプライアンスで使用中および利用可能な ACU、SCU、および仮想インターフェイスが表示されます。暗号容量を表示するには、ダッシュボード > 暗号容量に移動します。
VPXインスタンスのプロビジョニング中に暗号容量を割り当てる
SDXアプライアンスでVPXインスタンスをプロビジョニングする際、暗号割り当ての下で、VPXインスタンスのACUとSCUの数を割り当てることができます。VPXインスタンスのプロビジョニング手順については、「NetScalerインスタンスのプロビジョニング」(/ja-jp/sdx/13-1/provision-netscaler-instances.html)を参照してください。
VPXインスタンスのプロビジョニング中に暗号容量を割り当てるには、次の手順に従います。
-
Management Serviceにログオンします。
-
Configuration > NetScaler > Instancesに移動し、Addをクリックします。
-
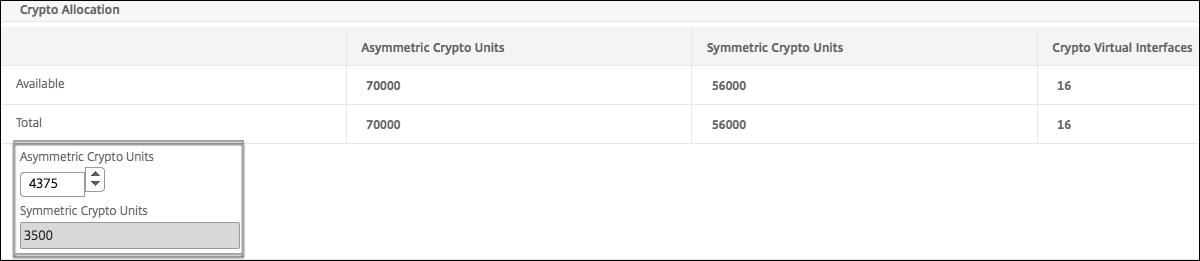
暗号割り当ての下で、利用可能なACU、SCU、および暗号仮想インターフェイスを表示できます。ACUとSCUの割り当て方法は、SDXアプライアンスによって異なります。a. 「異なるSDXアプライアンスで利用可能なACUカウンターの最小値」(#minimum-value-of-an-acu-counter-available-for-different-sdx-appliances)に記載されているアプライアンスの場合、指定された数値の倍数でACUを割り当てることができます。SCUは自動的に割り当てられ、SCU割り当てフィールドは編集できません。そのモデルで利用可能な最小ACUの倍数でACU割り当てを増やすことができます。たとえば、最小ACUが4375の場合、ACUの増分は8750、13125などになります。例。SCUが自動的に割り当てられ、ACUが指定された数値の倍数で割り当てられる暗号割り当て。
異なるSDXアプライアンスで利用可能なACUカウンターの最小値
| SDXプラットフォーム | ACUカウンターの最小値 |
|---|---|
| 22040、22060、22080、22100、22120、24100、24150 (36ポート | 2187 |
| 8400, 8600, 8010, 8015 | 2812 |
| 17500, 19500, 21500 | 2812 |
| 17550, 19550, 20550, 21550 | 2812 |
| 11500, 13500, 14500, 16500, 18500, 20500 | 2812 |
| 11515, 11520, 11530, 11540, 11542 | 4375 |
| 14xxx | 4375 |
| 14xxx 40エス | 4375 |
| 14xxx 40ジー | 4375 |
| 14xxx FIPS | 4375 |
| 25xxx | 4375 |
| 25xxx A型 | 4575 |
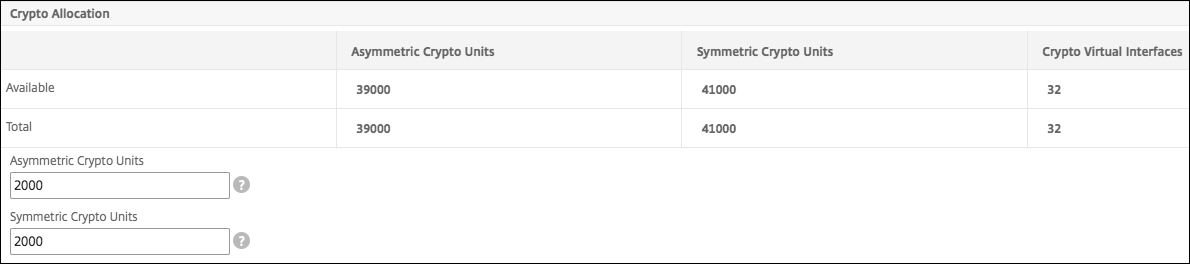
b. 前の表に記載されていないその他のSDXプラットフォームでは、ACUとSCUを自由に割り当てることができます。SDXアプライアンスは、暗号仮想インターフェイスを自動的に割り当てます。
例。ACUとSCUの両方が自由に割り当てられる暗号割り当て
4./ VPXインスタンスをプロビジョニングするためのすべての手順を完了し、完了をクリックします。詳細については、「NetScalerインスタンスのプロビジョニング」を参照してください。
暗号ハードウェアの健全性を表示
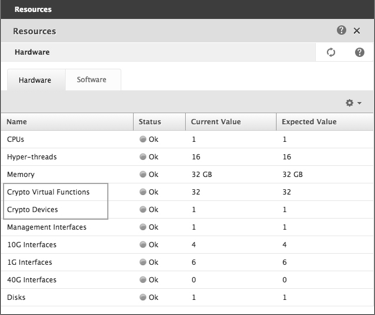
Management Serviceでは、SDXアプライアンスに付属する暗号ハードウェアの健全性を表示できます。暗号ハードウェアの健全性は、暗号デバイスと暗号仮想機能として表されます。暗号ハードウェアの健全性を表示するには、ダッシュボード > リソースに移動します。
注意事項
SDXアプライアンスを最新バージョンにアップグレードする際は、以下の点に注意してください。
-
SDXユーザーインターフェイスのみがアップグレードされ、アプライアンスのハードウェア容量は同じままです。
-
暗号割り当てメカニズムは同じままであり、SDX GUIでの表示のみが変更されます。
-
暗号インターフェイスは下位互換性があり、NITROインターフェイスを使用してSDXアプライアンスを管理する既存の自動化メカニズムには影響しません。
-
SDXアプライアンスのアップグレード後も、既存のVPXインスタンスに割り当てられた暗号は変更されません。管理サービスでの表示のみが変更されます。
ACUからPKEリソースへの変換テーブル
| SDXプラットフォーム | ACU | RSA-RSA1K | RSA-RSA2K | RSA-RSA4K | ECDHE-RSA | ECDHE-ECDSA |
|---|---|---|---|---|---|---|
| 22040、22060、22080、22100、22120、24100、24150(36ポート) | 2187 | 12497 | 2187 | 312 | 256 | 190 |
| 8400, 8600, 8010, 8015 | 2812 | 17000 | 2812 | 424 | 330 | 該当なし |
| 11515, 11520, 11530, 11540, 11542 | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 22040, 22060, 22080,22100, 22120 (24ポート) | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 17500, 19500, 21500 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 17550, 19550, 20550, 21550 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 11500, 13500, 14500, 16500, 18500, 20500 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 14000, 14000-40G, 25000, 25000A | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 14000 FIPS | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 14000-40S | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| *8900 (8910, 8920, 8930) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *9100 (9110, 9120, 9130) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *26000-100G (26100, 26160, 26200 および 26250) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *15000 | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *15000-50G | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *16000 | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *26000-50S | 1000 | 4615 | 1000 | 136 | 397 | 494 |
*これらのプラットフォームでは、PKE の数値は最小保証値です。
ACU から PKE へのリソース変換表の読み方
ACU から PKE へのリソース変換表は、以下の点に基づいています。
-
マネジメントサービスは、各VPXに暗号リソースの割り当てを支援します。マネジメントサービスは、パフォーマンスを割り当てたり、保証したりすることはできません。
-
実際のパフォーマンスは、パケットサイズ、使用される暗号/Keyex/HMAC(またはそのバリエーション)などによって異なります。
次の例は、ACUからPKEリソースへの変換テーブルの読み方と適用方法を理解するのに役立ちます。
例。SDX 22040プラットフォームにおけるACUからPKEリソースへの変換
SDX 22040プラットフォーム上のVPXインスタンスに2187 ACUを割り当てると、256のECDHE-RSA操作または2187のRSA-2K操作などに相当する暗号リソースが割り当てられます。
レガシーSSLチップからACUおよびSCUへの変換テーブル
レガシーSSLチップがACUおよびSCUに変換される方法の詳細については、次の表を参照してください。