This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
WAF Insight
暴露于互联网的 Web 和 Web 服务应用程序变得越来越容易受到攻击。为了保护应用程序免受攻击,您需要了解过去、现在和即将发生的威胁的性质和程度、实时可操作的攻击数据以及应对措施建议。WAF Insight 提供了一个单一管理界面解决方案,帮助您评估应用程序安全状况并采取纠正措施来保护您的应用程序。
注意
WAF Insight 在 NetScaler Console 上受支持,适用于运行版本 11.0 Build 65.31 及更高版本的所有 NetScaler 设备。
WAF Insight 的工作原理
WAF Insight 是一种直观的基于控制面板的安全分析解决方案,让您全面了解与应用程序相关的威胁环境。安全洞察功能包含在 NetScaler Console 中,它会根据您的应用程序防火墙和 NetScaler 系统安全配置定期生成报告。报告包含每个应用程序的以下信息:
-
威胁指数。 一种一位数评级系统,指示对应用程序攻击的严重性,无论应用程序是否受 NetScaler 设备保护。对应用程序的攻击越严重,该应用程序的威胁指数就越高。值范围为 1 到 7。
威胁指数基于攻击信息。攻击相关信息(例如违规类型、攻击类别、位置和客户端详细信息)可让您深入了解对应用程序的攻击。仅当发生违规或攻击时,违规信息才会发送到 NetScaler Console。许多漏洞和安全漏洞会导致威胁指数值较高。
-
安全指数。 一种一位数评级系统,指示您配置 NetScaler 实例以保护应用程序免受外部威胁和漏洞的安全性。应用程序的安全风险越低,安全指数就越高。值范围为 1 到 7。
安全指数同时考虑应用程序防火墙配置和 NetScaler 系统安全配置。要获得较高的安全指数值,这两种配置都必须强大。例如,如果已实施严格的应用程序防火墙检查,但未采用 NetScaler 系统安全措施(例如为
nsroot用户设置强密码),则应用程序将被分配较低的安全指数值。 -
可操作信息。 降低威胁指数和提高安全指数所需的信息,这将显著提高应用程序安全性。例如,您可以查看有关违规、应用程序防火墙和其他安全功能的现有和缺失安全配置以及应用程序受攻击速率的信息。
配置 WAF Insight
注意:
您可以通过 统一安全 控制面板开始配置保护。有关详细信息,请参阅 统一安全控制面板。
-
导航到 基础结构 > 实例 > NetScaler 并选择实例类型。例如,VPX。
-
选择实例,然后从 选择操作 列表中选择 配置分析。
-
在 在虚拟服务器上配置分析 窗口中:
-
选择要启用安全洞察的虚拟服务器,然后单击 启用安全和分析。
此时将显示 启用安全和分析 窗口。
-
选择 WAF 安全违规
- 在 高级选项 下,选择 Logstream 或 IPFIX 作为传输模式
注意
对于 NetScaler 12.0 或更早版本,IPFIX 是传输模式的默认选项。对于 NetScaler 12.0 或更高版本,您可以选择 Logstream 或 IPFIX 作为传输模式。
有关 IPFIX 和 Logstream 的详细信息,请参阅 Logstream 概述。
-
表达式默认为 true
-
单击 确定
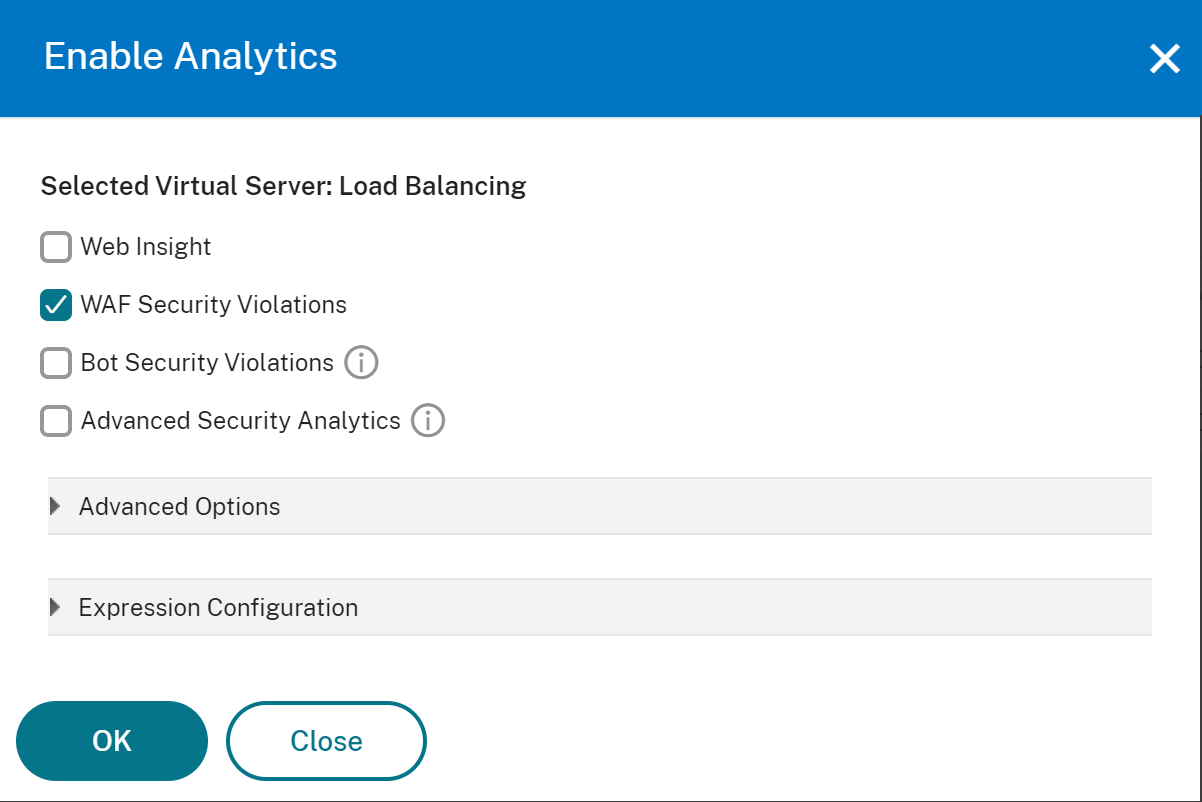
注意
- 如果您未获得 Flexed 许可证,并且选择了未获得许可的虚拟服务器,则 NetScaler Console 会首先许可这些虚拟服务器,然后启用分析。
-
单击 确定 后,NetScaler Console 会处理以在所选虚拟服务器上启用分析。
注意
创建组时,您可以为组分配角色、向组提供应用程序级访问权限以及向组分配用户。NetScaler Console 分析现在支持基于虚拟 IP 地址的授权。您的用户现在可以仅查看其获得授权的应用程序(虚拟服务器)的所有洞察报告。有关组以及向组分配用户的详细信息,请参阅 在 NetScaler Console 上配置组。
配置安全洞察报告的地理位置
如果您在 NetScaler Console 中配置地理位置,WAF Insight 报告将包含客户端请求的精确地理位置。要启用地理位置,请为组织中的每个地理位置指定一个专用 IP 块或 IP 地址范围。将该信息以及城市/州/国家/地区名称以及每个位置的纬度和经度坐标添加到地理数据库文件中。请联系您的 NetScaler 代表以获取地理数据库文件,然后将该文件上传到 NetScaler 实例。
配置地理位置:
-
将地理数据库文件 Citrix_Netscaler_InBuilt_GeoIP_DB.csv 复制到 NetScaler 设备上的任何位置。
-
使用文本编辑器(例如 vi 编辑器)打开地理数据库文件,并为组织中的每个位置添加一个条目。
该条目必须采用以下格式:
<start IP\>,<end IP\>,,<country\>,<state\>,,<city\>,,longitude,latitude例如,
4.17.142.224,4.17.142.239,,US,New York,,Harrison,,73.7304,41.0568 -
运行以下命令以启用地理位置日志记录和 CEF 格式的日志记录:
- add locationFile <Complete path with DB file>
- set appfw settings -geoLocationLogging ON
- set appfw settings -CEFLogging ON
监视 IP 信誉
IP 信誉功能提供有关恶意 IP 地址的攻击相关信息。例如,它会报告 IP 信誉分数、IP 信誉类别、IP 信誉攻击时间、设备 IP 以及有关客户端 IP 地址的详细信息。
IP 信誉分数指示与 IP 地址相关的风险。分数具有以下范围:
| IP 信誉分数 | 风险级别 |
|---|---|
| 1–20 | 高风险 |
| 21–40 | 可疑 |
| 41–60 | 中等风险 |
| 61–80 | 低风险 |
| 81–100 | 可信 |
监视 IP 信誉:
-
导航到 安全 > 安全违规,然后在 WAF 下,选择要监视的应用程序。
-
此时将显示 威胁指数 和 安全指数 分数。单击 查看详细信息。
-
在应用程序防火墙配置下,您可以查看 IP 信誉安全指数分数。
阈值
您可以在 WAF Insight 中设置和查看应用程序的安全指数和威胁指数阈值。
设置阈值:
-
导航到 设置 > 分析设置 > 阈值,并选择 添加。
-
在“流量类型”字段中选择流量类型为 安全,并在其他相应字段(例如“名称”、“持续时间”和“实体”)中输入所需信息。
-
在 规则 部分中,使用“指标”、“比较器”和“值”字段设置阈值。
例如,“威胁指数” “>” “5”
-
单击 创建。
WAF Insight 用例
以下用例介绍了如何使用安全洞察来评估应用程序的威胁暴露并改进安全措施。
获取威胁环境概述
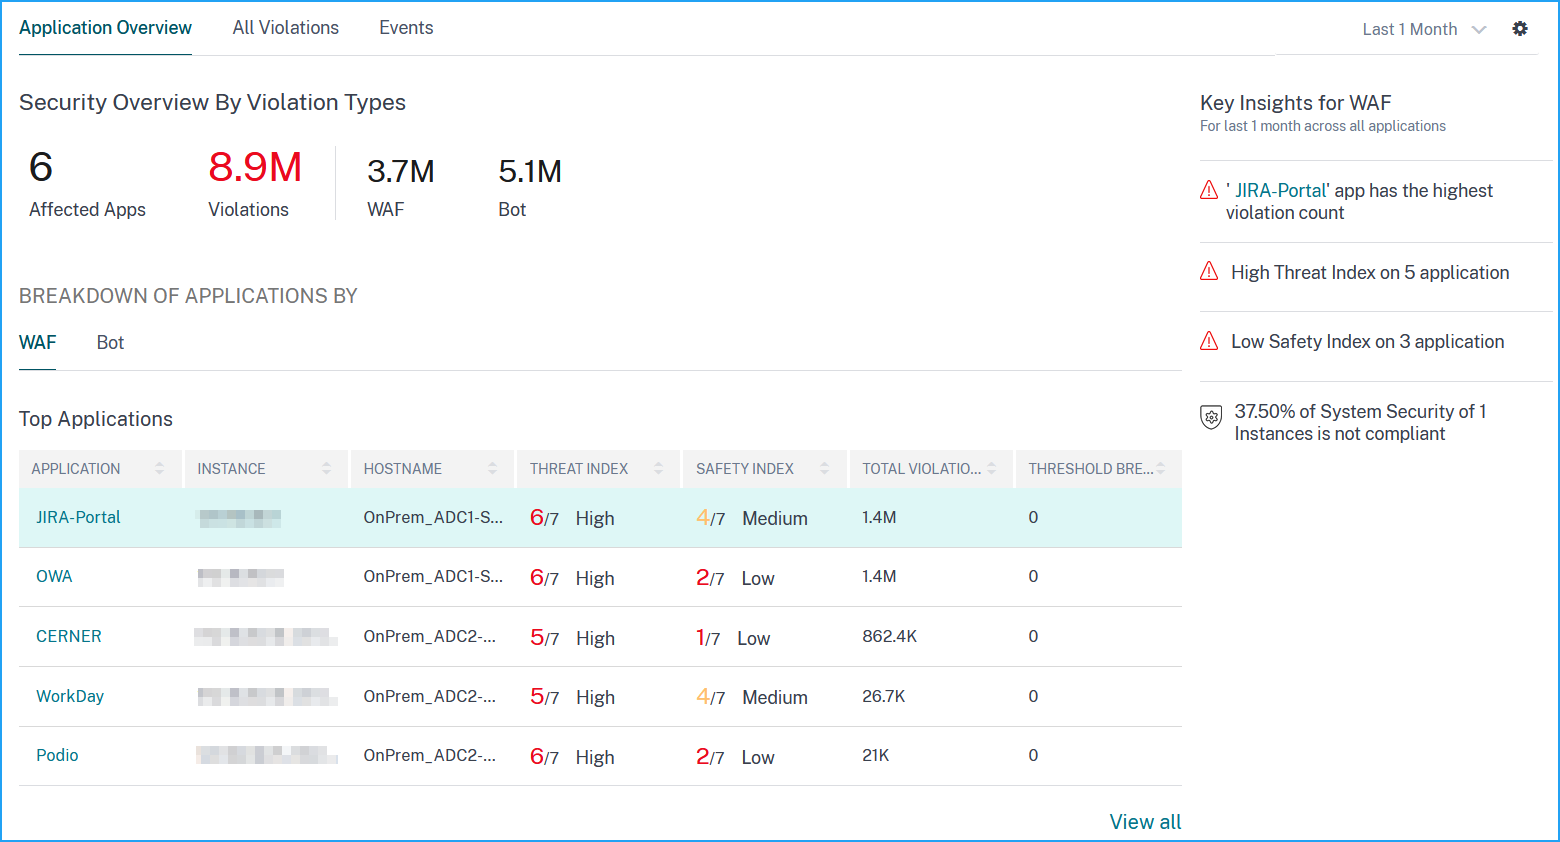
在此用例中,您有一组暴露于攻击的应用程序,并且您已配置 NetScaler Console 来监视威胁环境。您必须查看威胁指数、安全指数以及应用程序可能遇到的任何攻击的类型和严重性,以便首先关注关键应用程序。安全洞察控制面板提供了您的应用程序在您选择的时间段内以及针对所选 NetScaler 设备所经历的威胁摘要。它显示了应用程序列表、它们的威胁和安全指数以及所选时间段内的攻击总数。
要获取威胁环境摘要,请登录到 NetScaler Console,然后导航到 安全 > 安全违规,在 WAF 下,将显示基于受影响的总违规数量排名前五的应用程序。要查看所有应用程序,您可以单击 查看所有。
确定应用程序的现有和缺失安全配置
查看应用程序的威胁暴露后,您需要确定该应用程序已有哪些安全配置以及缺少哪些配置。您可以通过深入查看应用程序摘要来获取此信息。
摘要提供了有关以下安全配置有效性的信息:
- 应用程序防火墙配置。 显示有多少签名和安全实体未配置。
-
NetScaler Console 系统安全。 显示有多少系统安全设置未配置。
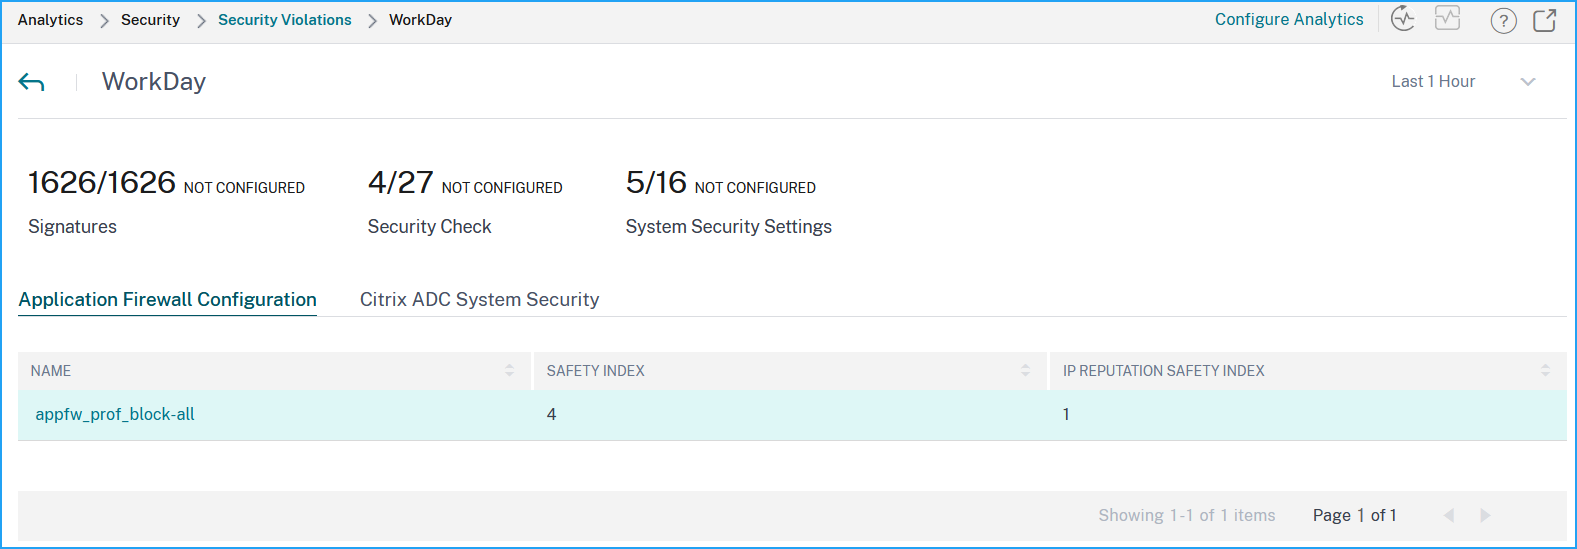
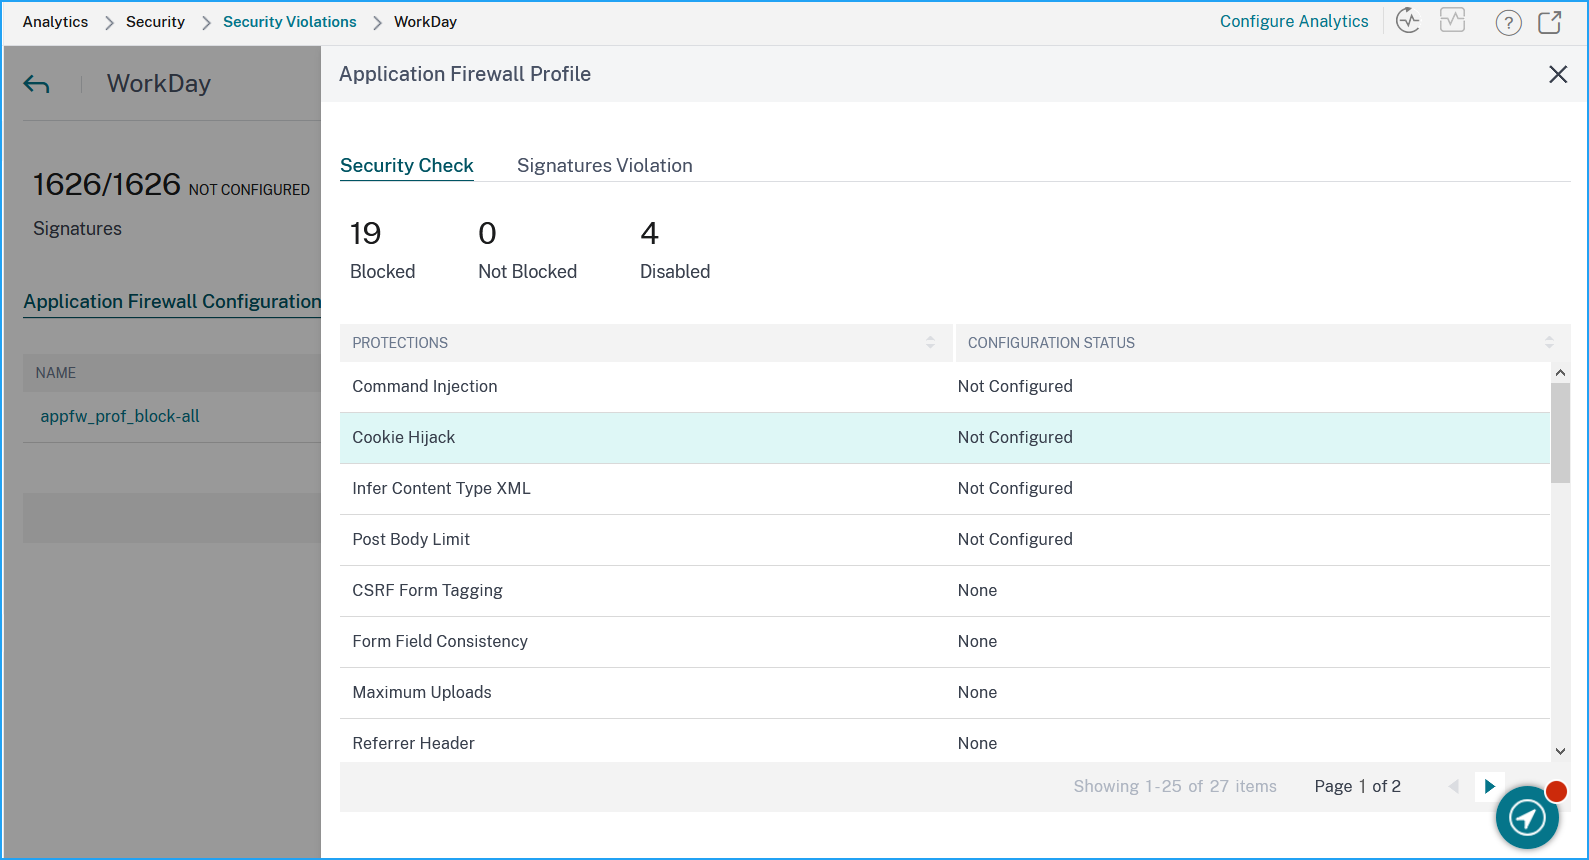
在 应用程序防火墙配置 节点上,查看安全检查和安全违规信息。
单击 NetScaler Console 系统安全 节点,并查看系统安全设置和 Citrix 建议,以提高应用程序安全指数。
识别需要立即关注的应用程序
需要立即关注的应用程序是那些威胁指数高而安全指数低的应用程序。
确定给定时间内的攻击次数
您可能希望确定在给定时间点对给定应用程序发生了多少次攻击,或者您可能希望研究特定时间段内的攻击速率。
在 WAF 下,单击任何应用程序以查看所选持续时间内检测到的 WAF 违规总数。
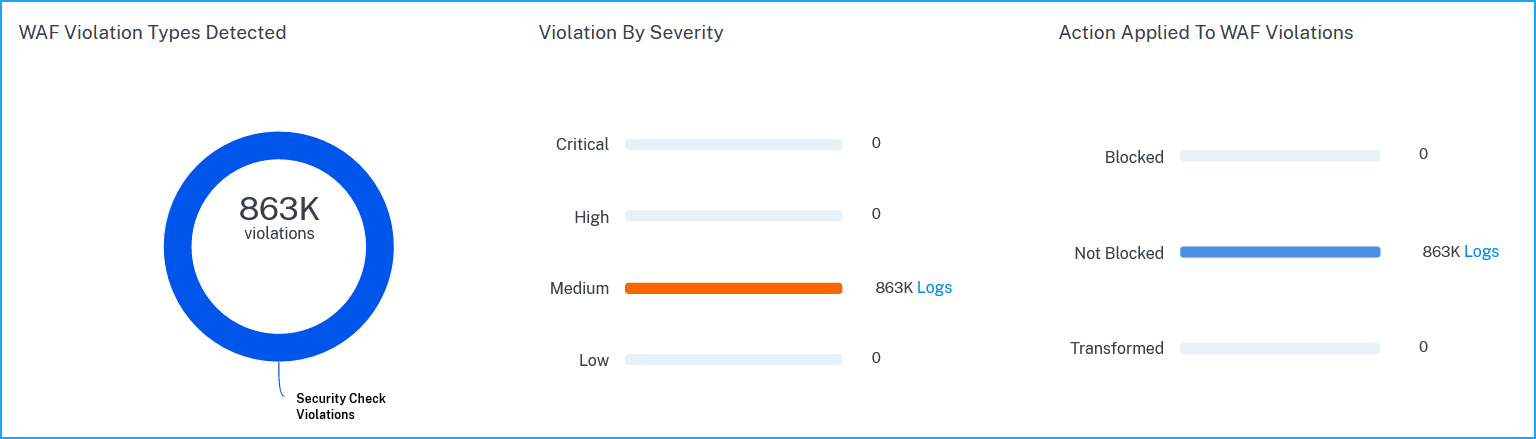
单击 日志 以查看基于严重性和所采取操作的攻击详细信息。日志页面提供以下详细信息:
-
攻击时间
-
发生攻击的客户端 IP 地址
-
严重性
-
违规类别
-
攻击源 URL 以及其他详细信息。
共享
共享
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.