初始配置
注意:
本节不适用于 MPX 9200 和 MPX 17000 平台。有关 MPX 9200 平台的具体信息,请参阅 NetScaler MPX 9200。有关 MPX 17000 平台的具体信息,请参阅 NetScaler MPX 17000。
将设备安装到机架后,即可执行初始配置。完成初始配置后,请参阅您所用功能的特定配置指南。
多功能 NetScaler、NetScaler Gateway 和专用 NetScaler Web App Firewall 设备采用相同的初始配置。您可以使用以下任何接口对设备进行初始配置:
- 首次使用向导:如果您使用 Web 浏览器连接到设备,系统会提示您输入网络配置和许可信息(如果尚未指定)。
- LCD 键盘:您可以指定网络设置,但必须使用其他接口上传许可证。
- 串行控制台:连接到串行控制台后,您可以使用 NetScaler 命令行指定网络设置并上传许可证,
- 动态主机配置协议 (DHCP):要从远程网络配置设备,请使用 DHCP 为每个新设备分配一个 IP 地址,您可以通过该地址访问设备进行远程配置。您还可以使用 DHCP 安装多个 NetScaler 设备,然后无需使用控制台端口即可对其进行配置。
对于初始配置,请使用默认密码作为管理用户名和密码。对于后续访问,请使用初始配置期间分配的密码。
完成设备的初始配置后,您可以配置对设备的安全访问。因此,登录时不再提示输入密码。此配置在您原本需要记住许多密码的环境中特别有用。
使用首次设置向导
要首次配置 NetScaler 设备(或 NetScaler 虚拟设备),您需要一台与设备位于同一网络上的管理计算机。
将 NetScaler IP (NSIP) 地址分配为 NetScaler 设备的管理 IP 地址。您可以通过此地址访问设备进行配置、监视和其他管理任务。为 NetScaler 分配一个子网 IP (SNIP) 地址,以便与后端服务器通信。指定一个主机名以标识您的设备,一个用于解析域名的 DNS 服务器的 IP 地址,以及设备所在的时区。
如果满足以下任何条件,向导将自动出现:
- 设备已配置默认 IP 地址。
- 未配置子网 IP 地址。
- 设备上不存在许可证。
执行设备的首次配置
-
在 Web 浏览器中,键入:
http://192.168.100.1
<!--NeedCopy-->
注意: NetScaler 软件预配置了此默认 IP 地址。 如果您已分配 NSIP 地址,请在 Web 浏览器中键入该地址。
-
在 User Name 中,键入
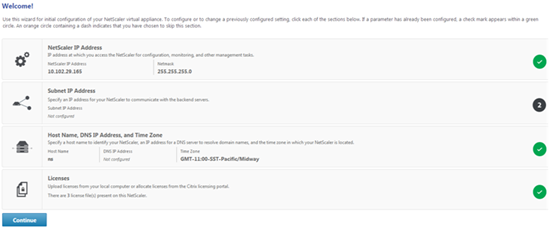
nsroot。在 Password 中,如果之前的默认密码不起作用,请尝试键入设备的序列号。序列号条形码位于设备的背面。Citrix 建议您在首次登录后更改密码。有关更改密码的信息,请参阅 更改管理密码。出现以下屏幕。
-
要配置或更改以前配置的设置,请单击每个部分内部。完成后,单击 Continue。
-
出现提示时,选择 Reboot。
使用 LCD 键盘
首次安装设备时,您可以使用设备前面板上的 LCD 键盘配置初始设置。键盘与 LCD 显示模块交互,该模块也位于这些设备的前面板上。
注意: 您可以使用 LCD 键盘在新设备上进行初始配置,该设备具有默认配置。配置文件 (ns.conf) 必须包含以下命令和默认值。
set ns config -IPAddress 192.168.100.1 -netmask 255.255.0.0
<!--NeedCopy-->
不同按键的功能在下表中说明。
表 1. LCD 键盘功能
| 键 | 功能 |
|---|---|
| < | 将光标向左移动一位。 |
|
|
将光标向右移动一位。 |
| 递增光标下的数字。 | |
| v | 递减光标下的数字。 |
| . | 处理信息,或者在未更改任何值的情况下终止配置。此键也称为 ENTER 键。 |
要使用 LCD 键盘执行初始配置,请按“<”键。
系统将提示您按顺序输入子网掩码、NetScaler IP 地址 (NSIP) 和网关。子网掩码与 NSIP 和默认网关 IP 地址相关联。NSIP 是 NetScaler 设备的 IPv4 地址。默认网关是路由器的 IPv4 地址,用于处理设备无法路由的外部 IP 流量。NSIP 地址和默认网关必须位于同一子网中。
如果您为子网掩码输入有效值(例如 255.255.255.224),系统会提示您输入 IP 地址。同样,如果您为 IP 地址输入有效值,系统会提示您输入网关地址。如果您输入的值无效,以下错误消息将显示三秒钟。此处 xxx.xxx.xxx.xxx 是您输入的 IP 地址,后跟重新输入值的请求。
Invalid addr!
xxx.xxx.xxx.xxx
<!--NeedCopy-->
如果您在不更改任何数字的情况下按 ENTER (.) 键,软件会将其解释为用户退出请求。以下消息将显示三秒钟。
Exiting menu...
xxx.xxx.xxx.xxx
<!--NeedCopy-->
如果所有输入的值都有效,当您按 ENTER 键时,将显示以下消息。
Values accepted,
Rebooting...
<!--NeedCopy-->
子网掩码、NSIP 和网关值将保存在配置文件中。
注意:
有关部署高可用性 (HA) 对的信息,请参阅 高可用性。
使用 NetScaler 串行控制台
首次安装设备时,您可以使用串行控制台配置初始设置。通过串行控制台,您可以更改系统 IP 地址、创建子网或映射的 IP 地址、配置高级网络设置以及更改时区。
注意: 要找到设备上的串行控制台端口,请参阅您特定设备的前面板插图。
使用串行控制台配置初始设置
- 将控制台电缆连接到您的设备。有关更多信息,请参阅“安装硬件”中的“连接控制台电缆”。
-
在您的计算机上运行您选择的 vt100 终端仿真程序,连接到设备并配置以下设置:9600 波特率、8 数据位、1 停止位、无奇偶校验和无流控制。
-
按 ENTER。终端屏幕显示登录提示。
注意: 您可能需要按 ENTER 键两到三次,具体取决于您使用的终端程序。
-
使用管理员凭据登录设备。在 User Name 中,键入
nsroot。在 Password 中,如果之前的默认密码不起作用,请尝试键入设备的序列号。序列号条形码位于设备的背面。Citrix 建议您在首次登录后更改密码。有关更改密码的信息,请参阅 更改管理员密码。 -
在提示符下,键入
config ns以运行 NetScaler 配置脚本。 -
要完成设备的初始配置,请按照提示操作。
注意: 为防止攻击者破坏您向设备发送数据包的能力,请选择组织 LAN 上不可路由的 IP 地址作为设备 IP 地址。
您可以使用以下命令替换步骤 5 和 6。在 NetScaler 命令提示符下,键入:
set ns config -ipaddress<IPAddress> -netmask<subnetMask>
add ns ip<IPAddress> <subnetMask> -type<type>
add route<network> <netmask> <gateway>
set system user <userName> -password
save ns config
reboot
<!--NeedCopy-->
示例:
set ns config -ipaddress 10.102.29.60 -netmask 255.255.255.0
add ns ip 10.102.29.61 255.255.255.0 -type snip
add route 0.0.0.0 0.0.0.0 10.102.29.1
set system user nsroot -password
Enter password: *****
Confirm password: *****
save ns config
reboot
<!--NeedCopy-->
您现在已完成设备的初始配置。
使用 DHCP 进行初始访问
注意: NetScaler 设备和设备这两个术语可互换使用。
对于 NetScaler 设备的初始配置,动态主机配置协议 (DHCP) 可以消除对控制台的依赖。DHCP 提供一个子网 IP (SNIP) 地址,您可以通过该地址访问设备以进行远程配置。例如,如果您想将设备移动到不同的子网,也可以在初始配置后使用 DHCP。
要使用 DHCP,您必须首先在 DHCP 服务器上指定设备供应商类标识符。此外,您还可以选择指定 NetScaler 设备可以从中获取 IP 地址的 IP 地址池。如果未指定池,则从通用池中获取地址。
新的 NetScaler 设备没有配置文件。当您将没有配置文件的设备连接到网络时,其 DHCP 客户端会自动轮询 DHCP 服务器以获取 IP 地址。如果您已在 DHCP 服务器上指定设备供应商类标识符,则服务器会返回一个地址。您还可以在先前配置的设备上启用 DHCP 客户端。
先决条件
要使用 DHCP,您必须:
-
记下设备后面板序列号贴纸上的系统 ID (
sysid)。在较旧的设备上,系统 ID 可能不可用。在这种情况下,请使用 MAC 地址而不是系统 ID。 -
设置 DHCP 服务器并使用设备供应商类标识符对其进行配置。
为 NetScaler 设备配置 Linux/UNIX DHCP 服务器
-
通过将以下配置添加到服务器的 dhcpd.conf 文件中,将
citrix-NS指定为 NetScaler 设备的供应商类标识符。子类声明必须在子网声明内。option space auto; option auto.key code 1 = text; class "citrix-1" { match option vendor-class-identifier; } subclass "citrix-1" "citrix-NS"{ vendor-option-space auto; option auto.key "citrix-NS"; <!--NeedCopy-->注意:
dhcpd.conf 文件的位置在不同版本和风格的基于 Linux/UNIX 的操作系统中可能有所不同。例如,在 FreeBSD 6.3 中,该文件位于
/etc文件夹中。有关位置,请参阅 DHCP 服务器的dhcpd manpage。 -
如果您不希望 NetScaler 设备使用通用池中的 IP 地址,请为设备指定一个地址池。将此池声明包含在子网声明内。例如,将以下配置添加到 dhcpd.conf 文件中,可指定一个 IP 地址池,范围从 192.168.2.120 到 192.168.2.127。
pool { allow members of "citrix-1"; range 192.168.2.120 192.168.2.127; option subnet-mask 255.255.255.0; } <!--NeedCopy--> -
终止 DHCP 进程并重新启动它,以使配置文件的更改生效。在 shell 提示符下,键入:
killall dhcpd
dhcpd&
<!--NeedCopy-->
DHCP 配置示例 (dhcpd.conf)
option space auto;
option auto.key code 1 = text;

class "citrix-1" {
      match option vendor-class-identifier;
}

subnet 192.168.2.0 netmask 255.255.255.0 {
option routers10.217.242.1;
option domain-name"jeffbr.local";
option domain-name-servers8.8.8.8;
default-lease-time 21600;
max-lease-time 43200;
subclass "citrix-1" "citrix-NS" {
vendor-option-space auto;
option auto.key "citrix-NS";
}
pool {
allow members of "citrix-1";
range 192.168.2.120 192.168.2.127;
option subnet-mask 255.255.255.0;
}
}
<!--NeedCopy-->
为 NetScaler 设备配置 Windows DHCP 服务器
-
打开服务器管理器并确保 DHCP 服务正在运行。
-
打开 DHCP 管理器,单击 DHCP 并选择 IPv4。
-
要将供应商类配置为
..citrix-Ns,请右键单击 IPv4 并选择 定义供应商类。通过指定显示名称、描述以及将..citrix-NS作为 ASCII 值或十六进制值01 09 63 69 74 72 69 78 2d 4e 53来添加新类。单击 确定。 -
创建一个作用域以配置 IP 范围、子网、DNS 服务器、WIN 服务器、默认网关和排除的 IP 地址范围。要创建作用域,请在 IPv4 列表中,右键单击 作用域选项 并输入名称和描述。单击 下一步。
-
单击 作用域选项 并添加
043 Vendor specific info,然后添加 ASCII 值..citrix-NS或十六进制值01 09 63 69 74 72 69 78 2d 4e 53 -
提供与绑定到服务器的接口 IP 地址对应的 IP 地址范围和子网掩码。单击 下一步。
-
要排除 IP 地址,请将其添加到 添加排除和延迟 中。单击 下一步。
-
添加租约持续时间,然后单击下一步。
-
选择是,我现在要配置这些选项,然后单击下一步。
-
(可选)提供默认网关,然后单击下一步。
-
(可选)提供域名和 DNS 服务器,然后单击下一步。
-
(可选)提供 WINS 服务器,然后单击下一步。
-
通过选择是,我现在要激活此作用域来激活作用域,然后单击下一步。
-
单击完成。您可以在IPv4选项卡中查看已配置的作用域。
从远程计算机实施初始 NetScaler 配置
当新的 NetScaler 设备启动时,它会自动轮询 DHCP 服务器以获取 IP 地址,并向 DHCP 服务器提供其 sysid。此操作也适用于任何没有配置文件的设备。DHCP 服务器从其池中选择一个 IP 地址,并将其作为子网 IP (SNIP) 地址分配给设备。DHCP 服务器将设备的 sysid 和分配给设备的 IP 地址包含在服务器的 dhcpd.leases 文件中。要查找设备的 IP 地址,请在 dhcpd.leases 文件中查找 uid 或 client-hostname 字段中包含设备 sysid 的最后一个条目。验证此条目中的绑定状态是否为活动状态。如果绑定状态不是活动状态而是空闲状态,则 IP 地址尚未与设备关联。
您可以使用此地址连接到设备并远程配置初始设置。例如,您可以更改从 DHCP 服务器获取的 IP 地址、子网掩码和网关设置。完成初始配置后,您可以手动将 DHCP IP 地址返回到服务器池。或者,重新启动设备会自动将 DHCP IP 地址释放回服务器池。
您可以从 NetScaler 控制台或 DHCP 服务器中找到分配给设备的 SNIP 地址。
从 NetScaler 控制台查找 SNIP 地址
在控制台提示符下,键入:
sh dhcpParams
DHCP Client on next reboot is ON
DHCP Client Current State: Active
DHCP Client Default route save: OFF
DHCP acquired IP:192.168.2.127
DHCP acquired Netmask:255.255.255.0
DHCP acquired Gateway:192.168.2.1
Done
<!--NeedCopy-->
从 DHCP 服务器查找 SNIP 地址
在 dhcpd.leases 文件中查找 uid 或 client-hostname 字段中包含设备 sysid 的最后一个条目。
示例:
DHCP 服务器的 dhcpd.leases 文件中的以下条目验证了 sysid 为 45eae1a8157e89b9314f 的设备的绑定状态。
lease 192.168.2.127 {
  starts 3 2013/08/19 00:40:37;
  ends 3 2013/08/19 06:40:37;
  cltt 3 2013/08/19 00:40:37;
  binding state active;
  next binding state free;
  hardware ethernet 00:d0:68:11:f4:d6;
  uid "45eae1a8157e89b9314f";
  client-hostname "45eae1a8157e89b9314f";
<!--NeedCopy-->
在前面的示例中,绑定状态为 ACTIVE,分配给设备的 IP 地址为 192.168.2.127。
下表介绍了在配置新的 NetScaler 设备时可能需要使用的 DHCP 相关 CLI 命令。
表 2. 将 DHCP 与新 NetScaler 设备结合使用的 NetScaler CLI 命令
| 任务 | 在命令提示符下,键入: |
|---|---|
| 验证设备上 DHCP 获取的详细信息,例如 IP 地址、子网掩码和网关 |
|
| 在 NetScaler 配置完成后,释放 DHCP IP 地址并将其返回到 DHCP 服务器上的 IP 地址池 |
|
存在配置文件时使用 DHCP
如果需要将 NetScaler 设备移动到不同的子网,可以使用 DHCP 访问已具有配置文件的设备。在移动设备之前,请启用其 DHCP 客户端并保存配置。因此,当设备重新启动时,它会自动向 DHCP 服务器轮询 IP 地址。在关闭设备之前,请启用 DHCP 客户端并保存配置。如果未启用,则需要通过控制台连接到设备并在设备上动态运行 DHCP 客户端。DHCP 服务器提供 IP 地址、网关和子网掩码。您可以使用 IP 地址访问设备并远程配置其他设置。
如果配置文件中启用了 DHCP 客户端,请禁用它,然后保存配置文件。如果启用了 DHCP 客户端,设备在重新启动时会再次向 DHCP 服务器轮询 IP 地址。
与每个任务关联的 CLI 命令如下所示:
-
动态运行 DHCP 客户端以从 DHCP 服务器获取 IP 地址
set dhcpParams dhcpClient on -
配置 DHCP 客户端在设备重启时运行
set dhcpParams dhcpClient onsave config -
阻止 DHCP 客户端在设备重启时运行
set dhcpParams dhcpClient offsave config注意: 仅当保存了 ON 设置时才需要此命令。
-
保存 DHCP 获取的路由,以便在设备重启时可用
> set dhcpParams -dhcpclient on -saveroute on> save config -
阻止保存 DHCP 获取的路由(默认行为)
set dhcpParams -dhcpclient on -saveroute offsave config注意: 仅当保存了 ON 设置时才需要此命令。
使用 SSH 密钥且无需密码访问 NetScaler 设备
如果您管理许多 NetScaler 设备,存储和查找用于登录各个设备的密码可能会很繁琐。为避免系统提示输入密码,您可以在每个设备上设置使用公钥加密的安全外壳访问。
当内部用户被禁用时(通过使用 set ns param -internaluserlogin disabled 命令),NetScaler 功能还可以使用基于 SSH 密钥的身份验证进行内部通信。在这种情况下,密钥名称必须设置为 ns_comm_key。
要设置使用 SSH 密钥的访问,您必须在客户端上生成公钥-私钥对,并将公钥复制到远程 NetScaler 设备。
生成密钥并使用 SSH 密钥连接到远程 NetScaler 设备
-
在客户端(Linux 客户端或 NetScaler)上,将目录更改为
/root/.ssh。cd /root/.ssh -
生成公钥-私钥对。
ssh-keygen -t <key_type> -f <optional_key_file_name>示例:
创建具有默认文件名的 RSA 密钥。
ssh-keygen -t rsa -
当系统提示输入密钥对的文件名时,按 Enter 键。
注意:
- 如果您更新了密钥对的默认文件名,请在本过程的其余部分使用新名称而不是默认名称。
- 如果您想禁用内部用户登录,请使用“ns_comm_key”作为公钥-私钥对的文件名。
-
当系统提示输入密码时,按 ENTER 键两次。
注意:如果客户端是 NetScaler 设备,请将私钥文件移动到持久位置,例如 /flash 和 /var 目录的子目录。
-
使用 FTP 从客户端登录到远程 NetScaler 设备,并执行以下操作:
-
将目录更改为 /nsconfig/ssh。在提示符下,键入:
cd /nsconfig/ssh -
使用二进制传输模式将公钥复制到此目录。
binput id_rsa.pub
-
-
使用 SSH 客户端(例如 PuTTY)打开与远程 NetScaler 设备的连接,并执行以下操作:
-
使用管理员凭据登录到远程设备。</span>
-
转到 NetScaler shell。
shell -
在 shell 提示符下,将目录更改为 /nsconfig/ssh。
root@ns# cd /nsconfig/ssh -
将公钥附加到 authorized_keys 文件。在 shell 提示符下,键入:</span>
root@ns# cat id_rsa.pub >> authorized_keys注意: 如果 设备上不存在 authorized_keys 文件,您必须先创建该文件,然后追加内容。
-
将
/flash、nsconfig和ssh目录的权限更改为 755。root@ns# chmod 755 /flashroot@ns# chmod 755 /flash/nsconfigroot@ns# chmod 755 /flash/nsconfig/ssh -
将 authorized_keys 文件的权限更改为 744。
root@ns# chmod 744 authorized_keys -
(可选)删除公钥。
root@ns# rm id_rsa.pub
-
-
在客户端上,验证您是否可以使用 SSH 连接到远程 NetScaler 设备,而无需输入密码。
如果对公钥-私钥对使用默认文件名。
ssh <user_name>@<CitrixADCIPAddress>如果对公钥-私钥对使用“ns_comm_key”(当内部用户被禁用时)。
ssh –i /nsconfig/ssh/ns_comm_key <user_name>@<CitrixADCIPAddress>如果对公钥-私钥对使用任何其他名称。
ssh –i <path_to_client_private_key> <user_name>@<CitrixADCIPAddress>
更改管理员密码
默认用户帐户是管理员帐户,它提供对 NetScaler 设备所有功能的完全访问权限。为确保安全,管理员帐户仅在必要时使用。只有职责需要完全访问权限的个人才能知道管理员帐户的密码。
注意: Citrix® 建议经常更改管理员密码。
使用 GUI 更改管理员密码
- 使用管理员凭据登录设备。
- 导航到 系统 > 用户管理 > 用户。
- 在 Users 窗格中,单击默认用户帐户,然后单击 Change Password。
- 在 Change Password 对话框中,在 Password 和 Confirm Password 字段中输入您选择的密码。
- 单击 OK。
使用 CLI 更改管理员密码
在命令提示符下,键入:
set system user <userName> -password
<!--NeedCopy-->
示例:
set system user nsroot -password
Enter password: *****
Confirm password: *****
Done
<!--NeedCopy-->