
NetScaler Gateway zur Unterstützung von Enlightened Data Transport konfigurieren
Der EDT-Datenverkehr über das Gateway verfügt jetzt über eine End-to-End-Transparenz. Die Verfügbarkeit von Echtzeit- und historischen Transparenzdaten ermöglicht es NetScaler ADM, eine Vielzahl von Anwendungsfällen zu unterstützen.
Die folgenden Szenarien werden unterstützt:
| Szenario | EDT-Unterstützung |
|---|---|
| NetScaler Gateway | Ja |
| NetScaler Gateway mit Hochverfügbarkeit (HA) | Ja |
| NetScaler Gateway mit Hochverfügbarkeitsoptimierung (HA) | Ja |
| NetScaler mit Unified Gateway | Ja |
| NetScaler Gateway mit GSLB | Ja |
| NetScaler Gateway mit Cluster | Ja |
| Citrix Workspace-App zu NetScaler Gateway DTLS-Verschlüsselung | Ja |
| Dual Secure Ticket Authority (STA) auf NetScaler Gateway | Ja |
| NetScaler Gateway ICA-Sitzungs-Timeout | Ja |
| NetScaler Gateway Multi-Stream ICA | Nein |
| NetScaler Gateway Sitzungszuverlässigkeit (Port 2598) | Ja |
| NetScaler Gateway Double-Hop | Ja |
| NetScaler zu VDA DTLS-Verschlüsselung | Ja |
| HDX Insight | Ja |
| NetScaler Gateway im IPv6-Modus | Nein |
| NetScaler Gateway SOCKS (Port 1494) | Nein |
| NetScaler reiner LAN-Proxy (siehe Hinweis) | Nein |
Hinweis:
EDT wird nicht unterstützt, wenn der NetScaler LAN-Proxy im LAN-Benutzermodus oder im transparenten Modus konfiguriert ist. TCP wird jedoch unterstützt. Weitere Informationen finden Sie unter Konfigurieren des ausgehenden ICA-Proxys.
Konfigurieren von NetScaler Gateway zur Unterstützung von Enlightened Data Transport
Wenn Sie Enlightened Data Transport (EDT) verwenden, muss Datagram Transport Layer Security (DTLS) aktiviert sein, um die von EDT verwendete UDP-Verbindung zu verschlüsseln. Der DTLS-Parameter muss auf der Ebene des Gateway-VPN-Virtual-Servers aktiviert werden. Außerdem müssen die Komponenten von Citrix Virtual Apps and Desktops korrekt aktualisiert und konfiguriert werden, um verschlüsselten Datenverkehr zwischen dem Gateway-VPN-Virtual-Server und dem Benutzergerät zu ermöglichen.
Hinweis: Der für den NetScaler Gateway Frontend-Virtual-Server konfigurierte UDP-Port (z. B. Port 443) muss in der DMZ geöffnet sein, damit der Virtual Server die DTLS-Verbindungen empfangen kann. DTLS und CGP sind Voraussetzungen dafür, dass EDT mit NetScaler Gateway kompatibel ist.
So konfigurieren Sie NetScaler Gateway zur Unterstützung von EDT über die GUI
-
Stellen Sie NetScaler Gateway bereit und konfigurieren Sie es so, dass es mit StoreFront kommuniziert und Benutzer für Citrix Virtual Apps and Desktops authentifiziert.
-
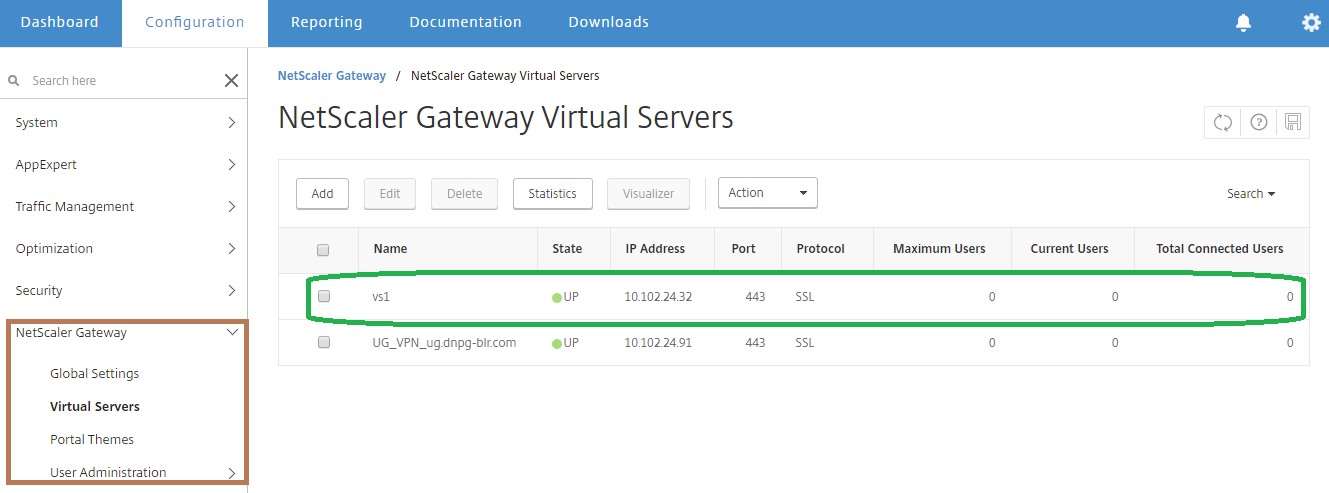
Erweitern Sie auf der Registerkarte „Configuration“ (Konfiguration) in der NetScaler-GUI NetScaler Gateway und wählen Sie Virtual Servers (Virtuelle Server) erweitern.
-
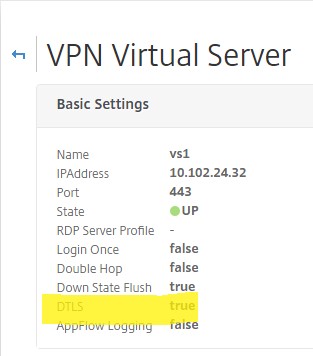
Klicken Sie auf Edit (Bearbeiten), um die Grundeinstellungen für den VPN Virtual Server anzuzeigen, und überprüfen Sie dann den Status der DTLS-Einstellung.
-
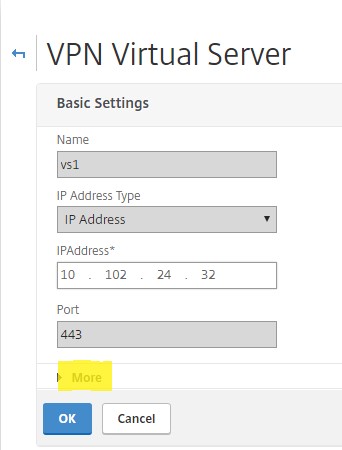
Klicken Sie auf More (Mehr), um weitere Konfigurationsoptionen anzuzeigen.
-
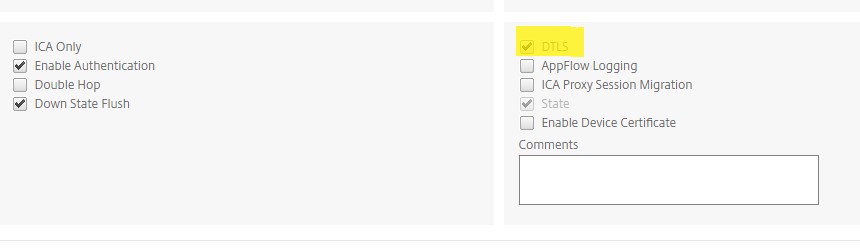
Wählen Sie DTLS, um die Kommunikationssicherheit für Datagrammprotokolle bereitzustellen. Klicken Sie auf OK. Der Bereich Basic Settings (Grundeinstellungen) für den VPN Virtual Server zeigt an, dass das DTLS-Flag auf True (Wahr) gesetzt ist.
So konfigurieren Sie NetScaler Gateway für EDT-Unterstützung über die CLI
set vpn vserver vs1 -DTLS ON
Verlusttoleranten Modus für Audio konfigurieren
Ab Release 14.1 Build 34.42 unterstützt NetScaler Gateway den verlusttoleranten Modus für Audio in Citrix Virtual Apps and Desktops. Dieser Modus verbessert das Audioerlebnis für Benutzer, die sich mit Netzwerken mit hoher Latenz und Paketverlust verbinden. Benutzer müssen Citrix Virtual Apps and Desktops 7 2402 LTSR oder höhere Versionen verwenden, um diese Funktionalität nutzen zu können.
Der verlusttolerante Modus für Audio basiert auf dem EDT-Verlusttoleranz-Transportprotokoll, das Paketverluste bei der Übertragung zulässt, ohne Multimedia-Inhalte erneut zu senden, was zu einem Echtzeit-Erlebnis für die Benutzer führt. Er ist der bevorzugte Modus für Audio unter verlustbehafteten Netzwerkbedingungen, um eine überragende Audioqualität im Vergleich zu EDT zu gewährleisten.
Standardmäßig ist der verlusttolerante Modus für Audio auf NetScaler Gateway deaktiviert.
Wichtig:
Bevor Sie NetScaler Gateway auf Version 14.1-43.50 aktualisieren, müssen Sie den verlusttoleranten Modus für Audio deaktivieren, um den Verlust von ICA-Parameterkonfigurationen zu vermeiden. Nach dem Upgrade konfigurieren Sie den Parameter EDT Loss Tolerant, um den verlusttoleranten Modus zu aktivieren.
So konfigurieren Sie NetScaler Gateway zur Aktivierung des verlusttoleranten Modus mithilfe der GUI
-
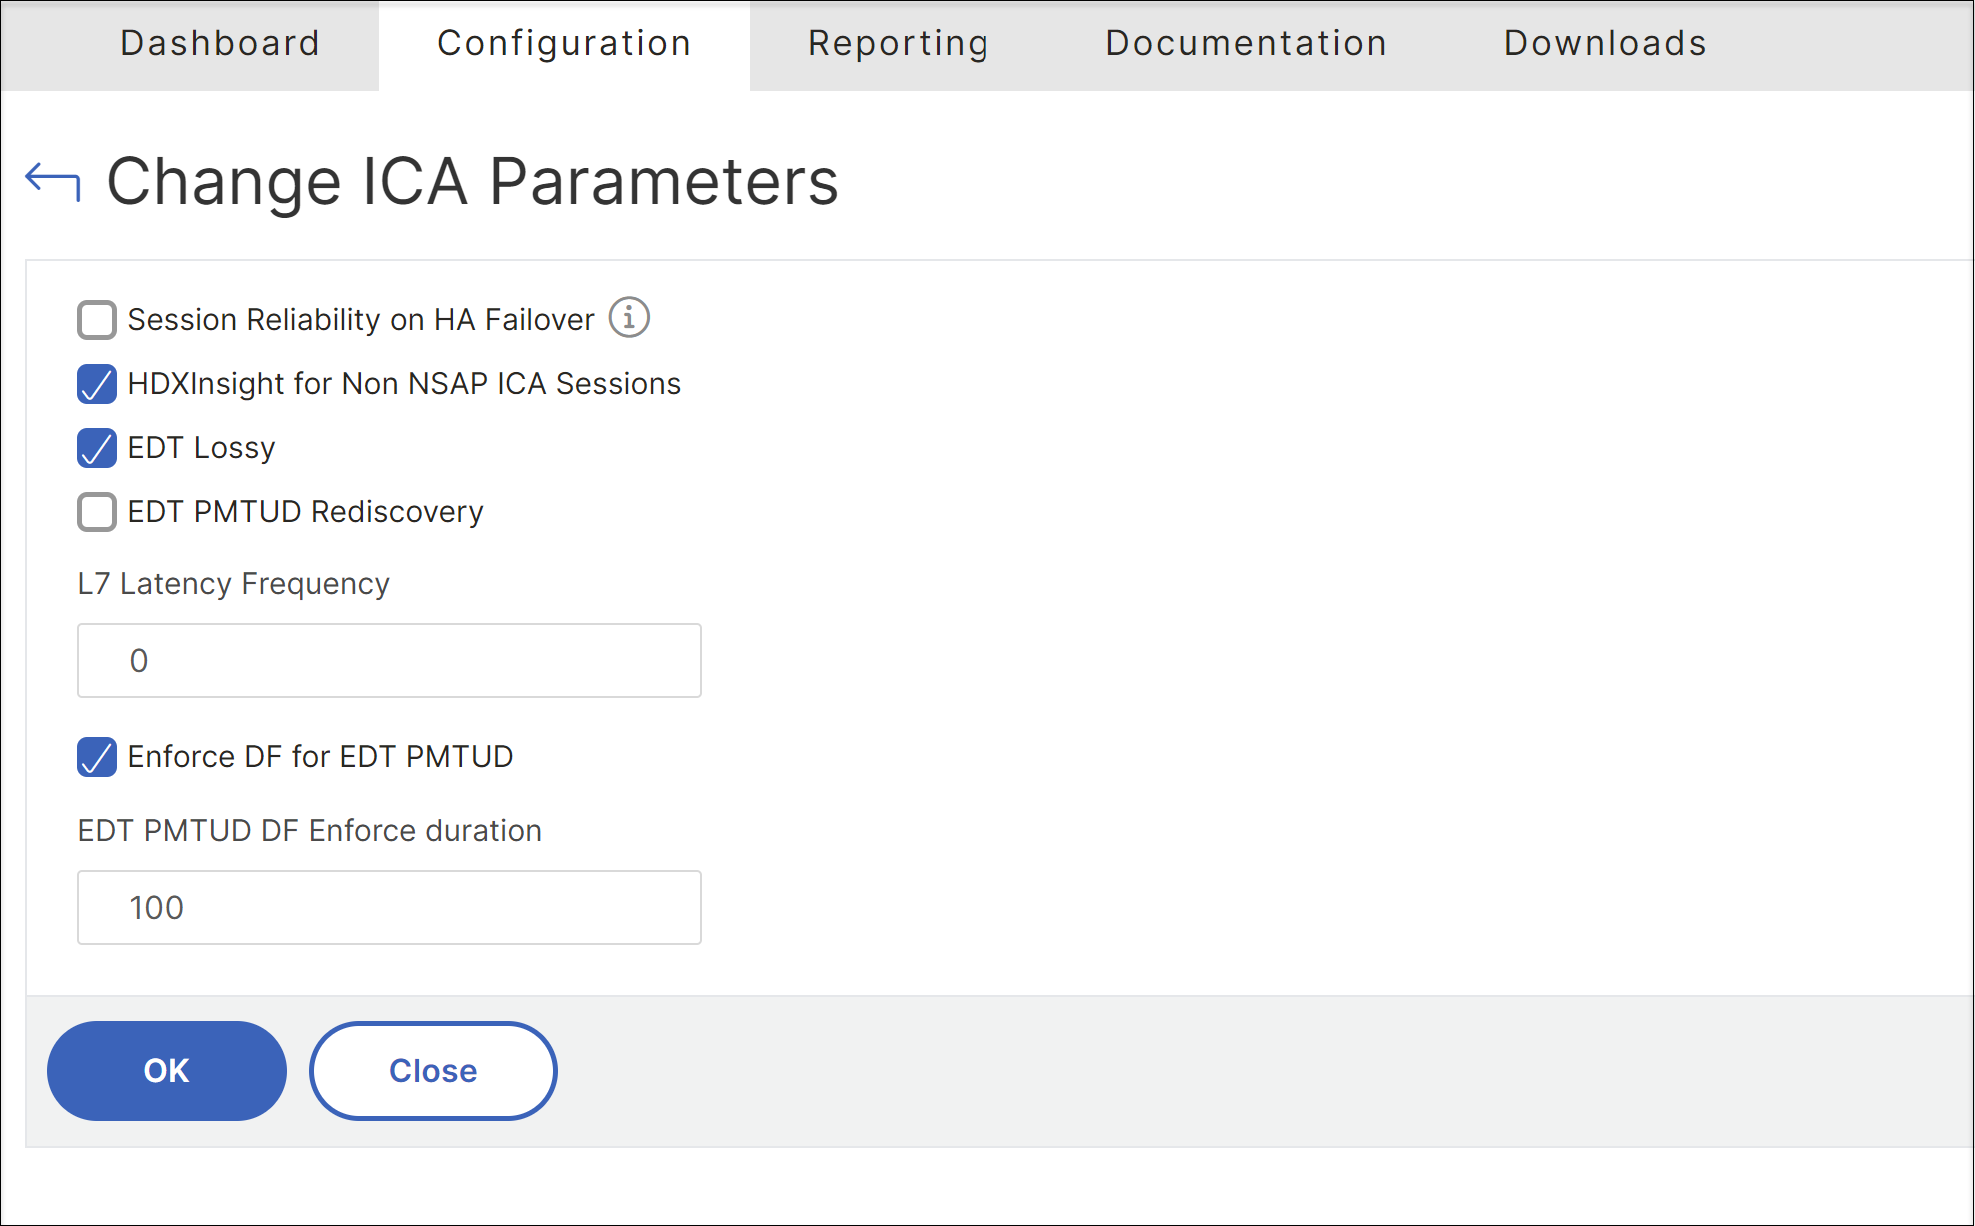
Navigieren Sie zu System > Einstellungen > ICA®-Parameter ändern.
-
Wählen Sie EDT Lossy, um den verlusttoleranten Modus zu aktivieren.Hinweis:Ab NetScaler Gateway Version 14.1-43.50 wird der ICA-Parameter EDT Lossy in EDT Loss Tolerant umbenannt.
So konfigurieren Sie NetScaler Gateway zur Aktivierung des verlusttoleranten Modus mithilfe der CLI
Geben Sie an der Eingabeaufforderung den folgenden Befehl ein, um den verlusttoleranten Modus zu aktivieren:
set ica parameter -EDTLossy ENABLED
Hinweis:
Ab NetScaler Gateway Version 14.1-43.50 geben Sie den folgenden Befehl ein, um den verlusttoleranten Modus zu aktivieren:
set ica parameter -edtlosstolerant ENABLED