
Zwischenzertifikate konfigurieren
Ein Zwischenzertifikat ist ein Zertifikat, das zwischen NetScaler Gateway (dem Serverzertifikat) und einem Stammzertifikat (auf dem Benutzergerät installiert) liegt. Ein Zwischenzertifikat ist Teil einer Kette.
Einige Organisationen delegieren die Verantwortung für die Ausstellung von Zertifikaten, um das Problem der geografischen Trennung zwischen Organisationseinheiten zu lösen oder um unterschiedliche Ausstellungsrichtlinien auf verschiedene Bereiche der Organisation anzuwenden.
Die Verantwortung für die Ausstellung von Zertifikaten kann durch die Einrichtung untergeordneter Zertifizierungsstellen (CAs) delegiert werden. CAs können ihre eigenen Zertifikate signieren (d. h. sie sind selbstsigniert) oder sie können von einer anderen Zertifizierungsstelle signiert werden. Der X.509-Standard enthält ein Modell zur Einrichtung einer Hierarchie von CAs. In diesem Modell, wie in der folgenden Abbildung gezeigt, steht die Stamm-CA an der Spitze der Hierarchie und ist ein selbstsigniertes Zertifikat der Zertifizierungsstelle. Die CAs, die der Stamm-CA direkt untergeordnet sind, haben CA-Zertifikate, die von der Stammzertifizierungsstelle signiert sind. CAs unter den untergeordneten CAs in der Hierarchie haben ihre CA-Zertifikate von den untergeordneten CAs signiert.
Abbildung 1. Das X.509-Modell zeigt die hierarchische Struktur einer typischen digitalen Zertifikatskette
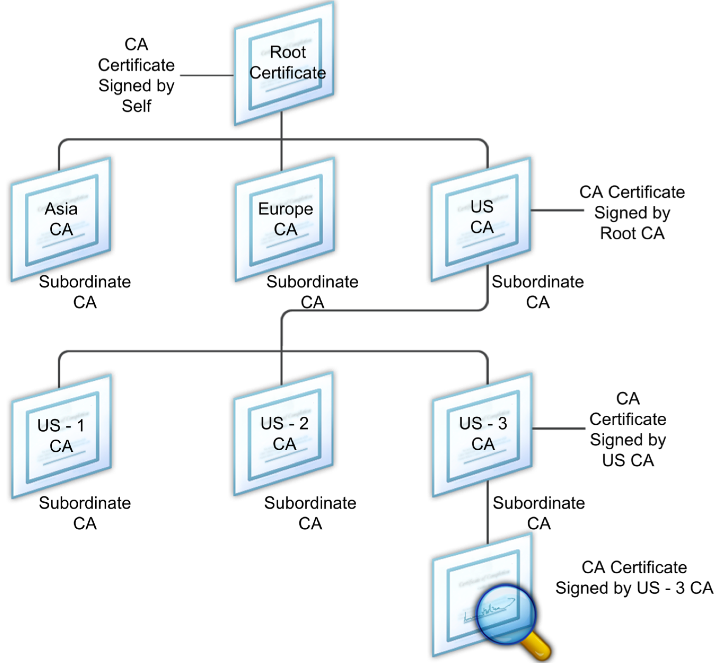
Wenn ein Serverzertifikat von einer CA mit einem selbstsignierten Zertifikat signiert wird, besteht die Zertifikatskette aus genau zwei Zertifikaten: dem Endentitätszertifikat und der Stammzertifizierungsstelle. Wenn ein Benutzer- oder Serverzertifikat von einer Zwischenzertifizierungsstelle signiert wird, ist die Zertifikatskette länger.
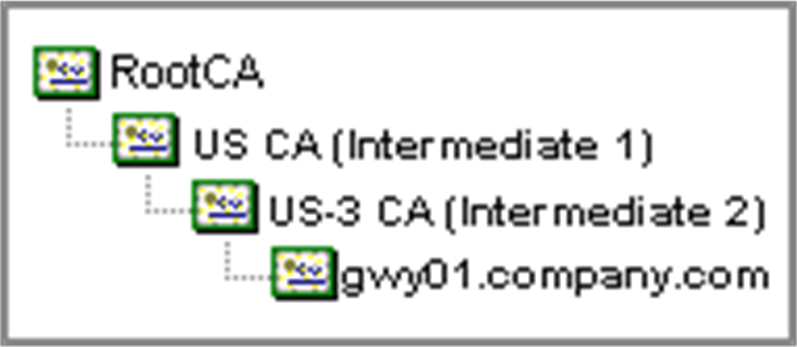
Die folgende Abbildung zeigt, dass die ersten beiden Elemente das Endentitätszertifikat (in diesem Fall gwy01.company.com) und das Zertifikat der Zwischenzertifizierungsstelle in dieser Reihenfolge sind. Dem Zertifikat der Zwischenzertifizierungsstelle folgt das Zertifikat ihrer Zertifizierungsstelle. Diese Auflistung wird fortgesetzt, bis das letzte Zertifikat in der Liste für eine Stammzertifizierungsstelle ist. Jedes Zertifikat in der Kette bestätigt die Identität des vorherigen Zertifikats.
Abbildung 2. Eine typische digitale Zertifikatskette
Ein Zwischenzertifikat installieren
-
Im Konfigurationsdienstprogramm, auf der Registerkarte Konfiguration, im Navigationsbereich, erweitern Sie SSL und klicken Sie dann auf Zertifikate.
-
Klicken Sie im Detailbereich auf Installieren.
-
Geben Sie unter Zertifikat-Schlüsselpaarname den Namen des Zertifikats ein.
-
Klicken Sie unter Details unter Zertifikatdateiname auf Durchsuchen (Appliance) und wählen Sie in der Liste Lokal oder Appliance aus.
-
Navigieren Sie zu dem Zertifikat auf Ihrem Computer (Lokal) oder auf NetScaler Gateway (Appliance).
-
Wählen Sie unter Zertifikatformat die Option PEM aus.
-
Klicken Sie auf Installieren und dann auf Schließen.
Wenn Sie ein Zwischenzertifikat auf NetScaler Gateway installieren, müssen Sie keinen privaten Schlüssel oder ein Kennwort angeben.
Nachdem das Zertifikat auf der Appliance installiert wurde, muss es mit dem Serverzertifikat verknüpft werden.
Ein Zwischenzertifikat mit einem Serverzertifikat verknüpfen
-
Im Konfigurationsdienstprogramm, auf der Registerkarte Konfiguration, im Navigationsbereich, erweitern Sie SSL und klicken Sie dann auf Zertifikate.
-
Wählen Sie im Detailbereich das Serverzertifikat aus und klicken Sie dann unter Aktion auf Verknüpfen.
-
Wählen Sie neben CA-Zertifikatname das Zwischenzertifikat aus der Liste aus und klicken Sie dann auf OK.