
Bereitstellen von NetScaler Web App Firewall auf AWS
Die NetScaler Web App Firewall kann entweder als Layer-3-Netzwerkgerät oder als Layer-2-Netzwerkbrücke zwischen Kundenservern und Kundenbenutzern installiert werden, normalerweise hinter dem Router oder der Firewall des Kundenunternehmens. Die NetScaler Web App Firewall muss an einem Ort installiert werden, an dem sie den Datenverkehr zwischen den Webservern und dem Hub oder Switch abfangen kann, über den Benutzer auf diese Webserver zugreifen. Benutzer konfigurieren dann das Netzwerk so, dass Anfragen an die Web Application Firewall gesendet werden, anstatt direkt an ihre Webserver, und Antworten an die Web Application Firewall, anstatt direkt an ihre Benutzer. Die Web Application Firewall filtert diesen Datenverkehr, bevor sie ihn an sein endgültiges Ziel weiterleitet, wobei sie sowohl ihren internen Regelsatz als auch die Benutzerergänzungen und -änderungen verwendet. Sie blockiert oder macht jede Aktivität unschädlich, die sie als schädlich erkennt, und leitet dann den verbleibenden Datenverkehr an den Webserver weiter. Die vorhergehende Abbildung bietet einen Überblick über den Filterprozess.
Weitere Informationen finden Sie unter Funktionsweise der NetScaler Web App Firewall.
Architektur für NetScaler Web App Firewall auf AWS für die Produktionsbereitstellung
Die Abbildung zeigt eine Virtual Private Cloud (VPC) mit Standardparametern, die eine NetScaler Web App Firewall-Umgebung in der AWS Cloud aufbaut.
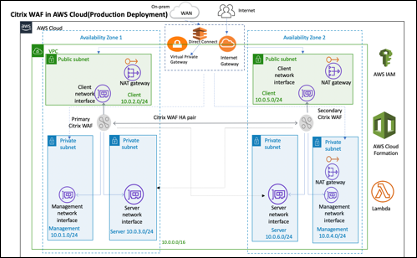
In einer Produktionsbereitstellung werden die folgenden Parameter für die NetScaler Web App Firewall-Umgebung eingerichtet:
-
Diese Architektur setzt die Verwendung einer AWS CloudFormation-Vorlage voraus.
-
Eine VPC, die sich über zwei Availability Zones erstreckt und gemäß den AWS-Best Practices mit zwei öffentlichen und vier privaten Subnetzen konfiguriert ist, um Ihnen Ihr eigenes virtuelles Netzwerk auf AWS mit einem /16 Classless Inter-Domain Routing (CIDR)-Block (ein Netzwerk mit 65.536 privaten IP-Adressen) bereitzustellen.
-
Zwei Instanzen der NetScaler Web App Firewall (Primär und Sekundär), jeweils eine in jeder Availability Zone.
-
Drei Sicherheitsgruppen, eine für jede Netzwerkschnittstelle (Management, Client, Server), die als virtuelle Firewalls fungieren, um den Datenverkehr für ihre zugehörigen Instanzen zu steuern.
-
Drei Subnetze, für jede Instanz – eines für Management, eines für Client und eines für den Back-End-Server.
-
Ein an die VPC angeschlossenes Internet-Gateway und eine Routing-Tabelle für öffentliche Subnetze, die mit öffentlichen Subnetzen verknüpft ist, um den Zugriff auf das Internet zu ermöglichen. Dieses Gateway wird vom Web App Firewall-Host verwendet, um Datenverkehr zu senden und zu empfangen. Weitere Informationen zu Internet-Gateways finden Sie unter: Internet-Gateways.
-
5 Routing-Tabellen – eine öffentliche Routing-Tabelle, die den Client-Subnetzen sowohl der primären als auch der sekundären Web App Firewall zugeordnet ist. Die restlichen 4 Routing-Tabellen sind mit jedem der 4 privaten Subnetze (Management- und serverseitige Subnetze der primären und sekundären Web App Firewall) verknüpft.
-
AWS Lambda in der Web App Firewall kümmert sich um Folgendes:
-
Konfigurieren von zwei Web App Firewalls in jeder Verfügbarkeitszone des HA-Modus
-
Erstellen eines Beispiel-Web App Firewall-Profils und anschließendes Übertragen dieser Konfiguration in Bezug auf die Web App Firewall
-
-
AWS Identity and Access Management (IAM) zur sicheren Steuerung des Zugriffs auf AWS-Dienste und -Ressourcen für Ihre Benutzer. Standardmäßig erstellt die CloudFormation-Vorlage (CFT) die erforderliche IAM-Rolle. Benutzer können jedoch ihre eigene IAM-Rolle für NetScaler ADC-Instanzen bereitstellen.
-
In den öffentlichen Subnetzen zwei verwaltete Network Address Translation (NAT)-Gateways, um ausgehenden Internetzugang für Ressourcen in öffentlichen Subnetzen zu ermöglichen.
Hinweis:
Die CFT Web App Firewall-Vorlage, die die NetScaler Web App Firewall in eine bestehende VPC bereitstellt, überspringt die mit Sternchen gekennzeichneten Komponenten und fordert Benutzer zur Eingabe ihrer bestehenden VPC-Konfiguration auf.
Backend-Server werden nicht von der CFT bereitgestellt.
Kosten und Lizenzierung
Benutzer sind für die Kosten der AWS-Dienste verantwortlich, die bei der Ausführung von AWS-Bereitstellungen verwendet werden. Die AWS CloudFormation-Vorlagen, die für diese Bereitstellung verwendet werden können, enthalten Konfigurationsparameter, die Benutzer bei Bedarf anpassen können. Einige dieser Einstellungen, wie z. B. der Instanztyp, beeinflussen die Bereitstellungskosten. Für Kostenschätzungen sollten Benutzer die Preisübersichten für jeden von ihnen verwendeten AWS-Dienst konsultieren. Die Preise können sich ändern.
Eine NetScaler Web App Firewall auf AWS erfordert eine Lizenz. Um die NetScaler Web App Firewall zu lizenzieren, müssen Benutzer den Lizenzschlüssel in einem S3-Bucket ablegen und dessen Speicherort beim Start der Bereitstellung angeben.
Hinweis:
Wenn Benutzer das Lizenzierungsmodell „Bring your own license (BYOL)“ wählen, sollten sie sicherstellen, dass die AppFlow-Funktion aktiviert ist. Weitere Informationen zur BYOL-Lizenzierung finden Sie unter: AWS Marketplace/Citrix VPX – Customer Licensed.
Die folgenden Lizenzierungsoptionen sind für Citrix® ADC Web App Firewall unter AWS verfügbar. Benutzer können ein AMI (Amazon Machine Image) basierend auf einem einzelnen Faktor wie dem Durchsatz auswählen.
-
Lizenzmodell: Pay as You Go (PAYG, für die Produktionslizenzen) oder Bring Your Own License (BYOL, für das vom Kunden lizenzierte AMI – Citrix ADC Pooled Capacity). Weitere Informationen zu Citrix ADC Pooled Capacity finden Sie unter: Citrix ADC Pooled Capacity.
-
Für BYOL gibt es 3 Lizenzierungsmodi:
-
NetScaler Pooled Capacity konfigurieren: Citrix ADC Pooled Capacity konfigurieren
-
NetScaler VPX Check-in- und Check-out-Lizenzierung (CICO): Citrix ADC VPX Check-in- und Check-out-Lizenzierung
Tipp:Wenn Benutzer die CICO-Lizenzierung mit dem Anwendungstyp VPX-200, VPX-1000, VPX-3000, VPX-5000 oder VPX-8000 wählen, sollten sie sicherstellen, dass sie dieselbe Durchsatzlizenz auf ihrem NetScaler Console-Lizenzserver haben.-
NetScaler virtuelle CPU-Lizenzierung: NetScaler virtuelle CPU-Lizenzierung
-
-
Hinweis:
Wenn Benutzer die Bandbreite einer VPX-Instanz dynamisch ändern möchten, sollten sie eine BYOL-Option wählen, z. B. NetScaler Pooled Capacity, bei der sie die Lizenzen von NetScaler Console zuweisen können, oder sie können die Lizenzen von NetScaler entsprechend der minimalen und maximalen Kapazität der Instanz bei Bedarf und ohne Neustart auschecken. Ein Neustart ist nur erforderlich, wenn Benutzer die Lizenzedition ändern möchten.
-
Durchsatz: 200 Mbit/s oder 1 Gbit/s
-
Bundle: Premium
Bereitstellungsoptionen
Dieser Bereitstellungsleitfaden bietet zwei Bereitstellungsoptionen:
-
Die erste Option ist die Bereitstellung mithilfe eines Quick Start Guide-Formats und der folgenden Optionen:
-
NetScaler Web App Firewall in einem neuen VPC bereitstellen (End-to-End-Bereitstellung). Diese Option erstellt eine neue AWS-Umgebung, die aus VPC, Subnetzen, Sicherheitsgruppen und anderen Infrastrukturkomponenten besteht, und stellt dann NetScaler Web App Firewall in diesem neuen VPC bereit.
-
NetScaler Web App Firewall in einem vorhandenen VPC bereitstellen. Diese Option stellt NetScaler Web App Firewall in der vorhandenen AWS-Infrastruktur des Benutzers bereit.
-
-
Die zweite Option ist die Bereitstellung mithilfe von Web App Firewall StyleBooks über NetScaler Console
AWS Quick Start
Schritt 1: Beim AWS-Benutzerkonto anmelden
-
Melden Sie sich bei AWS bei Ihrem Benutzerkonto an: AWS mit einer IAM-Benutzerrolle (Identity and Access Management), die über die erforderlichen Berechtigungen zum Erstellen eines Amazon-Kontos (falls erforderlich) oder zum Anmelden bei einem Amazon-Konto verfügt.
-
Verwenden Sie die Regionsauswahl in der Navigationsleiste, um die AWS-Region auszuwählen, in der Benutzer Hochverfügbarkeit über AWS-Verfügbarkeitszonen hinweg bereitstellen möchten.
-
Stellen Sie sicher, dass das AWS-Benutzerkonto korrekt konfiguriert ist. Weitere Informationen finden Sie im Abschnitt „Technische Anforderungen“ dieses Dokuments.
Schritt 2: NetScaler Web App Firewall AMI abonnieren
-
Diese Bereitstellung erfordert ein Abonnement für das AMI für NetScaler Web App Firewall im AWS Marketplace.
-
Melden Sie sich bei Ihrem AWS-Benutzerkonto an.
-
Öffnen Sie die Seite für das NetScaler Web App Firewall-Angebot, indem Sie einen der Links in der folgenden Tabelle auswählen.
-
Wenn Benutzer den Quick Start Guide starten, um NetScaler Web App Firewall in Schritt 3 unten bereitzustellen, verwenden sie den Parameter NetScaler Web App Firewall Image, um das Bundle und die Durchsatzoption auszuwählen, die ihrem AMI-Abonnement entsprechen. Die folgende Liste zeigt die AMI-Optionen und die entsprechenden Parametereinstellungen. Die VPX AMI-Instanz erfordert mindestens 2 virtuelle CPUs und 2 GB Arbeitsspeicher.
-
Hinweis:
Um die AMI-ID abzurufen, lesen Sie die Seite NetScaler Products on AWS Marketplace auf GitHub: Citrix Products on AWS Marketplace.
-
AWS Marketplace AMI
-
NetScaler Web Application Firewall (Web App Firewall) – 200 Mbit/s: Citrix Web App Firewall (Web App Firewall) - 200 Mbps
-
NetScaler Web Application Firewall (Web App Firewall) – 1000 Mbit/s: Citrix Web App Firewall (Web App Firewall) - 1000 Mbps
-
-
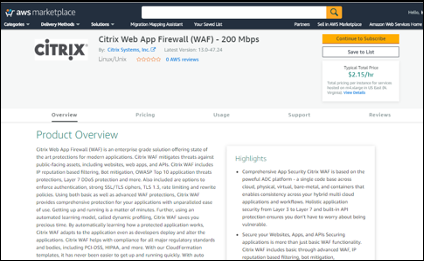
Auf der AMI-Seite wählen Sie Weiter zum Abonnement.
-
Überprüfen Sie die Nutzungsbedingungen für die Software und wählen Sie dann Bedingungen akzeptieren.
 Hinweis:Benutzer erhalten eine Bestätigungsseite, und eine E-Mail-Bestätigung wird an den Kontoinhaber gesendet. Detaillierte Abonnementanweisungen finden Sie unter Erste Schritte in der AWS Marketplace-Dokumentation: Erste Schritte.
-
Wenn der Abonnementprozess abgeschlossen ist, verlassen Sie den AWS Marketplace ohne weitere Maßnahmen. Stellen Sie die Software nicht über den AWS Marketplace bereit – Benutzer werden das AMI mit dem Quick Start Guide bereitstellen.
Schritt 3: AWS Quick Start starten
-
Melden Sie sich bei Ihrem AWS-Konto an und wählen Sie eine der folgenden Optionen, um die AWS CloudFormation-Vorlage zu starten. Hilfe bei der Auswahl einer Option finden Sie unter Bereitstellungsoptionen weiter oben in diesem Handbuch.
-
Stellen Sie NetScaler VPX in einer neuen VPC auf AWS bereit, indem Sie eine der hier befindlichen AWS CloudFormation-Vorlagen verwenden:
-
Wichtig:
Wenn Benutzer NetScaler Web App Firewall in einer vorhandenen VPC bereitstellen, müssen sie sicherstellen, dass ihre VPC zwei Availability Zones umfasst, mit einem öffentlichen und zwei privaten Subnetzen in jeder Availability Zone für die Workload-Instanzen, und dass die Subnetze nicht gemeinsam genutzt werden. Dieses Bereitstellungshandbuch unterstützt keine gemeinsam genutzten Subnetze, siehe Arbeiten mit gemeinsam genutzten VPCs: Arbeiten mit gemeinsam genutzten VPCs. Diese Subnetze benötigen NAT-Gateways in ihren Routing-Tabellen, damit die Instanzen Pakete und Software herunterladen können, ohne sie dem Internet auszusetzen. Weitere Informationen zu NAT-Gateways finden Sie unter NAT-Gateways. Konfigurieren Sie die Subnetze so, dass es keine Überlappung von Subnetzen gibt.
Benutzer sollten außerdem sicherstellen, dass die Domänennamenoption in den DHCP-Optionen wie in der Amazon VPC-Dokumentation hier beschrieben konfiguriert ist: DHCP-Optionssätze DHCP-Optionssätze. Benutzer werden beim Starten des Quick Start Guide nach ihren VPC-Einstellungen gefragt.
-
Jede Bereitstellung dauert etwa 15 Minuten.
-
Überprüfen Sie die AWS-Region, die in der oberen rechten Ecke der Navigationsleiste angezeigt wird, und ändern Sie sie bei Bedarf. Hier wird die Netzwerkinfrastruktur für Citrix Web App Firewall aufgebaut. Die Vorlage wird standardmäßig in der Region USA Ost (Ohio) gestartet.
Hinweis:
Diese Bereitstellung umfasst NetScaler Web App Firewall, die derzeit nicht in allen AWS-Regionen unterstützt wird. Eine aktuelle Liste der unterstützten Regionen finden Sie unter AWS Service Endpoints: AWS Service Endpoints.
-
Behalten Sie auf der Seite Select Template die Standardeinstellung für die Vorlagen-URL bei und wählen Sie dann Weiter.
-
Geben Sie auf der Seite Specify Details den Stack-Namen nach Belieben des Benutzers an. Überprüfen Sie die Parameter für die Vorlage. Geben Sie Werte für die Parameter an, die eine Eingabe erfordern. Überprüfen Sie für alle anderen Parameter die Standardeinstellungen und passen Sie diese bei Bedarf an.
-
In der folgenden Tabelle sind die Parameter nach Kategorie aufgeführt und für die Bereitstellungsoption separat beschrieben:
-
Parameter zur Bereitstellung von NetScaler Web App Firewall in einem neuen oder bestehenden VPC (Bereitstellungsoption 1)
-
Wenn Benutzer die Überprüfung und Anpassung der Parameter abgeschlossen haben, sollten sie Weiter wählen.
Parameter zur Bereitstellung von NetScaler Web App Firewall in einem neuen VPC
VPC-Netzwerkkonfiguration
| Parameterbezeichnung (Name) | Standard | Beschreibung |
|---|---|---|
| Primäre Verfügbarkeitszone (PrimaryAvailabilityZone) | Eingabe erforderlich | Die Verfügbarkeitszone für die Bereitstellung der primären NetScaler Web App Firewall |
| Sekundäre Verfügbarkeitszone (SecondaryAvailabilityZone) | Eingabe erforderlich | Die Verfügbarkeitszone für die Bereitstellung der sekundären NetScaler Web App Firewall |
| VPC CIDR (VPCCIDR) | 10.0.0.0/16 | Der CIDR-Block für die VPC. Muss ein gültiger IP-CIDR-Bereich der Form x.x.x.x/x sein. |
| Remote SSH CIDR IP(Management) (RestrictedSSHCIDR) | Eingabe erforderlich | Der IP-Adressbereich, der per SSH auf die EC2-Instanz zugreifen kann (Port: 22). |
| Beispiel: Die Verwendung von 0.0.0.0/0 ermöglicht allen IP-Adressen den Zugriff auf die Benutzerinstanz über SSH oder RDP. Hinweis: Autorisieren Sie nur eine bestimmte IP-Adresse oder einen Adressbereich für den Zugriff auf die Benutzerinstanz, da die Verwendung in der Produktion unsicher ist. | ||
| Remote HTTP CIDR IP(Client) (RestrictedWebAppCIDR) | 0.0.0.0/0 | Der IP-Adressbereich, der per HTTP auf die EC2-Instanz zugreifen kann (Port: 80). |
| Remote-HTTP-CIDR-IP (Client) (RestrictedWebAppCIDR) | 0.0.0.0/0 | Der IP-Adressbereich, der HTTP-Verbindungen zur EC2-Instanz herstellen kann (Port: 80) |
| Primäres privates Management-Subnetz-CIDR (PrimaryManagementPrivateSubnetCIDR) | 10.0.1.0/24 | Der CIDR-Block für das primäre Management-Subnetz in Verfügbarkeitszone 1. |
| Primäre private Management-IP (PrimaryManagementPrivateIP) | — | Private IP, die dem primären Management-ENI zugewiesen ist (das letzte Oktett muss zwischen 5 und 254 liegen), aus dem primären Management-Subnetz-CIDR. |
| Primäres öffentliches Client-Subnetz-CIDR (PrimaryClientPublicSubnetCIDR) | 10.0.2.0/24 | Der CIDR-Block für das primäre Client-Subnetz in Verfügbarkeitszone 1. |
| Primäre private Client-IP (PrimaryClientPrivateIP) | — | Private IP, die dem primären Client-ENI zugewiesen ist (das letzte Oktett muss zwischen 5 und 254 liegen), aus dem primären Client-Subnetz-CIDR. |
| Privates Subnetz-CIDR des primären Servers (PrimaryServerPrivateSubnetCIDR) | 10.0.3.0/24 | Der CIDR-Block für den primären Server in Verfügbarkeitszone 1. |
| Private IP des primären Servers (PrimaryServerPrivateIP) | — | Private IP, die der ENI des primären Servers zugewiesen ist (das letzte Oktett muss zwischen 5 und 254 liegen) aus dem Subnetz-CIDR des primären Servers. |
| Privates Subnetz-CIDR der sekundären Verwaltung (SecondaryManagementPrivateSubnetCIDR) | 10.0.4.0/24 | Der CIDR-Block für das Subnetz der sekundären Verwaltung in Verfügbarkeitszone 2. |
| Private IP der sekundären Verwaltung (SecondaryManagementPrivateIP) | — | Private IP, die der ENI der sekundären Verwaltung zugewiesen ist (das letzte Oktett muss zwischen 5 und 254 liegen). Sie würde die IP der sekundären Verwaltung aus dem Subnetz-CIDR der sekundären Verwaltung zuweisen. |
| Öffentliches Subnetz-CIDR des sekundären Clients (SecondaryClientPublicSubnetCIDR) | 10.0.5.0/24 | Der CIDR-Block für das Subnetz des sekundären Clients in Verfügbarkeitszone 2. |
| Sekundäre private Client-IP (SecondaryClientPrivateIP) | — | Private IP, die der sekundären Client-ENI zugewiesen ist (das letzte Oktett muss zwischen 5 und 254 liegen). Sie würde die sekundäre Client-IP aus dem sekundären Client-Subnetz-CIDR zuweisen. |
| Sekundäres privates Server-Subnetz-CIDR (SecondaryServerPrivateSubnetCIDR) | 10.0.6.0/24 | Der CIDR-Block für das sekundäre Server-Subnetz in Verfügbarkeitszone 2. |
| Sekundäre private Server-IP (SecondaryServerPrivateIP) | — | Private IP, die der sekundären Server-ENI zugewiesen ist (das letzte Oktett muss zwischen 5 und 254 liegen). Sie würde die sekundäre Server-IP aus dem sekundären Server-Subnetz-CIDR zuweisen. |
VPC-Tenancy-Attribut (VPCTenancy) |
Standard | Die zulässige Tenancy von Instanzen, die in der VPC gestartet werden. Wählen Sie Dedicated Tenancy, um EC2-Instanzen zu starten, die einem einzelnen Kunden gewidmet sind. |
Bastion-Host-Konfiguration
| Parameterbezeichnung (Name) | Standard | Beschreibung |
|---|---|---|
| Bastion-Host erforderlich (LinuxBastionHostEIP) | Nein | Standardmäßig wird kein Bastion-Host konfiguriert. Wenn Benutzer jedoch eine Sandbox-Bereitstellung wünschen, wählen Sie Ja aus dem Menü, wodurch ein Linux Bastion Host im öffentlichen Subnetz mit einer EIP bereitgestellt wird, der Benutzern den Zugriff auf die Komponenten im privaten und öffentlichen Subnetz ermöglicht. |
NetScaler Web App Firewall Konfiguration
| Parameterbezeichnung (Name) | Standard | Beschreibung |
|---|---|---|
| Schlüsselpaarname (KeyPairName) | Eingabe erforderlich | Ein öffentliches/privates Schlüsselpaar, das Benutzern eine sichere Verbindung zur Benutzerinstanz nach deren Start ermöglicht. Dies ist das Schlüsselpaar, das Benutzer in ihrer bevorzugten AWS Region erstellt haben; siehe Abschnitt Technische Anforderungen. |
| NetScaler Instanztyp (CitrixADCInstanceType) | m4.xlarge | Der EC2-Instanztyp, der für die ADC-Instanzen verwendet werden soll. Stellen Sie sicher, dass der gewählte Instanztyp mit den im AWS Marketplace verfügbaren Instanztypen übereinstimmt, andernfalls könnte die CFT fehlschlagen. |
| NetScaler ADC AMI-ID (CitrixADCImageID) | — | Das AWS Marketplace AMI, das für die Bereitstellung der NetScaler Web App Firewall verwendet werden soll. Dies muss mit dem AMI übereinstimmen, das Benutzer in Schritt 2 abonniert haben. |
NetScaler ADC VPX IAM-Rolle (iam:GetRole) |
— | Diese Vorlage: AWS-Quickstart/Quickstart-Citrix-ADC-VPX/Templates erstellt die IAM-Rolle und das Instance-Profil, die für NetScaler VPX erforderlich sind. Wenn leer gelassen, erstellt CFT die erforderliche IAM-Rolle. |
| Client PublicIP(EIP) (ClientPublicEIP) | Nein | Wählen Sie „Ja“, wenn Benutzer eine öffentliche EIP der Client-Netzwerkschnittstelle zuweisen möchten. Andernfalls haben Benutzer auch nach der Bereitstellung immer noch die Möglichkeit, sie bei Bedarf später zuzuweisen. |
Konfiguration der Pool-Lizenzierung
| Parameterbezeichnung (Name) | Standard | Beschreibung |
|---|---|---|
| NetScaler Console Pool-Lizenzierung | Nein | Wenn Sie die BYOL-Option für die Lizenzierung wählen, wählen Sie Ja aus der Liste. Dies ermöglicht Benutzern, ihre bereits erworbenen Lizenzen hochzuladen. Bevor Benutzer beginnen, sollten sie die NetScaler ADC Pool-Kapazität konfigurieren, um sicherzustellen, dass die NetScaler Console Pool-Lizenzierung verfügbar ist, siehe NetScaler Pool-Kapazität konfigurieren |
| Erreichbare NetScaler Console / NetScaler Console Agent IP | Eingabe erforderlich | Für die Option „Kundenlizenziert“ stellen Sie sicher, dass eine erreichbare NetScaler Console IP-Adresse vorhanden ist, die dann als Eingabeparameter verwendet wird, unabhängig davon, ob Benutzer NetScaler Console lokal oder einen Agenten in der Cloud bereitstellen. |
| Lizenzierungsmodus | Optional | Benutzer können aus den 3 Lizenzierungsmodi wählen:* Konfigurieren Sie die NetScaler Pooled Capacity. Weitere Informationen finden Sie unter Citrix ADC Pooled Capacity konfigurieren* NetScaler VPX Check-in- und Check-out-Lizenzierung (CICO). Weitere Informationen finden Sie unter Citrix ADC VPX Check-in- und Check-out-Lizenzierung* NetScaler virtuelle CPU-Lizenzierung. Weitere Informationen finden Sie unter Citrix ADC virtuelle CPU-Lizenzierung |
| Lizenzbandbreite in MBit/s | 0 MBit/s | Dieses Feld wird nur relevant, wenn der Lizenzierungsmodus „Pooled-Licensing“ ist. Es weist eine anfängliche Bandbreite der Lizenz in MBit/s zu, die nach der Erstellung der BYOL ADCs zugewiesen werden soll. Es sollte ein Vielfaches von 10 MBit/s sein. |
| Lizenz-Edition | Premium | Die Lizenz-Edition für den Pooled Capacity Licensing Mode ist Premium. |
| Appliance-Plattformtyp | Optional | Wählen Sie den erforderlichen Appliance-Plattformtyp nur aus, wenn Benutzer den CICO-Lizenzierungsmodus wählen. Benutzern stehen folgende Optionen zur Verfügung: VPX-200, VPX-1000, VPX-3000, VPX-5000, VPX-8000. |
| Lizenz-Edition | Premium | Die Lizenz-Edition für die vCPU-basierte Lizenzierung ist Premium. |
AWS Quick Start-Konfiguration
Hinweis:
Wir empfehlen Benutzern, die Standardeinstellungen für die folgenden beiden Parameter beizubehalten, es sei denn, sie passen die Quick Start Guide-Vorlagen für ihre eigenen Bereitstellungsprojekte an. Das Ändern der Einstellungen dieser Parameter aktualisiert automatisch Code-Referenzen, um auf einen neuen Quick Start Guide-Speicherort zu verweisen. Weitere Informationen finden Sie im AWS Quick Start Guide Contributor’s Guide hier: AWS Quick Starts/Option 1 - Adopt a Quick Start.
| Parameterbezeichnung (Name) | Standard | Beschreibung |
|---|---|---|
| Quick Start-Anleitung S3 Bucket-Name (QSS3BucketName) | aws-quickstart |
Der S3-Bucket, den Benutzer für ihre Kopie der Quick Start Guide-Assets erstellt haben, wenn Benutzer sich entscheiden, den Quick Start Guide für ihre eigene Nutzung anzupassen oder zu erweitern. Der Bucket-Name kann Zahlen, Kleinbuchstaben, Großbuchstaben und Bindestriche enthalten, sollte aber nicht mit einem Bindestrich beginnen oder enden. |
| S3-Schlüsselpräfix des Quick Start Guide (QSS3KeyPrefix) | quickstart-citrix-adc-vpx/ | Das S3-Schlüsselnamenpräfix aus dem Objekt-Schlüssel und Metadaten: Objekt-Schlüssel und Metadaten, wird verwendet, um einen Ordner für die Benutzerkopie der Quick Start Guide-Assets zu simulieren, wenn Benutzer sich entscheiden, den Quick Start Guide für ihre eigene Nutzung anzupassen oder zu erweitern. Dieses Präfix kann Zahlen, Kleinbuchstaben, Großbuchstaben, Bindestriche und Schrägstriche enthalten. |
-
Auf der Seite Optionen können Benutzer ein Ressourcen-Tag oder ein Schlüssel-Wert-Paar für Ressourcen in Ihrem Stack angeben und erweiterte Optionen festlegen. Weitere Informationen zu Ressourcen-Tags finden Sie unter Ressourcen-Tag. Weitere Informationen zum Festlegen von AWS CloudFormation Stack-Optionen finden Sie unter Festlegen von AWS CloudFormation Stack-Optionen. Wenn Benutzer fertig sind, sollten sie Weiter wählen.
-
Auf der Seite Überprüfen überprüfen und bestätigen Sie die Vorlageneinstellungen. Unter Funktionen aktivieren Sie die beiden Kontrollkästchen, um zu bestätigen, dass die Vorlage IAM-Ressourcen erstellt und dass sie möglicherweise die Fähigkeit zum automatischen erweiternieren von Makros erfordert.
-
Wählen Sie Erstellen, um den Stack bereitzustellen.
-
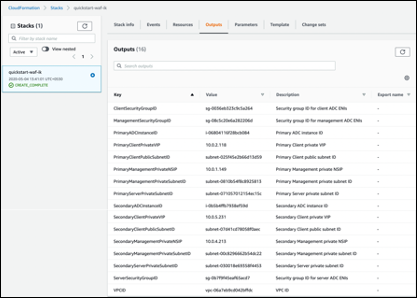
Überwachen Sie den Status des Stacks. Wenn der Status CREATE_COMPLETE ist, ist die NetScaler Web App Firewall-Instanz bereit.
-
Verwenden Sie die URLs, die auf der Registerkarte Ausgaben für den Stack angezeigt werden, um die erstellten Ressourcen anzuzeigen.
Schritt 4: Bereitstellung testen
Wir bezeichnen die Instanzen in dieser Bereitstellung als primär und sekundär. Jede Instanz hat unterschiedliche IP-Adressen, die ihr zugeordnet sind. Wenn der Quick Start erfolgreich bereitgestellt wurde, läuft der Datenverkehr über die primäre NetScaler Web App Firewall-Instanz, die in Verfügbarkeitszone 1 konfiguriert ist. Unter Failover-Bedingungen, wenn die primäre Instanz nicht auf Client-Anfragen reagiert, übernimmt die sekundäre Web App Firewall-Instanz.
Die Elastic IP-Adresse der virtuellen IP-Adresse der primären Instanz migriert zur sekundären Instanz, die als neue primäre Instanz übernimmt.
Im Failover-Prozess führt NetScaler Web App Firewall Folgendes aus:
-
NetScaler Web App Firewall prüft die virtuellen Server, denen IP-Sets zugeordnet sind.
-
NetScaler Web App Firewall findet die IP-Adresse, der eine öffentliche IP-Adresse zugeordnet ist, aus den beiden IP-Adressen, auf denen der virtuelle Server lauscht. Eine, die direkt an den virtuellen Server angehängt ist, und eine, die über das IP-Set angehängt ist.
-
NetScaler Web App Firewall ordnet die öffentliche Elastic IP-Adresse der privaten IP-Adresse neu zu, die zur neuen primären virtuellen IP-Adresse gehört.
Um die Bereitstellung zu validieren, führen Sie Folgendes aus:
-
Verbindung zur primären Instanz herstellen
Zum Beispiel mit einem Proxy-Server, Jump-Host (einer Linux-/Windows-/FW-Instanz, die in AWS läuft, oder dem Bastion-Host) oder einem anderen Gerät, das über diese VPC oder eine Direct Connect-Verbindung erreichbar ist, wenn es um lokale Konnektivität geht.
-
Führen Sie eine Auslöseaktion aus, um ein Failover zu erzwingen und zu prüfen, ob die sekundäre Instanz übernimmt.
Tipp:
Um die Konfiguration bezüglich NetScaler Web App Firewall weiter zu validieren, führen Sie den folgenden Befehl aus, nachdem Sie sich mit der primären NetScaler Web App Firewall-Instanz verbunden haben:
Sh appfw profile QS-Profile
Verbindung zu NetScaler Web App Firewall HA-Paar mithilfe eines Bastion-Hosts herstellen
Wenn Benutzer sich für eine Sandbox-Bereitstellung entscheiden (z. B. als Teil von CFT, entscheiden sich Benutzer für die Konfiguration eines Bastion-Hosts), wird ein in einem öffentlichen Subnetz bereitgestellter Linux-Bastion-Host für den Zugriff auf die Web App Firewall-Schnittstellen konfiguriert.
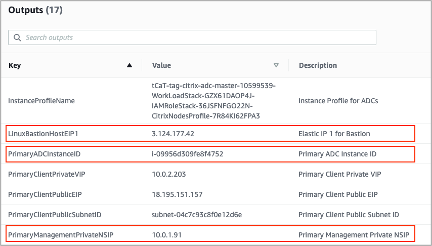
Wählen Sie in der AWS CloudFormation-Konsole, auf die Sie sich hier anmelden können: Anmelden, den Master-Stack aus, und suchen Sie auf der Registerkarte Outputs den Wert von LinuxBastionHostEIP1.
-
Der Wert des Schlüssels PrivateManagementPrivateNSIP und PrimaryADCInstanceID wird in den späteren Schritten verwendet, um sich per SSH mit dem ADC zu verbinden.
-
Wählen Sie Services.
-
Wählen Sie auf der Registerkarte Compute die Option EC2.
-
Wählen Sie unter Resources die Option Running Instances.
-
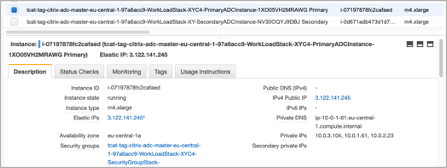
Notieren Sie auf der Registerkarte Description der primären Web App Firewall-Instanz die öffentliche IPv4-Adresse. Benutzer benötigen diese IP-Adresse, um den SSH-Befehl zu erstellen.
-
-
Um den Schlüssel im Benutzerschlüsselbund zu speichern, führen Sie den Befehl
ssh-add -K [your-key-pair].pemaus.
Unter Linux müssen Benutzer möglicherweise das Flag -K weglassen.
-
Melden Sie sich mit dem folgenden Befehl beim Bastion-Host an, wobei Sie den Wert für LinuxBastionHostEIP1 verwenden, den Sie in Schritt 1 notiert haben.
ssh -A ubuntu@[LinuxBastionHostEIP1]
-
Vom Bastion-Host aus können Benutzer sich per SSH mit der primären Web App Firewall-Instanz verbinden.
ssh nsroot@[Primary Management Private NSIP]
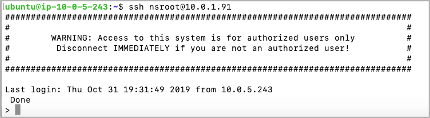
Benutzer sind nun mit der primären NetScaler Web App Firewall Instanz verbunden. Um die verfügbaren Befehle anzuzeigen, können Benutzer den Befehl „help“ ausführen. Um die aktuelle HA-Konfiguration anzuzeigen, können Benutzer den Befehl „show HA node“ ausführen.
NetScaler Console
Der NetScaler Application Delivery Management Service bietet eine einfache und skalierbare Lösung zur Verwaltung von NetScaler-Bereitstellungen, die NetScaler MPX, NetScaler VPX, NetScaler Gateway, NetScaler Secure Web Gateway, NetScaler SDX, NetScaler ADC CPX und NetScaler SD-WAN Appliances umfassen, die On-Premises oder in der Cloud bereitgestellt werden.
Die Dokumentation zum NetScaler Console Service enthält Informationen zum Einstieg in den Dienst, eine Liste der vom Dienst unterstützten Funktionen und die spezifische Konfiguration für diese Dienstlösung.
Weitere Informationen finden Sie unter NetScaler Console – Übersicht.
Bereitstellen von NetScaler VPX-Instanzen auf AWS mit NetScaler Console
Wenn Kunden ihre Anwendungen in die Cloud verlagern, nehmen die Komponenten ihrer Anwendung zu, werden verteilter und müssen dynamisch verwaltet werden.
Weitere Informationen finden Sie unter Bereitstellen von NetScaler VPX-Instanzen auf AWS.
NetScaler Web App Firewall und OWASP Top 10 – 2017
Das Open Web Application Security Project: OWASP veröffentlichte die OWASP Top 10 für 2017 für die Sicherheit von Webanwendungen. Diese Liste dokumentiert die häufigsten Schwachstellen von Webanwendungen und ist ein guter Ausgangspunkt, um die Websicherheit zu bewerten. Hier beschreiben wir, wie die NetScaler Web App Firewall (Web App Firewall) konfiguriert wird, um diese Schwachstellen zu mindern. Die Web App Firewall ist als integriertes Modul im NetScaler (Premium Edition) sowie als vollständige Palette von Appliances verfügbar.
Das vollständige OWASP Top 10-Dokument ist unter OWASP Top Ten verfügbar.
Signaturen bieten die folgenden Bereitstellungsoptionen, um Benutzern zu helfen, den Schutz ihrer Anwendungen zu optimieren:
-
Negatives Sicherheitsmodell: Mit dem negativen Sicherheitsmodell verwenden Benutzer eine Vielzahl vorkonfigurierter Signaturregeln, um die Leistungsfähigkeit des Musterabgleichs zur Erkennung von Angriffen und zum Schutz vor Anwendungsschwachstellen zu nutzen. Benutzer blockieren nur das, was sie nicht wollen, und erlauben den Rest. Benutzer können ihre eigenen Signaturregeln basierend auf den spezifischen Sicherheitsanforderungen ihrer Anwendungen hinzufügen, um ihre eigenen maßgeschneiderten Sicherheitslösungen zu entwerfen.
-
Hybrides Sicherheitsmodell: Zusätzlich zur Verwendung von Signaturen können Benutzer positive Sicherheitsprüfungen verwenden, um eine Konfiguration zu erstellen, die ideal für Benutzeranwendungen geeignet ist. Verwenden Sie Signaturen, um unerwünschte Inhalte zu blockieren, und positive Sicherheitsprüfungen, um das zu erzwingen, was erlaubt ist.
Um Benutzeranwendungen mithilfe von Signaturen zu schützen, müssen Benutzer ein oder mehrere Profile konfigurieren, die ihr Signaturobjekt verwenden. In einer hybriden Sicherheitskonfiguration werden die SQL-Injection- und Cross-Site-Scripting-Muster sowie die SQL-Transformationsregeln im Benutzersignaturobjekt nicht nur von den Signaturregeln, sondern auch von den positiven Sicherheitsprüfungen verwendet, die im Web Application Firewall-Profil konfiguriert sind, das das Signaturobjekt verwendet.
Die Web Application Firewall untersucht den Datenverkehr zu benutzergeschützten Websites und Webdiensten, um Datenverkehr zu erkennen, der einer Signatur entspricht. Eine Übereinstimmung wird nur ausgelöst, wenn jedes Muster in der Regel mit dem Datenverkehr übereinstimmt. Wenn eine Übereinstimmung auftritt, werden die angegebenen Aktionen für die Regel aufgerufen. Benutzer können eine Fehlerseite oder ein Fehlerobjekt anzeigen, wenn eine Anforderung blockiert wird. Protokollmeldungen können Benutzern helfen, Angriffe zu identifizieren, die gegen Benutzeranwendungen gestartet werden. Wenn Benutzer Statistiken aktivieren, verwaltet die Web Application Firewall Daten über Anforderungen, die einer Web Application Firewall-Signatur oder Sicherheitsprüfung entsprechen.
Wenn der Datenverkehr sowohl einer Signatur als auch einer positiven Sicherheitsprüfung entspricht, wird die restriktivere der beiden Aktionen erzwungen. Wenn beispielsweise eine Anforderung einer Signaturregel entspricht, für die die Blockierungsaktion deaktiviert ist, die Anforderung aber auch einer positiven SQL-Injection-Sicherheitsprüfung entspricht, für die die Aktion Blockieren ist, wird die Anforderung blockiert. In diesem Fall kann die Signaturverletzung als protokolliert werden, obwohl die Anforderung durch die SQL-Injection-Prüfung blockiert wird.
Anpassung: Bei Bedarf können Benutzer dem Signaturobjekt eigene Regeln hinzufügen. Benutzer können auch die SQL/XSS-Muster anpassen. Die Möglichkeit, eigene Signaturregeln basierend auf den spezifischen Sicherheitsanforderungen von Benutzeranwendungen hinzuzufügen, gibt Benutzern die Flexibilität, eigene maßgeschneiderte Sicherheitslösungen zu entwerfen. Benutzer blockieren nur das, was sie nicht wollen, und erlauben den Rest. Ein spezifisches Fast-Match-Muster an einem bestimmten Ort kann den Verarbeitungsaufwand erheblich reduzieren, um die Leistung zu optimieren. Benutzer können SQL-Injection- und Cross-Site-Scripting-Muster hinzufügen, ändern oder entfernen. Integrierte RegEx- und Ausdruckseditoren helfen Benutzern, Benutzermuster zu konfigurieren und deren Genauigkeit zu überprüfen.
NetScaler Web App Firewall
Die Web App Firewall ist eine Unternehmenslösung, die modernste Schutzfunktionen für moderne Anwendungen bietet. Die NetScaler Web App Firewall mindert Bedrohungen für öffentlich zugängliche Assets, einschließlich Websites, Webanwendungen und APIs. Sie umfasst IP-Reputations-basiertes Filtern, Bot-Minderung, Schutz vor OWASP Top 10 Anwendungsbedrohungen, Layer-7-DDoS-Schutz und mehr. Ebenfalls enthalten sind Optionen zur Erzwingung von Authentifizierung, starken SSL/TLS-Chiffren, TLS 1.3, Ratenbegrenzung und Rewrite-Richtlinien. Durch die Verwendung sowohl grundlegender als auch erweiterter Schutzfunktionen der Web App Firewall bietet sie umfassenden Schutz für Ihre Anwendungen mit beispielloser Benutzerfreundlichkeit. Die Inbetriebnahme dauert nur wenige Minuten. Darüber hinaus spart die NetScaler Web App Firewall den Benutzern durch ein automatisiertes Lernmodell, das als dynamisches Profiling bezeichnet wird, wertvolle Zeit. Indem sie automatisch lernt, wie eine geschützte Anwendung funktioniert, passt sich die Web App Firewall der Anwendung an, selbst wenn Entwickler die Anwendungen bereitstellen und ändern. Die NetScaler Web App Firewall hilft bei der Einhaltung aller wichtigen regulatorischen Standards und Vorschriften, einschließlich PCI-DSS, HIPAA und mehr. Mit unseren CloudFormation-Vorlagen war es noch nie einfacher, schnell einsatzbereit zu sein. Mit der automatischen Skalierung können Benutzer sicher sein, dass ihre Anwendungen geschützt bleiben, selbst wenn ihr Datenverkehr zunimmt.
Web App Firewall Bereitstellungsstrategie
Der erste Schritt zur Bereitstellung der Web Application Firewall besteht darin, zu bewerten, welche Anwendungen oder spezifischen Daten den maximalen Sicherheitsschutz benötigen, welche weniger anfällig sind und für welche die Sicherheitsprüfung sicher umgangen werden kann. Dies hilft Benutzern, eine optimale Konfiguration zu finden und geeignete Richtlinien und Bindungspunkte zu entwerfen, um den Datenverkehr zu trennen. Beispielsweise möchten Benutzer möglicherweise eine Richtlinie konfigurieren, um die Sicherheitsprüfung von Anforderungen für statische Webinhalte wie Bilder, MP3-Dateien und Filme zu umgehen, und eine andere Richtlinie konfigurieren, um erweiterte Sicherheitsprüfungen auf Anforderungen für dynamische Inhalte anzuwenden. Benutzer können mehrere Richtlinien und Profile verwenden, um verschiedene Inhalte derselben Anwendung zu schützen.
Der nächste Schritt ist die Basislinienbestimmung der Bereitstellung. Beginnen Sie mit der Erstellung eines virtuellen Servers und leiten Sie Testdatenverkehr darüber, um eine Vorstellung von der Rate und Menge des Datenverkehrs zu erhalten, der durch das Benutzersystem fließt.
Stellen Sie dann die Web App Firewall bereit. Verwenden Sie die NetScaler-Konsole und das Web App Firewall StyleBook, um die Web App Firewall zu konfigurieren. Details finden Sie im Abschnitt StyleBook weiter unten in diesem Handbuch.
Nachdem die Web App Firewall bereitgestellt und mit dem Web App Firewall StyleBook konfiguriert wurde, wäre ein nützlicher nächster Schritt die Implementierung der NetScaler ADC Web App Firewall und OWASP Top 10.
Schließlich sind drei der Web App Firewall-Schutzfunktionen besonders wirksam gegen gängige Arten von Webangriffen und werden daher häufiger verwendet als alle anderen. Daher sollten sie in der Erstbereitstellung implementiert werden.
NetScaler-Konsole
Die NetScaler-Konsole bietet eine skalierbare Lösung zur Verwaltung von NetScaler ADC-Bereitstellungen, die NetScaler ADC MPX, NetScaler ADC VPX, NetScaler Gateway, NetScaler Secure Web Gateway, NetScaler ADC SDX, NetScaler ADC CPX und NetScaler SD-WAN-Appliances umfassen, die On-Premises oder in der Cloud bereitgestellt werden.
NetScaler Console Anwendungsanalyse- und Verwaltungsfunktionen
Die auf der NetScaler Console unterstützten Funktionen sind entscheidend für die Rolle der NetScaler Console in der App-Sicherheit.
Weitere Informationen zu den Funktionen finden Sie unter Funktionen und Lösungen.
Voraussetzungen
Bevor Benutzer versuchen, eine VPX-Instanz in AWS zu erstellen, sollten sie sicherstellen, dass die Voraussetzungen erfüllt sind. Weitere Informationen finden Sie unter Voraussetzungen:
Einschränkungen und Nutzungsrichtlinien
Die unter Einschränkungen und Nutzungsrichtlinien verfügbaren Einschränkungen und Nutzungsrichtlinien gelten bei der Bereitstellung einer Citrix ADC VPX-Instanz in AWS.
Technische Anforderungen
Bevor Benutzer den Quick Start Guide starten, um eine Bereitstellung zu beginnen, muss das Benutzerkonto wie in der folgenden Ressourcentabelle angegeben konfiguriert werden. Andernfalls könnte die Bereitstellung fehlschlagen.
Ressourcen
Melden Sie sich bei Bedarf bei Ihrem Amazon-Konto an und beantragen Sie hier eine Erhöhung der Dienstlimits für die folgenden Ressourcen: AWS/Anmelden. Dies kann erforderlich sein, wenn Sie bereits eine bestehende Bereitstellung haben, die diese Ressourcen nutzt, und Sie der Meinung sind, dass Sie mit dieser Bereitstellung die Standardlimits überschreiten könnten. Die Standardlimits finden Sie in der AWS-Dokumentation unter AWS Service Quotas: AWS Service Quotas.
Der AWS Trusted Advisor, hier zu finden: AWS/Anmelden, bietet eine Überprüfung der Dienstlimits, die die Nutzung und Limits für einige Aspekte bestimmter Dienste anzeigt.
| Ressource | Diese Bereitstellung verwendet |
|---|---|
| VPCs | 1 |
| Elastische IP-Adressen | 0/1 (für Bastion-Host) |
| IAM-Sicherheitsgruppen | 3 |
| IAM-Rollen | 1 |
| Subnetze | 6 (3/Verfügbarkeitszone) |
| Internet-Gateway | 1 |
| Routing-Tabellen | 5 |
| Web App Firewall VPX-Instanzen | 2 |
| Bastion-Host | 0/1 |
| NAT-Gateway | 2 |
Regionen
NetScaler Web App Firewall unter AWS wird derzeit nicht in allen AWS-Regionen unterstützt. Eine aktuelle Liste der unterstützten Regionen finden Sie unter AWS Service Endpoints in der AWS-Dokumentation: AWS Service Endpoints.
Weitere Informationen zu AWS-Regionen und warum Cloud-Infrastruktur wichtig ist, finden Sie unter: Globale Infrastruktur.
Schlüsselpaar
Stellen Sie sicher, dass mindestens ein Amazon EC2-Schlüsselpaar im AWS-Konto des Benutzers in der Region vorhanden ist, in der Benutzer die Bereitstellung mithilfe des Quick Start Guide planen. Notieren Sie sich den Namen des Schlüsselpaars. Benutzer werden während der Bereitstellung nach diesen Informationen gefragt. Um ein Schlüsselpaar zu erstellen, befolgen Sie die Anweisungen für Amazon EC2-Schlüsselpaare und Linux-Instanzen in der AWS-Dokumentation: Amazon EC2-Schlüsselpaare und Linux-Instanzen.
Wenn Benutzer den Quick Start Guide zu Test- oder Proof-of-Concept-Zwecken bereitstellen, empfehlen wir, ein neues Schlüsselpaar zu erstellen, anstatt ein Schlüsselpaar anzugeben, das bereits von einer Produktionsinstanz verwendet wird.