
在 AWS 上部署 NetScaler Web 应用防火墙
NetScaler Web 应用防火墙可以作为第 3 层网络设备或第 2 层网络桥接安装在客户服务器和客户用户之间,通常位于客户公司的路由器或防火墙之后。NetScaler Web 应用防火墙必须安装在能够拦截 Web 服务器与用户访问这些 Web 服务器所用的集线器或交换机之间流量的位置。用户随后配置网络,将请求发送到 Web 应用防火墙而不是直接发送到其 Web 服务器,并将响应发送到 Web 应用防火墙而不是直接发送到其用户。Web 应用防火墙在将其转发到最终目的地之前,会使用其内部规则集以及用户添加和修改来过滤该流量。它会阻止或消除其检测到的任何有害活动,然后将剩余流量转发到 Web 服务器。上图概述了过滤过程。
有关详细信息,请参阅 NetScaler Web 应用防火墙的工作原理。
NetScaler Web 应用防火墙在 AWS 上的生产部署架构
该图显示了一个具有默认参数的虚拟私有云 (VPC),可在 AWS 云中构建 NetScaler Web 应用防火墙环境。
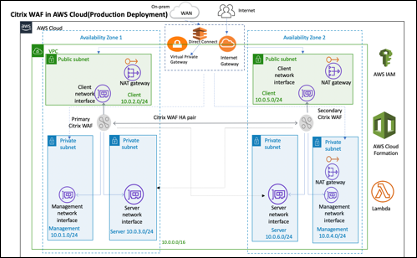
在生产部署中,为 NetScaler Web 应用防火墙环境设置了以下参数:
-
此架构假定使用 AWS CloudFormation 模板。
-
一个跨越两个可用区的 VPC,根据 AWS 最佳实践配置了两个公共子网和四个私有子网,以便在 AWS 上为您提供自己的虚拟网络,该网络具有 /16 无类别域间路由 (CIDR) 块(一个包含 65,536 个私有 IP 地址的网络)。
-
两个 NetScaler Web 应用防火墙实例(主实例和辅助实例),每个可用区一个。
-
三个安全组,每个网络接口(管理、客户端、服务器)一个,它们充当虚拟防火墙,用于控制其关联实例的流量。
-
三个子网,每个实例一个 - 一个用于管理,一个用于客户端,一个用于后端服务器。
-
一个连接到 VPC 的互联网网关,以及一个与公共子网关联的公共子网路由表,以便允许访问互联网。Web 应用防火墙主机使用此网关发送和接收流量。有关互联网网关的更多信息,请参阅:互联网网关。
-
5 个路由表 - 一个公共路由表与主 Web 应用防火墙和辅助 Web 应用防火墙的客户端子网关联。其余 4 个路由表链接到 4 个私有子网中的每一个(主 Web 应用防火墙和辅助 Web 应用防火墙的管理子网和服务器端子网)。
-
Web 应用防火墙中的 AWS Lambda 负责以下事项:
-
在 HA 模式的每个可用区中配置两个 Web App Firewall
-
创建一个示例 Web App Firewall 配置文件,并因此推送此 Web App Firewall 配置
-
-
AWS 身份和访问管理 (IAM) 用于安全地控制用户对 AWS 服务和资源的访问。默认情况下,CloudFormation 模板 (CFT) 会创建所需的 IAM 角色。但是,用户可以为 NetScaler ADC 实例提供自己的 IAM 角色。
-
在公共子网中,有两个托管的网络地址转换 (NAT) 网关,用于允许公共子网中的资源进行出站互联网访问。
注意:
将 NetScaler Web App Firewall 部署到现有 VPC 中的 CFT Web App Firewall 模板会跳过标有星号的组件,并提示用户输入其现有的 VPC 配置。
后端服务器不由 CFT 部署。
成本和许可
用户负责运行 AWS 部署时所使用的 AWS 服务的成本。可用于此部署的 AWS CloudFormation 模板包含用户可根据需要自定义的配置参数。其中一些设置(例如实例类型)会影响部署成本。有关成本估算,用户应参考其正在使用的每个 AWS 服务的定价页面。价格可能会发生变化。
AWS 上的 NetScaler Web App Firewall 需要许可证。要许可 NetScaler Web App Firewall,用户必须将许可证密钥放置在 S3 存储桶中,并在启动部署时指定其位置。
注意:
当用户选择自带许可证 (BYOL) 许可模式时,他们应确保已启用 AppFlow 功能。有关 BYOL 许可的更多信息,请参阅:AWS Marketplace/Citrix VPX - 客户许可。
适用于在 AWS 上运行的 Citrix® ADC Web App Firewall 的许可选项如下。用户可以根据吞吐量等单一因素选择 AMI(Amazon Machine Image)。
-
许可模式:即用即付 (PAYG,适用于生产许可证) 或自带许可证 (BYOL,适用于客户许可的 AMI - Citrix ADC Pooled Capacity)。有关 Citrix ADC Pooled Capacity 的更多信息,请参阅:Citrix ADC Pooled Capacity。
-
对于 BYOL,有 3 种许可模式:
-
配置 NetScaler 池化容量:配置 Citrix ADC 池化容量
-
NetScaler VPX 签入和签出许可 (CICO):Citrix ADC VPX 签入和签出许可
提示:如果用户选择 CICO 许可,并使用 VPX-200、VPX-1000、VPX-3000、VPX-5000 或 VPX-8000 应用程序平台类型,他们应确保其 NetScaler Console 许可服务器中存在相同的吞吐量许可证。-
NetScaler 虚拟 CPU 许可:NetScaler 虚拟 CPU 许可
-
-
注意:
如果用户希望动态修改 VPX 实例的带宽,他们应该选择 BYOL 选项,例如NetScaler 池化容量,他们可以从 NetScaler Console 分配许可证,或者他们可以根据实例的最小和最大容量按需从 NetScaler 签出许可证,而无需重新启动。仅当用户希望更改许可证版本时才需要重新启动。
-
吞吐量:200 Mbps 或 1 Gbps
-
捆绑包:Premium
部署选项
本部署指南提供两种部署选项:
-
第一个选项是使用快速入门指南格式和以下选项进行部署:
-
将 NetScaler Web App Firewall 部署到新的 VPC 中(端到端部署)。此选项构建一个新的 AWS 环境,包括 VPC、子网、安全组和其他基础设施组件,然后将 NetScaler Web App Firewall 部署到此新的 VPC 中。
-
将 NetScaler Web App Firewall 部署到现有 VPC 中。此选项在用户现有的 AWS 基础设施中预置 NetScaler Web App Firewall。
-
-
第二个选项是使用 NetScaler Console 通过 Web App Firewall StyleBooks 进行部署
AWS 快速入门
步骤 1:登录用户 AWS 账户
-
登录到 AWS 用户账户:AWS,该账户具有 IAM(身份和访问管理)用户角色,且该角色具有创建 Amazon 账户(如有必要)或登录 Amazon 账户所需的权限。
-
使用导航栏中的区域选择器,选择用户希望在其中跨 AWS 可用区部署高可用性的 AWS 区域。
-
确保用户 AWS 账户配置正确,有关更多信息,请参阅本文档的“技术要求”部分。
步骤 2:订阅 NetScaler Web App Firewall AMI
-
此部署需要订阅 AWS Marketplace 中的 NetScaler Web App Firewall AMI。
-
登录用户 AWS 账户。
-
通过选择下表中的一个链接,打开 NetScaler Web App Firewall 产品的页面。
-
当用户在下面的步骤 3 中启动快速入门指南以部署 NetScaler Web App Firewall 时,他们使用 NetScaler Web App Firewall 映像 参数来选择与其 AMI 订阅匹配的捆绑包和吞吐量选项。以下列表显示了 AMI 选项和相应的参数设置。VPX AMI 实例至少需要 2 个虚拟 CPU 和 2 GB 内存。
-
注意:
要检索 AMI ID,请参阅 GitHub 上的 NetScaler Products on AWS Marketplace 页面:Citrix Products on AWS Marketplace。
-
AWS 商城 AMI
-
NetScaler Web 应用防火墙 (Web App Firewall) - 200 Mbps: Citrix Web 应用防火墙 (Web App Firewall) - 200 Mbps
-
NetScaler Web 应用防火墙 (Web App Firewall) - 1000 Mbps: Citrix Web 应用防火墙 (Web App Firewall) - 1000 Mbps
-
-
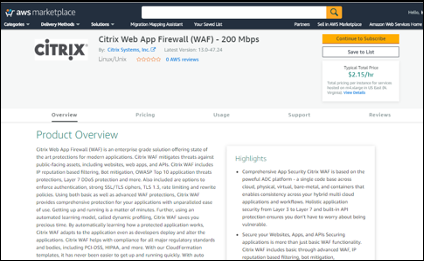
在 AMI 页面上,选择 继续订阅。
-
查看软件使用条款和条件,然后选择 接受条款。
 注意:用户会收到一个确认页面,并且一封电子邮件确认会发送给账户所有者。有关详细的订阅说明,请参阅 AWS Marketplace 文档中的《入门指南》:入门。
-
订阅过程完成后,退出 AWS Marketplace,无需进一步操作。不要从 AWS Marketplace 预置软件——用户将使用快速入门指南部署 AMI。
步骤 3:启动 AWS 快速入门
-
登录用户 AWS 账户,然后选择以下选项之一来启动 AWS CloudFormation 模板。有关选择选项的帮助,请参阅本指南前面部分的部署选项。
-
使用此处提供的 AWS CloudFormation 模板之一,将 NetScaler VPX 部署到 AWS 上的新 VPC 中:
-
重要提示:
此外,用户应确保 DHCP 选项中的域名选项已按照此处找到的 Amazon VPC 文档中的说明进行配置:DHCP 选项集 DHCP 选项集。当用户启动快速入门指南时,系统会提示他们输入 VPC 设置。
-
每个部署大约需要15分钟才能完成。
-
检查导航栏右上角显示的 AWS 区域,如有必要,请进行更改。Citrix Web App Firewall 的网络基础设施将在此处构建。默认情况下,模板在美国东部(俄亥俄州)区域启动。
注意:
此部署包含 NetScaler Web App Firewall,目前并非所有 AWS 区域都支持。有关支持区域的最新列表,请参阅 AWS 服务端点:AWS 服务端点。
-
在“选择模板”页面上,保留模板 URL 的默认设置,然后选择“下一步”。
-
在“指定详细信息”页面上,根据用户方便指定堆栈名称。查看模板的参数。为需要输入的参数提供值。对于所有其他参数,请查看默认设置并根据需要进行自定义。
-
在下表中,参数按类别列出,并针对部署选项单独描述:
-
将 NetScaler Web App Firewall 部署到新的或现有 VPC 的参数(部署选项 1)
-
用户完成参数审查和自定义后,应选择“下一步”。
将 NetScaler Web App Firewall 部署到新 VPC 的参数
VPC 网络配置
| 参数标签(名称) | 默认值 | 描述 |
|---|---|---|
| 主可用区 (PrimaryAvailabilityZone) | 需要输入 | 用于部署主 NetScaler Web App Firewall 的可用区 |
| 辅助可用区 (SecondaryAvailabilityZone) | 需要输入 | 用于部署辅助 NetScaler Web App Firewall 的可用区 |
| VPC CIDR (VPCCIDR) | 10.0.0.0/16 | VPC 的 CIDR 块。必须是 x.x.x.x/x 形式的有效 IP CIDR 范围。 |
| 远程 SSH CIDR IP(管理) (RestrictedSSHCIDR) | 需要输入 | 可以 SSH 到 EC2 实例的 IP 地址范围(端口:22)。 |
| 例如,使用 0.0.0.0/0 将允许所有 IP 地址通过 SSH 或 RDP 访问用户实例。注意:仅授权特定 IP 地址或地址范围访问用户实例,因为在生产环境中使用它是不安全的。 | ||
| 远程 HTTP CIDR IP(客户端) (RestrictedWebAppCIDR) | 0.0.0.0/0 | 可以 HTTP 到 EC2 实例的 IP 地址范围(端口:80) |
| 远程 HTTP CIDR IP(客户端) (RestrictedWebAppCIDR) | 0.0.0.0/0 | 可以 HTTP 到 EC2 实例的 IP 地址范围 (端口: 80) |
| 主管理私有子网 CIDR (PrimaryManagementPrivateSubnetCIDR) | 10.0.1.0/24 | 位于可用区 1 中的主管理子网的 CIDR 块。 |
| 主管理私有 IP (PrimaryManagementPrivateIP) | — | 从主管理子网 CIDR 中分配给主管理 ENI 的私有 IP(最后一个八位字节必须介于 5 和 254 之间)。 |
| 主客户端公共子网 CIDR (PrimaryClientPublicSubnetCIDR) | 10.0.2.0/24 | 位于可用区 1 中的主客户端子网的 CIDR 块。 |
| 主客户端私有 IP (PrimaryClientPrivateIP) | — | 从主客户端子网 CIDR 中分配给主客户端 ENI 的私有 IP(最后一个八位字节必须介于 5 和 254 之间)。 |
| 主服务器私有子网 CIDR (PrimaryServerPrivateSubnetCIDR) | 10.0.3.0/24 | 位于可用区 1 中的主服务器的 CIDR 块。 |
| 主服务器私有 IP (PrimaryServerPrivateIP) | — | 从主服务器子网 CIDR 分配给主服务器 ENI 的私有 IP(最后一个八位字节必须介于 5 到 254 之间)。 |
| 辅助管理私有子网 CIDR (SecondaryManagementPrivateSubnetCIDR) | 10.0.4.0/24 | 位于可用区 2 中的辅助管理子网的 CIDR 块。 |
| 辅助管理私有 IP (SecondaryManagementPrivateIP) | — | 分配给辅助管理 ENI 的私有 IP(最后一个八位字节必须介于 5 到 254 之间)。它将从辅助管理子网 CIDR 分配辅助管理 IP。 |
| 辅助客户端公共子网 CIDR (SecondaryClientPublicSubnetCIDR) | 10.0.5.0/24 | 位于可用区 2 中的辅助客户端子网的 CIDR 块。 |
| 辅助客户端私有 IP (SecondaryClientPrivateIP) | — | 分配给辅助客户端 ENI 的私有 IP(最后一个八位字节必须介于 5 到 254 之间)。它将从辅助客户端子网 CIDR 分配辅助客户端 IP。 |
| 辅助服务器私有子网 CIDR (SecondaryServerPrivateSubnetCIDR) | 10.0.6.0/24 | 位于可用区 2 的辅助服务器子网的 CIDR 块。 |
| 辅助服务器私有 IP (SecondaryServerPrivateIP) | — | 分配给辅助服务器 ENI 的私有 IP(最后一个八位字节必须介于 5 到 254 之间)。它将从辅助服务器子网 CIDR 分配辅助服务器 IP。 |
VPC 租用属性 (VPCTenancy) |
默认 | 启动到 VPC 中的实例的允许租用。选择专用租用以启动专用于单个客户的 EC2 实例。 |
Bastion 主机配置
| 参数标签(名称) | 默认值 | 描述 |
|---|---|---|
| 需要堡垒主机 (LinuxBastionHostEIP) | 否 | 默认情况下,不会配置堡垒主机。但如果用户希望选择沙盒部署,请从菜单中选择是,这将在公共子网中部署一个Linux 堡垒主机,并带有一个 EIP,从而使用户能够访问私有和公共子网中的组件。 |
NetScaler Web 应用防火墙配置
| 参数标签(名称) | 默认值 | 描述 |
|---|---|---|
| 密钥对名称 (KeyPairName) | 需要输入 | 公钥/私钥对,允许用户在实例启动后安全地连接到用户实例。这是用户在其首选 AWS 区域中创建的密钥对;请参阅“技术要求”部分。 |
| NetScaler 实例类型 (CitrixADCInstanceType) | m4.xlarge | 用于 ADC 实例的 EC2 实例类型。请确保所选实例类型与 AWS Marketplace 中可用的实例类型一致,否则 CFT 可能会失败。 |
| NetScaler ADC AMI ID (CitrixADCImageID) | — | 用于部署 NetScaler Web App Firewall 的 AWS Marketplace AMI。这必须与用户在步骤 2 中订阅的 AMI 匹配。 |
NetScaler ADC VPX IAM 角色 (iam:GetRole) |
— | 此模板:AWS-Quickstart/Quickstart-Citrix-ADC-VPX/Templates 创建 NetScaler VPX 所需的 IAM 角色和实例配置文件。如果留空,CFT 将创建所需的 IAM 角色。 |
| 客户端公共 IP (EIP) (ClientPublicEIP) | 否 | 如果用户希望将公共 EIP 分配给用户客户端网络接口,请选择“是”。否则,即使在部署之后,用户仍然可以在必要时选择稍后分配它。 |
池化许可配置
| 参数标签(名称) | 默认值 | 描述 |
|---|---|---|
| NetScaler Console 池化许可 | 否 | 如果选择 BYOL 许可选项,请从列表中选择是。这允许用户上传他们已购买的许可证。在用户开始之前,他们应该配置 NetScaler ADC 池化容量以确保 NetScaler Console 池化许可可用,请参阅 配置 NetScaler 池化容量 |
| 可访问的 NetScaler Console / NetScaler Console 代理 IP | 需要输入 | 对于客户许可选项,无论用户是在本地部署 NetScaler Console 还是在云中部署代理,请确保有一个可访问的 NetScaler Console IP,该 IP 将用作输入参数。 |
| 许可模式 | 可选 | 用户可以从以下 3 种许可模式中选择:
* 配置 NetScaler 池化容量。有关详细信息,请参阅 配置 Citrix ADC 池化容量
* NetScaler VPX 签入和签出许可 (CICO)。有关详细信息,请参阅 Citrix ADC VPX 签入和签出许可
* NetScaler 虚拟 CPU 许可。有关详细信息,请参阅 Citrix ADC 虚拟 CPU 许可
|
| 许可证带宽(Mbps) | 0 兆比特每秒 | 仅当许可模式为池化许可时,此字段才适用。它分配在创建 BYOL ADC 后要分配的许可证的初始带宽(以 Mbps 为单位)。它应该是 10 Mbps 的倍数。 |
| 许可证版本 | 高级版 | 池化容量许可模式的许可证版本为 高级版。 |
| 设备平台类型 | 可选 | 仅当用户选择 CICO 许可模式时,才选择所需的设备平台类型。用户可获得以下选项:VPX-200、VPX-1000、VPX-3000、VPX-5000、VPX-8000。 |
| 许可证版本 | 高级版 | 基于 vCPU 的许可的许可证版本为 高级版。 |
AWS 快速入门配置
注意:
我们建议用户保留以下两个参数的默认设置,除非他们正在为自己的部署项目自定义快速入门指南模板。更改这些参数的设置将自动更新代码引用,使其指向新的快速入门指南位置。有关更多详细信息,请参阅此处提供的 AWS 快速入门指南贡献者指南:AWS Quick Starts/Option 1 - Adopt a Quick Start。
| 参数标签(名称) | 默认值 | 描述 |
|---|---|---|
| 快速入门指南 S3 存储桶名称 (QSS3BucketName) | aws-quickstart |
用户为其快速入门指南资产副本创建的 S3 存储桶,如果用户决定自定义或扩展快速入门指南以供自己使用。存储桶名称可以包含数字、小写字母、大写字母和连字符,但不应以连字符开头或结尾。 |
| 快速入门指南 S3 密钥前缀 (QSS3KeyPrefix) | quickstart-citrix-adc-vpx/ | S3 密钥名称前缀,来自对象密钥和元数据:对象密钥和元数据,用于模拟用户快速入门指南资产副本的文件夹,如果用户决定自定义或扩展快速入门指南以供自己使用。此前缀可以包含数字、小写字母、大写字母、连字符和正斜杠。 |
-
在“选项”页面上,用户可以为堆栈中的资源指定资源标签或键值对,并设置高级选项。有关资源标签的更多信息,请参阅资源标签。有关设置 AWS CloudFormation 堆栈选项的更多信息,请参阅设置 AWS CloudFormation 堆栈选项。完成后,用户应选择“下一步”。
-
在“审核”页面上,审核并确认模板设置。在“功能”下,选中两个复选框,以确认模板创建 IAM 资源,并且可能需要自动扩展宏的功能。
-
选择“创建”以部署堆栈。
-
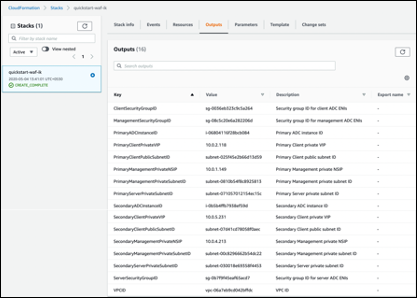
监控堆栈的状态。当状态为“CREATE_COMPLETE”时,NetScaler Web App Firewall 实例已准备就绪。
-
使用堆栈“输出”选项卡中显示的 URL 查看已创建的资源。
步骤 4:测试部署
我们将此部署中的实例称为主实例和辅助实例。每个实例都关联有不同的 IP 地址。成功部署快速入门后,流量将通过在可用区 1 中配置的主 NetScaler Web App Firewall 实例。在故障转移情况下,当主实例不响应客户端请求时,辅助 Web App Firewall 实例将接管。
主实例虚拟 IP 地址的弹性 IP 地址将迁移到辅助实例,辅助实例将接管成为新的主实例。
在故障转移过程中,NetScaler Web App Firewall 执行以下操作:
-
NetScaler Web App Firewall 检查已附加 IP 集的虚拟服务器。
-
NetScaler Web App Firewall 从虚拟服务器正在侦听的两个 IP 地址中查找具有关联公共 IP 地址的 IP 地址。其中一个直接附加到虚拟服务器,另一个通过 IP 集附加。
-
NetScaler Web App Firewall 将公共弹性 IP 地址重新关联到属于新主虚拟 IP 地址的私有 IP 地址。
要验证部署,请执行以下操作:
-
连接到主实例
例如,使用代理服务器、跳转主机(在 AWS 中运行的 Linux/Windows/防火墙实例或堡垒主机),或可访问该 VPC 的其他设备,或者在处理本地连接时使用 Direct Connect。
-
执行触发操作以强制故障转移,并检查辅助实例是否接管。
提示:
要进一步验证 NetScaler Web App Firewall 的配置,请在连接到主 NetScaler Web App Firewall 实例后运行以下命令:
Sh appfw profile QS-Profile
使用堡垒主机连接到 NetScaler Web App Firewall HA 对
如果用户选择沙盒部署(例如,作为 CFT 的一部分,用户选择配置堡垒主机),则将配置部署在公共子网中的 Linux 堡垒主机以访问 Web 应用程序防火墙接口。
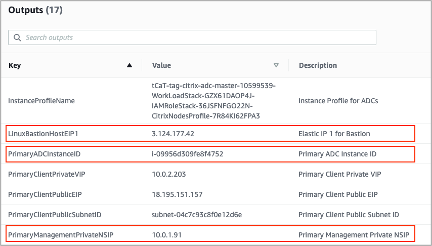
在 AWS CloudFormation 控制台中(通过此处登录访问:登录),选择主堆栈,然后在输出选项卡上,找到 LinuxBastionHostEIP1 的值。
-
PrivateManagementPrivateNSIP 和 PrimaryADCInstanceID 键的值将在后续步骤中用于 SSH 连接到 ADC。
-
选择服务。
-
在计算选项卡上,选择 EC2。
-
在资源下,选择运行中的实例。
-
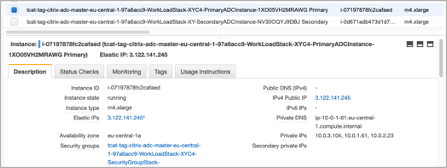
在主 Web 应用程序防火墙实例的描述选项卡上,记下 IPv4 公共 IP 地址。用户需要该 IP 地址来构建 SSH 命令。
-
-
要将密钥存储在用户密钥链中,请运行命令
ssh-add -K [your-key-pair].pem
在 Linux 上,用户可能需要省略 -K 标志。
-
使用以下命令登录到堡垒主机,其中使用用户在步骤 1 中记下的 LinuxBastionHostEIP1 值。
ssh -A ubuntu@[LinuxBastionHostEIP1]
-
从堡垒主机,用户可以使用 SSH 连接到主 Web 应用程序防火墙实例。
ssh nsroot@[Primary Management Private NSIP]
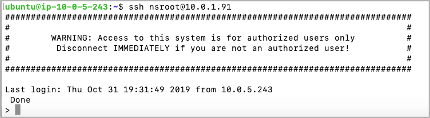
现在用户已连接到主 NetScaler Web App Firewall 实例。要查看可用命令,用户可以运行 help 命令。要查看当前的 HA 配置,用户可以运行 show HA node 命令。
NetScaler 控制台
NetScaler 应用程序交付管理服务提供了一种简单且可扩展的解决方案,用于管理 NetScaler 部署,其中包括 NetScaler MPX、NetScaler VPX、NetScaler Gateway、NetScaler Secure Web Gateway、NetScaler SDX、NetScaler ADC CPX 和 NetScaler SD-WAN 设备,这些设备部署在本地或云端。
NetScaler 控制台服务文档包含有关如何开始使用该服务的信息、该服务支持的功能列表以及特定于此服务解决方案的配置。
有关详细信息,请参阅 NetScaler 控制台概述。
在 AWS 上使用 NetScaler 控制台部署 NetScaler VPX 实例
当客户将其应用程序迁移到云端时,其应用程序的组件会增加,变得更加分布式,并且需要动态管理。
有关详细信息,请参阅 在 AWS 上预置 NetScaler VPX 实例。
NetScaler Web 应用防火墙 和 OWASP 十大安全风险 – 2017
开放式 Web 应用程序安全项目:OWASP 发布了 2017 年 Web 应用程序安全 OWASP Top 10。此列表记录了最常见的 Web 应用程序漏洞,是评估 Web 安全性的绝佳起点。在此,我们将详细介绍如何配置 NetScaler Web App Firewall (Web App Firewall) 以缓解这些缺陷。Web App Firewall 作为集成模块在 NetScaler(高级版)以及全系列设备中提供。
完整的 OWASP Top 10 文档可在以下位置获取:OWASP Top Ten。
签名提供以下部署选项,以帮助用户优化其应用程序的保护:
-
负面安全模型:通过负面安全模型,用户可以利用一组丰富的预配置签名规则,应用模式匹配功能来检测攻击并防范应用程序漏洞。用户只阻止不希望的内容,并允许其余内容。用户可以根据其应用程序的特定安全需求添加自己的签名规则,以设计自己的定制安全解决方案。
-
混合安全模型:除了使用签名之外,用户还可以使用积极安全检查来创建最适合用户应用程序的配置。使用签名来阻止用户不希望的内容,并使用积极安全检查来强制执行允许的内容。
为了通过使用签名来保护用户应用程序,用户必须配置一个或多个配置文件来使用其签名对象。在混合安全配置中,用户签名对象中的 SQL 注入和跨站点脚本模式以及 SQL 转换规则不仅被签名规则使用,还被使用签名对象的 Web 应用程序防火墙配置文件中配置的积极安全检查使用。
Web 应用程序防火墙检查流向受用户保护的网站和 Web 服务的流量,以检测与签名匹配的流量。仅当规则中的每个模式都与流量匹配时,才会触发匹配。发生匹配时,将调用为该规则指定的动作。当请求被阻止时,用户可以显示错误页面或错误对象。日志消息可以帮助用户识别针对用户应用程序发起的攻击。如果用户启用统计信息,Web 应用程序防火墙会维护与 Web 应用程序防火墙签名或安全检查匹配的请求数据。
自定义:如有必要,用户可以将自己的规则添加到签名对象中。用户还可以自定义 SQL/XSS 模式。根据用户应用程序的特定安全需求添加自己的签名规则的选项,使用户能够灵活地设计自己的定制安全解决方案。用户只阻止他们不希望的内容,并允许其余内容。指定位置的特定快速匹配模式可以显著减少处理开销以优化性能。用户可以添加、修改或删除 SQL 注入和跨站点脚本模式。内置的正则表达式和表达式编辑器可帮助用户配置用户模式并验证其准确性。
NetScaler Web 应用防火墙
Web 应用防火墙是一种企业级解决方案,为现代应用程序提供最先进的保护。NetScaler Web 应用防火墙可缓解针对面向公众的资产(包括网站、Web 应用程序和 API)的威胁。NetScaler Web 应用防火墙包括基于 IP 信誉的过滤、Bot 缓解、OWASP Top 10 应用程序威胁保护、第 7 层 DDoS 保护等功能。还包括强制执行身份验证、强大的 SSL/TLS 密码、TLS 1.3、速率限制和重写策略的选项。NetScaler Web 应用防火墙通过结合基本和高级 Web 应用防火墙保护,为您的应用程序提供全面保护,且易用性无与伦比。启动和运行只需几分钟。此外,NetScaler Web 应用防火墙利用一种称为动态分析的自动化学习模型,为用户节省了宝贵的时间。通过自动学习受保护应用程序的工作方式,Web 应用防火墙能够适应应用程序,即使开发人员部署和更改应用程序也是如此。NetScaler Web 应用防火墙有助于符合所有主要监管标准和机构的要求,包括 PCI-DSS、HIPAA 等。借助我们的 CloudFormation 模板,快速启动和运行从未如此简单。通过自动扩展,用户可以放心,即使流量增加,其应用程序也能受到保护。
Web 应用防火墙部署策略
部署 Web 应用程序防火墙的第一步是评估哪些应用程序或特定数据需要最大程度的安全保护,哪些应用程序或特定数据较不脆弱,以及哪些应用程序或特定数据可以安全地绕过安全检查。这有助于用户制定最佳配置,并设计适当的策略和绑定点来隔离流量。例如,用户可能希望配置一个策略来绕过对静态 Web 内容(如图像、MP3 文件和电影)请求的安全检查,并配置另一个策略来对动态内容请求应用高级安全检查。用户可以使用多个策略和配置文件来保护同一应用程序的不同内容。
下一步是确定部署基线。首先创建一个虚拟服务器,并通过它运行测试流量,以了解流经用户系统的流量速率和数量。
然后,部署 Web 应用防火墙。使用 NetScaler 控制台和 Web 应用防火墙 StyleBook 配置 Web 应用防火墙。有关详细信息,请参阅本指南下面的 StyleBook 部分。
在部署并使用 Web 应用防火墙 StyleBook 配置 Web 应用防火墙后,下一步有用的措施是实施 NetScaler ADC Web 应用防火墙和 OWASP Top 10。
最后,Web 应用防火墙的三种保护措施对常见的 Web 攻击特别有效,因此比其他任何措施都更常用。因此,应在初始部署中实施这些措施。
NetScaler 控制台
NetScaler 控制台提供了一个可扩展的解决方案,用于管理 NetScaler ADC 部署,其中包括部署在本地或云端的 NetScaler ADC MPX、NetScaler ADC VPX、NetScaler Gateway、NetScaler Secure Web Gateway、NetScaler ADC SDX、NetScaler ADC CPX 和 NetScaler SD-WAN 设备。
NetScaler 控制台应用程序分析和管理功能
NetScaler 控制台支持的功能是 NetScaler 控制台在应用程序安全中发挥作用的关键。
有关功能的更多信息,请参阅功能和解决方案。
先决条件
在尝试在 AWS 中创建 VPX 实例之前,用户应确保满足先决条件。有关更多信息,请参阅先决条件:
限制和使用指南
在 AWS 上部署 Citrix ADC VPX 实例时,限制和使用指南 中提供的限制和使用指南适用。
技术要求
在用户启动快速入门指南开始部署之前,必须按照以下资源表中的说明配置用户帐户。否则,部署可能会失败。
资源
如有必要,请登录用户 Amazon 账户并在此处请求增加以下资源的服务限制:AWS/登录。如果您已有使用这些资源的现有部署,并且认为此部署可能会超出默认限制,则可能需要执行此操作。有关默认限制,请参阅 AWS 文档中的 AWS 服务配额:AWS 服务配额。
AWS Trusted Advisor(在此处找到:AWS/登录)提供服务限制检查,显示某些服务某些方面的使用情况和限制。
| 资源 | 此部署使用 |
|---|---|
| VPC | 1 |
| 弹性 IP 地址 | 0/1(用于堡垒主机) |
| IAM 安全组 | 3 |
| IAM 角色 | 1 |
| 子网 | 6(3/可用区) |
| Internet 网关 | 1 |
| 路由表 | 5 |
| Web 应用防火墙 VPX 实例 | 2 |
| 堡垒主机 | 0/1 |
| NAT 网关 | 2 |
区域
AWS 上的 NetScaler Web App Firewall 目前并非在所有 AWS 区域中都受支持。有关受支持区域的最新列表,请参阅 AWS 文档中的 AWS 服务终端节点。
有关 AWS 区域的更多信息以及云基础设施的重要性,请参阅:全球基础设施。
密钥对
请确保在用户计划使用快速入门指南部署的区域中的用户 AWS 账户中至少有一个 Amazon EC2 密钥对。记下密钥对名称。部署期间会提示用户输入此信息。要创建密钥对,请按照 AWS 文档中有关 Amazon EC2 密钥对和 Linux 实例的说明进行操作:Amazon EC2 密钥对和 Linux 实例。
如果用户出于测试或概念验证目的部署快速入门指南,我们建议他们创建一个新的密钥对,而不是指定一个已被生产实例使用的密钥对。