
Konfigurieren einer NetScaler VPX auf dem ESX-Hypervisor zur Verwendung von Intel QAT für die SSL-Beschleunigung im SR-IOV-Modus
Die NetScaler VPX-Instanz auf dem VMware ESX-Hypervisor kann die Intel QuickAssist Technology (QAT) verwenden, um die NetScaler SSL-Leistung zu beschleunigen. Mithilfe von Intel QAT kann die gesamte kryptografische Verarbeitung mit hoher Latenz auf den Chip ausgelagert werden, wodurch eine oder mehrere Host-CPUs für andere Aufgaben freigegeben werden.
Zuvor wurde die gesamte kryptografische Verarbeitung des NetScaler-Datenpfads in der Software unter Verwendung von Host-vCPUs durchgeführt.
Hinweis:
Derzeit unterstützt NetScaler VPX nur das C62x-Chipmodell der Intel QAT-Familie. Diese Funktion wird ab NetScaler Release 14.1 Build 8.50 unterstützt.
Voraussetzungen
-
Der ESX-Host ist mit einem oder mehreren Intel C62x (QAT)-Chips ausgestattet.
-
NetScaler VPX erfüllt die Hardwareanforderungen von VMware ESX. Weitere Informationen finden Sie unter Installieren einer NetScaler VPX-Instanz auf VMware ESX.
Einschränkungen
Es gibt keine Möglichkeit, Krypto-Einheiten oder Bandbreite für einzelne VMs zu reservieren. Alle verfügbaren Krypto-Einheiten jeder Intel QAT-Hardware werden von allen VMs, die die QAT-Hardware verwenden, gemeinsam genutzt.
Einrichten der Hostumgebung für die Verwendung von Intel QAT
-
Laden Sie den von Intel bereitgestellten VMware-Treiber für das C62x-Serien (QAT)-Chipmodell auf dem VMware-Host herunter und installieren Sie ihn. Weitere Informationen zu den Intel-Paket-Downloads und Installationsanweisungen finden Sie unter Intel QuickAssist Technology Driver for VMware.
-
Aktivieren Sie SR-IOV auf dem ESX-Host.
-
Erstellen Sie virtuelle Maschinen. Weisen Sie beim Erstellen einer VM die entsprechende Anzahl von PCI-Geräten zu, um die Leistungsanforderungen zu erfüllen.
Hinweis:
Jeder C62x (QAT)-Chip kann bis zu drei separate PCI-Endpunkte haben. Jeder Endpunkt ist eine logische Sammlung von VFs und teilt die Bandbreite gleichmäßig mit anderen PCI-Endpunkten des Chips. Jeder Endpunkt kann bis zu 16 VFs haben, die als 16 PCI-Geräte erscheinen. Sie können diese Geräte der VM hinzufügen, um die Krypto-Beschleunigung mit dem QAT-Chip durchzuführen.
Hinweise
-
Wenn die Krypto-Anforderung der VM die Verwendung von mehr als einem QAT-PCI-Endpunkt/Chip vorsieht, wird empfohlen, die entsprechenden PCI-Geräte/VFs im Round-Robin-Verfahren auszuwählen, um eine symmetrische Verteilung zu gewährleisten.
-
Es wird empfohlen, dass die Anzahl der ausgewählten PCI-Geräte der Anzahl der lizenzierten vCPUs entspricht (ohne die Anzahl der Management-vCPUs). Das Hinzufügen von mehr PCI-Geräten als die verfügbare Anzahl von vCPUs verbessert die Leistung nicht unbedingt.Beispiel:Betrachten Sie einen ESX-Host mit einem Intel C62x-Chip, der 3 Endpunkte hat. Wenn Sie eine VM mit 6 vCPUs bereitstellen, wählen Sie 2 VFs von jedem Endpunkt aus und weisen Sie diese der VM zu. Diese Art der Zuweisung gewährleistet eine effektive und gleichmäßige Verteilung der Krypto-Einheiten für die VM. Von den insgesamt verfügbaren vCPUs ist standardmäßig eine vCPU für die Management-Ebene reserviert, und die restlichen vCPUs stehen für die Data-Plane-PEs zur Verfügung.
QAT-VFs mit dem vSphere Web Client VPX zuweisen
-
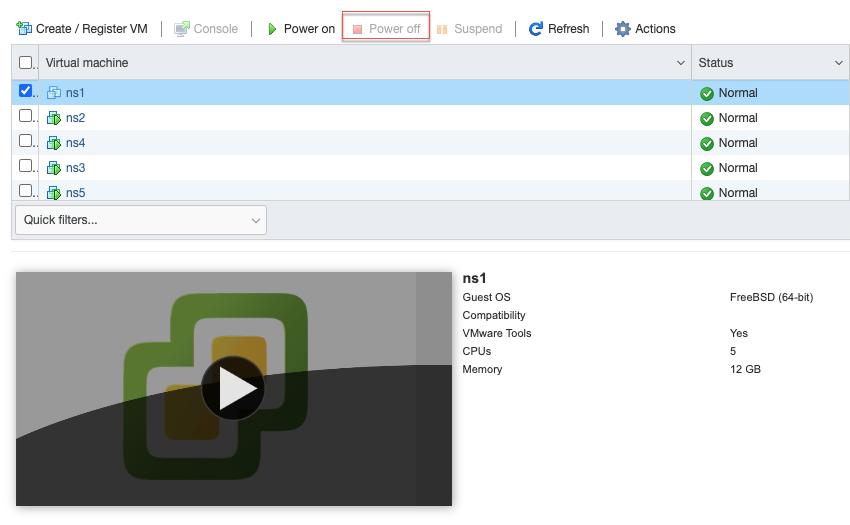
Navigieren Sie im vSphere Web Client zum ESX-Host, auf dem sich die virtuelle Maschine befindet, und klicken Sie auf Ausschalten.
-
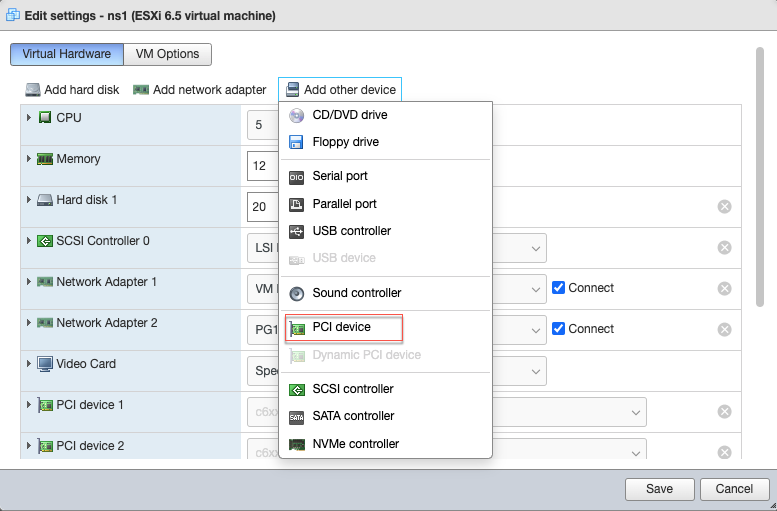
Navigieren Sie zu Aktionen > Einstellungen bearbeiten > Anderes Gerät hinzufügen, und wählen Sie PCI-Gerät aus.
-
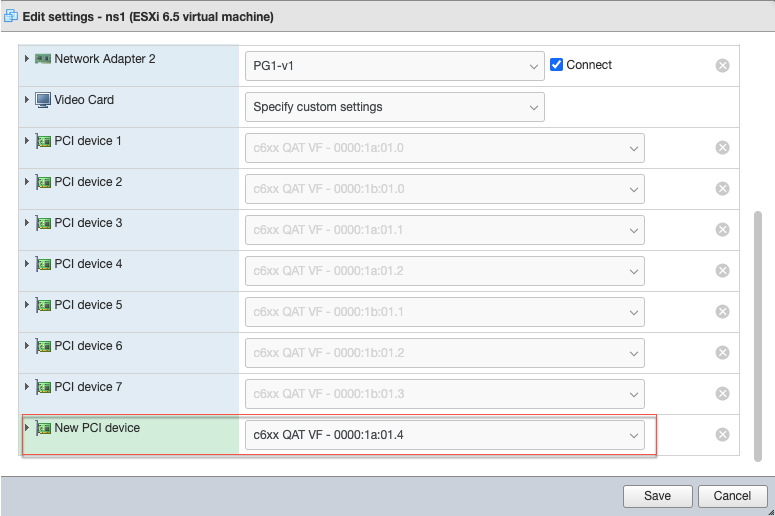
Weisen Sie für das neu hinzugefügte PCI-Gerät den c6xx QAT VF zu und speichern Sie die Konfiguration.
-
Schalten Sie die VM erneut ein.
-
Führen Sie den Befehl
stat sslin der NetScaler CLI aus, um die SSL-Zusammenfassung anzuzeigen und die SSL-Karten nach der Zuweisung von QAT VFs zu VPX zu überprüfen.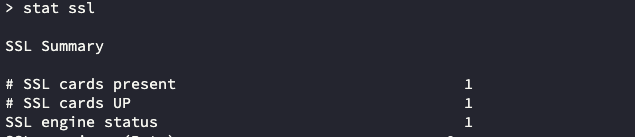
Informationen zur Bereitstellung
Diese Bereitstellung wurde mit den folgenden Komponentenspezifikationen getestet:
-
NetScaler VPX Version und Build: 14.1–8.50
-
VMware ESXi Version: 7.0.3 (Build 20036589)
-
Intel C62x QAT Treiberversion für VMware: 1.5.1.54